Автоматизация тестирования на проникновение с помощью искусственного интеллекта
Insomnia Security Suite, или INSOM, — платформа компании CQR для автоматизированного тестирования на проникновение и задач Red Team. Она объединяет проверку веб-приложений и API, анализ исходного кода, сетевое тестирование, Active Directory, разведку по открытым источникам и проверку возможности эксплуатации уязвимостей.
Искусственный интеллект (ИИ) помогает автоматизировать отдельные этапы тестирования и связывать их в последовательный процесс. H-X Technologies дополняет возможности платформы собственной экспертизой в тестировании на проникновение, безопасности приложений и DevSecOps.
Запросить демоInsomnia как основа регулярного тестирования безопасности
Insomnia помогает объединить автоматизированные проверки и работу специалистов в одном процессе. Платформу можно использовать для тестирования приложений, API, исходного кода, сетевой инфраструктуры и Active Directory.
Автоматизация позволяет чаще повторять типовые проверки и быстрее обрабатывать технические результаты. При этом сложные сценарии, оценка бизнес-логики и нестандартные пути атаки по-прежнему требуют участия специалистов.
H-X Technologies помогает связать автоматизированное тестирование с существующими процессами информационной безопасности и DevSecOps. При необходимости специалисты H-X могут дополнить результаты автоматических проверок ручным анализом.
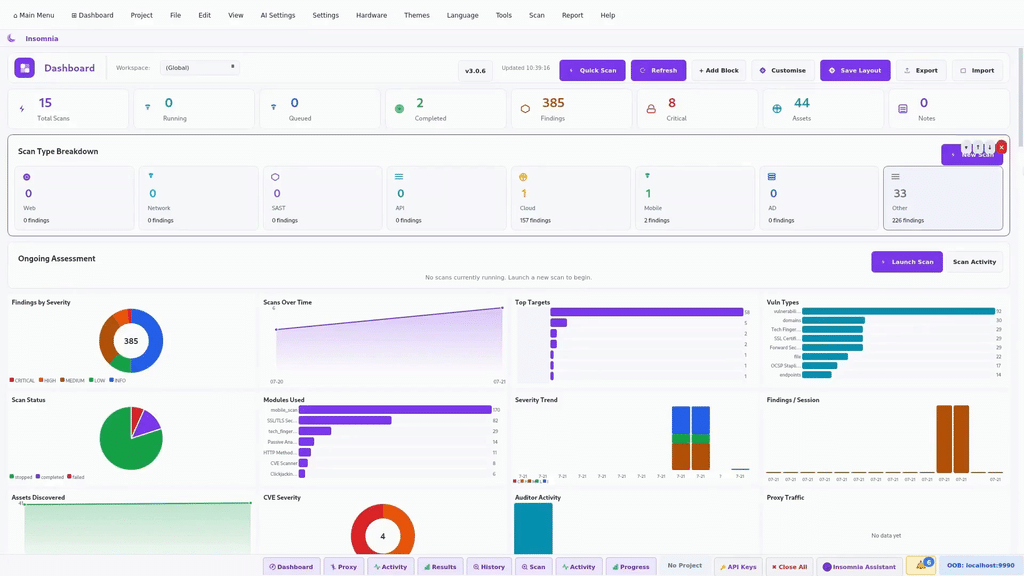
Безопасность между плановыми проверками
Тестирование на проникновение даёт глубокую экспертную оценку защищённости системы в определённый момент времени. Оно остаётся важной частью программы информационной безопасности.
При этом приложения и инфраструктура постоянно изменяются. Выходят новые версии, появляются API, обновляются зависимости, меняются конфигурации, права доступа и сетевые сервисы.
Уязвимость может появиться уже после завершения очередной проверки. Поэтому между экспертными проектами полезно регулярно повторять автоматизированные тесты и контролировать изменения.
Insomnia позволяет выстроить такой процесс без попытки заменить специалиста автоматизацией.
Бесплатная консультацияПлатформа Insomnia
Insomnia Security Suite объединяет инструменты для технического тестирования защищённости в одной среде. Разработчик платформы — CQR Cybersecurity.
Insomnia поддерживает разведку, сканирование, динамическое тестирование приложений, проверку API, анализ исходного кода, сетевое тестирование, Active Directory, проверку известных уязвимостей и отдельные сценарии эксплуатации.
Работать с платформой можно через графический интерфейс или командную строку. Специалист может запускать готовые автоматизированные сценарии либо выбирать и настраивать отдельные проверки.
Insomnia отличается от обычного сканера уязвимостей тем, что процесс может продолжаться после обнаружения потенциальной проблемы. Для ряда классов уязвимостей доступны дополнительные проверки, подтверждение технических условий и сценарии эксплуатации.
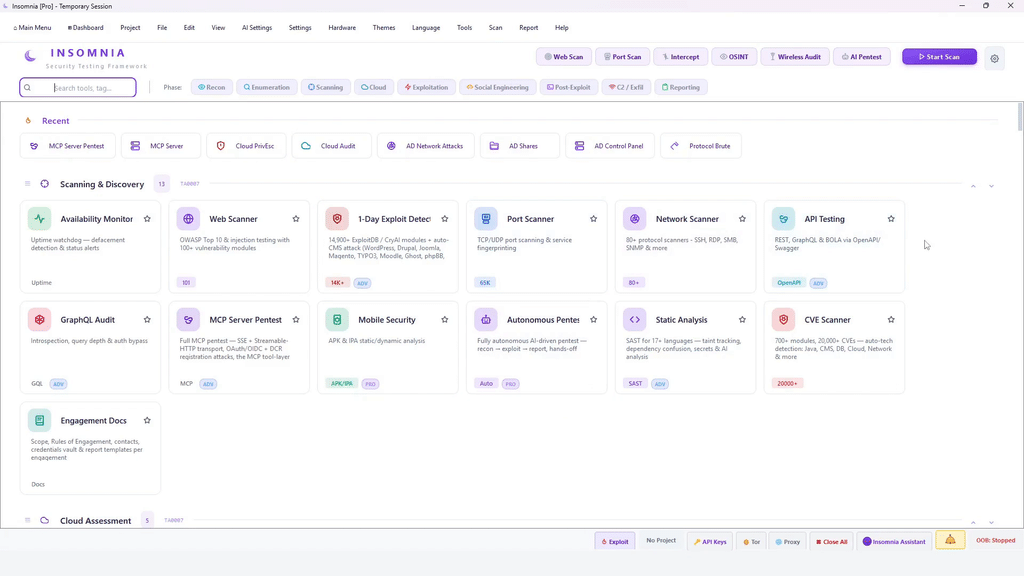
Основные возможности Insomnia
ИИ-агенты могут выполнять последовательность действий: собирать информацию о цели, запускать проверки, анализировать результаты и готовить отчёт.
Такой подход автоматизирует часть повторяемой работы. Специалист при этом определяет границы тестирования и может использовать ручные инструменты для дальнейшей проверки результатов.
Insomnia поддерживает динамическое тестирование безопасности приложений (DAST), исследование веб-приложений и проверку распространённых классов уязвимостей.
Для API доступны проверки REST и GraphQL, а также работа со спецификациями OpenAPI и Swagger. Можно учитывать аутентификацию и дополнительно исследовать отдельные запросы вручную.
Это позволяет регулярно проверять веб-приложения и API после значимых изменений, не дожидаясь следующего полноценного тестирования на проникновение.
Insomnia может обнаруживать сетевые сервисы, определять их версии и проверять инфраструктуру на известные уязвимости. Платформа также поддерживает отдельные сценарии проверки сетевых протоколов и сегментации.
Для Active Directory предусмотрены специализированные проверки. Интеграция с BloodHound позволяет анализировать связи между объектами и потенциальные пути развития атаки.
Такие возможности полезны при тестировании не только внешнего периметра, но и внутренней инфраструктуры.
Статический анализ исходного кода (SAST) помогает находить потенциальные уязвимости до запуска приложения. Анализ зависимостей (SCA) позволяет выявлять известные проблемы в используемых компонентах.
Insomnia также поддерживает поиск секретов в исходном коде и анализ потоков данных. Результаты таких проверок можно использовать в процессе разработки и CI/CD.
Это помогает обнаруживать часть проблем раньше, когда их исправление обычно проще встроить в процесс разработки.
Insomnia поддерживает разведку по открытым источникам (OSINT) и сбор технической информации о цели.
Платформа может использовать результаты разведки для обнаружения доменов, поддоменов, IP-адресов, используемых технологий и других элементов поверхности атаки.
Найденные объекты можно передавать на последующие этапы сканирования и технического тестирования.
Проверки можно запускать повторно и по расписанию. Это позволяет контролировать приложения и инфраструктуру между отдельными экспертными аудитами.
Такой подход особенно полезен для систем, которые часто изменяются. Команда информационной безопасности получает возможность быстрее проверить новую версию или изменение конфигурации.
Red Team с использованием ИИ
Автоматизация в Insomnia не означает, что ИИ самостоятельно «взламывает всё». Платформа использует последовательность обычных этапов технического тестирования и помогает автоматизировать часть действий между ними.
Вначале платформа собирает доступную информацию о цели. Затем она определяет сервисы, технологии и потенциальные точки атаки.
Полученные данные используются для выбора последующих проверок.
На следующем этапе результаты сканирования анализируются и сопоставляются с возможными сценариями проверки.
Это помогает перейти от большого количества технических данных к более целенаправленным действиям.
Обнаруженная сканером проблема ещё не всегда означает реальную уязвимость.
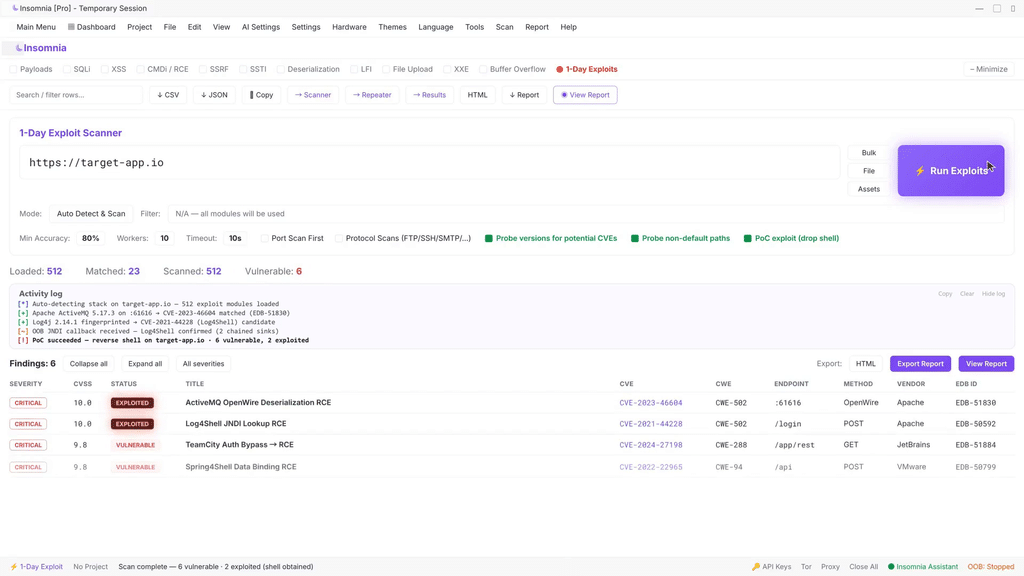
Для части результатов Insomnia может выполнять дополнительные проверки. Их задача — получить технические подтверждения и уменьшить объём результатов, которые требуют ручного анализа.
Если это разрешено границами тестирования и технически возможно, отдельные находки можно проверить с помощью сценариев эксплуатации или доказательства возможности эксплуатации.
Не все уязвимости допускают автоматическую проверку такого уровня. Сложные и нестандартные случаи могут требовать ручной работы специалиста.
Результаты проверки можно собрать в отчёт с технической информацией о найденных проблемах.
Отчёт становится отправной точкой для исправления уязвимостей, повторной проверки и дальнейшего экспертного анализа.
Проверка эксплуатационной значимости уязвимостей
Обычный сканер уязвимостей в первую очередь показывает, где может находиться проблема. Для принятия решений этого не всегда достаточно.
Следующий вопрос — насколько найденная уязвимость применима к конкретной системе и можно ли подтвердить её техническое влияние.
Insomnia поддерживает целевые проверки известных уязвимостей по идентификаторам CVE и отдельные сценарии эксплуатации. Для части находок это позволяет получить дополнительные технические доказательства или подготовить доказательство возможности эксплуатации.
В Active Directory анализ связей между объектами также помогает исследовать возможные пути развития атаки.
Автоматическая проверка не исключает ручной анализ. Для критичных, сложных и нестандартных результатов специалисты H-X могут дополнительно оценить технический контекст и возможные последствия для конкретной системы.
Безопасность приложений и DevSecOps
Insomnia можно применять на разных этапах жизненного цикла программного обеспечения.
SAST и SCA помогают проверять исходный код и зависимости до выпуска новой версии. DAST и тестирование API применяются к уже работающему приложению или тестовой среде.
Проверки исходного кода можно включать в CI/CD и использовать заданный уровень критичности как условие для дальнейшего выполнения процесса. Это позволяет связать автоматизированное тестирование с существующим циклом разработки.
H-X Technologies работает с безопасностью программных продуктов и DevSecOps. Поэтому Insomnia можно рассматривать не как отдельный сканер, а как один из инструментов общего процесса проверки безопасности.
Возможные сценарии:
- анализ исходного кода при изменениях;
- проверка зависимостей;
- динамическое тестирование после развёртывания в тестовой среде;
- регулярное тестирование API;
- повторная проверка после исправления уязвимостей;
- использование результатов при принятии решения о выпуске новой версии.
Сети и Active Directory
Insomnia предназначена не только для проверки приложений.
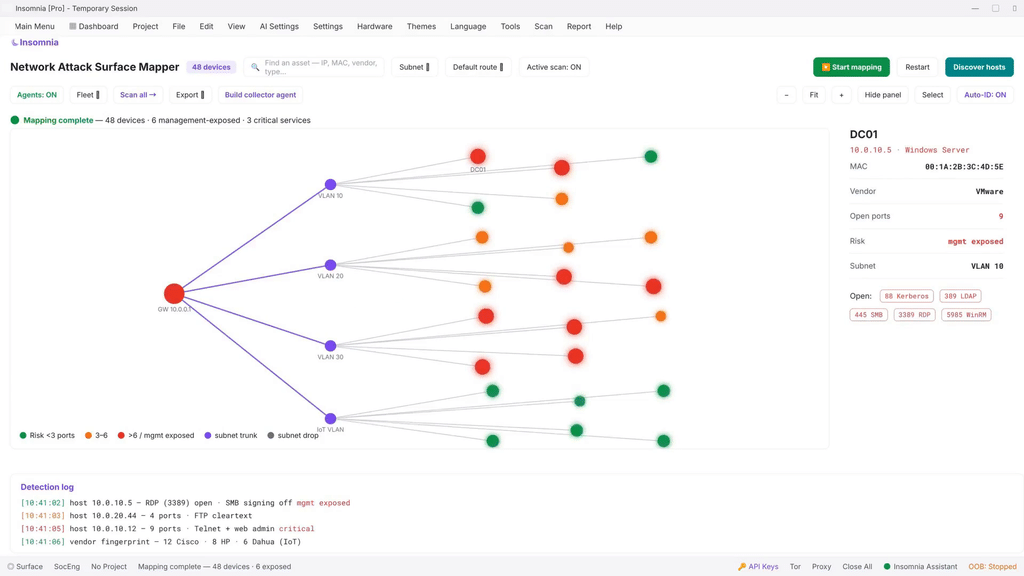
Платформа поддерживает сканирование IP-адресов и диапазонов, обнаружение портов и сервисов, определение версий и проверку известных уязвимостей. Доступны также специализированные проверки сетевых протоколов.
Для Windows-инфраструктуры предусмотрены отдельные проверки Active Directory. Данные BloodHound можно использовать для анализа связей между объектами и поиска потенциальных путей развития атаки.
Такой подход полезен, когда требуется оценить не один узел, а взаимосвязь между сервисами, учётными записями, правами доступа и сетевыми сегментами.
Непрерывное тестирование безопасности
Регулярное тестирование на проникновение и непрерывное автоматизированное тестирование решают разные задачи и дополняют друг друга.
Экспертная проверка позволяет исследовать сложную бизнес-логику, нестандартные сценарии и контекст конкретной системы. Автоматизация помогает чаще выполнять повторяемые технические проверки между такими проектами.
Например, после выпуска новой версии можно повторить DAST и проверку API. После изменения инфраструктуры можно заново проверить сеть, а анализ исходного кода запускать при значимых изменениях.
В результате команда информационной безопасности быстрее получает информацию об изменениях. Специалисты при этом могут сосредоточиться на результатах, которые действительно требуют экспертного анализа.
Обсудить тестированиеInsomnia и экспертиза H-X Technologies
Insomnia предоставляет инструменты для автоматизации технических проверок. Эффективность их применения зависит от правильно выбранных целей, границ тестирования и места решения в существующих процессах.
H-X Technologies обладает экспертизой в тестировании на проникновение, безопасности приложений и DevSecOps. Это позволяет рассматривать Insomnia не отдельно, а в контексте общей системы информационной безопасности компании.
H-X может помочь определить, какие проверки имеет смысл автоматизировать в первую очередь.
Это могут быть веб-приложения и API, исходный код, внутренняя инфраструктура, Active Directory или сочетание нескольких направлений.
Вариант развёртывания зависит от архитектуры, требований к данным и условий доступа к тестируемой среде.
До начала работы важно определить, где будет запускаться Insomnia и какие системы должны быть доступны для проверки.
Если компания использует DevSecOps, автоматизированные проверки можно связать с существующими процессами CI/CD и контроля безопасности.
H-X имеет собственную практику DevSecOps и опыт интеграции средств проверки безопасности в процессы разработки.
Автоматизированный результат не всегда даёт полный ответ о реальном риске.
При необходимости специалисты H-X по тестированию на проникновение и безопасности приложений могут дополнить автоматическую проверку ручным анализом.
По мере изменения приложений и инфраструктуры набор проверок также может меняться.
После первоначальной настройки можно определить, какие тесты следует выполнять регулярно, а какие задачи целесообразнее оставить для экспертной проверки.
Нестандартные требования и взаимодействие с CQR
Стандартных возможностей продукта может быть недостаточно для проекта со специфической сетевой архитектурой, интеграциями или требованиями к процессу тестирования.
H-X взаимодействует с командой CQR и может передать разработчику требования конкретного проекта. Если требуется изменение продукта, стороны могут отдельно оценить возможность такой доработки.
Возможность реализации, объём работ и условия зависят от конкретного запроса. Поэтому нестандартная функция не должна рассматриваться как доступная до подтверждения со стороны разработчика.
Обсудить сценарийВарианты развёртывания
Insomnia можно запускать локально на Windows, macOS и Linux. Платформа предоставляет графический интерфейс и командную строку.
Для корпоративных проектов производитель также предлагает вариант развёртывания в собственной инфраструктуре. Кроме того, предусмотрен автономный режим для изолированных сред.
Insomnia можно использовать непосредственно на рабочей станции специалиста.
Такой вариант подходит для отдельных проверок и повседневной работы команды информационной безопасности.
Для корпоративной среды решение можно размещать внутри контролируемой инфраструктуры организации.
Такой вариант важен, если результаты тестирования и данные внутренних систем должны оставаться внутри корпоративного контура.
Insomnia поддерживает автономный режим без обращений для проверки лицензии, обновлений и телеметрии.
Такой режим может использоваться в изолированных средах. Состав используемых ИИ-функций, источники обновлений и конкретную архитектуру такого развёртывания целесообразно определить до внедрения.
Сценарии использования
Insomnia позволяет объединить проверку веб-приложений, API и исходного кода.
Решение особенно актуально для продуктов, которые регулярно обновляются и требуют повторных проверок после изменений.
Сетевое тестирование и проверки Active Directory позволяют использовать Insomnia для внутренней инфраструктуры.
Автоматизированные проверки могут дополнять периодическое тестирование на проникновение и другие мероприятия по информационной безопасности.
Возможность локального и изолированного использования важна для сред, где результаты тестирования и данные инфраструктуры нельзя передавать внешним сервисам.
Конкретная схема развёртывания определяется с учётом требований организации.
SAST, SCA, DAST и проверку API можно использовать на разных этапах разработки.
Это позволяет автоматизировать часть повторяемых проверок и получать результаты ближе к моменту появления изменения.
Insomnia объединяет разведку, сканирование, проверку уязвимостей и сценарии эксплуатации в одной среде.
Команда может использовать автоматизированные возможности вместе с ручными инструментами и собственными методиками тестирования.
Этапы работы с H-X Technologies
Сначала определяем, какие системы и процессы необходимо проверять.
Также учитываем архитектуру, ограничения среды и требования к проведению тестирования.
Затем определяем подходящие направления проверки.
Это могут быть веб-приложения и API, исходный код, сети, Active Directory, OSINT или автоматизированное тестирование с использованием ИИ.
Выбираем вариант размещения с учётом требований к данным и доступности тестируемых систем.
Для изолированных сред отдельно учитываем ограничения на внешние подключения.
Определяем необходимые проверки, порядок их запуска и формат работы с результатами.
При необходимости рассматриваем связь с существующими процессами DevSecOps и CI/CD.
Автоматизированные результаты используются для дальнейшей работы с уязвимостями.
Если проблема требует дополнительной проверки, к анализу могут подключаться специалисты H-X.
После первоначальной настройки можно определить набор тестов для повторного запуска.
Это позволяет использовать Insomnia между экспертными проверками и контролировать изменения в приложениях и инфраструктуре.
Демонстрация Insomnia
Посмотрите, как возможности Insomnia применимы к вашей инфраструктуре, приложениям и процессам разработки.
На демонстрации можно обсудить подходящие сценарии тестирования, вариант развёртывания и роль H-X Technologies в проекте.
Запрос демоЧасто задаваемые вопросы
Сканирование уязвимостей — только одна из возможностей Insomnia.
Платформа также поддерживает разведку, тестирование API, SAST и SCA, сетевые проверки, Active Directory, дополнительные проверки найденных проблем, сценарии эксплуатации и автоматизированное тестирование с использованием ИИ.
Поэтому Insomnia можно использовать для более широкого процесса технического тестирования защищённости, а не только для формирования списка потенциальных уязвимостей.
Нет.
Автоматизация помогает чаще выполнять повторяемые проверки и обрабатывать большой объём технических данных. При этом бизнес-логика, нестандартные пути атаки и сложные уязвимости могут требовать ручного анализа.
Insomnia целесообразно использовать как дополнение к работе специалистов и для регулярных проверок между экспертными проектами.
Да.
Insomnia поддерживает сетевое сканирование, проверки сетевых протоколов и отдельные сценарии Active Directory. Платформу также можно использовать для проверки внутренних IP-адресов и диапазонов.
Выбор конкретных тестов зависит от архитектуры и разрешённых границ проверки.
Да.
Платформа поддерживает тестирование REST API и GraphQL. Для REST API можно использовать спецификации OpenAPI или Swagger и учитывать параметры аутентификации.
Отдельные запросы при необходимости можно дополнительно исследовать вручную.
Да, отдельные проверки Insomnia можно включать в CI/CD.
Например, SAST и SCA можно запускать в процессе разработки и использовать уровень критичности результатов как условие для дальнейшего выполнения процесса.
H-X Technologies также оказывает услуги DevSecOps и может рассматривать такую интеграцию в контексте существующих процессов разработки клиента.
Insomnia можно запускать локально на Windows, macOS и Linux.
Для корпоративных проектов производитель также предлагает развёртывание в собственной инфраструктуре. Доступен и автономный режим для изолированных сред.
Конкретную архитектуру следует выбирать с учётом требований к данным, обновлениям и используемым ИИ-компонентам.
Для ряда классов уязвимостей Insomnia поддерживает дополнительные проверки, доказательства возможности эксплуатации и специализированные сценарии эксплуатации.
При этом не каждую уязвимость можно или следует эксплуатировать автоматически. Результат зависит от типа проблемы, конфигурации системы и разрешённых границ тестирования.
Сложные случаи могут требовать ручной проверки специалистом.
H-X сочетает экспертизу в тестировании на проникновение, безопасности приложений и DevSecOps с опытом работы с решениями CQR.
В зависимости от проекта H-X может помочь определить сценарии использования, спланировать развёртывание, связать автоматизированные проверки с существующими процессами и проанализировать сложные результаты.
Если возникают нестандартные требования к продукту, H-X также может передать их команде CQR для отдельной оценки.