Впровадження PCI DSS та підтвердження відповідності вимогам
Практичний стандарт безпеки, який застосовується навіть за межами індустрії, для якої він був створений
Стандарт безпеки даних індустрії платіжних карт (Payment Card Industry Data Security Standard, PCI DSS) був створений у 2004 році спільними зусиллями головних брендів платіжних карток (найбільших міжнародних платіжних систем): American Express, Visa, MasterCard, JCB та Discover для захисту від шахрайства з платіжними картками та витоку даних. Ми надаємо послуги аудиту, впровадження та підтвердження відповідності PCI DSS, щоб допомогти вашому бізнесу досягти відповідності вимогам.
Що таке відповідність PCI DSS?
Практичність, лаконічність і авторитетна підтримка стандарту зумовили його поширення. Наприклад, китайська міжнародна платіжна система UnionPay стала стратегічним членом Ради зі стандартів безпеки індустрії платіжних карток (PCI DSS), щоб сприяти посиленню міжнародних стандартів безпеки платежів. Перевірки відповідності PCI DSS інтегровані в багато комплексних систем безпеки та використовуються для самооцінки навіть за межами індустрії платіжних карток.
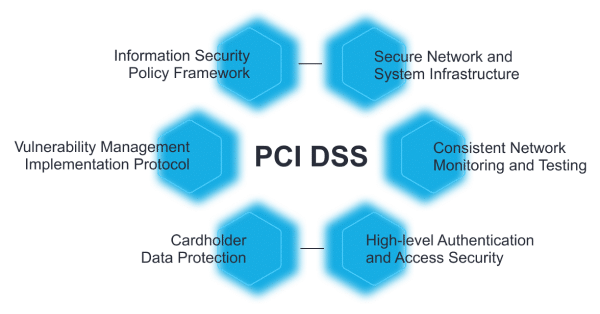
Стандарт PCI DSS описує набір вимог, яких повинні дотримуватися компанії-учасники міжнародних платіжних систем, щоб забезпечити вжиття належних заходів для захисту даних власників карток та пов’язаної з ними конфіденційної інформації.
H-X Technologies допоможе вашій організації розробити та впровадити необхідні контролі безпеки та відповідати вимогам стандарту.
Хто повинен відповідати PCI DSS?
Будь-яка організація, яка приймає платежі кредитною або дебетовою карткою, повинна відповідати стандарту PCI DSS. Це стосується продавців, постачальників послуг та будь-яких інших організацій, які обробляють, зберігають або передають дані кредитних карток.
Типи підприємств, які зазвичай потребують впровадження PCI DSS, включають:
Загалом, будь-яка організація, яка приймає платежі кредитними картками в будь-якій якості, повинна бути готова відповідати вимогам PCI DSS. Недотримання PCI DSS може призвести до значних штрафів, юридичної відповідальності та шкоди репутації.
Переваги відповідності стандарту PCI DSS
Відповідність PCI DSS забезпечує кілька переваг, зокрема:
- Покращена безпека: відповідність стандарту PCI DSS допомагає забезпечити безпечну обробку конфіденційних даних платіжних карток, зменшуючи ризики витоку даних і шахрайства.
- Збільшення довіри клієнтів. Відповідність PCI DSS демонструє відповідальне ставлення до безпеки даних, підвищуючи довіру клієнтів до організації.
- Зменшення витрат: запровадивши засоби контролю PCI DSS, організації можуть зменшити ризик порушення безпеки та пов’язані з цим витрати, такі як штрафи, витрати на юридичні послуги та витрати на сповіщення клієнтів.
- Партнерські можливості. Відповідність PCI DSS часто є обов’язковою умовою співпраці з банками та великими партнерами.
План впровадження
- Визначення сфери застосування PCI DSS
- Надання рекомендацій щодо впровадження інформаційних систем відповідно до вимог PCI DSS
- Розроблення політик управління процесами ІТ та ІБ відповідно до PCI DSS
- Впровадження процесів ІТ та ІБ для відповідності вимогам PCI DSS
- Оцінка ризиків
- Розроблення процедур управління процесами ІТ та ІБ
- Навчання персоналу вимогам PCI DSS
- Сканування мережі Wi-Fi – щоквартально
- Тест сегментації мережі – два рази на рік
- Сканування внутрішніх уразливостей – щоквартально
- Сканування зовнішніх уразливостей ASV – щоквартально
- Внутрішня перевірка відповідності вимогам PCI DSS – щоквартально
- Зовнішній тест на проникнення – раз на рік
- Внутрішній тест на проникнення – раз на рік
- Оцінка вразливостей та моделювання атак Wi-Fi – раз на рік
- Більше про тести на проникнення.
Резюме сервісу
| ⏳ Тривалість проєкту | Зазвичай від 6 до 12 місяців для SMB і до 24 місяців для великих організацій. |
| 🎁 Це може бути безплатно чи мати пробний період? | Безплатна консультація та первинний аналіз бізнес-вимог. Використовуйте нашого віртуального експерта. |
| 💼 Для якого типу бізнесу це потрібно? | Фінансові установи, платіжні процесори, роздрібні продавці, онлайн-продавці та інші підприємства, які обробляють дані платіжних карток. |
| 💡 Коли потрібна ця послуга? | Коли організація обробляє дані платіжних карток. Бренди платіжних карток, як-от Visa, вимагають підтвердження відповідності PCI DSS напряму або через банки. |
| 📈 Ваша вигода | Зменшення витрат, пов’язаних із витоком даних і штрафами, підвищення довіри клієнтів, що сприяє збільшенню бізнес-можливостей і прибутку. |
| ⚙️ Наші методи та інструменти | Ідентифікація всіх даних платіжних карток та платіжних процесів, оцінка ризиків, впровадження засобів контролю безпеки та перевірка відповідності. |
| 📑 Результати | Політика інформаційної безпеки, звіти про оцінку ризиків, плани впровадження заходів безпеки та звіти про аудит відповідності. |
Ознайомтеся з нашими додатковими сервісами та бізнес-кейсами. Заповніть форму нижче, щоб замовити послуги аудиту або впровадження PCI DSS чи інших стандартів PCI SSC. Отримайте безплатну консультацію.
Запитати вартістьПов’язані послуги
 Аудит відповідності вимогам безпеки
 Тестування на проникнення
;%7D.cls-2%7Bfill:url(%23Безымянный_градиент_2);%7D.cls-3%7Bfill:url(%23Безымянный_градиент_3);%7D.cls-4%7Bfill:%2323262f;%7D.cls-5%7Bfill:%23353a49;%7D.cls-6%7Bfill:%231c1e29;%7D.cls-7%7Bfill:%232b0d04;%7D.cls-8%7Bfill:%23022540;%7D.cls-9%7Bfill:%23f3b999;%7D.cls-10%7Bfill:%23fff;%7D.cls-11%7Bfill:%23b01720;%7D.cls-12%7Bfill:%23ccc;%7D.cls-13%7Bfill:%23374246;%7D.cls-14%7Bfill:%23a6a6a6;%7D.cls-15%7Bfill:%23f2f2f2;%7D.cls-16%7Bfill:%23292d39;%7D.cls-17%7Bfill:%23e85658;%7D.cls-18%7Bfill:%23ee6b6d;%7D.cls-19%7Bfill:%23ffceb3;%7D.cls-20%7Bfill:%233f160a;%7D.cls-21%7Bfill:%2349505f;%7D.cls-22%7Bfill:%23ffb850;%7D.cls-23%7Bfill:%233f342f;%7D.cls-24%7Bfill:%2300649e;%7D.cls-25%7Bfill:%23015280;%7D.cls-26%7Bfill:%23358683;%7D.cls-27%7Bfill:%2317ade3;%7D.cls-28%7Bfill:%233e3027;%7D.cls-29%7Bfill:%23e5bd99;%7D.cls-30%7Bfill:%23efd0b4;%7D.cls-31%7Bfill:%23c09986;%7D.cls-32%7Bfill:%23e0b29d;%7D.cls-33%7Bfill:%231d232b;%7D%3C/style%3E%3ClinearGradient id='Безымянный_градиент' x1='185.93' y1='65.49' x2='98.56' y2='59.79' gradientTransform='matrix(1, 0, 0, -1, 0, 166)' gradientUnits='userSpaceOnUse'%3E%3Cstop offset='0' stop-color='%2319d7cf'/%3E%3Cstop offset='1' stop-color='%233f95fc'/%3E%3C/linearGradient%3E%3ClinearGradient id='Безымянный_градиент_2' x1='98.2' y1='65.52' x2='10.26' y2='59.75' xlink:href='%23Безымянный_градиент'/%3E%3ClinearGradient id='Безымянный_градиент_3' x1='183.69' y1='98.62' x2='8.68' y2='85.36' xlink:href='%23Безымянный_градиент'/%3E%3C/defs%3E%3Cpath class='cls-1' d='M188,73.7v8.1l-87.7,51v-8.1Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-2' d='M100.3,124.7v8.1L12,81.8V73.7Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-3' d='M188,73.7l-87.7,51L12,73.7l87.7-51Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M91.5,39.2a2.5,2.5,0,0,1-1.1,1.2L87.7,42a7.2,7.2,0,0,1-6.2,0l-2.7-1.6a2.2,2.2,0,0,1-.9-.7,2.5,2.5,0,0,1-.4-1.1v1.1a2.5,2.5,0,0,0,.4,1.1,2.2,2.2,0,0,0,.9.7l2.7,1.6a6.3,6.3,0,0,0,3,.7,7.1,7.1,0,0,0,3.2-.7l2.7-1.6a2.5,2.5,0,0,0,1.1-1.2,1.4,1.4,0,0,0,.2-.6V38.6a1.4,1.4,0,0,1-.2.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-5' d='M90.4,36.8c1.7,1,1.7,2.6,0,3.5l-2.7,1.6a7.1,7.1,0,0,1-3.1.8,6.5,6.5,0,0,1-3.1-.8l-2.7-1.6c-1.7-.9-1.8-2.5,0-3.5l2.7-1.6a6.4,6.4,0,0,1,3.1-.7,6.3,6.3,0,0,1,3,.7Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-6' d='M91.5,40.1a2.5,2.5,0,0,1-1.1,1.2l-2.7,1.6a7.2,7.2,0,0,1-6.2,0l-2.7-1.6a2.2,2.2,0,0,1-.9-.7,2.5,2.5,0,0,1-.4-1.1v1.1a2.5,2.5,0,0,0,.4,1.1,2.2,2.2,0,0,0,.9.7L81.5,44a7.2,7.2,0,0,0,6.2,0l2.7-1.6a2.5,2.5,0,0,0,1.1-1.2,1.4,1.4,0,0,0,.2-.6V39.5a1.4,1.4,0,0,1-.2.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-7' d='M107.8,2.3c-.1-.3-.2-.4-.7-.4s-.3.2-.2.3a1.9,1.9,0,0,1,.2.7c-.1.4-.4.6-.4.9s1.1,1,1.4.4S108,2.8,107.8,2.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-8' d='M113.1,29.1v-.4c.1.1.1.2.1.4a22.8,22.8,0,0,1,3.8-3.8c-1.2-1.6-5.7-3.6-7.5-4-.1-.2-.1-.3-.2-.2-2.3,1.6-7.9.6-8,.8-.2,1.8-.6,3.7.8,5.4s5.7,2.4,6.8,3,3,10.6,3,10.8,4,1.2,4-.9C115.9,40.1,113.2,29.6,113.1,29.1Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-9' d='M104.9,8.1h2.4V9.7h.1c0,1.7-.2,6.5-1.3,6.5s-5.9-3.8-5.9-5S103.7,8.1,104.9,8.1Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M108.9,30.3c-1.2-.5-6.1-2.2-6.8-2.9s-1-3.7-.8-5.4c0-.2,2.6.3,5,0a2.3,2.3,0,0,0,.7,1v.2a.1.1,0,0,0,.1.1,2.9,2.9,0,0,0,1,1.2h.1l.7.4,2.6,1.7,2,1.3-4.3,3A2.5,2.5,0,0,0,108.9,30.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-9' d='M105.5,9.1h-1a1.6,1.6,0,0,1-.8-.6V7.2L106,7V8.5a.6.6,0,0,1-.1.4l-.4.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-10' d='M92.2,49.1s-2.2-.6-1.6,1.8c0,.1.2.7,1.1.5a1.6,1.6,0,0,1,1.2.6l1.4.5a3.8,3.8,0,0,0,1.5,0c.4,0,.6-.2.6-.3a.4.4,0,0,0,0-.5c-.2-.6-1.3-1.2-2.1-1.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-11' d='M92.2,48.7s-2.2-.5-1.7,1.9c0,.1.3.6,1.2.5a1.8,1.8,0,0,1,1.2.5,3.5,3.5,0,0,0,1.4.6h1.5c1.7-.3-.3-1.9-1.5-2.5Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-5' d='M93.7,38.6c-.1-.8-6.6-5.1-7-4.8a8.6,8.6,0,0,0-2.9,2.1c0,.4,6.7,4.2,6.7,4.8a70.6,70.6,0,0,1,0,9.2c.8,1.2,3.5-.1,3.5-.6S94.2,40.7,93.7,38.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-5' d='M89.7,40.5c-1.7-1.5-3.4-3.1-4.9-4.7.9-1.1,2-2.1,1.7-2.1s-.2-.3-.2-.3c-2.2,1.5-7.4.6-7.4.8s-.6,3.4.7,5,5.2,2.2,6.3,2.7,2.8,9.8,2.8,10,3.6,1.1,3.6-.8C92.4,51,89.7,40.6,89.7,40.5Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-12' d='M155.8,64.3l-2.7-1.6V28.4l2.7,1.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-13' d='M155.7,30,153,28.4l2.5-1.4,2.7,1.5Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-14' d='M158.2,28.5V62.8l-2.4,1.5V30Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M106.2,62.1,74.7,43.9l55.9-32.3L162,29.9Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-14' d='M162,29.9v2.8L106.2,65V62.1Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M77.3,97.3,45.9,79V65.5L77.3,83.7Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-12' d='M78.1,109.1l-2.7-1.6V73.2l2.7,1.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-14' d='M80.6,73.4v34.3l-2.5,1.4V74.8Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-12' d='M48,92.3l-2.7-1.5v-28L48,64.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-14' d='M50.5,63V90.9L48,92.3V64.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M73.4,81,42,62.8,97.8,30.6l31.4,18.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-14' d='M129.2,48.8v2.8L73.4,83.9V81Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-12' d='M73.4,83.9,42,65.6V62.8L73.4,81Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M123,26l-5.4-3.1h-.9l-9.4,5.4c-.3.1-.3.4,0,.5l5.4,3.2h.9l9.3-5.4C123.2,26.4,123.2,26.2,123,26Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M117.9,25.3l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M119.1,25.6l.7.4-.8.5-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M120.1,25.1l.8.5.5.2.2.2-1.2.7-.7-.4.4-.2-.9-.5Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M118.2,26.1l.7.4-.7.5-.7-.5Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M121.8,26.1l.7.4-1.5.9-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M111.2,28.1l.7.5-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M112.9,28.2l.7.4-.8.5-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M110,28.8l.7.5-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M113.2,29l.7.4-.7.5-.7-.5Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M112,28.7l.7.4-1.8,1.1-.8-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M112.4,29.5l.7.4-1.4.8-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M115.6,29.7l.7.4-1.1.7-.7-.5Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M113.7,29.7l.7.5-1.8,1-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M114.4,30.4l.7.4-1.6.9-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M114.2,24.8l1.1.6L112.6,27l-1-.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-9' d='M108.2,7.7a1.7,1.7,0,0,1,1.2.2,1.7,1.7,0,0,1,.6,1l1.8,8.3h-3.3L107,9.5a1.6,1.6,0,0,1,.2-1.2,1.3,1.3,0,0,1,1-.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-17' d='M108.2,7.7a1.7,1.7,0,0,1,1.2.2,1.7,1.7,0,0,1,.6,1l1.8,8.3h-3.3L107,9.5a1.6,1.6,0,0,1,.2-1.2,1.3,1.3,0,0,1,1-.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-18' d='M101.1,24.6c-.4-.4-2-12.7-1-13.9a13.1,13.1,0,0,1,2.7-1.9s2,1.4,2.7,1.1,1-1.7,1-1.7l.8-.5a1.4,1.4,0,0,1,.9,0c.9.8,1.1,3.6,1.2,4.6.6,3.5.6,4.6,1.2,8.7S102.6,26.5,101.1,24.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-9' d='M101,21.6a1.4,1.4,0,0,0,.7,1,2,2,0,0,0,1.1.3h0a1.8,1.8,0,0,0,1-.7,1.8,1.8,0,0,0,.3-1.2l-1.9-9.3a1.3,1.3,0,0,0-.6-1,1.7,1.7,0,0,0-1.2-.2h0l-.5.2a1,1,0,0,0-.5.4,1.4,1.4,0,0,0-.2.6v.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-9' d='M101.3,20.6l.4-.4.5-.3h.6l.6.2,6.8,5,1.2.3a2.9,2.9,0,0,1,1.7,1.4c.5,1.2,0,1.7-.6,1.8s-3.2-1.9-3.2-1.9l-7.5-4a1.3,1.3,0,0,1-.7-.9,1.6,1.6,0,0,1,.2-1.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-9' d='M101,21.6a1.4,1.4,0,0,0,.7,1,2,2,0,0,0,1.1.3h0a1.8,1.8,0,0,0,1-.7,1.8,1.8,0,0,0,.3-1.2l-1.9-9.3a1.3,1.3,0,0,0-.6-1,1.7,1.7,0,0,0-1.2-.2h0l-.5.2a1,1,0,0,0-.5.4,1.4,1.4,0,0,0-.2.6v.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-17' d='M101,21.6a1.4,1.4,0,0,0,.7,1,2,2,0,0,0,1.1.3h0a1.8,1.8,0,0,0,1-.7,1.8,1.8,0,0,0,.3-1.2l-1.9-9.3a1.3,1.3,0,0,0-.6-1,1.7,1.7,0,0,0-1.2-.2h0l-.5.2a1,1,0,0,0-.5.4,1.4,1.4,0,0,0-.2.6v.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-9' d='M101.3,20.6l.4-.4.5-.3h.6l.6.2,6.8,5,1.2.3a2.9,2.9,0,0,1,1.7,1.4c.5,1.2,0,1.7-.6,1.8s-3.2-1.9-3.2-1.9l-7.5-4a1.3,1.3,0,0,1-.7-.9,1.6,1.6,0,0,1,.2-1.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-17' d='M101.3,20.6l.4-.4.5-.3h.6l.6.2,6.4,4.6a9.5,9.5,0,0,1-1,1.7l-7-3.7a1.3,1.3,0,0,1-.7-.9,1.6,1.6,0,0,1,.2-1.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-9' d='M109.7,14c.3,1.7.4,2.9.7,5l4.7,4.8s1.7,2.9,2.6,3,1.4-.2,1.2-1.7a2.6,2.6,0,0,0-1.3-1.9l-1-.8-5.5-7.2C110.8,14.9,109.8,13.8,109.7,14Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-17' d='M111.1,15.2l4.4,5.8a3.1,3.1,0,0,1-1.8,1.4L110.4,19c-.3-2.1-.5-3.3-.7-5C109.8,13.8,110.8,14.9,111.1,15.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-19' d='M102.3,5.3a5.8,5.8,0,0,0,1.3,2.6,2.4,2.4,0,0,0,1.6.7,3,3,0,0,0,1.6-.2c1.1-.9,1.1-2.9,1-4.9s-1.7-2.4-3-1.5S101.9,3.3,102.3,5.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-20' d='M101.4,3a2.8,2.8,0,0,1,.4-1.3,3.2,3.2,0,0,1,1-1l.8-.4a3.9,3.9,0,0,1,3,0c2.2.6,1.6,3.8,1.6,3.8a4.9,4.9,0,0,0-.3-.7h-.4c-.1-.1-.3,0-.4.1v.3l-1.3-.3s-.4.6-.9.4-1.1-.3-1.4.3.3,1.7.2,1.6-.4-.8-.8-.9-.3,0-.4.2.2,1.1.7,1.5,0,1,.2,1.4a3.5,3.5,0,0,1-1-1.1c0-.1-.5-.6-.6-.9A4.2,4.2,0,0,1,101.4,3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M114,24.7l8.9-5.3c.2-.2.4,0,.4.3v6.5l-.3.4-8.8,5.3c-.3.1-.5,0-.5-.3V25.5c0-.2.1-.3.1-.5l.3-.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M98,38l-5.3-3.1h-1l-9.3,5.4h-.2v.2h.2L87.8,44h.9l9.4-5.4a.1.1,0,0,1,.1-.1.3.3,0,0,1,.1-.2c0-.1-.1-.1-.1-.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M93,37.3l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M94.1,37.6l.8.5-.8.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M95.2,37.1l.8.5.5.3h.2l-1.2.7-.7-.4.3-.2-.8-.5Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M93.3,38.1l.7.4-.7.5-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M96.9,38.1l.7.4-1.5.9-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M95.3,39l.7.4-1.2.7-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M93,39.3l.7.4-.7.5-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M93.4,36.1l.7.4-.8.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M92.5,36.6l.7.4-.7.4-.8-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M94.3,36.6l.7.4-1.2.6-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M91.6,37.1l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M90.7,37.6l.7.4-.7.4L90,38Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M92.2,37.8l.7.4-.8.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M89.8,38.1l.8.4-.8.5-.7-.5Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M91.3,38.3l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M94.7,38.4l.7.4-.8.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M87.2,39.7l.7.4-.7.4-.8-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M86.3,40.2l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M87.9,40.2l.7.5-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M85.1,40.9l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M88.3,41l.7.5-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M94,39.7l.8.5L91.5,42l-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M89.6,41.3l.8.4-.8.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M87.1,40.7l.7.5-1.9,1-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M87.5,41.5l.7.4-1.4.8-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M90.7,41.7l.7.4-1.2.7-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M88.8,41.8l.7.4-1.8,1-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M89.4,42.4l.7.4-1.5.9-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M89.3,36.8l1.1.7L87.7,39l-1.1-.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-6' d='M125.3,62.8a.2.2,0,0,0-.2.2c-.1,0-.1.1-.1.2v3l.5-.3V62.7c.1-.1.2-.1.2-.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M131.6,66.5c0-.2-.1-.4-.1-.6a6.4,6.4,0,0,0-.2-.7l-.8-1.2-.5-.5-.4-.2-3.2-1.8h-.2l-.5-.2H125l-.4.3a.8.8,0,0,1,.7-.1h.6l3.3,1.9.3.2a1.2,1.2,0,0,1,.5.5,4.2,4.2,0,0,1,.8,1.2,1.4,1.4,0,0,1,.2.6,1.3,1.3,0,0,1,.1.6v3.1l.5-.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M129.2,63.6a4.7,4.7,0,0,1,1.4,1.4,6.4,6.4,0,0,1,.6,1.8v3l-1-.5v-3a1.6,1.6,0,0,0-.3-.9,2.3,2.3,0,0,0-.7-.7L126,62.9c-.5-.3-.9-.1-1,.4v3l-1-1.6v-2c.1-1.1,1-1.5,2-.9Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M118.7,86.6l-.6.3h.3l.6-.3h-.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M118.4,87l.6-.3h-.2l-.5.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M118.3,86.9l.5-.3h-.2l-.5.3h.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M118.1,86.9l.6-.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M118.7,88l.6-.3a.1.1,0,0,1,.1-.1v-.2c0-.1-.1-.3-.1-.4s-.2-.3-.3-.3l-.6.3.3.3c.1.1.1.3.2.4v.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M118.7,88l.6-.3a.1.1,0,0,1,.1-.1v-.2a.4.4,0,0,0-.1-.3l-.5.3c0,.1.1.2.1.3v.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M118.8,87.4l.5-.3c0-.1-.1-.2-.1-.3l-.6.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M118.6,87.2l.6-.4H119l-.6.3a.2.2,0,0,1,.2.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-21' d='M118.4,87c-.2-.2-.4,0-.4.2s0,.3.1.4l.3.4c.3.1.5,0,.5-.3s-.1-.3-.2-.4l-.3-.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M126.5,82.3l-.5.3h.3l.5-.3h-.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M126.3,82.6l.5-.3h-.1l-.5.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M126.2,82.7l.5-.4h-.2l-.5.4c0-.1.1-.1.2,0Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M126,82.6l.5-.3h0Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M126.6,83.7l.5-.3a.1.1,0,0,0,.1-.1c.1-.1.1-.1.1-.2a.8.8,0,0,0-.2-.4.3.3,0,0,0-.3-.3l-.5.3.3.3a.6.6,0,0,1,.1.4v.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M126.6,83.7l.5-.3a.1.1,0,0,0,.1-.1c.1-.1.1-.1.1-.2s-.1-.2-.1-.3l-.5.3v.5Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M126.7,83.1l.5-.3-.2-.3-.5.4.2.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M126.5,82.9l.5-.4h-.2l-.5.3a.2.2,0,0,1,.2.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-21' d='M126.3,82.7c-.3-.2-.4,0-.4.2a.6.6,0,0,0,.1.4l.3.3c.2.2.4,0,.4-.2s0-.3-.1-.4-.2-.3-.3-.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M126.6,86.6l.5.3h-.3l-.5-.3h.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M126.8,86.9l-.5-.3h.1l.6.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M127,86.9l-.6-.3h.2l.5.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M127.1,86.9l-.5-.3h0l.5.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M126.5,88l-.5-.3v-.2s-.1-.1,0-.1,0-.3.1-.4l.3-.4.5.3-.3.4c-.1.1-.1.2-.1.4h0C126.4,87.9,126.5,87.9,126.5,88Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M126.5,88l-.5-.3v-.2s-.1-.1,0-.1v-.3l.6.3a.4.4,0,0,0-.1.3h0C126.4,87.9,126.5,87.9,126.5,88Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M126.5,87.4l-.6-.3.2-.3.5.3C126.6,87.2,126.5,87.3,126.5,87.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M126.6,87.1l-.5-.3.2-.2.5.3-.2.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-21' d='M126.8,86.9c.3-.1.5,0,.5.3a.8.8,0,0,1-.2.4.3.3,0,0,1-.3.3c-.2.2-.4,0-.4-.2s0-.3.1-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M118.7,82.3l.5.3h-.3l-.5-.3h.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M118.9,82.6l-.5-.3h.1l.5.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M119,82.6l-.5-.3h.2l.5.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M119.2,82.6l-.5-.3h0l.5.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M118.6,83.6l-.5-.3H118a.1.1,0,0,1-.1-.1c0-.2.1-.3.2-.5l.3-.3.5.3-.3.4c-.1.1-.1.2-.1.4h.1Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M118.6,83.6l-.5-.3H118a.1.1,0,0,1-.1-.1v-.4l.5.4v.3h.1Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M118.5,83.1l-.5-.4.2-.2.5.3-.2.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M118.7,82.8l-.5-.3.2-.2.5.3-.2.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-21' d='M118.9,82.6c.2-.1.4,0,.4.3s0,.3-.1.4l-.3.3c-.2.2-.4,0-.4-.2a.6.6,0,0,1,.1-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M127.2,81.6v1.2l-3.4,2V83.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-21' d='M123.8,83.6v1.2l-1.2-.7V82.9Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M126,80.9l1.2.7-3.4,2-1.2-.7Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M121.4,83.6v1.2l-3.5-2V81.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-21' d='M122.6,84.3v1.2l-1.2-.7V83.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M126,86.3v1.2l-3.4-2V84.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M122.6,84.3v1.2l-3.4,2V86.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M127.3,85.6l-1.3.7-3.4-2-1.2-.7-3.5-2,1.3-.7,3.4,2,1.2.7Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M127.3,85.6v1.2l-1.3.7V86.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M119.2,86.3v1.2l-1.2-.7V85.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M118,85.6l3.4-2,1.2.7-3.4,2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M122.6,70.6V84.3l1.4-.8V70.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M121.4,70.6v13l1.2.7V70.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M131.6,70.2a4,4,0,0,1-1.4,1.5l-3.5,1.9a7.8,7.8,0,0,1-3.9,1,7,7,0,0,1-3.8-1l-3.5-1.9a3.1,3.1,0,0,1-1.1-.9,2.4,2.4,0,0,1-.5-1.3v1.3a2.4,2.4,0,0,0,.5,1.4,3.1,3.1,0,0,0,1.1.9l3.4,1.9a9,9,0,0,0,3.9,1,8.7,8.7,0,0,0,3.9-1l3.4-1.9a3.6,3.6,0,0,0,1.5-1.5c.1-.3.1-.5.2-.8V69.5a1.9,1.9,0,0,1-.2.7Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-5' d='M130.1,67.2c2.1,1.2,2.2,3.2,0,4.5l-3.4,1.9a7.6,7.6,0,0,1-3.9,1,7.5,7.5,0,0,1-3.8-1l-3.5-1.9c-2.1-1.2-2.2-3.2,0-4.5l3.4-1.9a8.9,8.9,0,0,1,7.8,0Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M114.6,62.8a5.2,5.2,0,0,1,2.1-.4,4.5,4.5,0,0,1,2,.4l8.7,4.1a29.2,29.2,0,0,0-4.8,2.9l-8-4.6-.7-.4a2.4,2.4,0,0,1-.2-.8.9.9,0,0,1,.3-.7C114.1,63,114.4,62.9,114.6,62.8Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-21' d='M113.7,79.8s.5,1.8,0,2.5a2.2,2.2,0,0,1-1.6,0l-1.6-.5a4.9,4.9,0,0,1-1.7-.6,4.1,4.1,0,0,1-1.4-1.2c-1.3-1.8,1.1-1.2,2.7-.7A14.9,14.9,0,0,0,113.7,79.8Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-5' d='M113.8,80.4a2.5,2.5,0,0,1-1.6.8,6.6,6.6,0,0,1-1.9-.9l-.6-.4V67.1c-.1-2.8,1.8-2.8,3-2.9s1.1.3,1.1,1.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-5' d='M110.8,64.7a3.6,3.6,0,0,1,2.1-.5,3.5,3.5,0,0,1,2,.5l8.7,4a35.8,35.8,0,0,0-4.9,3L110.8,67a1.2,1.2,0,0,1-.7-.5,1.4,1.4,0,0,1-.2-.7.9.9,0,0,1,.3-.7.8.8,0,0,1,.6-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-9' d='M118,58.4a2.8,2.8,0,0,0,.1-.9l-.3-.8h-1.2a2.9,2.9,0,0,0-1.8.7c-.7.8-.4,1.2,0,1.4S117.3,58,118,58.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-9' d='M118,56.5c-.8.1-1.5.3-1.4,1.1s1,.9,1.9.8l2.7-.3a1.4,1.4,0,0,0,1-.7,2,2,0,0,0,.3-1.1h0a1.3,1.3,0,0,0-.7-.9,1.1,1.1,0,0,0-1.1-.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-22' d='M119.2,53.7c0-1.6,1.8-3.1,3.5-3.9h1.2l1,.4.9.9a2.8,2.8,0,0,1,.3,1.3c0,1.6-.2,9.1-1.8,9.1S119.2,55.4,119.2,53.7Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-14' d='M120.2,53.1a7,7,0,0,1,3.8-1c1.6,0,2.4-1.4,2.4.2s-.2,9.1-1.9,9.1S119.3,54.5,120.2,53.1Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-9' d='M122.6,53.3c-1.8.7-1.5-.2-1.5-.2s-.1-2-.1-2V49.2l3.5-.3.4,3.1a4.1,4.1,0,0,1-2.3,1.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-23' d='M125,47.4c-1.7,1.8-2.3,1.7-3.9.6a4.4,4.4,0,0,1-1.8-2.3,4.9,4.9,0,0,1-.2-2.9c.4-2.6,3.5-3.3,5.5-2.1C128.3,43,127,45.3,125,47.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-19' d='M124.3,45.8a8.4,8.4,0,0,1-1,3.3,3,3,0,0,1-1.6.5,2.5,2.5,0,0,1-1.7-.3c-1.1-.9-1-2.8-1-5.1s1.6-2.8,2.8-1.8S124.6,43.5,124.3,45.8Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-23' d='M126.9,43.4c-.1-1-2.6-1.1-2.6-1.1s-1.2-4-5.3-.9a2.4,2.4,0,0,0-.5,2.1s.2.2,1.5-.1.3,1.2.5,1.4a23.3,23.3,0,0,1,1.7,2.6l.2.4c.4.6-.4,1.7-.4,1.9s2.3,0,2.8-1S127.7,45.7,126.9,43.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-19' d='M122.1,46.3c-.2.6-.5,1-.9.9s-.6-.5-.5-1.1.6-1.1,1-1.1S122.3,45.6,122.1,46.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-24' d='M126.5,71.5a7.9,7.9,0,0,1-8.5-.3l-1.5-1.5.5-11.5a23.3,23.3,0,0,1,.8-4.6,2.8,2.8,0,0,1,1-1.4,2.6,2.6,0,0,1,1.5-.7,3.9,3.9,0,0,0,1.6.7,2.5,2.5,0,0,0,1.7-.1c2.3-.5,1.5-1.9,1.5-1.9,3,0,3,4,3.1,5.4s.4,8.3.3,12.8a4.8,4.8,0,0,1-2,3.1Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-9' d='M107,57.2a1.2,1.2,0,0,0,.5-.7,1.4,1.4,0,0,0,.1-.9,4.1,4.1,0,0,0-1.1-.7,3.1,3.1,0,0,0-2.1-.5c-1.2.4-1.1.9-.8,1.4S106.5,56.4,107,57.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-9' d='M108,55.6c-.9-.3-1.7-.7-2,.2s1,1.4,1.9,1.8l2.3,1.4a2.9,2.9,0,0,0,1.3,0,1.5,1.5,0,0,0,.9-1h0a.8.8,0,0,0,.2-.5.7.7,0,0,0-.1-.5l-.3-.5-.5-.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-25' d='M111,56.2a1.9,1.9,0,0,0-1,1.2,2.2,2.2,0,0,0,.1,1.6h0a1.9,1.9,0,0,0,1.2,1,1.8,1.8,0,0,0,1.6-.1l7.3-3.7a1.9,1.9,0,0,0,1-1.2,1.8,1.8,0,0,0-.1-1.6,1.5,1.5,0,0,0-.5-.6l-.7-.4h-.8l-.8.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-23' d='M119,46.4s.5-.3,1,.7,2-.4,2-.4l1.2,1.7L122,49.7s-1.8.7-2.5-.1a7,7,0,0,1-.5-3.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M128.4,75.8l-.6-.4v-14l.5.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M128.3,61.8l-.5-.4,1.5-.8.6.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M129.9,60.9v14l-1.5.9v-14Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-26' d='M132.6,51.8l-1.1-.6h.1l1.1.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-5' d='M131.6,51.2a2.7,2.7,0,0,0-2-.2,4.7,4.7,0,0,0-1.5.6,11.2,11.2,0,0,0-2.6,2.2,12.8,12.8,0,0,0-1.5,2.5,7.9,7.9,0,0,0-.6,2.2l-.6,7.4a2,2,0,0,0,.1,1.3,2.5,2.5,0,0,0,.8,1l1,.6a3.9,3.9,0,0,1-.8-1,2.9,2.9,0,0,1-.1-1.3l.6-7.4a7.9,7.9,0,0,1,.6-2.2,12.8,12.8,0,0,1,1.5-2.5,11.2,11.2,0,0,1,2.6-2.2,3.9,3.9,0,0,1,1.5-.6,2.7,2.7,0,0,1,2,.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M129.1,52.2c2.4-1.3,4.4-.7,4.6,1.5l.7,6.7c.2,2.2-1.6,5.1-4,6.5l-2.6,1.4c-2.4,1.4-4.2.6-4-1.8l.6-7.4a9.9,9.9,0,0,1,1.6-4,10.8,10.8,0,0,1,3.1-2.9Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-27' d='M112.2,39.4c.1-.1.3,0,.3.2v5.3c0,.1-.1.2-.1.3l-.2.2-8.4,4.8a.2.2,0,0,1-.3-.1V44.7c0-.1.1-.1.1-.2l.2-.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M118.3,48.6l-5-2.9h-.9l-8.8,5.1h-.1v.2h.1l5.1,2.9h.9l8.7-5.1a.1.1,0,0,0,.1-.1c.1-.1.1-.1.1-.2h-.1c0-.1,0-.1-.1-.1Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M109.1,54.2h-.3l-5.1-2.9c-.1,0-.1-.1-.1-.2a.1.1,0,0,1,.1-.1l8.8-5.1h.7l5,2.9c.1,0,.1.1.1.2h-.1l-8.7,5.1Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M112.5,47.3l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M113.6,47.6l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M114.6,47.1l.7.4.5.3h.2l-1.2.7-.6-.4.3-.2-.8-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M112.8,48.1l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M116.2,48l.6.4-1.4.9-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M114.7,48.9l.6.4-1,.6-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M112.5,49.2l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M112.9,46.1l.6.4-.7.4-.6-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M112,46.6l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M113.7,46.6l.7.4-1.1.6-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M111.2,47.1l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M110.4,47.6l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M111.7,47.8l.7.3-.7.4-.7-.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M109.6,48.1l.6.3-.7.5-.6-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M110.9,48.2l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M114.1,48.3l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M108.7,48.5l.7.4-.7.4L108,49Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M112,48.5l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M110.2,48.7l.6.4-.7.4-.6-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M113.3,48.7l.7.4-.7.4-.7-.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M111.3,49l.6.4-.7.4-.6-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M107.9,49l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M109.4,49.1l.6.4-.7.4-.6-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M110.5,49.4l.6.4-.7.4-.6-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M107.1,49.5l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M108.6,49.6l.6.4-.6.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M111.7,49.7l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M109.7,49.9l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M106.3,50l.6.4-.7.4-.6-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M107.8,50.1l.7.3-.7.5-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M110.9,50.1l.7.4-.7.4-.6-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M108.9,50.4l.7.3-.7.5-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M110.2,50.6l.6.4-.7.4-.6-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M105.1,50.7l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M108.1,50.8l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M113.5,49.6l.7.4-3.1,1.7-.6-.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M109.4,51l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M107,50.5l.6.4-1.7,1-.6-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M114,50.3l1,.5-2.5,1.5-1-.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M107.3,51.3l.7.4-1.3.7-.6-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M110.4,51.4l.6.4-1,.6-.7-.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M108.6,51.5l.7.4-1.7,1-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M109.2,52.1l.7.4-1.5.9-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M103.6,44l-.3.3a.6.6,0,0,0-.1.4v5.9c0,.2.2.3.4.2l8.8-5.1.3-.3c0-.1.1-.3.1-.4V39.1c0-.2-.2-.3-.4-.2Zm8.9.9a.4.4,0,0,1-.1.3l-.2.2-8.4,4.9c-.1,0-.2,0-.2-.2V44.5l.2-.2,8.4-4.9c.2-.1.3,0,.3.2v5.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M94.6,98.8l-.5.3h.3l.5-.3h-.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M94.4,99.1l.5-.3h-.1l-.6.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M94.2,99.1l.6-.3h-.2l-.5.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M94.1,99.1l.5-.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M94.7,100.2l.5-.3c.1,0,.2-.2.2-.3l-.2-.4-.3-.4-.5.4.3.3a.6.6,0,0,1,.1.4v.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M94.7,100.2l.5-.3c.1,0,.2-.2.2-.3a.4.4,0,0,1-.1-.3l-.6.3a.4.4,0,0,1,.1.3v.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M94.7,99.6l.6-.3-.2-.3-.5.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M94.6,99.3l.5-.3-.2-.2-.5.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-21' d='M94.4,99.1c-.3-.1-.5,0-.5.3a.5.5,0,0,0,.2.4.3.3,0,0,0,.3.3c.2.2.4,0,.4-.2a.6.6,0,0,0-.1-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M102.5,94.5l-.6.3h.4l.5-.3h-.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M102.3,94.8l.5-.3h-.1l-.6.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M102.1,94.8l.5-.3h-.1l-.6.3h.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M101.9,94.8l.6-.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M102.6,95.9l.5-.3v-.2h0c0-.2,0-.3-.1-.4s-.2-.3-.3-.3l-.6.3c.2,0,.3.1.4.3s.1.2.1.4v.2c-.1,0-.1,0-.1.1Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M102.6,95.9l.5-.3v-.2h0V95l-.6.3a.4.4,0,0,1,.1.3v.2c-.1,0-.1,0-.1.1Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M102.6,95.3l.6-.3-.2-.3-.5.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M102.5,95l.5-.3-.2-.2-.5.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-21' d='M102.2,94.8c-.2-.1-.4,0-.4.3s.1.3.1.4l.3.3c.3.1.5,0,.5-.2s-.1-.3-.1-.5l-.4-.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M102.6,98.8l.5.3h-.3l-.6-.3h.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M102.8,99.1l-.5-.3h.1l.5.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M102.9,99.1l-.5-.3h.2l.5.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M103.1,99.1l-.5-.3h0l.5.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M102.5,100.1l-.6-.3h-.1c0-.2.1-.3.1-.5l.4-.3.5.3-.3.3-.2.5h.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M102.5,100.1l-.6-.3h-.1c0-.2,0-.3.1-.4l.5.3c0,.2,0,.3-.1.4h.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M102.4,99.5l-.5-.3c0-.1,0-.1.1-.2l.5.3a.3.3,0,0,1-.1.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M102.6,99.3,102,99l.3-.2.5.3-.2.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-21' d='M102.8,99.1c.2-.1.4,0,.4.3a.6.6,0,0,1-.1.4l-.3.3c-.3.2-.5,0-.5-.2l.2-.5.3-.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M94.6,94.5l.6.3h-.3l-.6-.3h.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M94.9,94.8l-.6-.3h.2l.5.3c-.1,0-.1,0-.1.1Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M95,94.8l-.5-.3h.1l.6.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M95.2,94.8l-.6-.3h0Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M94.5,95.8l-.5-.3h-.1a.9.9,0,0,1,.1-.5l.3-.3.6.3-.3.3c-.1.2-.2.3-.2.5a.1.1,0,0,0,.1.1Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M94.5,95.8l-.5-.3h-.1c0-.2,0-.3.1-.4l.5.3c0,.1-.1.2-.1.4a.1.1,0,0,0,.1.1Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M94.5,95.2l-.5-.3c0-.1.1-.1.1-.2l.5.3c0,.1-.1.1-.1.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M94.6,95l-.5-.3.2-.2.6.3-.3.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-21' d='M94.9,94.8c.2-.1.4,0,.4.3a.6.6,0,0,1-.1.4l-.3.3c-.3.1-.5,0-.5-.2s.1-.3.2-.5l.3-.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M103.2,93.8V95l-3.4,2V95.8Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-21' d='M99.8,95.8V97l-1.2-.7V95.1Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M102,93.1l1.2.7-3.4,2-1.2-.7Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M97.3,95.8V97l-3.4-2V93.8Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-21' d='M98.6,96.5v1.2L97.3,97V95.8Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M102,98.5v1.1l-3.4-1.9V96.5Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M98.6,96.5v1.2l-3.5,1.9V98.5Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M103.2,97.7l-1.2.8-3.4-2-1.3-.7-3.4-2,1.2-.7,3.5,2,1.2.7Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M103.2,97.7v1.2l-1.2.7V98.5Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M95.1,98.5v1.1l-1.2-.7V97.7Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M93.9,97.7l3.4-1.9,1.3.7-3.5,2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M98.6,82.8V96.5l1.4-.8V82.8Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M97.4,82.8v13l1.2.7V82.8Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-5' d='M106,80.5c2.2,1.2,2.2,3.2,0,4.5l-3.4,1.9a7.6,7.6,0,0,1-3.9,1,7.5,7.5,0,0,1-3.8-1L91.4,85c-2.1-1.2-2.1-3.3,0-4.5l3.4-1.9a7.8,7.8,0,0,1,3.9-1,7.6,7.6,0,0,1,3.9,1Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M107.5,82.4a3.6,3.6,0,0,1-1.5,1.5l-3.4,1.9a7.9,7.9,0,0,1-7.7,0l-3.5-1.9a3.1,3.1,0,0,1-1.1-.9,3.4,3.4,0,0,1-.5-1.4V83a2.9,2.9,0,0,0,.5,1.3,3.1,3.1,0,0,0,1.1.9l3.5,2a8.6,8.6,0,0,0,3.9.9,8.5,8.5,0,0,0,3.8-.9l3.4-2a2.8,2.8,0,0,0,1.5-1.5,1.5,1.5,0,0,0,.1-.7V81.6a1.1,1.1,0,0,1-.1.8Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-27' d='M88.1,55.7c.2-.1.3,0,.3.1v5.4c0,.1,0,.2-.1.2a.2.2,0,0,1-.2.2l-8.4,4.9c-.1.1-.2,0-.2-.2V60.7a.2.2,0,0,0,.2-.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M94.3,64.9l-5.1-3h-.9L79.6,67c-.3.2-.3.4,0,.5l5,3h.9l8.8-5.1a.1.1,0,0,0,.1-.1c.1,0,.1-.1.1-.2v-.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M85.1,70.5h-.4l-5.1-2.9a.3.3,0,0,1-.1-.2h.1l8.8-5.1h.7L94.2,65h0l-8.8,5.1Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M88.5,63.5l.6.4-.7.4-.6-.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M89.5,63.9l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M90.5,63.4l.8.4.4.3h.2l-1.1.7-.7-.4.4-.2-.8-.5Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M88.7,64.3l.7.4-.7.4-.6-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M92.1,64.3l.7.4-1.5.8-.6-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M90.6,65.2l.7.3-1.1.7-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M88.5,65.4l.6.4-.7.4-.6-.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M88.8,62.4l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M88,62.9l.6.4-.6.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M89.6,62.9l.7.3-1.1.7-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M87.2,63.4l.6.3-.7.4-.6-.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M86.3,63.8l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M87.7,64l.6.4-.7.4-.6-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M85.5,64.3l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M86.9,64.5l.7.4-.8.4-.6-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M90,64.5l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M84.7,64.8l.6.4-.7.4-.6-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M88,64.8l.6.4-.7.4-.6-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M86.1,64.9l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M89.2,65l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M87.2,65.2l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M83.8,65.3l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M85.3,65.4l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M86.4,65.7l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M83,65.8l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M84.5,65.8l.7.4-.7.4-.7-.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M87.6,65.9l.7.4-.7.4-.6-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M85.6,66.2l.7.3-.7.4-.7-.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M82.2,66.2l.7.4-.7.4-.7-.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M83.7,66.3l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M86.9,66.4l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M84.8,66.6l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M86.1,66.8l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M81.1,66.9l.6.4-.7.4-.6-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M84.1,67.1l.6.4-.7.4-.6-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M89.4,65.8l.7.4-3,1.8-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M85.3,67.3l.7.4-.7.4-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M82.9,66.8l.7.4-1.8,1-.6-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M90,66.5l.9.6-2.4,1.4-1-.5Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M83.3,67.5l.7.4-1.3.7-.7-.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M86.3,67.7l.7.4-1.1.6-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M84.5,67.7l.7.4-1.7,1-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M85.1,68.4l.7.3-1.5.9-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-15' d='M90.6,65.1l.7.4-1.1.6-.7-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M79.5,60.2l-.3.4c0,.1-.1.2-.1.4v5.8c0,.3.2.4.4.3L88.3,62l.3-.4c.1-.1.1-.2.1-.4V55.4c0-.3-.2-.4-.4-.3Zm8.9,1c0,.1,0,.2-.1.2a.3.3,0,0,1-.1.2l-8.4,4.9c-.2.1-.3,0-.3-.2V61a.4.4,0,0,1,.1-.3l.2-.2,8.4-4.8c.1-.1.2,0,.2.1v5.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-28' d='M85.4,16.5c-.1-.3-.6-.9-1.1-.8l-.2.2a1.9,1.9,0,0,1,.2.7l-.4.9c0,.6,1.1.8,1.4.3a1.4,1.4,0,0,0,.2-.6,1.7,1.7,0,0,0-.1-.7Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-29' d='M85.5,30.2a1.1,1.1,0,0,0,.6.7,1.1,1.1,0,0,0,1,.1,1.3,1.3,0,0,0,.7-.6,1.4,1.4,0,0,0,0-.9l-2.3-7.1a1.3,1.3,0,0,0-.6-.7H84a1.1,1.1,0,0,0-.7.6,1,1,0,0,0-.1.9Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-29' d='M86.2,29.4l.5-.2h.5l.4.2c.2,0,.3.2.4.3l2.9,5.5a2.8,2.8,0,0,1,.6,1.8c-.2,1-.7,1-1.1.8s-1.1-1.9-1.6-2.6l-2.9-4.1a.8.8,0,0,1-.2-.4v-.5c0-.2.1-.3.2-.5Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-29' d='M83.9,24.4V21.5H82.2c-1.1,0-4.4,1.8-4.4,2.9s4.3,4.5,5.4,4.5,1.1-2.6,1.2-4.5Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-17' d='M84.2,22.1a.9.9,0,0,0-.1-.5,1.5,1.5,0,0,1,.9.2,1.3,1.3,0,0,1,.6.7l1.2,3.8-.4.2-1.6.8-.5.3-.6-1.9a9,9,0,0,0,.5-3.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-18' d='M78.6,36.7c-.3-.4-1-9.4-1-9.4a15,15,0,0,1,.3-3.7,6.1,6.1,0,0,1,2.4-1.5s1.9,1.2,2.5,1,.9-1.6.9-1.6h1c.9.8,1,2.9,1.1,3.7a56,56,0,0,0,1.3,8.2C87.6,36.2,80.1,38.4,78.6,36.7Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-29' d='M77.6,32.1l.3-.4h.5c.2-.1.3,0,.5,0l.4.2,5.2,4.7.9.4c.6.3,1.2.7,1.3,1.2s-.2,1.4-.6,1.4-2.5-1.8-2.5-1.8l-5.8-3.9-.3-.4a.8.8,0,0,1-.2-.4.7.7,0,0,1,.1-.5A.5.5,0,0,1,77.6,32.1Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-29' d='M82.5,22.8a1,1,0,0,1-.9-.1,1.8,1.8,0,0,1-.8-.7V20.6l2.1-.2v1.7c0,.2-.1.3-.1.4s-.2.3-.4.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-29' d='M77.3,32.8a1.2,1.2,0,0,0,.4.9,1.2,1.2,0,0,0,.8.4,1,1,0,0,0,.9-.4,1.4,1.4,0,0,0,.5-.8V25c.1-.3-.1-.6-.3-.9a1.3,1.3,0,0,0-.9-.4,1.2,1.2,0,0,0-.9.4,1.2,1.2,0,0,0-.4.8Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-29' d='M77.3,32.8a1.2,1.2,0,0,0,.4.9,1.2,1.2,0,0,0,.8.4,1,1,0,0,0,.9-.4,1.4,1.4,0,0,0,.5-.8V25c.1-.3-.1-.6-.3-.9a1.3,1.3,0,0,0-.9-.4,1.2,1.2,0,0,0-.9.4,1.2,1.2,0,0,0-.4.8Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-29' d='M80,28.9v4a1.2,1.2,0,0,1-.4.8,1.8,1.8,0,0,1-.9.4h0a1.5,1.5,0,0,1-.9-.4,1.7,1.7,0,0,1-.3-1V28.8a2.5,2.5,0,0,1,1.2-.1l1.3.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-30' d='M79.7,18.9A7,7,0,0,0,81,21.3a2.7,2.7,0,0,0,1.4.7,3,3,0,0,0,1.6-.2c1-.8,1-2.7.9-4.7s-1.5-2.2-2.8-1.3S79.3,17,79.7,18.9Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-28' d='M85.4,16.4c0,.8-.9.8-1.4.6l-1.2-.2h-.4a.3.3,0,0,0-.3.3,5.8,5.8,0,0,0-.5,1.4.9.9,0,0,1-.4.6h-.1c-.4-.1-.1,1.2.5,1.5a3.1,3.1,0,0,0,1.2.5l.4-.6c.2-.2.5-.5.8-.4h.1l.6.2h.1a4.3,4.3,0,0,1-.2,1.1c0,.7-.4,1.1-1.2,1.1A4.1,4.1,0,0,1,81,21.4a4.3,4.3,0,0,1-1.1-1.2h-.1l-.4-.6a8.3,8.3,0,0,1-.6-2.1v-.7h0a5,5,0,0,1,.4-1.3,7.6,7.6,0,0,1,.9-.9l.8-.4a3.7,3.7,0,0,1,2.9,0A1.8,1.8,0,0,1,85,15a1.8,1.8,0,0,1,.4,1.4Zm-2,4.9h.5a1.3,1.3,0,0,0,.7-.6l-.5-.2a.8.8,0,0,1-.4.4l-.2.3h-.1Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-17' d='M77.1,29l.3-4.7a1.4,1.4,0,0,1,.2-.6c0-.2.1-.3.3-.4a.5.5,0,0,1,.4-.3h1.1l.5.3.3.5a.9.9,0,0,1,.1.5v4.8Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M88.5,88a1.7,1.7,0,0,1,0,1h-.7v-.8Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-31' d='M86.8,88.4H85l.4-.4a5.1,5.1,0,0,0,.9-1.3,12.7,12.7,0,0,0,.6-1.8c0-.4.6-4,.9-6.2h2.7c0,.2-.1.3-.2.5l-.3.7v2.8a4.7,4.7,0,0,1-1,2.4,1.9,1.9,0,0,0-.5,1c-.1.2-.1.5-.2.8a1.1,1.1,0,0,0,.2.5v.3c0,.1,0,.2-.2.2h-.8l-.7.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M87,88.6a.8.8,0,0,1-.4.4H86a3.3,3.3,0,0,1-1.3-.4l-.3-.2c-.2-.4.5-.4.6-.5h.4v.2H86a.7.7,0,0,0,.6-.1,3.9,3.9,0,0,1,1.5-.6l.4-.3c0,.2.1.4.1.7a1.1,1.1,0,0,1-.2.8h-.7a.8.8,0,0,0-.7-.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-6' d='M101.2,74.9c-.1.1-.2.2-.2.3s-.1.1-.1.2h0v3l.4-.3V75.2a.4.4,0,0,0,.1-.3l.2-.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M107.6,78.7a1.5,1.5,0,0,0-.1-.7c-.1-.2-.1-.4-.2-.6l-.8-1.2c-.1-.2-.3-.3-.5-.5l-.3-.2-3.3-1.8h-.2l-.5-.2H101l-.5.3h.8l.5.2h.1l3.3,1.8.3.2c.2.2.4.3.5.5l.8,1.2c.1.2.1.4.2.6a1.7,1.7,0,0,1,.1.7v3l.5-.3v-3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M105.2,75.8a4.4,4.4,0,0,1,1.3,1.4,4,4,0,0,1,.7,1.8v3l-1-.6V78.5a1.9,1.9,0,0,0-.3-.9,2.3,2.3,0,0,0-.7-.7L102,75a.7.7,0,0,0-1.1.4v3l-.9-1.6V74.9c.1-1.1.9-1.5,2-.9Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M87.3,88.9v1h-.9v-.8Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-32' d='M85.4,89.3h-2c.1-.1.3-.5.4-.5a3.8,3.8,0,0,0,.9-1.5,7,7,0,0,0,.8-2c.1-.4.6-4.4.9-7h3.1l-.2.6-.3.8a4.3,4.3,0,0,0,0,1.6v1.6a5.2,5.2,0,0,1-1.3,2.8,3.1,3.1,0,0,0-.5,1,3.1,3.1,0,0,0-.1,1c0,.1.1.4.1.5v.4c0,.1.1.1-.2.2h-.9a2,2,0,0,0-.8.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M85.6,89.5a1.2,1.2,0,0,1-.5.5h-.7l-1.5-.4c-.1-.1-.3-.2-.3-.4s.5-.4.6-.4h.5V89h.6A.7.7,0,0,0,85,89l1.7-.7c.2,0,.4-.3.4-.2a1.9,1.9,0,0,1,.2.7c0,.4,0,.8-.2.9h-.9Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-25' d='M87.1,77c.8-.4,2.9-1.2,3.5-1.6a3.9,3.9,0,0,1,1.8-.4,3.4,3.4,0,0,1,1.8.4l8,3.6a32.3,32.3,0,0,0-4.4,2.7l-.5-.3-3,1.9L87,79.1a1,1,0,0,1-.5-.4,1.5,1.5,0,0,1-.1-.7,1.4,1.4,0,0,1,.2-.6l.5-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-32' d='M91.6,65.4l-2.3-.2a1,1,0,0,0-.7.5c-.1.2-.3,1.3.1,1.3l2.4-.2s.6.2.7.1l.7-.3Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-25' d='M91.3,65c-.6,0-.7,2.1-.1,2.1l5.1.5h.6l.5-.3.4-.4c.1-.2.1-.4.2-.6h0a.7.7,0,0,0-.1-.5,1.4,1.4,0,0,0-.2-.6l-.5-.3-.5-.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-32' d='M96.8,64.9V62.6l2.5-.9.7,2.7Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-32' d='M94.9,65.6a4.7,4.7,0,0,1,1.9-1.2c.7.5,1.7-.2,2.2-.4a2.5,2.5,0,0,1,1.2-.2.9.9,0,0,1,.7.3c.6.6,0,1.7-2.2,2.1a3,3,0,0,1-2.1-.2C96,65.8,94.4,66.2,94.9,65.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-24' d='M93.1,80a11.3,11.3,0,0,0,.4-8.3c-1.4-4.2,1.2-6.3,2.2-6.7a3.5,3.5,0,0,0,1.5.7,2.6,2.6,0,0,0,1.5-.1c2.2-.5,1.4-1.8,1.4-1.8,2.8,0,2.7,3.7,2.8,5s0,4.9.1,7.9C103.1,78,93.1,80,93.1,80Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-25' d='M103.1,76.7c0,.8.1,3,.1,3.7a4.1,4.1,0,0,1-1.8,2.8,6.7,6.7,0,0,1-3.9,1A7.8,7.8,0,0,1,93.6,83a8.6,8.6,0,0,1-1.3-1.4A37.5,37.5,0,0,0,94,76.9a4.1,4.1,0,0,0,2.5,1.3A10.3,10.3,0,0,0,103.1,76.7Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-33' d='M100.4,61.6c-1.5,1.6-2.2,1.5-3.7.5s0-2.5-.3-3.7-2.2-.5-2-1.3c.3-2.5,3.9-3,5.7-1.9C103.6,57.3,102.3,59.6,100.4,61.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-32' d='M95.1,62c-.1,0-.1.1-.1.2s.1.2.1.3v.4l.4.6.6.2a1.4,1.4,0,0,0,.9.1,2,2,0,0,0,.8-.4,3.2,3.2,0,0,0,.6-1.8,3.3,3.3,0,0,0,0-1.4c0-.2-.1-.3-.1-.5a3.8,3.8,0,0,0-.9-1.5,3.5,3.5,0,0,0-1.6-.8c-.9-.1-1.4.7-1.2,1.9a.6.6,0,0,0,.1.4,1.1,1.1,0,0,1-.2.6c0,.2-.3.5-.1.7l.3.3a.6.6,0,0,1,.1.4h0C94.8,62,95,61.9,95.1,62Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-33' d='M102.2,57.9c-.2-.9-2.4-1-2.4-1s-1.2-3.8-5-.8c-.8.6-.5,2.7-.5,2.7a12.7,12.7,0,0,1,3.4,2.7c.1.2-.1,2.8,2.5,1.2a3.9,3.9,0,0,0,2-2,3.4,3.4,0,0,0,0-2.8Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-32' d='M98,61c-.1.5-.5.9-.8.7s-.4-.5-.3-1,.6-.9.9-.8S98.2,60.5,98,61Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-33' d='M104,58.9a2.2,2.2,0,0,0,0-1.6,2.5,2.5,0,0,0-1.2-1.1H102l-.7.3-.6.5-.3.7a1.8,1.8,0,0,0,.1,1.6,2,2,0,0,0,1.1,1.1,2.2,2.2,0,0,0,.8,0l.7-.2.6-.5a1.3,1.3,0,0,0,.3-.7Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M101.6,60.3a2.5,2.5,0,0,1-1.2-1.1,2.2,2.2,0,0,1,0-1.6,1.2,1.2,0,0,1,.4-.8l.8-.6a2.1,2.1,0,0,0-1,.6,1.8,1.8,0,0,0-.6.9,2.9,2.9,0,0,0,.1,1.6,2.2,2.2,0,0,0,1.2,1.1,2.4,2.4,0,0,0,1.2,0Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-32' d='M86.5,66,86,64.6l-.6-.9c0-.1-.4-.6-.7-.5s-1.4.2-1.2.6a12.8,12.8,0,0,0,1.2,1.9l.8.8v.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-25' d='M88,69.3a.9.9,0,0,0-.5.3l-.3.5a.7.7,0,0,0-.1.5c0,.2.1.4.1.6h0l.4.4.4.3h1.1l7.5-2.8a2.2,2.2,0,0,0,.9-1,2.2,2.2,0,0,0,0-1.4h0a2.2,2.2,0,0,0-1-.9,1.7,1.7,0,0,0-1.4,0Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-25' d='M86.4,65.1c-.4-.6-2.3.3-1.9.8l2.6,5.2a1.4,1.4,0,0,0,.9.8,1.7,1.7,0,0,0,1.2-.1h0a1.8,1.8,0,0,0,.8-.9,1.7,1.7,0,0,0-.1-1.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M104.3,88l-.6-.4v-14l.6.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M104.3,74l-.6-.4,1.5-.9.6.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M105.8,73.1v14l-1.6.9V74Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-16' d='M88.9,36.9,97.7,32c.2-.2.4,0,.4.2v5.7a.8.8,0,0,1-.1.4l-.3.3-8.8,4.9c-.2.1-.4,0-.4-.3V37.6c0-.2,0-.3.1-.4Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-26' d='M108.5,64l-1.1-.6h.1l1.1.6Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-5' d='M107.5,63.4a2.5,2.5,0,0,0-1.9-.2,4.4,4.4,0,0,0-1.6.6,9.2,9.2,0,0,0-2.6,2.2,12.8,12.8,0,0,0-1.5,2.5,7.3,7.3,0,0,0-.6,2.1l-.6,7.5a2.9,2.9,0,0,0,.1,1.3,3.9,3.9,0,0,0,.8,1l1,.5a1.6,1.6,0,0,1-.7-.9,3.2,3.2,0,0,1-.2-1.3l.6-7.5a9,9,0,0,1,.6-2.2,16.7,16.7,0,0,1,1.6-2.4,8.8,8.8,0,0,1,2.5-2.2,4.4,4.4,0,0,1,1.6-.6,2.5,2.5,0,0,1,1.9.2Z' transform='translate(-12 0)'/%3E%3Cpath class='cls-4' d='M105,64.4c2.4-1.4,4.5-.7,4.7,1.5l.6,6.7c.2,2.2-1.6,5.1-4,6.5l-2.5,1.4c-2.5,1.4-4.3.6-4.1-1.8l.6-7.5a11.1,11.1,0,0,1,1.6-3.9,9.5,9.5,0,0,1,3.1-2.9Z' transform='translate(-12 0)'/%3E%3C/svg%3E) Red Team – оцінка реагування на інциденти
'%3E%3Cpath d='M188.03 87.5l-.02 8.08-87.72 50.96.03-8.05 87.7-50.98z' fill='url(%23paint0_linear)'/%3E%3Cpath d='M100.32 138.49l-.03 8.05L12 95.58l.02-8.07 88.3 50.98z' fill='url(%23paint1_linear)'/%3E%3Cpath d='M188.03 87.5l-87.71 50.99-88.3-50.98 87.71-50.98 88.3 50.98z' fill='url(%23paint2_linear)'/%3E%3C/g%3E%3Cpath d='M48.17 89.42l-1.86-1.09a3.1 3.1 0 01-1.3-2.85l1.85 1.07a3.14 3.14 0 001.3 2.87z' fill='%2349505F'/%3E%3Cpath d='M82.9.14c-.09-.06-.2-.1-.3-.13H81l-.29.08h-.13l-.28.1h-.14l-.41.23L49.28 18l-.46.3-.15.1-.31.24-.16.15-.27.24-.18.18-.24.24-.18.2-.22.26a2 2 0 01-.16.2l-.21.27c0 .1-.1.17-.15.24a1.9 1.9 0 00-.2.28l-.14.24-.16.28v.1l-.1.18-.13.24-.13.29c0 .08 0 .16-.1.25s0 .2-.12.28l-.1.25-.1.3a2.1 2.1 0 00-.07.24l-.09.31V25.69l.18 59.76a3.1 3.1 0 001.3 2.85l1.85 1.09a3.14 3.14 0 01-1.3-2.87l-.19-59.76v-.52-.74-.33-.24l.1-.3c.01-.08.03-.17.07-.25 0-.09 0-.2.1-.3l.09-.23c0-.1.07-.21.12-.3.03-.09.07-.17.12-.25.03-.1.07-.2.13-.29.03-.08.07-.16.12-.23.04-.1.1-.19.15-.27l.16-.3.15-.24.2-.28.16-.22c.05-.1.12-.19.2-.27l.17-.22c.06-.1.13-.18.2-.26l.19-.2.23-.24.18-.18.27-.24.18-.15c.09-.08.19-.16.3-.23l.14-.1.46-.3 30.4-17.56.41-.22h.14l.28-.1h.13l.3-.1h1.6l.32.14L82.9.14z' fill='%2349505F'/%3E%3Cpath d='M46.44 88.11a2.97 2.97 0 01-1.17-2.63l-.16-59.76v-.67-.34-.26-.3l.07-.29.07-.25.08-.23.09-.3.09-.23.12-.28c0-.1.07-.17.1-.24l.13-.28.21-.4v-.1l.16-.3.15-.23.18-.27.17-.22.17-.25.18-.23c0-.07.14-.14.2-.23l.19-.21.2-.2.2-.22.22-.18.21-.19.27-.2.16-.13.45-.28L79.87.67l.4-.2h.08l.3-.12h.13l.28-.08H82.47l.31.14.5.3H82.82l-.34.08h-.15l-.3.12h-.13l-.43.22-30.47 17.6-.47.3-.15.12-.33.24-.2.19-.25.2-.17.2-.26.24-.2.25-.2.22-.13.17-.21.27c-.04.07-.1.14-.15.2l-.2.32-.16.25-.17.3-.15.26-.2.5c-.04.11-.09.2-.14.3 0 .1-.08.17-.1.26-.05.1-.1.2-.13.3l-.1.25-.09.28-.09.28c-.03.1-.06.19-.07.29V26.83l.16 59.77c0 .63.11 1.26.36 1.85l-.75-.34z' fill='%23292D39'/%3E%3Cpath d='M81.58 1.52c2.45-1.48 4.46-.27 4.46 2.54l.18 59.77a9.84 9.84 0 01-4.46 7.7L51.33 89.1c-2.45 1.41-4.46.27-4.46-2.56L46.7 26.8a9.84 9.84 0 014.45-7.69L81.58 1.52z' fill='%23292D39'/%3E%3Cpath d='M49.34 89.2c-1.22 0-1.96-1-1.96-2.65l-.16-59.76a9.38 9.38 0 014.17-7.24L81.85 1.97c.52-.32 1.11-.5 1.72-.54 1.22 0 1.96.98 1.96 2.63l.17 59.77a9.38 9.38 0 01-4.18 7.25L51.07 88.66c-.53.32-1.12.5-1.73.54z' fill='%2349505F'/%3E%3Cpath d='M51.66 25.54l30.5-17.92V63.9l-30.5 17.67V25.54z' fill='%23FF9F31'/%3E%3Cpath d='M65.99 77.96c-.54.31-.97 0-.97-.55a2.11 2.11 0 01.97-1.66l5.42-3.14c.52-.3.97 0 .97.56a2.17 2.17 0 01-.97 1.67L66 77.96z' fill='%23F2F2F2'/%3E%3Cpath d='M70.48 11.39l-7.14 4.13c-.16.1-.28 0-.28-.16a.6.6 0 01.28-.5l7.14-4.12c.16-.1.28 0 .28.16a.6.6 0 01-.28.49zM68 14.05a1 1 0 01-.45.79c-.24.15-.45 0-.45-.27a1 1 0 01.45-.77c.25-.1.46.03.46.25z' fill='%23292D39'/%3E%3Cpath d='M134.38 98.71l.09-.18v-.1-.2-.08-3.03.36a.9.9 0 010 .19v.08a.5.5 0 01-.1.18v.1l-.14.19v.07l-.31.3h-.08c-.12.1-.26.2-.41.28l-36.77 21.37c-.2.11-.41.21-.63.3h-.19c-.17.07-.35.13-.54.16h-.17c-.24.06-.49.1-.73.14H92.56l-.66-.1h-.1a3.7 3.7 0 01-.69-.21h-.14l-.63-.3-21.67-12.52a2.24 2.24 0 01-1.32-1.84v2.76a2.23 2.23 0 001.3 1.85l21.7 12.51c.19.12.4.22.62.3h.14l.67.2h.1l.68.13H94.26h-.01l.68-.12h.18l.63-.1h.19a4 4 0 00.62-.29l36.77-21.37c.15-.08.28-.18.4-.28h.1l.3-.3.16-.2.1-.25z' fill='%2349505F'/%3E%3Cpath d='M133.25 93.27a1.93 1.93 0 010 3.66L96.48 118.3a7.05 7.05 0 01-6.32 0L68.5 105.8a1.94 1.94 0 010-3.67l36.76-21.36a6.99 6.99 0 016.33 0l21.67 12.51z' fill='%23292D39'/%3E%3Cpath d='M93.34 118.44a5.94 5.94 0 01-2.82-.67l-21.67-12.52a1.64 1.64 0 01-.98-1.25 1.6 1.6 0 01.95-1.23l36.77-21.5a6.42 6.42 0 015.65 0l21.65 12.58a1.64 1.64 0 01.98 1.25 1.6 1.6 0 01-.96 1.24L96.14 117.7a5.6 5.6 0 01-2.8.73z' fill='%2349505F'/%3E%3Cpath d='M93.34 118.03c-.92.03-1.84-.19-2.66-.62l-21.7-12.51c-.5-.29-.8-.64-.8-.96 0-.3.3-.65.79-.93l36.77-21.37a5.94 5.94 0 015.29 0l21.68 12.51c.51.28.8.65.8.95 0 .3-.29.66-.78.95l-36.77 21.36c-.8.43-1.7.64-2.62.62z' fill='%23F2F2F2'/%3E%3Cpath d='M104.88 83.58l23.48 13.93-30.96 17.76-22.89-14 30.37-17.69z' fill='%23FF9F31'/%3E%3Cpath d='M113.84 87.52l5.5 3.17a1.7 1.7 0 001.56 0 .48.48 0 00.33-.46.48.48 0 00-.33-.45l-5.49-3.17a1.74 1.74 0 00-1.57 0 .48.48 0 00-.33.46.47.47 0 00.33.45zM122.58 92.06c-.35 0-.63-.16-.63-.36 0-.2.28-.36.63-.36.34 0 .62.16.62.36 0 .2-.28.36-.62.36zM124.36 93.02a.47.47 0 00.45 0c.12 0 .12-.18 0-.25a.48.48 0 00-.45 0c-.12.07-.12.18 0 .25z' fill='%23292D39'/%3E%3Cpath d='M79.57 107.57a3.18 3.18 0 012.88 0l3.63 2.1a.87.87 0 01.43 1.34.87.87 0 01-.43.32 3.18 3.18 0 01-2.89 0l-3.61-2.1a.87.87 0 01-.6-.82.88.88 0 01.59-.84z' fill='%23353A49'/%3E%3Cpath d='M99.3 94.66c.63.33 1.15.85 1.49 1.48 1.93-.3 3.9.06 5.6 1.03 2.04 1.17 2.56 2.8 1.27 3.79.31.11.62.26.92.43 1.89 1.08 2.27 2.61.87 3.42a6.14 6.14 0 01-4.72 0h-.08a1.47 1.47 0 01-.3-.15l-1.36-.77-8.92-5.18-1.7-.98a3.57 3.57 0 01-.63-.73 1.8 1.8 0 01.82-2.66 7.64 7.64 0 016.74.32zM105.36 44.59c-.19-.44-.28-.91-.28-1.4a1.5 1.5 0 01.28-1.05c.2-.19.47-.19.87 0 .38.22.67.55.85.94.2.44.3.91.28 1.39.04.37-.06.74-.28 1.03-.19.21-.47.2-.85 0s-.68-.52-.87-.91zm.45-1.77c-.05.24-.05.5 0 .73-.05.28-.05.57 0 .85.08.22.22.41.42.54.03.02.06.05.1.06a.28.28 0 00.3-.06c.12-.22.16-.46.15-.7 0-.3-.05-.58-.15-.85a.9.9 0 00-.4-.54c-.18-.2-.33-.17-.42-.03zM107.72 43.74v-.61l1.12.63v3.25l-.6-.36v-2.53l-.52-.38zM109.69 47.08c-.2-.44-.29-.91-.28-1.39a1.5 1.5 0 01.28-1.06c.19-.19.47-.19.85 0 .38.2.68.54.84.94.2.43.3.9.28 1.37.05.37-.05.75-.28 1.05-.19.22-.47.2-.84 0a2.07 2.07 0 01-.85-.91zm.45-1.74c-.11.22-.16.46-.14.7a2.37 2.37 0 00.28 1.16c.07.1.16.17.26.23h.4c.1-.22.16-.46.14-.7 0-.3-.04-.58-.12-.85a.92.92 0 00-.42-.54c-.2-.19-.31-.17-.4 0zM112.04 46.2v-.58l1.1.64v3.22l-.58-.33v-2.68l-.52-.26zM114 49.57a3.38 3.38 0 01-.27-1.39 1.5 1.5 0 01.28-1.06c.17-.18.48-.18.85 0 .38.22.67.55.85.95.19.42.29.89.28 1.36.04.37-.06.75-.28 1.06-.19.2-.47.18-.85 0-.38-.21-.68-.53-.87-.92zm.44-1.76c-.09.23-.13.48-.12.73 0 .28.04.57.12.84a1 1 0 00.42.54.28.28 0 00.4 0c.11-.22.16-.46.14-.7 0-.3-.04-.6-.14-.87a.92.92 0 00-.4-.52c-.19-.19-.33-.16-.42-.02zM116.34 48.82v-.59l1.13.63v3.23l-.61-.33v-2.64l-.52-.3zM118.32 52.06a3.41 3.41 0 01-.28-1.39 1.5 1.5 0 01.28-1.05c.19-.2.47-.2.84 0 .4.2.7.53.87.94.19.43.28.9.26 1.36.04.38-.06.75-.28 1.06-.17.21-.47.19-.85 0a2.19 2.19 0 01-.84-.92zm.44-1.76a2.37 2.37 0 000 1.58c.07.22.21.4.4.53h.4c.11-.21.16-.46.14-.7.04-.29.04-.58 0-.87a.94.94 0 00-.42-.52c-.3-.19-.42-.16-.52-.02zM120.67 51.17v-.61l1.1.66v3.22l-.58-.33v-2.64l-.52-.3zM122.69 54.53c-.17-.43-.26-.9-.26-1.36a1.5 1.5 0 01.28-1.06c.17-.19.47-.19.85 0 .38.2.68.54.85.94.19.43.28.9.28 1.36.04.38-.06.76-.28 1.06-.2.21-.47.19-.85 0a2.05 2.05 0 01-.87-.94zm.45-1.74c-.05.24-.05.49 0 .73-.04.28-.04.56 0 .85a1 1 0 00.42.54h.4c.11-.22.16-.47.14-.7 0-.3-.04-.6-.14-.88a.92.92 0 00-.4-.52c-.26-.18-.4-.16-.5-.02h.08zM125.04 53.68v-.6l1.13.65v3.22l-.59-.33V54l-.54-.3zM126.94 57.02c-.19-.43-.28-.9-.28-1.36a1.5 1.5 0 01.28-1.06c.2-.19.48-.19.88 0 .37.21.67.54.84.94.19.43.28.9.26 1.36.04.38-.05.75-.26 1.06-.19.21-.5.19-.87 0a2.12 2.12 0 01-.85-.94zm.45-1.74c-.1.22-.15.46-.14.7 0 .3.04.6.14.88.07.22.2.41.4.54.19.1.33.1.42 0 .1-.23.13-.47.12-.7 0-.3-.04-.6-.12-.88a.94.94 0 00-.42-.51.26.26 0 00-.2-.11.26.26 0 00-.2.08zM129.3 56.18v-.62l1.13.66v3.22l-.6-.33v-2.63l-.53-.3zM131.27 59.51c-.2-.42-.29-.89-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.19.47-.19.85 0 .38.21.67.54.84.94.2.43.3.9.29 1.37.04.37-.06.75-.29 1.05-.18.22-.47.2-.84 0a2 2 0 01-.85-.94zm.45-1.74c-.1.22-.16.47-.14.71 0 .3.04.59.11.87.08.22.23.4.43.54h.4c.1-.22.16-.46.14-.7 0-.3-.04-.6-.14-.87a.84.84 0 00-.4-.52c-.2-.19-.33-.17-.4-.03zM133.62 58.67v-.61l1.1.65v3.23l-.58-.33v-2.64l-.52-.3zM135.57 62c-.19-.42-.29-.89-.28-1.36a1.5 1.5 0 01.28-1.06c.2-.18.47-.18.87 0 .38.22.68.55.85.95.2.42.29.89.28 1.36.02.37-.08.74-.28 1.06-.19.2-.47.18-.87 0a2.12 2.12 0 01-.85-.94zm.45-1.73c-.06.23-.06.47 0 .7a2.5 2.5 0 000 .87c.07.21.21.4.4.52.19.12.33 0 .42 0 .05-.23.05-.47 0-.7.04-.3.04-.59 0-.88a.93.93 0 00-.42-.51.25.25 0 00-.2-.1.26.26 0 00-.2.1zM137.92 61.16v-.59l1.13.66v3.22l-.59-.33V61.5l-.54-.33zM139.9 64.5c-.2-.43-.29-.9-.28-1.37a1.5 1.5 0 01.28-1.05c.19-.2.47-.2.84 0 .38.2.68.54.85.94.2.43.29.9.28 1.36.05.38-.06.75-.28 1.06-.19.21-.47.19-.84 0a2.12 2.12 0 01-.85-.94zm.45-1.74c-.11.22-.16.46-.14.7-.01.3.04.6.14.87.06.23.2.42.4.54h.4c.1-.21.16-.46.14-.7 0-.3-.05-.6-.14-.87a.84.84 0 00-.4-.52c-.2-.19-.33-.16-.4-.02zM142.25 63.65v-.61l1.1.66v3.22l-.58-.33v-2.63l-.52-.3zM144.2 66.99c-.2-.43-.29-.9-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.19.47-.19.87 0 .38.2.68.54.85.94.19.43.29.9.28 1.36.04.38-.06.76-.28 1.06-.2.21-.47.19-.87 0a2.12 2.12 0 01-.85-.94zm.45-1.74c-.1.22-.14.46-.12.7-.01.3.03.6.12.88.07.2.21.39.4.51.19.12.33 0 .42 0 .09-.22.13-.46.12-.7.01-.3-.03-.6-.12-.87-.07-.21-.21-.4-.4-.52-.19-.16-.33-.14-.42.02v-.02zM146.55 66.14v-.6l1.13.65v3.22l-.61-.33v-2.63l-.52-.3zM148.55 69.48c-.2-.43-.29-.9-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.21.47-.19.85 0 .38.21.67.54.84.94.2.43.3.9.28 1.36.05.38-.05.76-.28 1.06-.19.21-.47.19-.84 0a2.12 2.12 0 01-.85-.94zm.45-1.74c-.1.22-.16.46-.14.7 0 .3.04.6.14.88a.8.8 0 00.4.51c.18.12.32 0 .4 0 .1-.21.16-.46.14-.7 0-.3-.04-.59-.12-.87a.94.94 0 00-.42-.52c-.22-.12-.33-.12-.43 0h.03zM150.9 68.64v-.62l1.1.66v3.22l-.58-.33v-2.63l-.52-.3zM105.36 50.13c-.19-.43-.28-.9-.28-1.38a1.5 1.5 0 01.28-1.06c.2-.19.47-.19.85 0 .39.2.7.54.87.94.18.44.26.91.26 1.39.04.36-.06.73-.28 1.03-.2.21-.47.19-.85 0a2.07 2.07 0 01-.85-.92zm.45-1.76a2.35 2.35 0 00.14 1.89c.08.09.16.17.26.23.19.1.33.1.42 0 .1-.23.13-.47.12-.7 0-.3-.04-.58-.12-.85a.92.92 0 00-.42-.55c-.19-.18-.3-.16-.4-.02zM107.72 49.26v-.58l1.1.63v3.25l-.59-.36v-2.63l-.52-.3zM109.67 52.63a3.3 3.3 0 01-.26-1.4 1.5 1.5 0 01.28-1.05c.19-.19.47-.19.85 0 .37.22.66.55.84.94.2.43.3.9.28 1.36.05.38-.05.76-.28 1.06-.19.21-.47.2-.84 0-.39-.2-.7-.52-.87-.91zm.44-1.74c-.09.22-.13.46-.11.7 0 .29.03.57.11.85a1 1 0 00.43.54h.4c.1-.22.16-.46.14-.7 0-.3-.05-.58-.14-.85a.9.9 0 00-.4-.54c-.2-.16-.33-.16-.43 0zM112.02 51.76v-.6l1.13.64v3.22l-.6-.33v-2.63l-.53-.3zM114 55.12a3.41 3.41 0 01-.29-1.39 1.5 1.5 0 01.28-1.06c.19-.19.47-.19.85 0 .38.21.69.54.87.94.18.43.27.9.26 1.37.04.37-.06.75-.29 1.05-.16.22-.47.2-.84 0a2.19 2.19 0 01-.85-.91zm.44-1.77c-.11.23-.16.48-.14.73 0 .3.04.58.14.85.06.22.2.41.4.54.19.1.33.1.42 0 .05-.23.05-.47 0-.7.04-.3.04-.59 0-.87a.94.94 0 00-.42-.52.26.26 0 00-.4-.03zM116.34 54.25v-.59l1.13.64v3.22l-.59-.33v-2.64l-.54-.3zM118.32 57.61a3.41 3.41 0 01-.28-1.39 1.5 1.5 0 01.28-1.06c.19-.18.47-.18.84 0 .38.22.68.55.85.95.2.42.29.89.28 1.36.04.37-.06.75-.28 1.06-.19.2-.47.18-.85 0-.37-.2-.67-.53-.84-.92zm.44-1.76c-.1.22-.15.47-.14.73-.04.28-.04.56 0 .84.08.23.23.42.43.54h.4c.1-.21.16-.46.14-.7 0-.3-.05-.6-.14-.87a.84.84 0 00-.4-.52c-.07-.19-.22-.16-.29 0v-.02zM120.67 56.74v-.61l1.1.66V60l-.58-.33v-2.63l-.52-.31zM122.69 60.08c-.2-.43-.29-.9-.28-1.37a1.5 1.5 0 01.28-1.05c.19-.2.47-.2.87 0 .38.2.68.54.85.94.19.43.28.9.28 1.36.03.38-.07.75-.28 1.06-.2.21-.47.19-.87 0a2.12 2.12 0 01-.85-.94zm.45-1.74a1.5 1.5 0 000 .73c-.05.28-.05.56 0 .84.06.23.2.42.4.54.18.1.33.1.42 0 .09-.22.13-.46.12-.7 0-.3-.04-.59-.12-.87a.94.94 0 00-.42-.52.26.26 0 00-.37-.13.26.26 0 00-.1.1h.07zM125.04 59.23v-.6l1.13.65v3.22l-.59-.33v-2.63l-.54-.3zM126.94 62.57c-.19-.43-.28-.9-.28-1.36a1.5 1.5 0 01.28-1.06c.2-.19.48-.19.85 0 .38.2.68.54.85.94.19.43.29.9.28 1.36.04.38-.06.76-.28 1.06-.19.21-.47.19-.85 0a2 2 0 01-.85-.94zm.45-1.74c-.1.22-.15.46-.14.7 0 .3.04.6.12.88.07.22.22.41.42.54h.4c.11-.22.16-.47.14-.7 0-.3-.04-.6-.14-.88a.8.8 0 00-.4-.52c-.19-.28-.4-.16-.4-.02zM129.3 61.72v-.6l1.1.65V65l-.59-.33v-2.63l-.51-.3zM131.25 65.06c-.2-.43-.3-.9-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.19.47-.19.87 0 .38.21.67.54.84.94.2.43.3.9.29 1.36.04.38-.06.76-.29 1.06-.19.21-.47.2-.87 0a2.12 2.12 0 01-.84-.94zm.44-1.74c-.1.22-.13.47-.11.7-.02.3.02.6.11.88.08.21.22.4.4.54.2.1.33.1.43 0 .05-.23.05-.47 0-.7.05-.3.05-.59 0-.88-.08-.2-.22-.39-.4-.51-.2-.2-.33-.17-.43-.03zM133.6 64.22v-.62l1.13.66v3.22l-.61-.33v-2.63l-.52-.3zM135.57 67.62c-.19-.42-.29-.89-.28-1.36a1.5 1.5 0 01.28-1.06c.2-.18.47-.18.85 0 .38.2.68.54.85.94.19.43.28.9.28 1.37.04.37-.06.75-.28 1.05-.2.22-.48.2-.85 0a2.12 2.12 0 01-.85-.94zm.45-1.74c-.1.22-.16.47-.14.71 0 .3.04.6.14.87a.8.8 0 00.4.52c.19.11.33 0 .4 0 .11-.22.16-.46.14-.7 0-.3-.04-.6-.14-.88a.84.84 0 00-.4-.52c-.19-.23-.3-.2-.4-.07v.07zM137.92 66.7v-.6l1.1.65v3.23l-.58-.33V67l-.52-.3zM139.88 69.98c-.2-.43-.3-.9-.29-1.37a1.5 1.5 0 01.28-1.06c.2-.18.47-.18.88 0 .37.21.67.55.84.94.2.43.29.9.28 1.37.05.37-.06.75-.28 1.06-.19.2-.47.18-.87 0a2.12 2.12 0 01-.84-.94zm.44-1.74a2.52 2.52 0 000 1.58c.08.2.22.38.4.5.19.13.33 0 .43 0 .1-.21.14-.46.11-.7.01-.3-.02-.59-.11-.87-.08-.2-.22-.39-.4-.51-.2-.1-.33-.07-.43.07v-.07zM142.23 69.2v-.61l1.12.66v3.22l-.6-.33V69.5l-.52-.31zM144.2 72.54c-.2-.43-.29-.9-.28-1.37a1.5 1.5 0 01.28-1.05c.19-.2.47-.2.85 0 .39.2.69.53.84.94.2.43.3.9.29 1.36.04.38-.06.75-.29 1.06-.18.21-.47.19-.84 0a2.12 2.12 0 01-.85-.94zm.45-1.74c-.1.22-.16.46-.14.7 0 .3.04.6.14.87a.8.8 0 00.4.52c.19.12.33 0 .4 0 .1-.22.16-.46.14-.7 0-.3-.04-.6-.12-.87a.94.94 0 00-.42-.52c-.2-.17-.3-.14-.4 0zM146.55 71.7v-.62l1.1.66v3.22l-.58-.33V72l-.52-.3zM148.55 75.03a3.2 3.2 0 01-.26-1.36c-.03-.38.06-.75.26-1.06.19-.21.5-.19.87 0 .38.2.68.54.85.94.19.43.28.9.28 1.36.04.38-.06.76-.28 1.06-.2.21-.47.19-.85 0a2.05 2.05 0 01-.87-.94zm.45-1.74c-.05.23-.05.47 0 .7-.04.3-.04.59 0 .88.07.21.22.4.42.51a.26.26 0 00.4 0c.11-.21.16-.46.14-.7 0-.3-.04-.6-.14-.87a.92.92 0 00-.4-.52c-.23-.16-.38-.14-.47 0h.05zM150.9 74.18v-.6l1.13.65v3.22l-.59-.33V74.5l-.54-.3zM105.34 55.68a3.74 3.74 0 01-.26-1.38 1.5 1.5 0 01.28-1.06c.2-.2.47-.2.85 0 .37.21.67.54.85.94.2.43.29.9.28 1.38.04.37-.06.74-.28 1.04-.2.21-.47.19-.85 0a2.12 2.12 0 01-.87-.92zm.47-1.76c-.1.23-.16.48-.14.73 0 .28.04.57.12.84.07.23.22.42.42.54h.4c.11-.21.16-.46.14-.7a2.33 2.33 0 00-.28-1.16.82.82 0 00-.26-.23c-.19-.19-.33-.16-.4-.02zM107.7 54.81v-.59l1.12.64v3.36l-.59-.35v-2.63l-.54-.43zM109.67 58.22c-.2-.44-.3-.9-.29-1.39a1.5 1.5 0 01.29-1.05c.18-.2.47-.2.87 0 .37.21.66.54.84.94.19.43.28.9.26 1.36.04.37-.05.74-.26 1.06-.19.2-.47.19-.87 0a2.07 2.07 0 01-.84-.92zm.44-1.74c-.1.22-.16.46-.14.7 0 .3.04.58.14.85.07.23.2.42.4.54.2.1.33.1.43 0 .09-.22.13-.46.11-.7 0-.29-.03-.57-.11-.85a.92.92 0 00-.43-.54.24.24 0 00-.4-.05v.05zM112.02 57.3v-.58l1.13.63v3.22l-.6-.33v-2.63l-.53-.3zM114 60.57a3.41 3.41 0 01-.29-1.39 1.5 1.5 0 01.28-1.05c.19-.2.47-.2.85 0 .37.21.67.54.84.94.2.43.3.9.29 1.36.04.38-.06.75-.29 1.06-.18.21-.47.19-.84 0a2.19 2.19 0 01-.85-.92zm.44-1.76c-.11.23-.16.48-.14.73-.04.28-.04.56 0 .84.07.23.22.42.42.54h.4c.11-.21.16-.46.14-.7 0-.3-.04-.6-.14-.87a.82.82 0 00-.4-.52c-.07-.1-.21-.07-.28.07v-.1zM116.34 59.8v-.6l1.1.64v3.22l-.58-.33V60.1l-.52-.3zM118.3 63.16a3.41 3.41 0 01-.29-1.39 1.5 1.5 0 01.28-1.06c.2-.19.47-.19.87 0 .38.21.68.54.85.94.2.43.29.9.28 1.37.04.37-.06.75-.28 1.05-.19.22-.47.2-.87 0a2.19 2.19 0 01-.85-.91zm.44-1.77c-.06.24-.06.5 0 .73-.05.28-.05.57 0 .85.06.22.2.41.4.54.19.1.33.1.42 0 .1-.22.13-.46.12-.7.01-.3-.03-.6-.12-.87-.07-.22-.21-.4-.4-.52-.19-.19-.33-.17-.42-.03zM120.64 62.29v-.61l1.13.66v3.22l-.6-.33v-2.64l-.53-.3zM122.69 65.63c-.2-.43-.29-.9-.28-1.37a1.5 1.5 0 01.28-1.06c.19-.18.47-.18.85 0 .38.22.67.55.84.95.2.42.3.89.29 1.36.04.37-.06.75-.29 1.06-.19.2-.47.18-.84 0a2.12 2.12 0 01-.85-.94zm.45-1.74c-.11.22-.16.47-.14.73a2.35 2.35 0 00.28 1.15c.07.1.16.17.26.23h.4c.1-.22.16-.46.14-.7 0-.3-.05-.6-.14-.87a.82.82 0 00-.4-.52c-.26-.19-.4-.16-.47-.02h.07zM125.04 64.78v-.61l1.1.66v3.22l-.58-.33v-2.63l-.52-.31zM126.92 68.12a3.2 3.2 0 01-.28-1.37 1.5 1.5 0 01.28-1.05c.19-.2.5-.2.87 0 .38.2.68.54.85.94.19.43.29.9.28 1.36.04.38-.06.75-.28 1.06-.19.21-.47.19-.85 0a2.04 2.04 0 01-.87-.94zm.45-1.74c-.09.22-.13.46-.12.7-.01.3.03.6.12.87.07.22.21.41.4.54.19.1.33.1.42 0 .05-.23.05-.47 0-.7a2.5 2.5 0 000-.87c-.07-.21-.21-.4-.4-.52-.19-.19-.4-.16-.4-.02h-.02zM129.27 67.27v-.6l1.13.65v3.22l-.61-.33v-2.59l-.52-.35zM131.25 70.61c-.2-.43-.3-.9-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.19.47-.19.84 0 .4.2.7.53.85.94.2.43.29.9.28 1.36.04.38-.06.76-.28 1.06-.19.21-.47.19-.85 0a2.12 2.12 0 01-.84-.94zm.44-1.74c-.1.22-.15.46-.14.7 0 .3.05.6.14.88.07.22.2.41.4.54h.4c.11-.22.16-.47.14-.7.04-.3.04-.59 0-.88a.94.94 0 00-.42-.52c-.3-.18-.42-.16-.52-.02zM133.6 69.76v-.6l1.1.65v3.22l-.58-.33v-2.72l-.52-.22zM135.55 73.1a3.2 3.2 0 01-.28-1.36c-.03-.38.07-.75.28-1.06.19-.19.5-.19.87 0 .38.21.68.54.85.94.19.43.28.9.28 1.36.04.38-.06.76-.28 1.06-.2.21-.47.2-.85 0a2.04 2.04 0 01-.87-.94zm.45-1.74c-.05.24-.05.47 0 .7-.05.3-.05.59 0 .88.07.22.22.4.42.51.02.03.05.06.09.07a.26.26 0 00.22 0 .26.26 0 00.09-.07c.1-.22.14-.46.12-.7 0-.3-.03-.59-.12-.87a.92.92 0 00-.4-.52c-.19-.16-.33-.14-.42 0zM137.9 72.33v-.61l1.13.65v3.22l-.61-.32v-2.7l-.52-.24zM139.88 75.6c-.2-.43-.3-.9-.29-1.37a1.5 1.5 0 01.28-1.06c.2-.19.47-.19.85 0 .4.2.7.53.85.94.19.43.29.9.28 1.37.04.37-.06.75-.28 1.05-.17.22-.47.2-.85 0a2.12 2.12 0 01-.84-.94zm.44-1.75c-.1.22-.15.47-.14.71 0 .3.04.59.14.87.06.22.2.42.4.54h.4c.11-.22.16-.46.14-.7 0-.3-.04-.6-.11-.87a.94.94 0 00-.43-.52c-.19-.19-.3-.17-.4-.03zM142.23 74.68v-.61l1.1.65v3.23l-.59-.33v-2.64l-.51-.3zM144.18 78.09a3.2 3.2 0 01-.26-1.37 1.5 1.5 0 01.28-1.06c.17-.18.47-.18.85 0 .38.22.67.55.84.95.2.42.3.89.29 1.36.04.37-.06.75-.29 1.06-.18.2-.47.18-.84 0a2.05 2.05 0 01-.87-.94zm.44-1.74c-.08.22-.12.46-.11.7 0 .3.04.59.11.87.08.22.23.4.43.52a.26.26 0 00.2.1.26.26 0 00.2-.1c.1-.22.16-.46.14-.7 0-.3-.05-.6-.14-.88a.92.92 0 00-.4-.51c-.2-.17-.33-.14-.43 0zM146.53 77.24v-.61l1.13.66v3.22l-.6-.33v-2.63l-.53-.31zM148.55 80.58c-.2-.43-.29-.9-.28-1.37a1.5 1.5 0 01.28-1.05c.19-.22.47-.2.85 0 .39.2.7.53.87.94.17.43.26.9.25 1.36.05.38-.05.75-.28 1.06-.16.21-.44.19-.84 0a2.12 2.12 0 01-.85-.94zm.45-1.74c-.1.22-.16.46-.14.7 0 .3.04.6.14.87.06.22.2.4.4.52h.42c.05-.23.05-.47 0-.7.04-.3.04-.59 0-.87a.94.94 0 00-.42-.52c-.24-.17-.36-.14-.45 0h.05zM150.9 79.73v-.6l1.13.65V83l-.59-.33v-2.63l-.54-.3zM105.34 61.23c-.2-.44-.29-.91-.28-1.39a1.5 1.5 0 01.28-1.05c.19-.2.47-.2.87 0 .37.21.67.54.85.94.19.42.28.89.28 1.36.03.37-.07.75-.28 1.06-.2.2-.47.19-.87 0a2.07 2.07 0 01-.85-.92zm.45-1.76c-.1.23-.14.48-.12.73-.01.28.03.57.12.84.06.22.2.42.4.54.19.1.33.1.42 0 .09-.22.13-.46.12-.7 0-.29-.04-.57-.12-.85a.92.92 0 00-.42-.54.26.26 0 00-.4-.02zM107.7 60.38v-.6l1.12.63v3.24l-.61-.35v-2.73l-.52-.19zM109.67 63.72c-.2-.43-.3-.9-.29-1.38a1.5 1.5 0 01.29-1.06c.18-.2.47-.2.84 0 .38.21.67.54.85.94.2.43.29.9.28 1.36.04.38-.06.75-.28 1.06-.19.21-.47.19-.85 0a2.18 2.18 0 01-.84-.92zm.44-1.76c-.1.23-.15.48-.14.73-.04.28-.04.56 0 .84.08.23.22.42.42.54h.4c.12-.21.16-.46.15-.7 0-.3-.05-.6-.14-.87a.82.82 0 00-.4-.52c-.08-.19-.22-.16-.29-.02zM112.02 62.92v-.58l1.1.63v3.22l-.59-.33v-2.7l-.51-.24zM113.97 66.21a3.41 3.41 0 01-.28-1.38 1.5 1.5 0 01.28-1.06c.19-.19.47-.19.87 0 .37.22.67.55.84.94.2.43.3.9.29 1.36.04.38-.06.76-.29 1.06-.18.21-.47.19-.87 0a2.18 2.18 0 01-.84-.92zm.45-1.76c-.05.24-.05.49 0 .73-.06.28-.06.57 0 .85.07.21.2.4.4.54.18.1.32.1.42 0 .05-.24.05-.48 0-.7.05-.3.05-.6 0-.88-.08-.2-.22-.4-.4-.52-.19-.18-.33-.16-.42-.02zM116.32 65.27v-.6l1.13.65v3.22l-.61-.33v-2.63l-.52-.3zM118.3 68.68a3.2 3.2 0 01-.29-1.36 1.5 1.5 0 01.28-1.06c.2-.19.47-.19.85 0 .39.2.69.54.85.94.19.43.29.9.28 1.36.04.38-.06.76-.28 1.06-.2.21-.47.2-.85 0a2.11 2.11 0 01-.85-.94zm.44-1.74a2.37 2.37 0 00.15 1.89c.06.1.15.17.25.23h.4c.11-.22.16-.46.14-.7 0-.3-.04-.6-.14-.88a.82.82 0 00-.4-.51c-.19-.2-.33-.17-.4-.03zM120.64 67.84v-.62l1.11.66v3.22l-.59-.33v-2.63l-.52-.3zM122.69 71.17c-.2-.42-.29-.89-.28-1.36-.03-.37.07-.75.28-1.06.19-.19.5-.19.87 0 .38.21.68.54.85.94.19.43.28.9.28 1.37.04.37-.06.75-.28 1.05-.2.22-.47.2-.85 0a2.05 2.05 0 01-.87-.94zm.45-1.74c-.09.24-.13.49-.12.73-.01.29.03.58.12.85a1 1 0 00.42.54c.03.03.06.05.1.06a.28.28 0 00.3-.06c.11-.22.16-.46.14-.7 0-.3-.04-.6-.14-.87a.92.92 0 00-.4-.52c-.28-.19-.42-.17-.52-.03h.1zM125.04 70.33v-.61l1.13.66v3.22l-.61-.33v-2.64l-.52-.3zM126.92 73.67a3.2 3.2 0 01-.28-1.37 1.5 1.5 0 01.28-1.05c.19-.2.47-.2.85 0 .39.2.69.53.84.94.2.42.3.89.29 1.36.04.37-.06.75-.29 1.06-.18.2-.47.18-.84 0a2.11 2.11 0 01-.85-.94zm.45-1.74c-.1.22-.16.46-.14.7a2.5 2.5 0 00.28 1.18c.07.1.16.17.26.23h.4c.1-.21.16-.46.14-.7.04-.3.04-.58 0-.87a.94.94 0 00-.42-.52c-.31-.19-.5-.16-.5-.02h-.02zM129.27 72.82v-.5l1.1.66v3.23l-.58-.33v-2.64l-.52-.42zM131.22 76.16a3.2 3.2 0 01-.25-1.37 1.5 1.5 0 01.28-1.05c.16-.2.47-.2.84 0 .38.2.68.54.85.94.2.43.29.9.28 1.36.04.38-.06.75-.28 1.06-.19.21-.47.19-.85 0a2.04 2.04 0 01-.87-.94zm.45-1.74c-.04.23-.04.47 0 .7-.04.3-.04.59 0 .87.08.22.23.41.42.54a.28.28 0 00.4 0c.11-.21.16-.46.14-.7 0-.3-.04-.6-.14-.87a.92.92 0 00-.4-.52c-.18-.19-.33-.16-.42-.02zM133.57 75.31v-.63l1.13.66v3.22l-.6-.33v-2.61l-.53-.3zM135.55 78.65a3.2 3.2 0 01-.28-1.36 1.5 1.5 0 01.28-1.06c.19-.19.47-.19.85 0 .39.2.7.53.87.94.17.43.26.9.25 1.36.05.38-.05.76-.28 1.06-.16.21-.47.19-.84 0a2.11 2.11 0 01-.85-.94zm.45-1.74c-.11.22-.16.46-.15.7 0 .3.05.6.15.88.06.21.2.4.4.51.18.12.32 0 .4 0 .1-.21.16-.46.14-.7 0-.3-.04-.59-.12-.87a.94.94 0 00-.42-.52c-.2-.16-.3-.14-.4.12v-.12zM137.9 77.8v-.6l1.1.65v3.22l-.58-.33v-2.63l-.52-.3zM139.85 81.14c-.17-.43-.26-.9-.26-1.36a1.5 1.5 0 01.28-1.06c.2-.19.47-.19.85 0 .38.21.68.54.85.94.19.43.29.9.28 1.36.04.38-.06.76-.28 1.06-.19.21-.47.2-.85 0a2.16 2.16 0 01-.87-.94zm.45-1.74c-.09.23-.13.47-.12.7 0 .3.04.6.12.88.07.22.22.4.42.51a.25.25 0 00.2.1.26.26 0 00.2-.1c.11-.21.16-.46.14-.7 0-.3-.04-.6-.14-.87a.92.92 0 00-.4-.52c-.19-.16-.33-.02-.42-.02v.02zM142.2 80.3v-.62l1.13.66v3.22l-.59-.33V80.6l-.54-.3zM144.18 83.63c-.2-.42-.3-.89-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.19.47-.19.87 0 .38.21.67.54.84.94.19.43.28.9.26 1.37.04.37-.06.75-.28 1.05-.16.22-.45.2-.85 0a2.12 2.12 0 01-.84-.94zm.44-1.74c-.1.22-.15.47-.14.71 0 .3.05.59.14.87.07.22.21.4.4.52.2.11.33 0 .43 0 .05-.24.05-.48 0-.7.04-.3.04-.59 0-.88a.94.94 0 00-.43-.52c-.19-.16-.3-.16-.4 0zM146.53 82.79v-.61l1.13.65v3.23l-.6-.33v-2.64l-.53-.3zM148.55 86.13c-.2-.43-.29-.9-.28-1.37a1.5 1.5 0 01.28-1.06c.19-.2.47-.18.85 0 .38.22.67.55.84.95.2.42.3.89.28 1.36.05.37-.05.75-.28 1.06-.19.18-.47.18-.84 0a2 2 0 01-.85-.94zm.45-1.74c-.11.22-.16.46-.14.7-.04.29-.04.58 0 .87.07.22.22.4.42.52.19.12.3 0 .4 0 .11-.22.16-.46.14-.7 0-.3-.04-.6-.14-.88a.8.8 0 00-.4-.51c-.12-.17-.26-.14-.33 0h.05zM150.9 85.28v-.61l1.1.66v3.22l-.58-.33v-2.63l-.52-.31zM105.34 66.78c-.2-.44-.29-.91-.28-1.39a1.5 1.5 0 01.28-1.06c.19-.18.47-.18.85 0 .38.21.67.54.84.94.2.43.3.9.28 1.37.05.37-.05.75-.28 1.06-.19.2-.47.18-.84 0a2.07 2.07 0 01-.85-.92zm.45-1.76c-.11.22-.16.47-.14.72a2.37 2.37 0 00.28 1.16c.07.1.16.17.26.23h.4c.1-.22.16-.46.14-.7a2.37 2.37 0 00-.29-1.16.81.81 0 00-.25-.23c-.2-.19-.33-.17-.4-.02zM107.7 65.9v-.63l1.1.64v3.24l-.6-.35v-2.59l-.5-.3zM109.64 69.27c-.19-.44-.29-.9-.28-1.39-.03-.37.07-.75.28-1.05.2-.2.47-.2.87 0 .38.21.67.54.85.94.2.42.29.89.28 1.36.04.37-.06.75-.28 1.06-.19.2-.47.19-.85 0-.38-.21-.68-.53-.87-.92zm.45-1.76a1.9 1.9 0 000 .73c-.04.28-.04.56 0 .84.07.22.21.41.4.54.19.1.33.1.42 0 .06-.23.06-.47 0-.7a2.5 2.5 0 000-.87c-.07-.21-.21-.4-.4-.52-.19-.19-.33-.16-.42.1v-.12zM112 68.4v-.59l1.12.64v3.22l-.6-.33V68.7l-.53-.31zM113.97 71.76a3.41 3.41 0 01-.28-1.38 1.5 1.5 0 01.28-1.06c.19-.2.47-.2.84 0 .39.2.69.53.85.94.2.43.29.9.28 1.36.05.38-.06.75-.28 1.06-.19.21-.47.19-.84 0a2.18 2.18 0 01-.85-.92zm.45-1.76c-.11.23-.16.48-.15.73a2.35 2.35 0 00.29 1.15c.07.1.16.18.25.23h.4c.12-.21.17-.46.15-.7 0-.3-.05-.6-.15-.87a.8.8 0 00-.4-.52c-.18-.19-.3-.04-.4-.04V70zM116.32 70.9v-.62l1.1.66v3.22l-.58-.33V71.2l-.52-.3zM118.27 74.23a3.2 3.2 0 01-.26-1.36c-.03-.37.06-.75.26-1.06.19-.19.5-.19.87 0 .38.21.68.54.85.94.19.43.29.9.28 1.36.04.38-.06.76-.28 1.06-.2.21-.47.19-.85 0a2.04 2.04 0 01-.87-.94zm.45-1.74c-.09.23-.13.48-.12.73 0 .29.04.57.12.85.07.22.22.41.42.54a.28.28 0 00.4 0c.11-.22.16-.46.14-.7 0-.3-.04-.6-.14-.88a.91.91 0 00-.4-.52c-.19-.18-.33-.18-.42-.02zM120.62 73.38v-.6l1.13.65v3.22l-.61-.33V73.7l-.52-.3zM122.69 76.72c-.2-.43-.29-.9-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.19.47-.19.85 0 .39.2.7.54.87.94.17.44.26.9.26 1.37.04.37-.06.75-.29 1.05-.19.21-.47.2-.84 0a2.12 2.12 0 01-.85-.94zm.45-1.74c-.11.23-.16.48-.14.73a2.35 2.35 0 00.28 1.16c.07.1.16.17.26.23h.4c.1-.22.16-.46.14-.7 0-.3-.04-.6-.12-.88a.94.94 0 00-.42-.51c-.29-.2-.4-.17-.5-.03h.1zM125.04 75.88v-.61l1.13.65v3.22l-.59-.33v-2.63l-.54-.3zM126.9 79.21a3.2 3.2 0 01-.26-1.36 1.5 1.5 0 01.28-1.06c.17-.19.47-.19.85 0 .38.21.67.54.84.94.2.43.3.9.29 1.37.04.37-.06.75-.29 1.05-.18.22-.47.2-.84 0a2.05 2.05 0 01-.87-.94zm.44-1.74c-.04.24-.04.48 0 .71-.03.29-.03.58 0 .87a1 1 0 00.43.54h.4c.1-.22.16-.46.14-.7 0-.3-.04-.6-.14-.87a.92.92 0 00-.4-.52c-.19-.19-.38-.17-.38-.03h-.05zM129.25 78.37v-.61l1.1.66v3.31l-.58-.33v-2.73l-.52-.3zM131.22 81.73a3.2 3.2 0 01-.28-1.36 1.5 1.5 0 01.28-1.06c.2-.19.47-.19.85 0 .4.2.7.53.87.94.17.43.26.9.26 1.36.04.38-.06.76-.28 1.06-.17.21-.47.19-.85 0a2.11 2.11 0 01-.85-.94zm.45-1.74c-.1.22-.15.46-.14.7 0 .3.04.6.14.88.07.21.21.4.4.54.19.09.33.09.42 0 .1-.23.13-.47.12-.7 0-.3-.04-.6-.12-.88a.94.94 0 00-.42-.52.26.26 0 00-.4-.04v.02zM133.57 80.86v-.61l1.13.66v3.17l-.58-.33v-2.63l-.55-.26zM135.53 84.2c-.18-.44-.27-.9-.26-1.37a1.5 1.5 0 01.28-1.05c.19-.2.47-.2.85 0s.67.54.84.94c.2.43.3.9.28 1.36.05.38-.05.75-.28 1.06-.19.21-.47.19-.84 0a2.17 2.17 0 01-.87-.94zm.47-1.74c-.11.22-.16.46-.15.7 0 .3.05.6.12.87.08.22.23.4.43.52.18.12.3 0 .4 0 .1-.22.16-.46.14-.7 0-.3-.05-.6-.14-.87a.92.92 0 00-.4-.52c-.2-.17-.33-.14-.4 0zM137.9 83.35v-.6l1.1.65v3.22l-.58-.33v-2.63l-.52-.3zM139.85 86.69c-.2-.43-.29-.9-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.19.47-.19.87 0 .38.21.68.54.85.94.19.43.29.9.28 1.36.04.38-.07.76-.3 1.06-.17.21-.45.19-.85 0a2.1 2.1 0 01-.85-.94zm.45-1.74c-.11.22-.16.46-.14.7 0 .3.04.6.14.88.06.21.2.4.4.51.19.12.33 0 .42 0 .05-.23.05-.47 0-.7.04-.3.04-.58 0-.87a.94.94 0 00-.42-.52.26.26 0 00-.4 0zM142.2 85.84v-.6l1.13.65v3.22l-.59-.33v-2.63l-.54-.3zM144.18 89.18c-.2-.43-.3-.9-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.19.47-.19.84 0 .38.21.68.54.85.94.2.43.29.9.28 1.36.04.38-.06.76-.28 1.06-.19.21-.47.2-.85 0a2 2 0 01-.84-.94zm.44-1.74c-.1.22-.15.46-.14.7-.04.3-.04.59 0 .88.08.22.23.4.43.51.18.12.3 0 .4 0 .1-.21.16-.46.14-.7 0-.3-.05-.6-.14-.87a.82.82 0 00-.4-.52c-.07-.16-.22-.14-.29 0zM146.53 88.34v-.62l1.1.66v3.22l-.59-.33v-2.63l-.51-.3zM148.55 91.67c-.2-.42-.29-.89-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.2.47-.19.87 0 .38.21.68.54.85.94.19.43.28.9.28 1.37.04.37-.06.75-.28 1.05-.2.2-.47.2-.87 0a2.12 2.12 0 01-.85-.94zm.45-1.74a1.4 1.4 0 000 .71 2.5 2.5 0 000 .87c.06.22.2.4.4.52.18.11.32 0 .42 0 .1-.22.14-.47.12-.7 0-.3-.03-.6-.12-.88-.07-.2-.22-.4-.4-.52-.26-.16-.4-.14-.5 0h.08zM150.9 90.83v-.61l1.13.66v3.22l-.61-.33v-2.64l-.52-.3zM105.32 72.33c-.2-.44-.3-.91-.28-1.4-.04-.37.06-.74.28-1.05.19-.19.5-.19.87 0 .37.22.67.55.84.94.2.43.3.9.28 1.37.05.37-.05.75-.28 1.05-.19.21-.47.2-.84 0-.39-.2-.7-.52-.87-.91zm.44-1.77c-.08.24-.12.48-.11.73 0 .29.03.57.11.85a1 1 0 00.43.54c.02.03.05.05.09.06a.28.28 0 00.3-.06c.12-.22.17-.46.15-.7 0-.3-.05-.58-.14-.85a.9.9 0 00-.4-.54c-.2-.2-.33-.17-.43-.03zM107.67 71.46v-.6l1.13.64v3.18l-.61-.36V71.7l-.52-.23zM109.64 74.82c-.19-.44-.29-.91-.28-1.39a1.5 1.5 0 01.28-1.06c.2-.18.47-.18.85 0 .38.2.68.54.84.94.2.43.3.9.29 1.37.04.37-.06.75-.29 1.06-.18.2-.47.18-.84 0a2.19 2.19 0 01-.85-.92zm.45-1.76c-.1.22-.16.47-.14.72a2.37 2.37 0 00.28 1.16c.07.1.16.17.26.23h.4c.11-.22.16-.46.14-.7.04-.3.04-.59 0-.87a.94.94 0 00-.42-.52c-.3-.19-.43-.17-.52-.02zM112 73.95v-.59l1.12.64v3.22l-.59-.33v-2.64l-.54-.3zM113.94 77.31a3.38 3.38 0 01-.25-1.39 1.5 1.5 0 01.28-1.05c.19-.2.47-.2.84 0 .38.21.67.54.85.94.2.42.29.89.28 1.36.05.37-.06.75-.28 1.06-.19.2-.47.19-.84 0-.38-.21-.69-.53-.88-.92zm.45-1.76c-.09.23-.13.48-.12.73 0 .28.05.57.12.84.08.23.22.42.42.54a.28.28 0 00.4 0c.12-.21.17-.46.15-.7 0-.3-.05-.6-.15-.87a.92.92 0 00-.4-.52c-.18-.19-.33-.16-.42-.02zM116.3 76.44v-.61l1.12.66v3.22l-.6-.33v-2.63l-.52-.3zM118.27 79.78c-.2-.43-.29-.9-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.2.47-.2.85 0 .39.2.7.53.87.94.18.43.27.9.26 1.36.04.38-.06.75-.29 1.06-.16.21-.47.19-.84 0a2.12 2.12 0 01-.85-.94zm.45-1.74c-.1.22-.16.46-.14.7 0 .3.04.6.14.87.06.23.2.42.4.54h.4c.1-.21.16-.46.14-.7 0-.3-.04-.59-.12-.87a.94.94 0 00-.42-.52c-.2-.19-.3-.16-.4-.02zM120.62 78.93v-.6l1.13.65v3.22l-.59-.33v-2.63l-.54-.3zM122.69 82.27c-.17-.43-.26-.9-.26-1.36a1.5 1.5 0 01.28-1.06c.2-.19.47-.19.85 0 .38.21.68.54.85.94.19.43.28.9.28 1.36.04.38-.06.76-.28 1.06-.2.21-.47.19-.85 0a2.16 2.16 0 01-.87-.94zm.45-1.74c-.05.24-.05.49 0 .73-.04.28-.04.57 0 .85.08.22.22.4.42.54h.4c.11-.22.16-.46.14-.7 0-.3-.04-.6-.14-.88a.92.92 0 00-.4-.52c-.3-.18-.45-.16-.54-.02h.12zM125.04 81.42v-.6l1.1.65v3.22l-.58-.33v-2.63l-.52-.3zM126.9 84.76c-.2-.43-.29-.9-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.19.47-.19.87 0 .38.21.67.54.84.94.2.43.29.9.26 1.37.04.37-.05.74-.26 1.05-.18.21-.47.2-.87 0a2.12 2.12 0 01-.84-.94zm.44-1.74c-.1.22-.15.47-.14.7 0 .3.05.6.14.88.07.22.21.41.4.54.2.1.33.1.43 0 .05-.23.05-.47 0-.7.04-.3.04-.59 0-.88a.94.94 0 00-.42-.51.26.26 0 00-.36-.03h-.05zM129.25 83.92v-.61l1.13.65v3.22l-.59-.33v-2.63l-.54-.3zM131.22 87.25a3.2 3.2 0 01-.28-1.36 1.5 1.5 0 01.28-1.06c.2-.18.47-.18.85 0 .38.21.68.54.85.94.19.43.29.9.28 1.37.04.37-.06.75-.28 1.05-.2.22-.47.2-.85 0a2 2 0 01-.85-.94zm.45-1.74c-.1.22-.15.47-.14.71 0 .3.04.59.12.87.08.22.22.41.42.54h.4c.11-.22.16-.46.14-.7 0-.3-.04-.6-.14-.87a.82.82 0 00-.4-.52c-.19-.19-.33-.17-.4-.03zM133.57 86.43v-.61l1.11.66v3.22l-.59-.33v-2.63l-.52-.3zM135.53 89.75c-.2-.43-.3-.9-.29-1.37a1.5 1.5 0 01.29-1.05c.18-.2.47-.2.87 0 .38.2.67.54.84.94.2.42.3.89.28 1.36.04.37-.06.75-.28 1.06-.19.2-.47.19-.87 0a2.12 2.12 0 01-.84-.94zm.44-1.74c-.1.22-.13.46-.12.7 0 .3.03.6.12.87.08.21.22.4.4.52.2.12.33 0 .43 0 .08-.22.13-.47.11-.7.02-.3-.03-.6-.11-.88a.94.94 0 00-.43-.51.25.25 0 00-.2-.1.26.26 0 00-.2.1zM137.88 88.9v-.61l1.13.66v3.22l-.62-.33V89.2l-.51-.31zM139.85 92.24c-.2-.43-.29-.9-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.2.47-.2.85 0s.68.53.84.94c.2.43.3.9.29 1.36.04.38-.06.75-.29 1.06-.18.21-.47.19-.84 0a2.11 2.11 0 01-.85-.94zm.45-1.74c-.11.22-.16.46-.14.7 0 .3.04.6.14.87a.82.82 0 00.4.52c.19.12.3 0 .4 0 .1-.22.16-.46.14-.7 0-.3-.04-.6-.14-.87a.82.82 0 00-.4-.52c-.19-.17-.33-.14-.4 0zM142.2 91.4v-.62l1.1.66v3.22l-.58-.33V91.7l-.52-.3zM144.15 94.73c-.18-.39-.28-.81-.3-1.25a1.5 1.5 0 01.28-1.05c.19-.2.5-.2.87 0 .38.22.67.56.85.96.19.43.28.9.28 1.36.04.38-.06.76-.28 1.06-.2.21-.47.19-.87 0a2.11 2.11 0 01-.83-1.08zm.45-1.74c-.05.23-.05.47 0 .7a2.5 2.5 0 000 .88c.07.2.22.39.4.51.19.12.33 0 .42 0 .1-.22.15-.46.12-.7.01-.3-.03-.6-.12-.87-.07-.21-.21-.4-.4-.52-.18-.16-.33-.14-.42 0zM146.5 93.88v-.6l1.13.65v3.22l-.6-.33V94.2l-.53-.3zM148.55 97.22c-.2-.43-.29-.9-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.21.47-.19.85 0 .39.2.69.53.84.94.2.43.3.9.28 1.36.05.38-.05.76-.28 1.06-.19.2-.47.2-.84 0a2.12 2.12 0 01-.85-.94zm.45-1.74c-.11.22-.16.46-.14.7 0 .3.04.6.14.88a.8.8 0 00.4.51c.18.12.32 0 .4 0 .1-.21.15-.46.14-.7 0-.3-.04-.59-.12-.87a.94.94 0 00-.42-.52c-.26-.16-.38-.14-.47 0h.07zM150.9 96.38v-.54l1.1.65v3.22l-.58-.32v-2.64l-.52-.37zM74.22 35.77a9.92 9.92 0 00-2.65 2.31c-.73-1.28-2.62-1.38-4.84-.1a10.65 10.65 0 00-5.14 7.01c-.38.15-.75.32-1.1.53-2.47 1.43-4.46 4.3-4.46 6.43 0 1.71 1.27 2.4 3.06 1.88h.1c.12-.04.25-.1.36-.17l1.78-1.03 11.76-6.82 2.22-1.3c.44-.36.86-.76 1.24-1.2a9.12 9.12 0 002.48-5.57c.03-2.66-2.13-3.52-4.8-1.97z' fill='%23F2F2F2'/%3E%3Cpath d='M120.16 19.29a8.38 8.38 0 015.23-1.25c3.05.72 5.82 2.32 7.95 4.61 1.27 1.24 2.4 2.6 3.4 4.08a28.67 28.67 0 012.4 4.27 20.36 20.36 0 012 8.36 7.46 7.46 0 01-2.4 6.08l-.18.13-3.1 1.78-1.49-2.3c-.53-.2-1.05-.43-1.55-.68a21.68 21.68 0 01-6.69-5.7 26.75 26.75 0 01-4.86-8.82 17.7 17.7 0 01-.95-6.29l-1.13-1.72-.85-1.3 2.22-1.25z' fill='%23B3B3B3'/%3E%3Cpath d='M118.76 21.88l6.65-3.83c3.04.72 5.81 2.33 7.95 4.62l-12.52 7.22a17.7 17.7 0 01-.95-6.28l-1.13-1.73z' fill='%23D1D1D1'/%3E%3Cpath d='M120.84 29.9l12.52-7.23c1.26 1.24 2.4 2.6 3.4 4.07a28.58 28.58 0 012.39 4.28l-13.45 7.75a26.72 26.72 0 01-4.86-8.88z' fill='%23B3B3B3'/%3E%3Cpath d='M125.7 38.72l13.45-7.76a20.38 20.38 0 012 8.35l-8.76 5.06a21.7 21.7 0 01-6.68-5.65z' fill='%23A3A3A3'/%3E%3Cpath d='M133.49 28.62c4.98 7.3 5.87 15.68 2 18.7-3.88 3.03-11.08-.42-16.06-7.72-4.97-7.3-5.87-15.68-2-18.69 3.89-3 11.08.42 16.06 7.71z' fill='%23667482'/%3E%3Cpath d='M132.39 29.37c4.48 6.55 5.29 14.08 1.8 16.8-3.5 2.72-9.98-.37-14.44-6.94-4.46-6.57-5.28-14.08-1.78-16.8 3.49-2.73 9.95.4 14.42 6.94z' fill='%234A5957'/%3E%3Cpath d='M132.42 29.37c3.46 5.06 4.66 10.7 3.3 14.13a4.98 4.98 0 01-1.56 2.2c-3.4 2.65-9.67-.37-14.03-6.74-4.36-6.37-5.11-13.63-1.77-16.3 3.44-2.63 9.71.4 14.06 6.7z' fill='%23015280'/%3E%3Cpath d='M138.69 40.4c-.54.94-.56 1.95 0 2.26l2.6 1.53 1.96-3.42-2.58-1.53c-.57-.3-1.44.22-1.98 1.16z' fill='silver'/%3E%3Cpath d='M138.69 40.4c-.54.94-.56 1.95 0 2.26l2.6 1.53 1.05-1.83-3.56-2.05-.1.09z' fill='%23667482'/%3E%3Cpath d='M140.83 41.67c-.69 1.18-.7 2.46 0 2.85l4.57 2.65 2.47-4.28-4.56-2.65c-.7-.4-1.8.24-2.48 1.43z' fill='%2349505F'/%3E%3Cpath d='M140.83 41.67c-.69 1.18-.7 2.46 0 2.85l4.57 2.65 1.43-2.48-5.7-3.34-.3.32z' fill='%23292D39'/%3E%3Cpath d='M146.04 41.45l17.26 10.12-1.35 2.35-1.43 2.55-17.24-10.12c-.77-.44-.76-1.88 0-3.23.75-1.37 2-2.11 2.76-1.67z' fill='%2349505F'/%3E%3Cpath d='M143.24 43.12l18.7 10.8-1.42 2.55-17.24-10.12c-.83-.44-.81-1.88-.04-3.23z' fill='%23292D39'/%3E%3Cpath d='M160.5 53.22c-.79 1.36-.8 2.85 0 3.25l1.18.7 2.85-4.9-1.18-.7c-.82-.44-2.07.3-2.85 1.65z' fill='silver'/%3E%3Cpath d='M160.5 53.22c-.79 1.36-.8 2.85 0 3.25l1.18.7 1.6-2.78-2.54-1.42-.25.25z' fill='%23667482'/%3E%3Cpath d='M164.46 52.27c.77.44.75 1.9 0 3.25-.76 1.35-2.04 2.1-2.85 1.65-.82-.44-.74-1.9 0-3.25s2.1-2.1 2.85-1.65z' fill='%23A3A3A3'/%3E%3Cg style='mix-blend-mode:lighten'%3E%3Cpath d='M132.42 29.37c3.46 5.06 4.66 10.7 3.3 14.13-3.63 1.63-9.43-1.42-13.55-7.52-3.16-4.63-4.5-9.74-3.8-13.33 3.43-2.62 9.7.4 14.05 6.72z' fill='%2300649E'/%3E%3C/g%3E%3Cg style='mix-blend-mode:lighten'%3E%3Cpath d='M130.58 29.68c0 1.15-1.43 1.21-3.22.13-1.8-1.09-3.25-2.85-3.27-4.02 0-1.17 1.43-1.2 3.23-.13 1.8 1.07 3.25 2.88 3.26 4.02z' fill='%232BB9E4'/%3E%3C/g%3E%3Cg style='mix-blend-mode:lighten'%3E%3Cpath d='M123.04 25.6a1.2 1.2 0 01-.76 1.83 2.12 2.12 0 01-2.22-1.17 1.19 1.19 0 01-.1-1.11 1.2 1.2 0 01.86-.72 2.15 2.15 0 012.22 1.17z' fill='%232BB9E4'/%3E%3C/g%3E%3Cdefs%3E%3ClinearGradient id='paint0_linear' x1='184.18' y1='87.51' x2='96.81' y2='93.21' gradientUnits='userSpaceOnUse'%3E%3Cstop stop-color='%2319D7CF'/%3E%3Cstop offset='1' stop-color='%233F95FC'/%3E%3C/linearGradient%3E%3ClinearGradient id='paint1_linear' x1='96.44' y1='87.51' x2='8.5' y2='93.28' gradientUnits='userSpaceOnUse'%3E%3Cstop stop-color='%2319D7CF'/%3E%3Cstop offset='1' stop-color='%233F95FC'/%3E%3C/linearGradient%3E%3ClinearGradient id='paint2_linear' x1='180.3' y1='36.53' x2='5.3' y2='49.79' gradientUnits='userSpaceOnUse'%3E%3Cstop stop-color='%2319D7CF'/%3E%3Cstop offset='1' stop-color='%233F95FC'/%3E%3C/linearGradient%3E%3Cfilter id='filter0_d' x='0' y='36.53' width='200.03' height='142.01' filterUnits='userSpaceOnUse' color-interpolation-filters='sRGB'%3E%3CfeFlood flood-opacity='0' result='BackgroundImageFix'/%3E%3CfeColorMatrix in='SourceAlpha' values='0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 127 0'/%3E%3CfeOffset dy='20'/%3E%3CfeGaussianBlur stdDeviation='6'/%3E%3CfeColorMatrix values='0 0 0 0 0.286275 0 0 0 0 0.313726 0 0 0 0 0.372549 0 0 0 0.12 0'/%3E%3CfeBlend in2='BackgroundImageFix' result='effect1_dropShadow'/%3E%3CfeBlend in='SourceGraphic' in2='effect1_dropShadow' result='shape'/%3E%3C/filter%3E%3C/defs%3E%3C/svg%3E) Аудит безпеки вихідного коду
'%3E%3Cpath d='M188.03 102.46l-.02 8.07-87.72 50.97.03-8.06 87.7-50.98z' fill='url(%23paint0_linear)'/%3E%3Cpath d='M100.32 153.44l-.03 8.06L12 110.53l.02-8.07 88.3 50.98z' fill='url(%23paint1_linear)'/%3E%3Cpath d='M188.03 102.46l-87.71 50.98-88.3-50.98 87.71-50.98 88.3 50.98z' fill='url(%23paint2_linear)'/%3E%3C/g%3E%3Cpath d='M120.66 53.23a1.34 1.34 0 01.62.99v6.35l-.98-.57v-6.35a1.38 1.38 0 00-.6-1.01l.96.6z' fill='%2349505F'/%3E%3Cpath d='M107.14 61.17c.03-.46.11-.9.24-1.35a10.87 10.87 0 012.07-3.89c.34-.39.71-.74 1.12-1.06.22-.18.45-.33.7-.47l6.85-3.97.38-.18c.33-.18.7-.3 1.07-.34.52-.1 1.06-.01 1.53.24l.98.57c-.45-.26-.99-.34-1.5-.24-.37.06-.73.17-1.06.34l-.4.2-6.84 3.95c-.25.14-.5.3-.73.47a10.13 10.13 0 00-3.2 4.98c-.1.43-.18.87-.22 1.32v6.49l-.99-.6v-6.46z' fill='%23292D39'/%3E%3Cpath d='M112.28 55.02a9.2 9.2 0 00-4.15 6.83v6.38l2.02-1.17v-6.38a4.74 4.74 0 012.13-3.35l6.85-3.97c1.09-.62 2-.2 2.15.89v6.35l2.03-3.4v-4.12c-.19-2.36-1.98-3.27-4.16-2l-6.87 3.94zM134.75 104.26l1.14.68a.64.64 0 00-.68 0l-1.14-.65a.65.65 0 01.68-.03z' fill='%2349505F'/%3E%3Cpath d='M135.21 105.12l-1.14-.65a.9.9 0 01.29-.13l1.14.67a.76.76 0 00-.29 0v.1zM135.5 104.88l-1.15-.67a.54.54 0 01.37 0l1.14.65a.57.57 0 00-.36 0v.02z' fill='%2349505F'/%3E%3Cpath d='M135.86 104.91l-1.14-.65h.03l1.14.68-.03-.03zM134.56 107.2l-1.14-.68a.7.7 0 01-.26-.6 2 2 0 01.91-1.58l1.14.65a2 2 0 00-.9 1.6.7.7 0 00.25.6z' fill='%2349505F'/%3E%3Cpath d='M134.56 107.2l-1.14-.68a.7.7 0 01-.26-.6c0-.24.06-.48.16-.7l1.14.68c-.1.22-.15.45-.16.7a.7.7 0 00.26.6z' fill='%2349505F'/%3E%3Cpath d='M134.46 105.9l-1.14-.68c.08-.18.18-.34.31-.5l1.14.66a2.1 2.1 0 00-.31.52z' fill='%2349505F'/%3E%3Cpath d='M134.77 105.38l-1.14-.65c.12-.16.27-.3.44-.4l1.14.66c-.16.1-.31.24-.44.39zM135.21 105.12c.52-.29.94 0 .94.54a2.03 2.03 0 01-.94 1.59c-.5.28-.9 0-.9-.52a1.99 1.99 0 01.9-1.61zM118.04 95.08l1.14.65a.65.65 0 00-.68 0l-1.14-.68a.65.65 0 01.68.03z' fill='%2349505F'/%3E%3Cpath d='M118.5 95.8l-1.14-.67c.1-.02.2-.02.29 0l1.14.65c-.1.02-.2.07-.29.13v-.1zM118.79 95.67l-1.14-.65a.55.55 0 01.36 0l1.14.68a.57.57 0 00-.36 0v-.03z' fill='%2349505F'/%3E%3Cpath d='M119.15 95.73l-1.14-.68.03.03 1.14.65h-.03zM117.86 97.98l-1.14-.65a.7.7 0 01-.26-.6 2.1 2.1 0 01.9-1.6l1.14.67a2.04 2.04 0 00-.9 1.59.65.65 0 00.26.6z' fill='%2349505F'/%3E%3Cpath d='M117.86 97.98l-1.14-.65a.7.7 0 01-.26-.6c0-.23.05-.47.15-.7l1.14.66c-.1.22-.15.45-.15.7a.65.65 0 00.26.6z' fill='%2349505F'/%3E%3Cpath d='M117.75 96.69l-1.14-.65c.08-.19.19-.36.31-.52l1.14.67c-.12.15-.23.32-.3.5z' fill='%2349505F'/%3E%3Cpath d='M118.06 96.2l-1.14-.68c.13-.15.28-.28.44-.4l1.14.68c-.17.1-.32.23-.44.4z' fill='%2349505F'/%3E%3Cpath d='M118.5 95.8c.52-.3.94 0 .94.52a2.1 2.1 0 01-.9 1.61c-.53.29-.94 0-.94-.54a2.04 2.04 0 01.9-1.59zM117.86 104.2l-1.15.66a.72.72 0 01.68 0l1.14-.68a.69.69 0 00-.67.03z' fill='%2349505F'/%3E%3Cpath d='M117.39 104.94l1.14-.68h-.28l-1.15.65.29.13v-.1zM117.1 104.8l1.15-.64a.54.54 0 00-.37 0l-1.14.67a.56.56 0 01.36 0v-.02z' fill='%2349505F'/%3E%3Cpath d='M116.74 104.86l1.14-.68-.02.03-1.15.65h.03zM118.04 107.11l1.14-.64a.7.7 0 00.26-.6 2.1 2.1 0 00-.9-1.61l-1.15.67a2.04 2.04 0 01.9 1.59.62.62 0 01-.25.6z' fill='%2349505F'/%3E%3Cpath d='M118.04 107.11l1.14-.64a.7.7 0 00.26-.6c0-.24-.06-.48-.16-.7l-1.14.65c.1.22.15.46.16.7a.62.62 0 01-.26.6z' fill='%2349505F'/%3E%3Cpath d='M118.27 105.82l1.14-.65a2.1 2.1 0 00-.3-.52l-1.15.67c.13.15.23.32.31.5zM117.83 105.32l1.14-.67a2.07 2.07 0 00-.44-.39l-1.14.67c.17.1.32.24.44.4z' fill='%2349505F'/%3E%3Cpath d='M117.39 104.94c-.52-.32-.93 0-.93.52a2.1 2.1 0 00.9 1.6c.52.29.94 0 .94-.54a2.03 2.03 0 00-.91-1.58zM134.67 94.97l-1.14.68a.65.65 0 01.67 0l1.14-.65a.73.73 0 00-.67-.03z' fill='%2349505F'/%3E%3Cpath d='M134.2 95.7l1.14-.65-.28-.13-1.15.68h.29v.1zM133.84 95.6l1.14-.68a.57.57 0 00-.36 0l-1.15.65a.57.57 0 01.37 0v.03z' fill='%2349505F'/%3E%3Cpath d='M133.55 95.62l1.14-.65h-.02l-1.14.68.02-.03zM134.85 97.9l1.14-.67c.1-.07.17-.16.21-.26.05-.1.07-.22.05-.34a2.05 2.05 0 00-.9-1.58l-1.15.65a1.97 1.97 0 01.9 1.6.7.7 0 01-.25.6z' fill='%2349505F'/%3E%3Cpath d='M134.85 97.9l1.14-.67a.62.62 0 00.26-.6c0-.24-.06-.48-.16-.7l-1.14.68c.12.21.17.45.16.7a.7.7 0 01-.26.6zM134.95 96.6l1.14-.67a2.6 2.6 0 00-.3-.49l-1.15.65c.13.16.23.33.31.52z' fill='%2349505F'/%3E%3Cpath d='M134.64 96.09l1.14-.65a1.55 1.55 0 00-.44-.39l-1.14.65c.17.1.31.24.44.39z' fill='%2349505F'/%3E%3Cpath d='M134.2 95.7c-.52-.28-.93 0-.93.55a2.03 2.03 0 00.93 1.58c.5.3.9 0 .9-.52a1.98 1.98 0 00-.9-1.61z' fill='%2349505F'/%3E%3Cpath d='M116.5 93.57v2.54l7.25 4.2v-2.54l-7.24-4.2z' fill='%23292D39'/%3E%3Cpath d='M123.75 97.78v2.54l2.62-1.53v-2.52l-2.62 1.5zM119.13 92.07l-2.62 1.5 7.24 4.2 2.62-1.5-7.24-4.2zM128.96 97.77l.03 2.55 7.26-4.2v-2.55l-7.3 4.2z' fill='%2349505F'/%3E%3Cpath d='M126.34 99.28l.02 2.54 2.63-1.5-.03-2.55-2.62 1.51z' fill='%2349505F'/%3E%3Cpath d='M119.05 103.5l.03 2.53 7.28-4.2-.02-2.55-7.29 4.23z' fill='%2349505F'/%3E%3Cpath d='M126.34 99.28l.02 2.54 7.22 4.2v-2.51l-7.24-4.23z' fill='%23292D39'/%3E%3Cpath d='M116.46 101.98l2.59 1.53 7.29-4.23 2.62-1.5 7.29-4.2-2.6-1.51-7.29 4.2-2.61 1.5-7.3 4.2z' fill='%2349505F'/%3E%3Cpath d='M116.46 101.98v2.54l2.62 1.5-.03-2.51-2.6-1.53z' fill='%23292D39'/%3E%3Cpath d='M133.58 103.5v2.53l2.64-1.51-.02-2.54-2.62 1.53z' fill='%2349505F'/%3E%3Cpath d='M136.2 101.98l-7.24-4.2-2.62 1.5 7.24 4.23 2.62-1.53z' fill='%2349505F'/%3E%3Cpath d='M126.37 69.94l.02 29.37-2.93-1.72-.05-27.65h2.96z' fill='%23292D39'/%3E%3Cpath d='M128.88 69.94l.03 27.91-2.52 1.46-.02-29.37h2.51zM139.7 70.72l2.98-1.74.08-29.94-2.98 1.74-.08 29.94zM139.78 40.78l2.98-1.74-3.24-1.87-2.99 1.74 3.25 1.87z' fill='%2349505F'/%3E%3Cpath d='M136.53 38.91l-.07 29.94 3.24 1.87.08-29.94-3.25-1.87z' fill='%23292D39'/%3E%3Cpath d='M130.78 19.5l2.2-1.26h-.16l-2.2 1.27h.16z' fill='%23358683'/%3E%3Cpath d='M132.98 18.13a6.2 6.2 0 014.13-.39c1.18.28 2.32.73 3.37 1.35a19.94 19.94 0 015.37 4.72c1.3 1.58 2.4 3.33 3.24 5.2.7 1.48 1.13 3.08 1.3 4.71l1.24 15.9a4.78 4.78 0 01-1.9 4.86l-2.2 1.27a4.77 4.77 0 001.92-4.83L148.18 35a14.28 14.28 0 00-1.27-4.7 23.36 23.36 0 00-3.24-5.19 20.43 20.43 0 00-5.4-4.72 11.88 11.88 0 00-3.37-1.35 6.2 6.2 0 00-4.12.39l2.2-1.3z' fill='%23FCC689'/%3E%3Cpath d='M138.27 20.36c-5.03-2.9-9.52-1.5-9.96 3.12L127 37.9c-.44 4.64 3.4 10.84 8.5 13.8l5.38 3.12c5.19 2.95 8.97 1.19 8.58-3.92l-1.27-15.93a21.25 21.25 0 00-9.9-14.6z' fill='%23FF9F31'/%3E%3Cpath d='M107.35 69.11a6.9 6.9 0 003.04 3.16l7.26 4.2a16.81 16.81 0 008.43 1.98c2.8.03 5.55-.65 8.02-1.97l7.31-4.2a5.81 5.81 0 003.43-4.8v2.9a5.8 5.8 0 01-3.45 4.8l-7.3 4.23a17.22 17.22 0 01-8.04 1.97c-2.93.08-5.83-.6-8.43-1.97l-7.13-4.23a6.93 6.93 0 01-3.06-3.14 4.33 4.33 0 01-.34-1.58v-2.93c-.03.54.06 1.08.26 1.58z' fill='%23F33'/%3E%3Cpath d='M110.49 62.73c-4.57 2.6-4.6 6.9 0 9.54l7.26 4.2a18.16 18.16 0 0016.45 0l7.32-4.2c4.56-2.59 4.59-6.9 0-9.54l-7.27-4.2a18.16 18.16 0 00-16.44 0l-7.32 4.2z' fill='%23FF9F31'/%3E%3Cpath d='M121.23 20.4a4.12 4.12 0 00-4.85 3.29l-4.88 22.15 8.98.2 4.02-20.75a4.12 4.12 0 00-3.27-4.9z' fill='%23F3B999'/%3E%3Cpath d='M122.22 6.17c.39-.88.51-1.24 1.89-1.09.36 0 .75.32.62.65a3.68 3.68 0 00-.52 2.03c.24.8.91 1.5.99 2.36.15 1.74-2.96 2.6-3.74 1-.6-1.05.24-3.7.76-4.95z' fill='%232B0D04'/%3E%3Cpath d='M106.68 106.8s6.14-1.5 4.48 5.4c0 .26-.67 1.81-3.08 1.45a5.01 5.01 0 00-3.58 1.53 10.76 10.76 0 01-8.33 1.66c-1.17-.15-1.76-.54-1.92-1.06a4.18 4.18 0 010-1.4c.52-1.71 3.79-3.45 6.07-4.52l6.36-3.06z' fill='%23FDFDFD'/%3E%3Cpath d='M106.68 105.74s6.32-1.38 4.66 5.53c0 .28-.85 1.68-3.26 1.32a5.04 5.04 0 00-3.58 1.53 10.93 10.93 0 01-8.33 1.69c-4.98-.73.65-5.38 4.1-7l6.4-3.07z' fill='%23414245'/%3E%3Cpath d='M96.74 97.15s6.15-1.5 4.49 5.4c0 .28-.68 1.81-3.09 1.45-1.58-.26-3.09 1.17-3.55 1.53a10.91 10.91 0 01-8.33 1.69c-1.2-.18-1.79-.57-1.95-1.1a4.18 4.18 0 010-1.4c.52-1.68 3.82-3.42 6.07-4.5l6.36-3.07z' fill='%23FDFDFD'/%3E%3Cpath d='M96.38 96.09s6.35-1.35 4.67 5.55c0 .26-.86 1.66-3.27 1.3-1.58-.24-3.09 1.2-3.56 1.53a10.92 10.92 0 01-8.32 1.69c-5.01-.73.62-5.38 4.1-7.01l6.38-3.06z' fill='%23414245'/%3E%3Cpath d='M90.7 61.74a23.34 23.34 0 0111.1 9.31c0 1.04-.73.21-.73 1.98 0 5.44-1.2 17.25 0 26.54-2.1 3.34-9.96-.37-9.96-1.59 0-2.95-2.3-32.66-.41-36.24z' fill='%23292D39'/%3E%3Cpath d='M108.16 77.8c0-.44 0-.86.12-1.22-.13.34-.23.69-.3 1.04a62.7 62.7 0 00-10.23-10.1c3.2-4.27 15.2-9.57 19.9-10.6.41-.5.39-.89.57-.73 6.33 4.41 21.27 1.74 21.32 2.28.63 4.62 1.85 9.78-2.07 14.35-1.71 2.02-15.05 6.51-18.16 7.96-.2 0-8.04 28.28-8.07 28.9 0 2.47-10.6 3.2-10.6-2.28.02-.26 7.25-28.23 7.52-29.6z' fill='%23292D39'/%3E%3Cpath d='M105.8 72.72l-1.4.93.28.31 3.47-2.72c-.8.46-1.58.96-2.36 1.48z' fill='%23D1DCE6'/%3E%3Cpath d='M130 21.66c-1.01 0-4.2 0-6.33.2v4.1h-.21c0 4.31.68 17.13 3.68 17.13 3.01 0 15.57-9.96 15.57-13.18 0-3.22-9.5-8.25-12.71-8.25z' fill='%23F3B999'/%3E%3Cpath d='M140.3 65.71c.9-1.09 5.19-33.85 2.6-37.07a28.56 28.56 0 00-7.25-5.19s-5.19 3.6-7.1 2.9c-1.93-.7-2.6-4.64-2.6-4.64a5.91 5.91 0 00-4.56-1.32c-2.4 2.28-2.83 9.8-3.22 12.35-.55 3.58-.94 6.2-1.27 8.72-.1 1.5-.32 3-.63 4.48-.23.83-.15 2.18-.64 4.41-.24 1.64-.52 3.48-.86 5.58-1.45 8.28 21.4 14.74 25.53 9.78z' fill='%2317ADE3'/%3E%3Cpath d='M139.54 58.42c0-.36-6.8.73-13.12.13a11.7 11.7 0 01-1.84 2.6.8.8 0 010 .72 10.9 10.9 0 01-3.17 3.53c-.54.41-1.11.83-1.69 1.2-2.3 1.52-4.7 2.9-7 4.4-2.3 1.5-4.41 2.83-6.56 4.34.62.7 1.24 1.4 1.9 2.07.07-.35.17-.7.3-1.04 0 .37 0 .78-.13 1.22-.18 1.27-7.5 29.34-7.5 29.6 0 5.48 10.38 4.75 10.62 2.28 0-.62 7.78-28.82 8.06-28.9 3.1-1.45 16.43-5.94 18.16-7.96 3.82-4.36 2.6-9.52 1.97-14.19z' fill='%23D1DCE6'/%3E%3Cpath d='M119.33 80.78c3.1-1.45 16.43-5.94 18.17-7.96 3.91-4.57 2.59-9.73 2.07-14.35 0-.36-6.8.73-13.13.13a11.7 11.7 0 01-1.84 2.6.8.8 0 010 .72 10.9 10.9 0 01-3.16 3.53c-.55.42-1.12.83-1.69 1.2-2.3 1.53-4.7 2.9-7 4.4a198.36 198.36 0 00-5.48 3.58c3.82 2.73 7.66 5.37 11.52 8 .14-.63.32-1.25.54-1.85zM107.17 74.79l-1.1.75c.63.7 1.25 1.4 1.9 2.08.08-.35.19-.7.31-1.04 0 .36 0 .78-.13 1.22-.18 1.27-7.5 29.34-7.5 29.6 0 5.47 10.38 4.75 10.62 2.28 0-.52 5.55-20.47 7.42-26.9-3.87-2.62-7.7-5.27-11.52-7.99z' fill='%23292D39'/%3E%3Cpath d='M128.39 24.15c.87.16 1.76.1 2.6-.18.85-.3 1.6-.87 2.1-1.63v-3.38l-6-.52-.2 4.16a1.9 1.9 0 001.5 1.55zM140.4 57.72a4.15 4.15 0 11-8.15-1.58l4.86-24.98a4.12 4.12 0 017.5-1.54 4.18 4.18 0 01.62 3.12l-4.83 24.98z' fill='%23F3B999'/%3E%3Cpath d='M137.08 14.32a19.94 19.94 0 01-3.55 6.93 7.78 7.78 0 01-8.6 1.19c-2.97-2.26-2.92-7.65-2.59-13.15.34-5.5 4.5-6.3 7.94-3.82 3.45 2.5 7.89 3.35 6.8 8.85z' fill='%23FFCEB3'/%3E%3Cpath d='M137.88 15.85c-.33.62-1.4 2-1.5 2.18a10.02 10.02 0 01-2.6 2.98c.37-1.03.86-3.55.47-3.55a4.98 4.98 0 002.03-3.11c0-.35-.1-.7-.29-.99a1.2 1.2 0 00-.78-.44.44.44 0 00-.31 0c-.96.39-1.2 1.66-1.92 2.36-.73.7.75-3.22.34-4.18-.42-.96-2.28-.96-4.75-1.73-2.46-.78-5.19 1.34-5.19 1.24-.65-.41-.57-1.53-.96-1.43-.39.1 0 0-.2 0a8.3 8.3 0 00-.76 1.66c-.64-2.54-.35-5.23.83-7.57V3.1A5.7 5.7 0 01125.53.7c1.26-.4 2.56-.64 3.87-.7h.42c.6 0 1.21.05 1.81.13h.5c.48.09.96.22 1.42.39h.16c.44.16.86.36 1.27.6.29.15.56.32.83.51a9.31 9.31 0 013.71 6.17c.31 2.8-.26 5.6-1.64 8.05z' fill='%232B0D04'/%3E%3Cpath d='M142.11 68.38a1.4 1.4 0 01.63 1.04v6.56l-1.04-.6V68.8a1.39 1.39 0 00-.63-1.04l1.04.62z' fill='%2349505F'/%3E%3Cpath d='M128.03 76.58a8.56 8.56 0 01.75-2.72 9.78 9.78 0 012.83-3.69 6 6 0 01.72-.49l7.14-4.07.38-.21c.36-.17.73-.3 1.12-.36.54-.09 1.1 0 1.58.26l1.04.6a2.6 2.6 0 00-1.58-.27 4 4 0 00-1.12.37l-.39.2-7.13 4.08a7.78 7.78 0 00-1.9 1.58 9.78 9.78 0 00-2.4 5.32v6.22l-1.04-.6v-6.22z' fill='%23292D39'/%3E%3Cpath d='M144.84 70.1a5.2 5.2 0 01-2.08 3.63v-4.28c-.16-1.14-1.11-1.56-2.23-.91l-7.13 4.07a5.03 5.03 0 00-2.2 3.48v6.12l-2.08 1.2v-6.13a9.47 9.47 0 014.3-7.03l7.14-4.07c2.25-1.32 4.15-.4 4.33 2.05l-.05 1.87z' fill='%2349505F'/%3E%3Cpath d='M59.02 110.62l3.16-1.85.03-40.28-3.16 1.81-.03 40.32z' fill='%23292D39'/%3E%3Cpath d='M59.05 70.3l3.16-1.81-2.88-1.69-3.16 1.84 2.88 1.66z' fill='%23374246'/%3E%3Cpath d='M56.17 68.64l-.06 40.29 2.91 1.69.03-40.32-2.88-1.66z' fill='%2349505F'/%3E%3Cpath d='M111.81 141.1l3.17-1.84.02-40.32-3.16 1.84-.03 40.32z' fill='%23292D39'/%3E%3Cpath d='M111.84 100.78l3.16-1.84-2.9-1.66-3.17 1.82 2.9 1.68z' fill='%23374246'/%3E%3Cpath d='M108.93 99.1l-.02 40.31 2.9 1.69.03-40.32-2.9-1.68z' fill='%2349505F'/%3E%3Cpath d='M147.22 121.38l3.17-1.84.02-32.87-3.16 1.84-.03 32.87z' fill='%23292D39'/%3E%3Cpath d='M147.25 88.51l3.16-1.84-2.9-1.66-3.17 1.84 2.9 1.66z' fill='%23374246'/%3E%3Cpath d='M144.34 86.85l-.02 32.87 2.9 1.66.03-32.87-2.9-1.66z' fill='%2349505F'/%3E%3Cpath d='M49.78 56.27v9.5c.39.34.8.66 1.25.93v-9.5a7 7 0 01-1.25-.93z' fill='%23A3A7AA'/%3E%3Cpath d='M152.36 74.38l-.23.41a7.42 7.42 0 01-.96 1.25c-.24.29-.5.56-.78.8v8.53l-.21.34-.31.5-.24.33-.36.5-.26.3-.67.73v9.5l.54-.6v-.13l.26-.34.29-.39.23-.36.31-.44c.06-.13.13-.25.21-.36l.23-.5c.06-.11.11-.24.16-.36.08-.16.15-.32.2-.5v-.36c.08-.17.13-.35.16-.54.02-.11.02-.23 0-.34v-.57-.28-6.15c.24-.31.5-.62.7-.96.25-.36.45-.74.6-1.14v-.21c.14-.37.25-.75.34-1.14v-.2c.08-.4.12-.8.13-1.2v-2.96c.11-1.07 0-2.15-.34-3.17zM112.54 92.72l-8.7-5.04L57.97 61.2l-6.9-4a7 7 0 01-1.28-.93l-.2-.21a12.97 12.97 0 01-2.6-3.76c-.33.62-.59 1.28-.75 1.97v4.15c.14 2.73 1.3 5.3 3.24 7.21l.24.24c.38.35.8.66 1.24.93l6.93 4 45.89 26.48 8.69 5.03 11.62 6.94v-9.93l-11.54-6.6z' fill='%2349505F'/%3E%3Cpath d='M151.25 98.38c-.13.2-.26.38-.42.55l-.62.63-.18.18-.54.42-.23.19-.83.55c-.44.23-.88.47-1.37.68l-.47.19-1.03.39-.57.16-1.09.29h-.57c-.44 0-.9.15-1.34.23h-.39c-.62 0-1.3.13-1.96.16h-2.59c-.7-.02-1.38-.08-2.07-.18h-.26l-1.83-.32h-.6c-.54 0-1.11-.24-1.65-.4h-.44c-.67-.18-1.32-.39-1.97-.62l-.46-.19-1.53-.6-.52-.27c-.62-.28-1.22-.6-1.8-.94l-.32-.18v9.61l.31.19c.59.35 1.2.66 1.81.94l.52.26 1.5.6.47.2c.67.23 1.31.44 1.99.62h.44c.54.16 1.08.3 1.65.4h.6c.62 0 1.24.2 1.86.28h.23c.7 0 1.37 0 2.07.16h2.59l1.94-.16h.3c.46-.04.9-.1 1.35-.2l.57-.14 1.08-.28.57-.16c.34 0 .7-.24 1.04-.4l.46-.18a13.56 13.56 0 002.2-1.24l.23-.18.52-.45.2-.15a6.2 6.2 0 001.19-1.47l.16-.27c0-.2.24-.42.31-.63v-.31c.08-.21.14-.42.19-.63v-.32c.04-.31.04-.63 0-.95v-2.99a7.69 7.69 0 00-.7-3.07z' fill='%2349505F'/%3E%3Cpath d='M46.28 57.44a11.6 11.6 0 003.27 5.6l.23.2c.4.36.82.68 1.28.94l6.9 3.97 45.89 26.59 8.69 5 10.63 6.44.32.2c7.5 4.34 18.54 4.96 24.67 1.4a7.02 7.02 0 003.91-5.36v-.9a7.49 7.49 0 00-1.11-3.17 10.94 10.94 0 00-1.69-2.08c-.36-.36-.75-.7-1.2-1.06a10.2 10.2 0 003.17-6.36v-1.3a9.36 9.36 0 00-.98-3.52 8.5 8.5 0 002.96-5.6v-.89a7.46 7.46 0 00-.94-3.06 12.73 12.73 0 00-4.82-4.6 29.55 29.55 0 00-16.2-3.2c-.54-3.93-3.7-7.95-9.3-11.2a44.28 44.28 0 00-22.68-5.39 7.55 7.55 0 00-3.16-3.16 22.33 22.33 0 00-19.4.26c-8.8-2.83-19.13-2.6-25.46 1.11a11.08 11.08 0 00-4.28 4.1c-.33.62-.59 1.29-.75 1.97a7.78 7.78 0 00.05 3.07z' fill='%23F6D391'/%3E%3Cpath d='M49.78 53.88v9.5c.39.35.8.66 1.25.93v-9.5a7 7 0 01-1.25-.93z' fill='%23A3A7AA'/%3E%3Cpath d='M152.36 71.99l-.24.41c-.22.38-.48.74-.77 1.07l-.18.18c-.24.3-.5.56-.78.8V83l-.21.34-.31.49-.47.54-.36.5-.26.3c-.21.26-.44.5-.68.73v9.5l.55-.6v-.13l.26-.34.28-.38.24-.37.3-.44c.06-.13.13-.25.22-.36l.23-.5c.06-.11.11-.23.16-.36.08-.16.15-.32.2-.5v-.35c.08-.18.13-.36.16-.55v-.34-.57-.28-6.15c.23-.31.5-.62.7-.96.24-.36.44-.74.6-1.14v-.2c.13-.38.25-.76.33-1.15v-.55c.08-.39.13-.79.13-1.19v-2.96c.18-1 .14-2.04-.1-3.03zM112.54 90.33l-8.7-5.03L57.97 58.8l-6.9-4a7 7 0 01-1.28-.93l-.2-.2a12.97 12.97 0 01-2.6-3.77c-.33.62-.59 1.29-.75 1.97v4.08c.14 2.72 1.3 5.3 3.24 7.2l.24.24c.38.35.8.67 1.24.94l6.93 4 45.94 26.4 8.7 5.03 10.65 6.44v-9.5l-10.63-6.38zM150.83 96.09l-.62.62-.18.18-.54.42-.23.18-.83.55c-.44.25-.9.48-1.37.67l-.47.19-1.03.39-.57.15-1.09.29-.57.13c-.44 0-.9.16-1.34.23h-.39c-.62 0-1.3.13-1.96.16h-2.59c-.7-.02-1.38-.08-2.07-.18h-.26l-1.83-.31h-.6c-.54 0-1.11-.24-1.65-.4h-.44c-.67-.18-1.32-.38-1.97-.62l-.46-.18-1.53-.6-.52-.26c-.62-.28-1.22-.6-1.8-.94l-.32-.18v9.53l.31.18c.59.35 1.2.66 1.81.94l.52.23c.5.23 1 .44 1.5.63l.47.18c.67.23 1.31.44 1.99.62h.44c.54.16 1.08.29 1.65.4h.6c.62.12 1.24.2 1.86.28h.23c.7 0 1.37.13 2.07.16h2.59l1.94-.16h.3a12 12 0 001.35-.2l.57-.14 1.08-.29.57-.15c.34-.13.7-.23 1.04-.4l.46-.17a13.52 13.52 0 002.2-1.23l.23-.18.52-.44.2-.16a6.12 6.12 0 001.19-1.46l.16-.26c0-.2.24-.41.31-.62v-.31c.08-.2.14-.42.19-.63v-.31c.04-.31.04-.63 0-.94v-2.97c0-1.1-1.8-2.18-2.26-3.17l1.14.55z' fill='%23FCC689'/%3E%3Cpath d='M46.28 55.05a11.73 11.73 0 003.27 5.6l.23.21c.4.36.82.67 1.28.93l6.9 3.97 45.89 26.52 8.69 5 10.63 6.44.32.2c7.5 4.34 18.54 4.96 24.67 1.4a7.01 7.01 0 003.84-5.4v-.9a7.49 7.49 0 00-1.12-3.16 10.94 10.94 0 00-1.69-2.08c-.36-.36-.75-.7-1.19-1.06a10.2 10.2 0 003.17-6.36v-1.3a9.36 9.36 0 00-.99-3.52 8.5 8.5 0 002.96-5.6v-.89a7.46 7.46 0 00-.94-3.06 12.73 12.73 0 00-4.82-4.6 29.55 29.55 0 00-16.19-3.21c-.54-3.92-3.7-7.94-9.31-11.18a44.28 44.28 0 00-22.68-5.4 7.55 7.55 0 00-3.16-3.16 22.34 22.34 0 00-19.4.26c-8.8-2.83-19.12-2.6-25.45 1.11a11.08 11.08 0 00-4.28 4.1 7.9 7.9 0 00-.76 1.97 7.78 7.78 0 00.13 3.17z' fill='%23FF9F31'/%3E%3Cpath d='M92.51 67.06c-.15 3.94 1.69 4.67 3.37 4.49 2.6-.31 7-7.97 7-7.97l12.54-12.97v-.2c.52-3.53.88-6.13 1.27-8.9-.31-.5-2.6-1.74-3.22-.94L98.8 59.93c-.98.57-1.92 1.2-2.8 1.92a8.85 8.85 0 00-3.48 5.21z' fill='%23F3B999'/%3E%3Cpath d='M121.36 20.34h-.13c-2.39 2.28-2.83 9.8-3.22 12.35-.54 3.55-.93 6.2-1.27 8.71-.1 1.51-.31 3.01-.65 4.5-.11.66-.2 1.34-.23 2.01a1.7 1.7 0 01-.52 0 4.78 4.78 0 01-4.6-6.17l5.4-18.16a4.88 4.88 0 014.73-3.3l.49.06z' fill='%23C8F4FA'/%3E%3Cpath d='M121.28 77.28l-15.98 9.29H102.73l-8.53-4.93 2.3-1.35v-.62l1.25.75.31-.2v.38l3.45 1.97.26-.15v.33l4.67 2.6 2.13-1.25v-.54l.5.28 2.1-1.24v-.55l.49.29 2.1-1.25v-.54l.46.29 2.13-1.25v-.42l.47.29 2.13-1.22v-1.66l-2.2-1.3-2.14 1.25v.54l-.52-.3 1.25-.7v-1.59l-2.2-1.3-.42.26v-.5l-2.2-1.26-.42.23v-.52l-2.2-1.27-.42.26v-.5l-2.2-1.26-.42.23v-.5l-2.2-1.26-.42.23v-.47l-2.2-1.27-.42.23v-.49l-2.2-1.27-.42.23v-.46l-2.18-1.3-.44.26v-.5l-2.18-1.26-2.13 1.21v.55l-.49-.26-2.1 1.22v.7l-.6-.34-2.6 1.43-1.4.8-.72.42v.57l-.5-.29-2.1 1.22v1.59l4.55 2.59h.23v.23l3.32 1.95-2.3 1.35v.62l-10.39-6.04v.93l.6.26c.85.5 1.56 1.2 2.08 2.05l25.63 14.79.28.13h2.13l.28-.13 15.96-9.3a.96.96 0 00.57-.77v-1.92a.9.9 0 01-1.22.7z' fill='%2349505F'/%3E%3Cpath d='M74.82 68.95L90.8 59.7a2.96 2.96 0 012.72 0l27.76 16c.17.06.78.75.88.89 0 0 .36.66-.1.66-.1.14-.25.13-.42.18l-16.34 9.15a3.04 3.04 0 01-2.75 0L74.82 70.54a.83.83 0 010-1.59z' fill='%2349505F'/%3E%3Cpath d='M89.76 66.77L87.66 68l2.18 1.27 2.13-1.21-2.2-1.28zM86.39 67.81l-2.13 1.22 2.2 1.27 2.13-1.22-2.2-1.27z' fill='%23292D39'/%3E%3Cpath d='M83.33 66.2l-2.47 1.4-1.4.83-.72.42 3.7 2.15 2.13-1.22-1.14-.67 2.47-1.43-2.57-1.48zM88.85 69.24l-2.12 1.24 2.2 1.28 2.13-1.22-2.2-1.3zM78.24 69.14l-2.12 1.21L80.66 73l2.12-1.24-4.54-2.62zM83.02 71.88l-2.13 1.22 3.42 2 2.13-1.22-3.42-2zM89.79 72.8L87.66 74l2.2 1.27L92 74.06l-2.2-1.27zM88.67 63.12l-2.13 1.22 2.21 1.27 2.1-1.22-2.18-1.27zM91.27 64.62l-2.1 1.25 2.17 1.27 2.13-1.22-2.2-1.3zM86.05 64.62l-2.1 1.22 3.4 1.97 2.13-1.22-3.43-1.97zM93.89 66.15l-2.1 1.22 2.17 1.27 2.13-1.22-2.2-1.27zM96.53 67.66L94.4 68.9l2.18 1.27 2.13-1.22-2.18-1.3zM92.28 68.23l-2.13 1.22 2.2 1.27 2.13-1.22-2.2-1.27zM99.13 69.19l-2.1 1.22 2.17 1.3 2.13-1.25-2.2-1.27zM94.77 69.68l-2.1 1.22 2.18 1.27 2.12-1.22-2.2-1.27zM84.86 69.94l-2.13 1.22 2.2 1.27 2.13-1.22-2.2-1.27zM101.75 70.72l-2.13 1.22 2.2 1.27 2.13-1.22-2.2-1.27zM91.34 70.7l-2.12 1.21 2.2 1.27 2.1-1.22-2.18-1.27zM97.28 71.13l-2.12 1.22 2.2 1.27 2.13-1.22-2.2-1.27zM87.32 71.37l-2.1 1.22 2.18 1.3 2.13-1.25-2.2-1.27zM93.8 72.12l-2.12 1.22 2.2 1.3 2.13-1.25-2.2-1.27zM104.37 72.22l-2.13 1.25 2.2 1.27 2.13-1.25-2.2-1.27zM99.78 72.59l-2.1 1.21 2.17 1.28 2.13-1.22-2.2-1.27zM96.27 73.55l-2.1 1.24 2.18 1.27 2.13-1.22-2.2-1.3zM102.3 74.04l-2.14 1.22 2.2 1.27 2.14-1.22-2.2-1.27zM92.33 74.27L90.2 75.5l2.2 1.3 2.13-1.25-2.2-1.27zM98.76 75l-2.12 1.22 2.2 1.27 2.13-1.22-2.2-1.27z' fill='%23292D39'/%3E%3Cpath d='M106.99 73.75l-2.13 1.22 2.2 1.27 2.13-1.22-2.2-1.27zM109.6 75.26l-2.12 1.24 2.2 1.27 2.13-1.22-2.2-1.3z' fill='%23F2F2F2'/%3E%3Cpath d='M139.67 54.9a4.07 4.07 0 00-5.6-1.33L115.78 66.8c-1.03.24-2.04.54-3.03.9a8.2 8.2 0 00-4.62 3.64c-1.27 3.45 0 4.6 1.69 4.93 2.36.47 8.48-5 8.48-5l20.08-10.75a4.07 4.07 0 001.3-5.63z' fill='%23F3B999'/%3E%3Cpath d='M133.19 50.64a4.81 4.81 0 004.05 5.47 4.8 4.8 0 005.42-4.07l2.83-18.65a4.79 4.79 0 10-9.47-1.38l-2.83 18.63z' fill='%23C8F4FA'/%3E%3Cpath d='M104.8 75.5l-2.12 1.21 2.18 1.27 2.13-1.22-2.18-1.27z' fill='%23F2F2F2'/%3E%3Cpath d='M94.8 75.7l-2.13 1.22 2.2 1.27 2.1-1.22-2.18-1.27zM101.23 76.42l-2.13 1.22 2.2 1.3 2.13-1.24-2.2-1.28zM97.26 77.13l-2.13 1.24 2.2 1.27 2.13-1.24-2.2-1.27z' fill='%23292D39'/%3E%3Cpath d='M113.21 77.36l-2.1 1.22 2.18 1.3 2.13-1.25-2.2-1.27zM103.7 77.88l-2.1 1.22 2.17 1.27 2.15-1.22-2.23-1.27z' fill='%23F2F2F2'/%3E%3Cpath d='M86.67 74.01l-2.12 1.22 9.65 5.6 2.12-1.21-9.65-5.6zM99.7 78.55l-2.1 1.22 2.18 1.3 2.12-1.25-2.2-1.27z' fill='%23292D39'/%3E%3Cpath d='M107.4 77l-2.13 1.21 5.43 3.17 2.12-1.25L107.4 77zM106.18 79.3l-2.12 1.22 4.04 2.36 2.13-1.24-4.05-2.34z' fill='%23F2F2F2'/%3E%3Cpath d='M96.64 79.8l-2.13 1.22 3.45 2 2.13-1.23-3.45-2z' fill='%23292D39'/%3E%3Cpath d='M102.21 80l-2.12 1.22 5.42 3.14 2.13-1.22L102.2 80z' fill='%23F2F2F2'/%3E%3Cpath d='M100.35 81.95l-2.13 1.22 4.67 2.72 2.13-1.24-4.67-2.7zM100.7 65.4l-3.1 1.82 7.9 4.56 3.12-1.81-7.91-4.57z' fill='%23292D39'/%3E%3Cpath d='M74.74 50.35l.39-.23.39-.2a1.04 1.04 0 011.01 0l28.28 16.31a3.17 3.17 0 011.37 2.41v18.81a.98.98 0 01-.41.9l-.99.58a.91.91 0 00.42-.88V69.24a3.06 3.06 0 00-1.4-2.41L75.52 50.48a.99.99 0 00-.99 0l.21-.13z' fill='%2349505F'/%3E%3Cpath d='M103.85 66.88L75.57 50.53a.86.86 0 00-1.4.8v18.82a3.06 3.06 0 001.4 2.41l28.28 16.34c.78.44 1.4 0 1.4-.8V69.3a3.07 3.07 0 00-1.4-2.42z' fill='%23292D39'/%3E%3Cpath d='M82.01 48.98c-.02.5.13 1 .43 1.42.59.63 1.35 1.07 2.2 1.26a7.23 7.23 0 002.78.23 5.6 5.6 0 002.27-.67 2.05 2.05 0 001.12-1.41v-1.04l-.75-.04a4.4 4.4 0 00-.38-.28 5.97 5.97 0 00-2.93-.89 7.35 7.35 0 00-2.12.13c-.58.12-1.13.33-1.63.64l-.57-.03-.42-.02v.7z' fill='%23B3B3B3'/%3E%3Cpath d='M82.44 48.29v2.11c.6.63 1.36 1.07 2.2 1.26v-3.98c-.58.11-1.13.33-1.63.64l-.57-.03z' fill='%23D1D1D1'/%3E%3Cpath d='M84.64 47.68v3.98a7.23 7.23 0 002.79.23v-4.27a7.92 7.92 0 00-2.8.06z' fill='%23B3B3B3'/%3E%3Cpath d='M87.41 47.63v4.27a5.6 5.6 0 002.27-.67v-2.79c-.7-.42-1.47-.7-2.27-.81z' fill='%23A3A3A3'/%3E%3Cpath d='M86.08 50.87c2.42.19 4.54-.76 4.73-2.1.19-1.34-1.63-2.58-4.05-2.76-2.43-.18-4.55.76-4.73 2.1-.19 1.33 1.62 2.58 4.05 2.76z' fill='%23667482'/%3E%3Cpath d='M86.1 50.5c2.18.17 4.09-.67 4.26-1.88.17-1.2-1.47-2.33-3.65-2.48-2.18-.16-4.08.68-4.25 1.88-.17 1.21 1.47 2.32 3.64 2.49z' fill='%234A5957'/%3E%3Cpath d='M86.1 50.51c1.69.13 3.2-.36 3.83-1.15.17-.2.27-.43.31-.68.17-1.17-1.42-2.25-3.54-2.42-2.12-.16-3.95.66-4.13 1.83-.15 1.18 1.43 2.26 3.54 2.42z' fill='%23015280'/%3E%3Cpath d='M89.6 50.5c.15-.27.39-.41.54-.32l.72.4-.54.95-.72-.4c-.15-.1-.15-.38 0-.64z' fill='silver'/%3E%3Cpath d='M89.6 50.5c.15-.27.39-.41.54-.32l.72.4-.29.51-.98-.57.01-.03z' fill='%23667482'/%3E%3Cpath d='M90.2 50.83c.18-.33.49-.5.68-.4l1.26.73-.68 1.18-1.26-.73c-.2-.1-.2-.46 0-.78z' fill='%2349505F'/%3E%3Cpath d='M90.2 50.83c.18-.33.49-.51.68-.4l1.26.73-.4.68-1.58-.9.04-.11z' fill='%23292D39'/%3E%3Cpath d='M90.86 52.1l4.8 2.72.37-.64.41-.7-4.79-2.71c-.2-.13-.55.07-.77.44-.22.37-.23.77-.02.89z' fill='%2349505F'/%3E%3Cpath d='M90.87 51.2l5.16 2.98.41-.7-4.79-2.72c-.22-.13-.56.07-.78.44z' fill='%23292D39'/%3E%3Cpath d='M95.66 53.93c.22-.38.57-.59.78-.45l.33.18-.78 1.36-.33-.19c-.22-.13-.21-.53 0-.9z' fill='silver'/%3E%3Cpath d='M95.66 53.92c.22-.37.57-.58.78-.44l.33.18-.45.77-.69-.41.03-.1z' fill='%23667482'/%3E%3Cpath d='M95.98 55c.21.13.56-.08.77-.45.22-.36.22-.77 0-.9-.21-.14-.55.08-.77.44-.22.37-.2.8 0 .91z' fill='%23A3A3A3'/%3E%3Cg style='mix-blend-mode:lighten'%3E%3Cpath d='M86.1 50.51c1.69.13 3.2-.36 3.83-1.15-.11-1.1-1.64-2.06-3.66-2.2-1.54-.12-2.94.27-3.7.93-.15 1.18 1.43 2.26 3.54 2.42z' fill='%2300649E'/%3E%3C/g%3E%3Cg style='mix-blend-mode:lighten'%3E%3Cpath d='M85.93 50.03c.27-.16.09-.5-.42-.78-.5-.28-1.12-.39-1.4-.23-.28.16-.1.5.4.79.51.28 1.14.38 1.42.22z' fill='%232BB9E4'/%3E%3C/g%3E%3Cg style='mix-blend-mode:lighten'%3E%3Cpath d='M83.92 48.8a.33.33 0 00.33-.43.58.58 0 00-.59-.37.33.33 0 00-.33.43.6.6 0 00.59.37z' fill='%232BB9E4'/%3E%3C/g%3E%3Cpath d='M86.47 65.7v-.8c0-1.58 1.12-2.22 2.5-1.43l.23.13a5.48 5.48 0 012.49 4.32v.78l.54.31v-.78a6.7 6.7 0 00-3.03-5.24l-.23-.13c-1.67-.98-3.03-.2-3.03 1.74v.71l.53.38z' fill='%23F2F2F2'/%3E%3Cpath d='M92.05 77.22l-5.94-3.45a2.82 2.82 0 01-1.28-2.23V65.8c0-.8.57-1.15 1.28-.73l5.94 3.43a2.86 2.86 0 011.29 2.23v5.75c0 .82-.58 1.15-1.29.75z' fill='%23F2F2F2'/%3E%3Cpath d='M90.16 70.35a2.34 2.34 0 00-1.08-1.91c-.6-.35-1.07 0-1.07.61.03.57.26 1.1.65 1.51v2.42a.94.94 0 00.42.73c.23.13.42 0 .42-.25v-2.4c.43.1.66-.19.66-.7z' fill='%23A0A0A0'/%3E%3Cpath d='M127.67 83.83l-5.01-2.91 19.54-11.28 5.01 2.91-19.54 11.28z' fill='%2300649E'/%3E%3Cpath d='M127.7 99.32l-5-2.9-.04-15.5 5 2.91.04 15.5z' fill='%23015280'/%3E%3Cpath d='M127.67 83.83l19.54-11.28.04 15.5-19.55 11.27-.03-15.49z' fill='%230672B0'/%3E%3Cpath d='M124.56 82.03l19.56-11.27.16.09-19.55 11.28-.17-.1z' fill='%23015280'/%3E%3Cpath d='M124.73 82.13l.04 15.5-.16-.1-.05-15.5.17.1zM127.66 83.84l19.55-11.28v1l.03 14.5-19.54 11.26-.04-15.48zm18.73 3.71l-.03-13.53-17.84 10.29.03 13.53 17.84-10.29z' fill='%23015280'/%3E%3Cpath d='M129.34 80.53v.12l-.86.49v-.12l.86-.5zM128.48 81.02v.12l-2.41-1.4v-.11l2.41 1.4z' fill='%23292D39'/%3E%3Cpath d='M126.93 79.13l2.4 1.4-.85.5-2.41-1.4.86-.5z' fill='%2349505F'/%3E%3Cpath d='M141.94 73.42v.11l-.86.5v-.12l.86-.5z' fill='%23292D39'/%3E%3Cpath d='M141.08 73.91v.12l-2.41-1.4v-.11l2.41 1.4z' fill='%23292D39'/%3E%3Cpath d='M139.53 72.02l2.41 1.4-.86.5-2.41-1.4.86-.5z' fill='%2349505F'/%3E%3Cpath d='M137.54 76.37l-.7-.4V73.3l.7.4v2.67z' fill='%23292D39'/%3E%3Cpath d='M132.57 75.76l-.7-.4 5.64-3.26.7.4-5.64 3.26z' fill='%2349505F'/%3E%3Cpath d='M132.58 79.24l-.7-.4v-3.48l.7.4v3.48z' fill='%23292D39'/%3E%3Cpath d='M132.57 75.76l5.64-3.25v3.47l-.67.4V73.7l-4.29 2.48v2.67l-.67.39v-3.48z' fill='%23292D39'/%3E%3Cpath d='M139.71 84.1v-.43c0-.88-.62-1.23-1.38-.8l-.13.08a3.04 3.04 0 00-1.39 2.4v.43l-.3.17v-.44a3.73 3.73 0 011.69-2.9l.13-.08c.92-.54 1.68-.1 1.68.97v.4l-.3.2z' fill='%23F2F2F2'/%3E%3Cpath d='M136.61 90.5l3.3-1.9a1.57 1.57 0 00.72-1.24v-3.2c0-.45-.32-.64-.72-.4l-3.3 1.9a1.58 1.58 0 00-.71 1.24v3.2c0 .45.32.63.71.4z' fill='%23F2F2F2'/%3E%3Cpath d='M137.67 86.7a1.3 1.3 0 01.6-1.07c.32-.2.59 0 .59.34a1.3 1.3 0 01-.36.84v1.35a.52.52 0 01-.24.4c-.13.07-.23 0-.23-.14V87.1c-.24.05-.36-.1-.36-.4z' fill='%230672B0'/%3E%3Cdefs%3E%3ClinearGradient id='paint0_linear' x1='184.18' y1='102.46' x2='96.81' y2='108.16' gradientUnits='userSpaceOnUse'%3E%3Cstop stop-color='%2319D7CF'/%3E%3Cstop offset='1' stop-color='%233F95FC'/%3E%3C/linearGradient%3E%3ClinearGradient id='paint1_linear' x1='96.44' y1='102.46' x2='8.5' y2='108.24' gradientUnits='userSpaceOnUse'%3E%3Cstop stop-color='%2319D7CF'/%3E%3Cstop offset='1' stop-color='%233F95FC'/%3E%3C/linearGradient%3E%3ClinearGradient id='paint2_linear' x1='180.3' y1='51.48' x2='5.3' y2='64.75' gradientUnits='userSpaceOnUse'%3E%3Cstop stop-color='%2319D7CF'/%3E%3Cstop offset='1' stop-color='%233F95FC'/%3E%3C/linearGradient%3E%3Cfilter id='filter0_d' x='0' y='51.48' width='200.03' height='142.01' filterUnits='userSpaceOnUse' color-interpolation-filters='sRGB'%3E%3CfeFlood flood-opacity='0' result='BackgroundImageFix'/%3E%3CfeColorMatrix in='SourceAlpha' values='0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 127 0'/%3E%3CfeOffset dy='20'/%3E%3CfeGaussianBlur stdDeviation='6'/%3E%3CfeColorMatrix values='0 0 0 0 0.286275 0 0 0 0 0.313726 0 0 0 0 0.372549 0 0 0 0.12 0'/%3E%3CfeBlend in2='BackgroundImageFix' result='effect1_dropShadow'/%3E%3CfeBlend in='SourceGraphic' in2='effect1_dropShadow' result='shape'/%3E%3C/filter%3E%3C/defs%3E%3C/svg%3E) Розслідування інцидентів та цифрова криміналістика
'%3E%3Cpath d='M188.03 91.77l-.02 8.07-87.72 50.97.03-8.06 87.7-50.98z' fill='url(%23paint0_linear)'/%3E%3Cpath d='M100.32 142.75l-.03 8.06L12 99.84l.02-8.07 88.3 50.98z' fill='url(%23paint1_linear)'/%3E%3Cpath d='M188.03 91.77l-87.71 50.98-88.3-50.98L99.73 40.8l88.3 50.97z' fill='url(%23paint2_linear)'/%3E%3C/g%3E%3Cpath d='M112.57 5.47c-1-.58-1.8 0-1.84 1.04l-.2 37.79a4.04 4.04 0 001.82 3.23l59.45 34.5c1.03.58 1.84 0 1.87-1.04l.2-37.79a4.04 4.04 0 00-1.81-3.23l-59.49-34.5z' fill='%23FF9F31'/%3E%3Cpath d='M68.06 72.1V72.52h.22l23.35 13.55v-.49c4.68 3.53 10.73 4.79 15.61 8.21 1.58 1.1 3.04 2.2 4.56 3.24l-.71.38 21.33 12.74h.36c.2.03.39.03.58 0h2.46l.61-.2c.24-.07.47-.18.68-.31L172.67 89a2.17 2.17 0 001.26-1.78v3.56a2.16 2.16 0 01-1.23 1.74l-35.75 20.63-.65.32h-2.39a.5.5 0 01-.23 0H131.52l-.62-.29L69 77.21a.39.39 0 010-.16v-.39l-.94-4.56z' fill='%23292D39'/%3E%3Cpath d='M69.32 70.39l35.72-20.63a6.85 6.85 0 016.14 0l62.04 35.95a1.88 1.88 0 010 3.56l-35.56 20.62a6.69 6.69 0 01-6.11 0l-61.9-35.95c-1.98-1.03-2.01-2.61-.33-3.55z' fill='%23292D39'/%3E%3Cpath d='M134.43 109.83c.92.02 1.83-.2 2.65-.62l35.56-20.62c.55-.32.87-.71.87-1.1 0-.39-.32-.78-.87-1.1L110.7 50.41a5.56 5.56 0 00-2.68-.65c-.93-.02-1.84.2-2.66.65L69.8 71.04c-.55.32-.87.7-.87 1.06 0 .36.32.81.9 1.13l61.82 35.95c.83.42 1.75.63 2.68.62l.1.03z' fill='%2349505F'/%3E%3Cpath d='M110.34 61.05l-4.75 2.74 4.91 2.85 4.76-2.72-4.92-2.87zM102.78 63.37l-4.75 2.72 4.91 2.88 4.75-2.75-4.91-2.85z' fill='%23F2F2F2'/%3E%3Cpath d='M95.93 59.72l-5.5 3.17-3.17 1.84-1.58.9 8.27 4.82 4.76-2.71-2.53-1.49 5.5-3.17-5.75-3.36zM108.3 66.57l-4.78 2.75 4.92 2.88 4.75-2.75-4.88-2.88zM84.58 66.25L79.83 69l10.11 5.88 4.76-2.71-10.12-5.92zM95.18 72.46l-4.75 2.71 7.66 4.5 4.79-2.75-7.7-4.46zM110.34 74.53l-4.75 2.71 4.88 2.88 4.75-2.75-4.88-2.84zM107.89 52.87l-4.75 2.74 4.9 2.85 4.76-2.72-4.91-2.87zM113.74 56.3l-4.79 2.7 4.92 2.89 4.75-2.75-4.88-2.85zM102.07 56.23l-4.75 2.71 7.6 4.43 4.74-2.71-7.6-4.43zM119.56 59.69l-4.72 2.75 4.88 2.84 4.75-2.71-4.91-2.88zM125.4 63.11l-4.74 2.72 4.91 2.88 4.75-2.75-4.91-2.85zM115.94 64.31l-4.76 2.72 4.92 2.87 4.75-2.71-4.91-2.88zM131.26 66.5l-4.75 2.76 4.91 2.84 4.75-2.71-4.91-2.88zM121.53 67.58l-4.75 2.71 4.91 2.88 4.72-2.75-4.88-2.84zM99.35 68.1l-4.75 2.74 4.91 2.85 4.76-2.72-4.92-2.88zM137.08 69.94l-4.72 2.71 4.91 2.88L142 72.8l-4.91-2.87zM113.8 69.8l-4.75 2.75 4.91 2.85 4.76-2.72-4.92-2.87zM127.09 70.84l-4.75 2.72 4.91 2.87L132 73.7l-4.91-2.85zM104.88 71.33l-4.75 2.74 4.88 2.85 4.75-2.72-4.88-2.87zM119.33 73.04l-4.75 2.72 4.91 2.87 4.75-2.75-4.91-2.84zM142.93 73.33l-4.75 2.75 4.91 2.84 4.75-2.71-4.91-2.88zM132.68 74.1l-4.75 2.72 4.91 2.88 4.76-2.75-4.92-2.84zM124.86 76.27L120.1 79l4.91 2.88 4.75-2.75-4.91-2.85zM148.78 76.76l-4.75 2.71 4.91 2.88 4.75-2.72-4.9-2.87zM138.28 77.34l-4.76 2.75 4.92 2.84 4.72-2.71-4.88-2.88zM116.03 77.86l-4.75 2.71 4.91 2.88 4.76-2.75-4.92-2.84zM130.39 79.47l-4.75 2.75 4.88 2.85 4.75-2.72-4.88-2.88zM154.6 80.15l-4.75 2.75 4.94 2.88 4.72-2.75-4.91-2.88zM143.87 80.6l-4.75 2.75 4.88 2.88 4.78-2.75-4.91-2.88zM121.5 81.02l-4.75 2.75 4.9 2.85 4.76-2.72-4.91-2.88zM135.88 82.7l-4.72 2.75 4.88 2.85 4.76-2.72-4.92-2.87zM127.03 84.26l-4.76 2.71 4.88 2.88 4.76-2.72-4.88-2.87zM162.68 84.87l-4.75 2.75 4.91 2.84 4.76-2.71-4.92-2.88zM141.41 85.94l-4.75 2.71 4.91 2.88 4.75-2.75-4.9-2.84zM103.36 77.21l-4.75 2.75 21.56 12.57 4.75-2.71-21.56-12.61zM132.46 87.46l-4.76 2.71 4.92 2.88 4.75-2.75-4.91-2.84zM149.69 84.03l-4.76 2.72 12.1 7.08 4.75-2.75-12.1-7.05zM99.7 82l-7 4.07 17.64 10.25 7.02-4.08L99.7 82zM146.97 89.17l-4.78 2.72 9.02 5.27 4.75-2.72-8.99-5.27zM125.6 90.2l-4.75 2.75 7.7 4.46 4.75-2.71-7.7-4.5zM138.05 90.72l-4.75 2.72 12.09 7.05 4.75-2.72-12.1-7.05zM133.88 95.05l-4.72 2.72 10.38 6.08 4.75-2.72-10.41-6.08zM110.34 60.56l-4.75 2.75 4.91 2.84 4.76-2.71-4.92-2.88z' fill='%23F2F2F2'/%3E%3Cpath d='M102.78 62.89l-4.75 2.71 4.91 2.88 4.75-2.75-4.91-2.84z' fill='%23F2F2F2'/%3E%3Cpath d='M95.93 59.27l-5.5 3.13-3.17 1.85-1.58.9 8.27 4.82 4.76-2.72-2.53-1.48 5.5-3.17-5.75-3.33zM108.3 66.09l-4.78 2.75 4.92 2.84 4.75-2.71-4.88-2.88zM84.58 65.77l-4.75 2.74 10.11 5.92 4.76-2.75-10.12-5.91zM95.18 71.97l-4.75 2.72 7.66 4.46 4.79-2.72-7.7-4.46zM110.34 74.04l-4.75 2.72 4.88 2.87 4.75-2.74-4.88-2.85zM107.89 52.38l-4.75 2.75 4.9 2.84 4.76-2.71-4.91-2.88zM113.74 55.8l-4.79 2.72 4.92 2.88 4.75-2.75-4.88-2.84zM102.07 55.74l-4.75 2.72 7.6 4.43 4.74-2.72-7.6-4.43zM119.56 59.2l-4.72 2.75 4.88 2.85 4.75-2.72-4.91-2.88zM125.4 62.63l-4.74 2.72 4.91 2.87 4.75-2.71-4.91-2.88zM115.94 63.83l-4.76 2.71 4.92 2.88 4.75-2.72-4.91-2.87zM131.26 66.02l-4.75 2.75 4.91 2.85 4.75-2.72-4.91-2.88zM121.53 67.1l-4.75 2.7 4.91 2.88 4.72-2.71-4.88-2.88zM99.35 67.6l-4.75 2.76 4.91 2.84 4.76-2.71-4.92-2.88zM137.08 69.45l-4.72 2.72 4.91 2.87 4.72-2.71-4.91-2.88zM113.8 69.32l-4.75 2.75 4.91 2.84 4.76-2.71-4.92-2.88zM127.09 70.36l-4.75 2.71 4.91 2.88L132 73.2l-4.91-2.84zM104.88 70.84l-4.75 2.75 4.88 2.84 4.75-2.71-4.88-2.88zM119.33 72.55l-4.75 2.72 4.91 2.88 4.75-2.72-4.91-2.88zM142.93 72.85l-4.75 2.74 4.91 2.85 4.75-2.72-4.91-2.87zM132.68 73.62l-4.75 2.72 4.91 2.87 4.76-2.74-4.92-2.85zM124.86 75.79l-4.75 2.71 4.91 2.88 4.75-2.75-4.91-2.84zM148.78 76.27L144.03 79l4.91 2.88 4.75-2.72-4.9-2.88zM138.28 76.85l-4.76 2.75 4.92 2.88 4.72-2.75-4.88-2.88zM116.03 77.37l-4.75 2.72 4.91 2.87 4.76-2.74-4.92-2.85zM130.39 78.99l-4.75 2.75 4.88 2.84 4.75-2.72-4.88-2.87zM154.6 79.67l-4.75 2.74 4.94 2.88 4.72-2.75-4.91-2.87zM143.87 80.12l-4.75 2.75 4.88 2.87 4.78-2.74-4.91-2.88zM121.5 80.54l-4.75 2.75 4.9 2.84 4.76-2.71-4.91-2.88zM135.88 82.22l-4.72 2.75 4.88 2.84 4.76-2.71-4.92-2.88zM127.03 83.77l-4.76 2.75 4.88 2.84 4.76-2.71-4.88-2.88zM162.68 84.39l-4.75 2.74 4.91 2.85 4.76-2.72-4.92-2.87zM141.41 85.45l-4.75 2.72 4.91 2.88 4.75-2.72-4.9-2.88zM103.36 76.72l-4.75 2.75 21.56 12.58 4.75-2.72-21.56-12.6zM132.46 86.97l-4.76 2.72 4.92 2.88 4.75-2.75-4.91-2.85zM149.69 83.55l-4.76 2.71 12.1 7.08 4.75-2.75-12.1-7.04zM99.7 81.5l-7 4.08 17.64 10.25 7.02-4.04L99.7 81.51zM146.97 88.69l-4.78 2.71 9.02 5.27 4.75-2.71-8.99-5.27zM125.6 89.72l-4.75 2.75 7.7 4.46 4.75-2.72-7.7-4.49zM138.05 90.2l-4.75 2.75 12.09 7.05 4.75-2.71-12.1-7.08zM133.88 94.57l-4.72 2.72 10.38 6.07 4.75-2.71-10.41-6.08z' fill='%23F2F2F2'/%3E%3Cpath d='M109.53 1.2l.88-.48.87-.52a2.13 2.13 0 012.2.23l62 35.88a6.81 6.81 0 013.04 5.3l-.22 41.29a2.14 2.14 0 01-.9 1.94l-2.18 1.26a2.13 2.13 0 00.88-1.97l.35-41.25a6.86 6.86 0 00-3.23-5.3l-61.9-35.95a2.17 2.17 0 00-2.17-.23l.38-.2z' fill='%23292D39'/%3E%3Cpath d='M111.38 1.63c-1.68-1-3.07-.2-3.07 1.74l-.23 41.25a6.7 6.7 0 003.04 5.3l61.9 35.99c1.69.97 3.08.19 3.08-1.78l.35-41.25a6.86 6.86 0 00-3.23-5.3L111.38 1.63zm-.84 42.67l.2-37.8c0-1.12.83-1.6 1.83-1.03l59.49 34.56a4.04 4.04 0 011.8 3.24l-.19 37.79c0 1.16-.84 1.61-1.87 1.03l-59.45-34.56a4.04 4.04 0 01-1.81-3.23z' fill='%2349505F'/%3E%3Cpath d='M159.51 82.54v.49l-4.72 2.75v-.49l4.72-2.75z' fill='%23CCC'/%3E%3Cpath d='M154.8 85.3v.48l-4.95-2.88v-.49l4.94 2.88z' fill='%23A6A6A6'/%3E%3Cpath d='M153.7 79.15v.48l-4.76 2.72v-.48l4.75-2.72z' fill='%23CCC'/%3E%3Cpath d='M148.94 81.86v.49l-4.91-2.88V79l4.91 2.87z' fill='%23A6A6A6'/%3E%3Cpath d='M147.84 75.72v.49l-4.75 2.71v-.48l4.75-2.72z' fill='%23CCC'/%3E%3Cpath d='M143.1 78.92v-.48l-4.92-2.85v.49l4.91 2.84z' fill='%23A6A6A6'/%3E%3Cpath d='M142 72.33v.48l-4.73 2.72v-.49l4.72-2.71z' fill='%23CCC'/%3E%3Cpath d='M137.27 75.04v.49l-4.91-2.88v-.48l4.91 2.87z' fill='%23A6A6A6'/%3E%3Cpath d='M136.17 68.9v.49l-4.75 2.71v-.48l4.75-2.72z' fill='%23CCC'/%3E%3Cpath d='M131.42 71.62v.48l-4.91-2.84v-.49l4.91 2.85z' fill='%23A6A6A6'/%3E%3Cpath d='M130.32 65.5v.46l-4.75 2.75v-.49l4.75-2.71z' fill='%23CCC'/%3E%3Cpath d='M125.57 68.22v.49l-4.91-2.88v-.48l4.91 2.87z' fill='%23A6A6A6'/%3E%3Cpath d='M124.47 62.08v.49l-4.75 2.71v-.48l4.75-2.72z' fill='%23CCC'/%3E%3Cpath d='M119.72 64.8v.48l-4.88-2.84v-.49l4.88 2.85z' fill='%23A6A6A6'/%3E%3Cpath d='M118.62 58.65v.49l-4.75 2.75v-.49l4.75-2.75z' fill='%23CCC'/%3E%3Cpath d='M113.87 61.4v.49L108.95 59v-.49l4.92 2.88z' fill='%23A6A6A6'/%3E%3Cpath d='M112.8 55.26v.48l-4.75 2.72v-.49l4.75-2.71z' fill='%23CCC'/%3E%3Cpath d='M108.05 57.97v.49l-4.92-2.85v-.48l4.92 2.84z' fill='%23A6A6A6'/%3E%3Cpath d='M161.78 90.6v.48l-4.75 2.75v-.49l4.75-2.75z' fill='%23CCC'/%3E%3Cpath d='M157.03 93.34v.49l-12.1-7.08v-.49l12.1 7.08z' fill='%23A6A6A6'/%3E%3Cpath d='M155.96 93.96v.48l-4.75 2.72v-.49l4.75-2.71z' fill='%23CCC'/%3E%3Cpath d='M151.2 96.67v.49l-9.01-5.27v-.49l9.02 5.27z' fill='%23A6A6A6'/%3E%3Cpath d='M150.14 97.29v.48l-4.75 2.72V100l4.75-2.71z' fill='%23CCC'/%3E%3Cpath d='M145.39 100v.49l-12.1-7.05v-.49l12.1 7.05z' fill='%23A6A6A6'/%3E%3Cpath d='M144.29 100.65v.48l-4.75 2.72v-.49l4.75-2.71z' fill='%23CCC'/%3E%3Cpath d='M129.16 97.29v.48l10.38 6.08v-.49l-10.38-6.07z' fill='%23A6A6A6'/%3E%3Cpath d='M117.36 91.79v.45l-7.02 4.08v-.49l7.02-4.04z' fill='%23CCC'/%3E%3Cpath d='M110.34 95.83v.49L92.7 86.07v-.49l17.65 10.25z' fill='%23A6A6A6'/%3E%3Cpath d='M148.78 83v.48L144 86.23v-.49l4.78-2.74z' fill='%23CCC'/%3E%3Cpath d='M144 85.74v.49l-4.88-2.88v-.48l4.88 2.87z' fill='%23A6A6A6'/%3E%3Cpath d='M138.44 82.93v-.45l4.72-2.75v.49l-4.72 2.71z' fill='%23CCC'/%3E%3Cpath d='M138.44 82.48v.45l-4.92-2.84v-.49l4.92 2.88z' fill='%23A6A6A6'/%3E%3Cpath d='M137.6 76.47v.48l-4.76 2.75v-.49l4.76-2.74z' fill='%23CCC'/%3E%3Cpath d='M127.93 76.34v.48l4.91 2.88v-.49l-4.91-2.87z' fill='%23A6A6A6'/%3E%3Cpath d='M132 73.2v.49l-4.75 2.74v-.48L132 73.2z' fill='%23CCC'/%3E%3Cpath d='M122.34 73.07v.49l4.91 2.87v-.48l-4.91-2.88z' fill='%23A6A6A6'/%3E%3Cpath d='M126.41 69.97v.45l-4.72 2.75v-.49l4.72-2.71z' fill='%23CCC'/%3E%3Cpath d='M116.78 69.8v.5l4.91 2.87v-.49l-4.91-2.87zM116.1 69.42v.48l-4.92-2.87v-.49l4.92 2.88z' fill='%23A6A6A6'/%3E%3Cpath d='M115.26 63.44v.48l-4.76 2.72v-.49l4.76-2.71z' fill='%23CCC'/%3E%3Cpath d='M110.5 66.15v.49l-4.9-2.85v-.48l4.9 2.84z' fill='%23A6A6A6'/%3E%3Cpath d='M109.66 60.17v.49l-4.75 2.71v-.48l4.75-2.72z' fill='%23CCC'/%3E%3Cpath d='M104.91 62.89v.48l-7.6-4.43v-.48l7.6 4.43z' fill='%23A6A6A6'/%3E%3Cpath d='M146.32 88.33v.45l-4.75 2.75v-.48l4.75-2.72z' fill='%23CCC'/%3E%3Cpath d='M141.57 91.05v.48l-4.91-2.88v-.48l4.91 2.88z' fill='%23A6A6A6'/%3E%3Cpath d='M140.8 85.1v.48l-4.76 2.72v-.49l4.76-2.71z' fill='%23CCC'/%3E%3Cpath d='M131.16 84.97v.48l4.88 2.85v-.49l-4.88-2.84z' fill='%23A6A6A6'/%3E%3Cpath d='M135.27 81.86v.49l-4.75 2.72v-.49l4.75-2.72z' fill='%23CCC'/%3E%3Cpath d='M130.52 84.58v.49l-4.89-2.85v-.48l4.89 2.84z' fill='%23A6A6A6'/%3E%3Cpath d='M129.77 78.63v.49l-4.75 2.74v-.48l4.75-2.75z' fill='%23CCC'/%3E%3Cpath d='M125.02 81.38v.48L120.11 79v-.49l4.91 2.88z' fill='%23A6A6A6'/%3E%3Cpath d='M124.24 75.43v.45l-4.75 2.75v-.48l4.75-2.72z' fill='%23CCC'/%3E%3Cpath d='M114.58 75.27v.49l4.91 2.87v-.48l-4.91-2.88z' fill='%23A6A6A6'/%3E%3Cpath d='M118.72 72.2v.48l-4.76 2.72v-.49l4.76-2.71z' fill='%23CCC'/%3E%3Cpath d='M109.05 72.07v.48l4.91 2.85v-.49l-4.91-2.84z' fill='%23A6A6A6'/%3E%3Cpath d='M113.19 68.97v.48l-4.75 2.75v-.52l4.75-2.71z' fill='%23CCC'/%3E%3Cpath d='M103.52 68.84v.48l4.92 2.88v-.52l-4.92-2.84z' fill='%23A6A6A6'/%3E%3Cpath d='M107.7 65.73v.49l-4.76 2.75v-.49l4.75-2.75z' fill='%23CCC'/%3E%3Cpath d='M98.03 65.6v.49l4.91 2.88v-.49l-4.91-2.88z' fill='%23A6A6A6'/%3E%3Cpath d='M101.68 62.6v.48L96.58 66l-.4-.22 5.5-3.17zM98.7 67.25v.49l-4.75 2.71v-.48l4.76-2.72z' fill='%23CCC'/%3E%3Cpath d='M85.68 65.15v.49l8.27 4.81v-.48l-8.27-4.82z' fill='%23A6A6A6'/%3E%3Cpath d='M137.37 89.82v.48l-4.75 2.75v-.48l4.75-2.75z' fill='%23CCC'/%3E%3Cpath d='M127.7 89.69v.48l4.92 2.88v-.48l-4.92-2.88z' fill='%23A6A6A6'/%3E%3Cpath d='M131.9 86.65v.48l-4.75 2.72v-.48l4.76-2.72z' fill='%23CCC'/%3E%3Cpath d='M122.27 86.52v.45l4.88 2.88v-.48l-4.88-2.85z' fill='%23A6A6A6'/%3E%3Cpath d='M121.66 86.62v-.49l4.75-2.71v.48l-4.75 2.72z' fill='%23CCC'/%3E%3Cpath d='M116.75 83.29v.48l4.9 2.85v-.49l-4.9-2.84z' fill='%23A6A6A6'/%3E%3Cpath d='M120.95 80.22v.48l-4.76 2.75v-.49l4.76-2.74z' fill='%23CCC'/%3E%3Cpath d='M111.28 80.09v.48l4.91 2.88v-.49l-4.9-2.87z' fill='%23A6A6A6'/%3E%3Cpath d='M115.22 76.89v.48l-4.75 2.75v-.49l4.75-2.74z' fill='%23CCC'/%3E%3Cpath d='M105.6 76.76v.48l4.87 2.88v-.49l-4.88-2.87z' fill='%23A6A6A6'/%3E%3Cpath d='M109.76 73.72v.48l-4.75 2.72v-.49l4.75-2.71z' fill='%23CCC'/%3E%3Cpath d='M100.13 73.59v.48l4.88 2.85v-.49l-4.88-2.84z' fill='%23A6A6A6'/%3E%3Cpath d='M104.27 70.49v.48L99.5 73.7v-.49l4.76-2.71z' fill='%23CCC'/%3E%3Cpath d='M94.6 70.36v.48l4.91 2.85v-.49l-4.91-2.84z' fill='%23A6A6A6'/%3E%3Cpath d='M133.3 94.21v.49l-4.76 2.71v-.48l4.76-2.72z' fill='%23CCC'/%3E%3Cpath d='M120.85 92.47v.48l7.7 4.46v-.48l-7.7-4.46z' fill='%23A6A6A6'/%3E%3Cpath d='M124.92 89.33v.49l-4.75 2.71v-.48l4.75-2.72z' fill='%23CCC'/%3E%3Cpath d='M120.17 92.05v.48L98.61 79.96v-.49l21.56 12.58z' fill='%23A6A6A6'/%3E%3Cpath d='M102.88 76.43v.49l-4.79 2.75v-.52l4.79-2.72z' fill='%23CCC'/%3E%3Cpath d='M90.43 74.69v.48l7.66 4.5v-.52l-7.66-4.46z' fill='%23A6A6A6'/%3E%3Cpath d='M94.7 71.68v.49l-4.76 2.71v-.45l4.76-2.75z' fill='%23CCC'/%3E%3Cpath d='M89.94 74.43v.45L79.83 69v-.49l10.11 5.92z' fill='%23A6A6A6'/%3E%3Cpath d='M167.6 87.26v.49l-4.76 2.71v-.48l4.76-2.72z' fill='%23CCC'/%3E%3Cpath d='M162.84 89.98v.48l-4.91-2.84v-.49l4.91 2.85z' fill='%23A6A6A6'/%3E%3Cpath d='M127.74 45.1l1.1-.65-.87 1.01-1.1.66.87-1.02zM123.46 40.14l1.11-.65 1.36-.26-1.11.65-1.36.26zM134.78 50.61l1.12-.65.3 1.95-1.12.64-.3-1.94zM122.08 29.76l1.1-.66 1.75 1.44-1.11.64-1.73-1.42zM128.2 31.03l1.1-.65a4.48 4.48 0 00-1.83 4.1 14.1 14.1 0 006.29 11.03l-1.1.65a14.04 14.04 0 01-6.3-11.03 4.5 4.5 0 011.85-4.1z' fill='%23015280'/%3E%3Cpath d='M128.2 31.03l1.1-.65a4.27 4.27 0 00-1.82 3.57l-1.1.65a4.24 4.24 0 011.83-3.57z' fill='%23015280'/%3E%3Cpath d='M126.4 34.56l1.1-.65v.52c.01.71.09 1.42.23 2.11l-1.1.65a9.93 9.93 0 01-.22-2.63z' fill='%23015280'/%3E%3Cpath d='M127.72 36.54a14.5 14.5 0 005.56 8.61l-1.11.65a14.53 14.53 0 01-5.55-8.61l1.1-.65zM133.28 45.15l.5.32-1.1.65-.51-.32 1.11-.65z' fill='%23015280'/%3E%3Cpath d='M138.28 45.91l-1.1.65a4.39 4.39 0 01-4.5-.44l1.1-.65a4.41 4.41 0 004.5.44z' fill='%23015280'/%3E%3Cpath d='M133.78 45.47c.53.3 1.08.55 1.66.72l-1.11.64a6.59 6.59 0 01-1.65-.71l1.1-.65zM135.44 46.19a3.66 3.66 0 002.84-.28l-1.1.65a3.59 3.59 0 01-2.85.27l1.11-.64zM140.56 49.07l1.1-.65 1.35 1.86-1.1.64-1.35-1.85zM128.04 24l1.03 2.46-1.1.65-1.05-2.45 1.12-.66z' fill='%23015280'/%3E%3Cpath d='M123.5 26.64l1.1-.66 3.44-1.98-1.11.66-3.44 1.98z' fill='%23606060'/%3E%3Cpath d='M127.97 27.15l1.1-.65c.92-.1 1.85.01 2.72.3l-1.1.66c-.87-.3-1.8-.4-2.72-.31z' fill='%23015280'/%3E%3Cpath d='M129.07 26.46c.8-.09 1.61-.02 2.39.2l.34.11-1.1.65-.36-.1a6.08 6.08 0 00-2.37-.21l1.1-.65zM141.67 46.44l1.1-.64a6.46 6.46 0 01-1.12 2.59l-1.1.64a6.6 6.6 0 001.12-2.59z' fill='%23015280'/%3E%3Cpath d='M141.67 46.44l1.1-.64a6.46 6.46 0 01-1.12 2.59l-1.1.64a6.6 6.6 0 001.12-2.59zM134.77 29.8l1.1-.65c1 .86 1.91 1.82 2.72 2.86l-1.1.66a19.14 19.14 0 00-2.72-2.87z' fill='%23015280'/%3E%3Cpath d='M135.87 29.15c1 .86 1.91 1.82 2.72 2.86l-1.1.66a19.14 19.14 0 00-2.72-2.87l1.1-.65zM140.41 37.7l1.1-.65a19.3 19.3 0 011.2 3.88l-1.12.65a19.67 19.67 0 00-1.18-3.87z' fill='%23015280'/%3E%3Cpath d='M141.51 37.05c.5 1.17.88 2.38 1.14 3.62v.25l-1.11.64v-.24a20.1 20.1 0 00-1.13-3.61l1.1-.66zM141.59 41.56l1.11-.64 1.75.6-1.11.65-1.75-.6z' fill='%23015280'/%3E%3Cpath d='M143.34 42.17l1.11-.64-.02 5.61-1.1.66v-5.63zM131.43 24.35l4.83 2.83-1.1.65-4.84-2.82 1.11-.66z' fill='%23015280'/%3E%3Cpath d='M135.16 27.83l1.1-.65-.4 1.97-1.1.65.4-1.97z' fill='%23015280'/%3E%3Cpath d='M123.72 35.96l-1.66-.58v-5.62l1.73 1.42c.21-.9.63-1.74 1.2-2.47l-1.52-2.07 3.44-1.98 1.05 2.45c.92-.1 1.85 0 2.72.3l-.38-2.4 4.84 2.82-.38 1.97c1 .86 1.91 1.82 2.71 2.87l1.05-1.3 3.4 5.99-1.52.28c.53 1.25.92 2.55 1.18 3.89l1.74.6v5.73l-1.65-1.36a6.6 6.6 0 01-1.11 2.59l1.29 1.85-3.43 1.98-.85-2.04c-.96.13-1.93.04-2.84-.25l.3 1.94-4.83-2.82.31-1.6c-1.05-.9-2-1.92-2.82-3.04l-.88 1.01-3.4-5.97 1.35-.25c-.48-1.28-.83-2.6-1.05-3.94zm8.97 10.16c3.48 2.03 6.31.4 6.32-3.65a14.07 14.07 0 00-6.29-11.03c-3.5-2.04-6.33-.41-6.34 3.65a14.04 14.04 0 006.3 11.03z' fill='%2300649E'/%3E%3Cpath d='M139.65 30.8l3.4 5.96-1.11.66-3.4-5.98 1.1-.64zM148.72 58.3l.75-.45-.6.7-.74.44.6-.69zM145.8 54.92l.76-.45.92-.17-.75.44-.93.18zM153.52 62.05l.75-.44.21 1.32-.76.44-.2-1.32zM144.87 47.84l.75-.44 1.19.97-.75.44-1.2-.97zM149.05 48.68l.76-.44a3.05 3.05 0 00-1.3 2.8 9.58 9.58 0 004.29 7.5l-.75.45a9.54 9.54 0 01-4.29-7.51 3.07 3.07 0 011.29-2.8z' fill='%23015280'/%3E%3Cpath d='M149.05 48.68l.76-.44a2.87 2.87 0 00-1.3 2.44l-.76.44a2.94 2.94 0 011.3-2.44zM147.8 51.12l.77-.44v.36c0 .48.05.95.15 1.42l-.76.46c-.1-.48-.15-.96-.14-1.44l-.02-.36z' fill='%23015280'/%3E%3Cpath d='M148.7 52.46a9.9 9.9 0 003.79 5.87l-.75.45a9.99 9.99 0 01-3.8-5.86l.77-.46zM152.49 58.33l.35.22-.75.44-.35-.21.75-.45z' fill='%23015280'/%3E%3Cpath d='M155.9 58.86l-.76.44a3.02 3.02 0 01-3.05-.31l.75-.44a3.03 3.03 0 003.07.3z' fill='%23015280'/%3E%3Cpath d='M152.8 58.55c.35.2.73.38 1.13.49l-.75.44c-.4-.11-.78-.28-1.13-.5l.75-.43zM153.96 59.04c.65.2 1.35.13 1.95-.18l-.77.44a2.48 2.48 0 01-1.93.18l.75-.44zM157.45 61l.75-.43.93 1.25-.76.44-.92-1.25zM148.92 43.93l.7 1.66-.74.45-.71-1.67.75-.44z' fill='%23015280'/%3E%3Cpath d='M145.82 45.72l.77-.44 2.33-1.35-.75.44-2.35 1.35z' fill='%23606060'/%3E%3Cpath d='M148.92 46.04l.75-.44c.62-.07 1.26 0 1.85.21l-.75.44c-.6-.2-1.23-.27-1.85-.2z' fill='%23015280'/%3E%3Cpath d='M149.63 45.6c.54-.06 1.1-.02 1.62.13l.23.08-.75.44h-.23a4.19 4.19 0 00-1.62-.14l.75-.5zM158.21 59.22l.75-.45a4.32 4.32 0 01-.76 1.8l-.75.44c.37-.54.63-1.15.76-1.8z' fill='%23015280'/%3E%3Cpath d='M158.21 59.22l.75-.45a4.32 4.32 0 01-.76 1.8l-.75.44c.37-.54.63-1.15.76-1.8zM153.51 47.86l.75-.45c.68.6 1.3 1.25 1.85 1.96l-.75.44c-.55-.71-1.17-1.36-1.85-1.95z' fill='%23015280'/%3E%3Cpath d='M154.26 47.43c.68.59 1.3 1.24 1.85 1.95l-.75.44c-.55-.7-1.17-1.36-1.85-1.95l.75-.44zM157.35 53.27l.76-.46c.35.84.62 1.7.8 2.6l-.75.43c-.18-.88-.45-1.75-.8-2.57z' fill='%23015280'/%3E%3Cpath d='M158.1 52.81c.34.8.6 1.63.78 2.47v.17l-.75.44v-.17c-.17-.84-.43-1.66-.76-2.45l.73-.46zM158.16 55.9l.75-.45 1.19.42-.75.44-1.2-.42z' fill='%23015280'/%3E%3Cpath d='M159.35 56.3l.75-.43-.01 3.83-.75.44V56.3zM151.23 44.17l3.3 1.92-.76.44-3.3-1.92.76-.44z' fill='%23015280'/%3E%3Cpath d='M153.77 46.53l.75-.44-.26 1.34-.75.44.26-1.34z' fill='%23015280'/%3E%3Cpath d='M145.98 52.07l-1.13-.4V47.8l1.18.97c.15-.61.43-1.19.83-1.68l-1.05-1.41 2.34-1.3.77 1.67c.62-.06 1.25 0 1.85.21l-.26-1.64 3.26 1.95-.26 1.3c.68.59 1.3 1.24 1.85 1.95l.71-.83 2.32 4.05-1.03.2c.35.84.62 1.71.8 2.6l1.19.41v3.89l-1.13-.92a4.71 4.71 0 01-.76 1.78l.92 1.3-2.33 1.3-.6-1.4c-.64.1-1.3.04-1.91-.16l.2 1.3-3.3-1.94.21-1.07a13.37 13.37 0 01-1.91-2.07l-.6.68-2.33-4.06.93-.18a12.8 12.8 0 01-.76-2.62zm6.1 6.92c2.38 1.4 4.32.28 4.32-2.49a9.58 9.58 0 00-4.29-7.5c-2.38-1.4-4.3-.28-4.3 2.48a9.55 9.55 0 004.28 7.5z' fill='%2300649E'/%3E%3Cpath d='M156.82 48.55l2.34 4.07-.77.45-2.32-4.08.75-.44z' fill='%23015280'/%3E%3Cpath d='M86.26 20.2L58.95 35.99 36 22.74 63.41 7l22.85 13.2z' fill='%23F2F2F2'/%3E%3Cpath d='M83.67 19.66l-45.05 2.27L63.19 7.8l20.48 11.85z' fill='%23C2C2C2'/%3E%3Cpath d='M58.95 35.99v77.4L36 100.1V22.74L58.95 36z' fill='%2349505F'/%3E%3Cpath d='M37.33 94.39V30.02l20.28 11.72v64.37L37.33 94.39z' fill='%23000'/%3E%3Cpath d='M56.7 42.26v62.27L38.25 93.87V31.6L56.7 42.26z' fill='%23505050'/%3E%3Cpath d='M86.26 20.2v77.37L58.95 113.4v-77.4l27.3-15.79z' fill='%23292D39'/%3E%3Cpath d='M58.95 35.99v4.44L36 27.18v-4.44L58.95 36z' fill='%23A6A6A6'/%3E%3Cpath d='M58.95 35.99v4.44l27.3-15.76V20.2l-27.3 15.79z' fill='%2349505F'/%3E%3Cpath d='M82.68 29.9v59.6l-6.14 3.53-12.34 7.16V40.56l11.25-6.5 1.09-.64 6.14-3.52z' fill='%23363636'/%3E%3Cpath d='M56.23 96.54v6.7l-9.13-5.27-8.39-4.84v-6.7l8.4 4.83 9.12 5.28z' fill='%237D7D7D'/%3E%3Cpath d='M81.47 81.93l-25.24 14.6-17.52-10.1 25.37-14.57 17.4 10.07z' fill='%23F2F2F2'/%3E%3Cpath d='M81.47 81.93l-25.24 14.6v6.72l25.24-14.58v-6.74z' fill='%2349505F'/%3E%3Cpath d='M52.88 95.62l-1.09-.61v1.03l1.09.64v-1.06z' fill='%23FF9F31'/%3E%3Cpath d='M52.88 97.47l-1.09-.61v.59l1.09.62v-.6z' fill='%230D0D0D'/%3E%3Cpath d='M55.32 97.03l-1.09-.62v4.47l1.09.64v-4.49z' fill='%23434343'/%3E%3Cpath d='M52.85 99.67a1.18 1.18 0 00-.52-.91c-.3-.18-.54 0-.54.3a1.16 1.16 0 00.54.9c.3.08.52.08.52-.29z' fill='%23FF9F31'/%3E%3Cpath d='M56.23 88.64v5.6l-9.13-5.28-8.39-4.86v-5.57l8.4 4.83 9.12 5.28z' fill='%237D7D7D'/%3E%3Cpath d='M56.23 88.64v5.6l-9.13-5.28v-5.6l9.13 5.28z' fill='%23929292'/%3E%3Cpath d='M53.4 87.98v1.45l-5.6-3.23v-1.46l5.6 3.24zm0 2.24v1.43l-5.6-3.2v-1.46l5.6 3.23z' fill='%23B8B8B8'/%3E%3Cpath d='M55.42 89.04l-1.09-.62v1.04l1.09.64v-1.06z' fill='%23FF9F31'/%3E%3Cpath d='M49.32 88.27l-.74-.44v.22l.74.42v-.2z' fill='%235EDBFF'/%3E%3Cpath d='M49.32 86.13l-.74-.42v.2l.74.41v-.2z' fill='%2300649E'/%3E%3Cpath d='M55.42 90.89l-1.09-.62v.6l1.09.6v-.58zm0 1.2l-1.09-.61v.6l1.09.63v-.61z' fill='%230D0D0D'/%3E%3Cpath d='M81.47 74.04l-25.24 14.6-17.52-10.11 25.37-14.56 17.4 10.07z' fill='%23F2F2F2'/%3E%3Cpath d='M81.47 74.04l-25.24 14.6v5.6l25.24-14.6v-5.6z' fill='%2349505F'/%3E%3Cpath d='M56.23 81.73v5.58l-9.13-5.26-8.39-4.83v-5.6l8.4 4.83 9.12 5.28z' fill='%237D7D7D'/%3E%3Cpath d='M56.23 81.73v5.58l-9.13-5.26v-5.6l9.13 5.28z' fill='%23929292'/%3E%3Cpath d='M53.4 81.07v1.45l-5.6-3.23v-1.45l5.6 3.23zm0 2.24v1.46l-5.6-3.23v-1.46l5.6 3.23z' fill='%23B8B8B8'/%3E%3Cpath d='M55.42 82.13l-1.09-.62v1.04l1.09.61v-1.03z' fill='%23FF9F31'/%3E%3Cpath d='M49.32 81.36l-.74-.44v.22l.74.42v-.2z' fill='%235EDBFF'/%3E%3Cpath d='M49.32 79.22l-.74-.42v.2l.74.41v-.2z' fill='%2300649E'/%3E%3Cpath d='M55.42 83.98l-1.09-.62v.6l1.09.61v-.6zm0 1.23l-1.09-.64v.6l1.09.61v-.57z' fill='%230D0D0D'/%3E%3Cpath d='M81.47 67.13l-25.24 14.6-17.52-10.11 25.37-14.56 17.4 10.07z' fill='%23F2F2F2'/%3E%3Cpath d='M81.47 67.13l-25.24 14.6v5.58l25.24-14.58v-5.6z' fill='%2349505F'/%3E%3Cpath d='M56.23 74.83v5.57l-9.13-5.25-8.39-4.84v-5.6l8.4 4.84 9.12 5.28z' fill='%237D7D7D'/%3E%3Cpath d='M56.23 74.83v5.57l-9.13-5.25v-5.6l9.13 5.28z' fill='%23929292'/%3E%3Cpath d='M53.4 74.16v1.45l-5.6-3.23v-1.45l5.6 3.23zm0 2.24v1.46l-5.6-3.23v-1.46l5.6 3.23z' fill='%23B8B8B8'/%3E%3Cpath d='M55.42 75.22l-1.09-.62v1.04l1.09.64v-1.06z' fill='%23FF9F31'/%3E%3Cpath d='M49.32 74.46l-.74-.45v.22l.74.42v-.2z' fill='%235EDBFF'/%3E%3Cpath d='M49.32 72.3l-.74-.41v.2l.74.42v-.2z' fill='%2300649E'/%3E%3Cpath d='M55.42 77.07l-1.09-.62v.6l1.09.61v-.59zm0 1.23l-1.09-.64v.6l1.09.64v-.6z' fill='%230D0D0D'/%3E%3Cpath d='M81.47 60.22l-25.24 14.6-17.52-10.11 25.37-14.56 17.4 10.07z' fill='%23F2F2F2'/%3E%3Cpath d='M81.47 60.22l-25.24 14.6v5.58l25.24-14.58v-5.6z' fill='%2349505F'/%3E%3Cpath d='M56.23 67.92v5.6l-9.13-5.28-8.39-4.84v-5.6l8.4 4.84 9.12 5.28z' fill='%237D7D7D'/%3E%3Cpath d='M56.23 67.92v5.6l-9.13-5.28v-5.6l9.13 5.28z' fill='%23929292'/%3E%3Cpath d='M53.4 67.25v1.46l-5.6-3.24v-1.45l5.6 3.23zm0 2.25v1.45l-5.6-3.23v-1.46l5.6 3.24z' fill='%23B8B8B8'/%3E%3Cpath d='M55.42 68.31l-1.09-.62v1.04l1.09.64v-1.06z' fill='%23FF9F31'/%3E%3Cpath d='M49.32 67.55l-.74-.42v.2l.74.41v-.2z' fill='%235EDBFF'/%3E%3Cpath d='M49.32 65.4l-.74-.42v.2l.74.42v-.2z' fill='%2300649E'/%3E%3Cpath d='M55.42 70.16l-1.09-.61v.59l1.09.61v-.59zm0 1.21l-1.09-.62v.6l1.09.64v-.62z' fill='%230D0D0D'/%3E%3Cpath d='M81.47 53.31l-25.24 14.6-17.52-10.1 25.37-14.54 17.4 10.04z' fill='%23F2F2F2'/%3E%3Cpath d='M81.47 53.31l-25.24 14.6v5.6l25.24-14.6v-5.6z' fill='%2349505F'/%3E%3Cpath d='M56.23 61v5.6l-9.13-5.27-8.39-4.84v-5.6l8.4 4.84L56.22 61z' fill='%237D7D7D'/%3E%3Cpath d='M56.23 61v5.6l-9.13-5.27v-5.6L56.23 61z' fill='%23929292'/%3E%3Cpath d='M53.4 60.34v1.46l-5.6-3.23V57.1l5.6 3.23zm0 2.25v1.45l-5.6-3.23v-1.45l5.6 3.23z' fill='%23B8B8B8'/%3E%3Cpath d='M55.42 61.4l-1.09-.61v1.03l1.09.64V61.4z' fill='%23FF9F31'/%3E%3Cpath d='M49.32 60.64l-.74-.45v.23l.74.42v-.2z' fill='%235EDBFF'/%3E%3Cpath d='M49.32 58.5l-.74-.43v.2l.74.42v-.2z' fill='%2300649E'/%3E%3Cpath d='M55.42 63.25l-1.09-.61v.59l1.09.62v-.6zm0 1.24l-1.09-.64v.59l1.09.64v-.6z' fill='%230D0D0D'/%3E%3Cpath d='M81.47 46.4L56.23 61 38.71 50.9l25.37-14.54 17.4 10.04z' fill='%23F2F2F2'/%3E%3Cpath d='M81.47 46.4L56.23 61v5.6L81.47 52v-5.6z' fill='%2349505F'/%3E%3Cpath d='M56.23 54.1v5.6l-9.13-5.28-8.39-4.84v-5.6l8.4 4.84 9.12 5.28z' fill='%237D7D7D'/%3E%3Cpath d='M56.23 54.1v5.6l-9.13-5.28v-5.6l9.13 5.28z' fill='%23929292'/%3E%3Cpath d='M53.4 53.43v1.46l-5.6-3.23V50.2l5.6 3.23zm0 2.25v1.45l-5.6-3.23v-1.45l5.6 3.23z' fill='%23B8B8B8'/%3E%3Cpath d='M55.42 54.5l-1.09-.62v1.03l1.09.65v-1.07z' fill='%23FF9F31'/%3E%3Cpath d='M49.32 53.73l-.74-.42v.2l.74.42v-.2z' fill='%235EDBFF'/%3E%3Cpath d='M49.32 51.58l-.74-.42v.2l.74.42v-.2z' fill='%2300649E'/%3E%3Cpath d='M55.42 56.35l-1.09-.62v.6l1.09.6v-.58zm0 1.23l-1.09-.64v.59l1.09.64v-.6z' fill='%230D0D0D'/%3E%3Cpath d='M81.47 39.5L56.23 54.1 38.71 43.98l25.37-14.53 17.4 10.04z' fill='%23F2F2F2'/%3E%3Cpath d='M81.47 39.5L56.23 54.1v5.6l25.24-14.6v-5.6z' fill='%2349505F'/%3E%3Cpath d='M56.23 47.2v5.6L47.1 47.5l-8.39-4.83v-5.6l8.4 4.83 9.12 5.28z' fill='%237D7D7D'/%3E%3Cpath d='M56.23 47.2v5.6L47.1 47.5v-5.6l9.13 5.28z' fill='%23929292'/%3E%3Cpath d='M53.4 46.53v1.45l-5.6-3.23v-1.46l5.6 3.24zm0 2.24v1.46l-5.6-3.24v-1.45l5.6 3.23z' fill='%23B8B8B8'/%3E%3Cpath d='M55.42 47.59l-1.09-.62v1.04l1.09.64v-1.06z' fill='%23FF9F31'/%3E%3Cpath d='M49.32 46.82l-.74-.42v.2l.74.42v-.2z' fill='%235EDBFF'/%3E%3Cpath d='M49.32 44.68l-.74-.42v.2l.74.44v-.22z' fill='%2300649E'/%3E%3Cpath d='M55.42 49.44l-1.09-.62v.6l1.09.6v-.58zm0 1.23l-1.09-.64v.6l1.09.63v-.59z' fill='%230D0D0D'/%3E%3Cpath d='M81.47 32.59l-25.24 14.6-17.52-10.11 25.37-14.54 17.4 10.05z' fill='%23C2C2C2'/%3E%3Cpath d='M81.47 32.59l-25.24 14.6v5.6l25.24-14.6v-5.6z' fill='%2349505F'/%3E%3Cpath d='M76.54 35.43l1.23-.63-.15 57.62-1.08.61v-57.6z' fill='%230D0D0D'/%3E%3Cpath d='M76.54 35.43v57.6l-1.09-.61-.3-56.18 1.39-.81z' fill='%23015280'/%3E%3Cpath d='M66.02 41.53l1.3-.76v57.01l-1.3.6V41.52z' fill='%230D0D0D'/%3E%3Cpath d='M66.02 41.53v56.84l-1.3-.6V42.3l1.3-.76z' fill='%23015280'/%3E%3Cpath d='M58.95 108.95v4.44L36 100.14V95.7l22.95 13.25z' fill='%23A6A6A6'/%3E%3Cpath d='M58.95 108.95v4.44l27.3-15.82v-4.44l-27.3 15.82z' fill='%23616161'/%3E%3Cdefs%3E%3ClinearGradient id='paint0_linear' x1='184.18' y1='91.77' x2='96.81' y2='97.47' gradientUnits='userSpaceOnUse'%3E%3Cstop stop-color='%2319D7CF'/%3E%3Cstop offset='1' stop-color='%233F95FC'/%3E%3C/linearGradient%3E%3ClinearGradient id='paint1_linear' x1='96.44' y1='91.77' x2='8.5' y2='97.55' gradientUnits='userSpaceOnUse'%3E%3Cstop stop-color='%2319D7CF'/%3E%3Cstop offset='1' stop-color='%233F95FC'/%3E%3C/linearGradient%3E%3ClinearGradient id='paint2_linear' x1='180.3' y1='40.8' x2='5.3' y2='54.06' gradientUnits='userSpaceOnUse'%3E%3Cstop stop-color='%2319D7CF'/%3E%3Cstop offset='1' stop-color='%233F95FC'/%3E%3C/linearGradient%3E%3Cfilter id='filter0_d' x='0' y='40.8' width='200.03' height='142.01' filterUnits='userSpaceOnUse' color-interpolation-filters='sRGB'%3E%3CfeFlood flood-opacity='0' result='BackgroundImageFix'/%3E%3CfeColorMatrix in='SourceAlpha' values='0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 127 0'/%3E%3CfeOffset dy='20'/%3E%3CfeGaussianBlur stdDeviation='6'/%3E%3CfeColorMatrix values='0 0 0 0 0.286275 0 0 0 0 0.313726 0 0 0 0 0.372549 0 0 0 0.12 0'/%3E%3CfeBlend in2='BackgroundImageFix' result='effect1_dropShadow'/%3E%3CfeBlend in='SourceGraphic' in2='effect1_dropShadow' result='shape'/%3E%3C/filter%3E%3C/defs%3E%3C/svg%3E) Харденінг серверів
 Безпека продуктів, сервісів та DevOps
'%3E%3Cpath d='M188.029 91.7732L188.01 99.8407L100.289 150.809L100.317 142.751L188.029 91.7732Z' fill='url(%23paint0_linear)'/%3E%3Cpath d='M100.317 142.751L100.289 150.809L12 99.8407L12.0189 91.7732L100.317 142.751Z' fill='url(%23paint1_linear)'/%3E%3Cpath d='M188.029 91.773L100.317 142.751L12.0191 91.773L99.7311 40.7952L188.029 91.773Z' fill='url(%23paint2_linear)'/%3E%3C/g%3E%3Cpath d='M93.3657 5.47424C94.3679 4.89234 95.176 5.47426 95.2083 6.50875L95.4024 44.2999C95.3803 44.9441 95.2044 45.5737 94.8895 46.1361C94.5746 46.6984 94.1297 47.1773 93.592 47.5327L34.1412 82.0265C33.1067 82.6084 32.2984 82.0265 32.2661 80.992L32.0721 43.2008C32.0942 42.5566 32.2701 41.9271 32.5851 41.3647C32.9 40.8023 33.3448 40.3234 33.8825 39.968L93.3657 5.47424Z' fill='%23FF9F31'/%3E%3Cpath d='M137.881 72.1019V72.3605V72.5222H137.655L114.314 86.0676V85.5827C109.627 89.1064 103.582 90.3671 98.7001 93.7939C97.116 94.893 95.6613 95.9922 94.1419 97.0266L94.8531 97.4146L73.5167 110.152H73.1612C72.9684 110.183 72.7719 110.183 72.5792 110.152H70.8012H70.1223L69.5081 109.958C69.27 109.877 69.0422 109.768 68.8292 109.635L33.2686 89.0094C32.9201 88.8509 32.6198 88.6028 32.3983 88.2905C32.1768 87.9782 32.0421 87.6127 32.0078 87.2313C32.0078 88.4275 32.0078 89.5913 32.0078 90.7874C32.0444 91.1597 32.1768 91.5162 32.3921 91.8221C32.6074 92.128 32.8982 92.373 33.2363 92.5331L68.9908 113.158L69.6374 113.481H70.09H70.5426H70.9628H72.0297C72.1042 113.498 72.1815 113.498 72.256 113.481H72.8702H73.2581H73.4197H73.8077H74.034H74.2603H74.4219L75.0361 113.191L136.944 77.2097C136.955 77.1564 136.955 77.1014 136.944 77.0481C136.944 77.0481 136.944 77.0481 136.944 76.8865V76.6602L137.881 72.1019Z' fill='%23292D39'/%3E%3Cpath d='M136.621 70.3885L100.898 49.7633C99.945 49.2855 98.8935 49.0367 97.8272 49.0367C96.7609 49.0367 95.7093 49.2855 94.756 49.7633L32.7189 85.7118C32.3461 85.8366 32.022 86.0755 31.7923 86.3945C31.5627 86.7136 31.4391 87.0968 31.4391 87.4899C31.4391 87.883 31.5627 88.2661 31.7923 88.5852C32.022 88.9043 32.3461 89.1431 32.7189 89.2679L68.2795 109.893C69.2248 110.378 70.2721 110.631 71.3345 110.631C72.397 110.631 73.4442 110.378 74.3895 109.893L136.297 73.9446C138.269 72.9101 138.302 71.326 136.621 70.3885Z' fill='%23292D39'/%3E%3Cpath d='M71.5124 109.828C70.5914 109.848 69.6801 109.637 68.8615 109.214L33.3009 88.5891C32.7513 88.2658 32.428 87.8779 32.428 87.4899C32.428 87.102 32.7513 86.7141 33.3009 86.3908L95.241 50.4099C96.0668 49.9723 96.9897 49.7499 97.9242 49.7633C98.8493 49.7424 99.7635 49.9654 100.575 50.4099L136.136 71.0351C136.685 71.3584 137.009 71.7463 137.009 72.1019C137.009 72.4575 136.685 72.9101 136.103 73.2334L74.2925 109.182C73.461 109.601 72.5403 109.811 71.6093 109.796L71.5124 109.828Z' fill='%2349505F'/%3E%3Cpath d='M95.5964 61.0458L100.349 63.7937L95.4347 66.6385L90.6825 63.923L95.5964 61.0458Z' fill='%23F2F2F2'/%3E%3Cpath d='M103.161 63.3733L107.914 66.0889L103 68.9661L98.2474 66.2182L103.161 63.3733Z' fill='%23F2F2F2'/%3E%3Cpath d='M110.015 59.7205L115.51 62.8885L118.679 64.7312L120.263 65.6364L111.987 70.4532L107.235 67.7377L109.756 66.2507L104.26 63.0825L110.015 59.7205Z' fill='%23F2F2F2'/%3E%3Cpath d='M97.6329 66.5739L102.417 69.3217L97.5037 72.1987L92.7515 69.4509L97.6329 66.5739Z' fill='%23F2F2F2'/%3E%3Cpath d='M121.362 66.2506L126.114 68.9985L115.995 74.8822L111.243 72.1666L121.362 66.2506Z' fill='%23F2F2F2'/%3E%3Cpath d='M110.758 72.4576L115.51 75.1731L107.849 79.6666L103.064 76.9188L110.758 72.4576Z' fill='%23F2F2F2'/%3E%3Cpath d='M95.5964 74.5266L100.349 77.2421L95.467 80.1193L90.7148 77.3714L95.5964 74.5266Z' fill='%23F2F2F2'/%3E%3Cpath d='M98.0532 52.8671L102.805 55.6149L97.8916 58.4597L93.1394 55.7442L98.0532 52.8671Z' fill='%23F2F2F2'/%3E%3Cpath d='M92.2021 56.2937L96.9867 59.0092L92.0728 61.8862L87.3207 59.1384L92.2021 56.2937Z' fill='%23F2F2F2'/%3E%3Cpath d='M103.873 56.229L108.625 58.9445L101.028 63.3734L96.2755 60.6579L103.873 56.229Z' fill='%23F2F2F2'/%3E%3Cpath d='M86.383 59.688L91.1028 62.4359L86.2213 65.2808L81.4691 62.5651L86.383 59.688Z' fill='%23F2F2F2'/%3E%3Cpath d='M80.5319 63.1147L85.2841 65.8303L80.3702 68.7075L75.618 65.9596L80.5319 63.1147Z' fill='%23F2F2F2'/%3E%3Cpath d='M90.0036 64.3109L94.7558 67.0264L89.842 69.9036L85.0898 67.1881L90.0036 64.3109Z' fill='%23F2F2F2'/%3E%3Cpath d='M74.6804 66.509L79.4326 69.257L74.5187 72.1019L69.7665 69.3863L74.6804 66.509Z' fill='%23F2F2F2'/%3E%3Cpath d='M84.411 67.576L89.1631 70.2916L84.2494 73.1688L79.5295 70.421L84.411 67.576Z' fill='%23F2F2F2'/%3E%3Cpath d='M106.588 68.0934L111.34 70.8413L106.426 73.686L101.674 70.9705L106.588 68.0934Z' fill='%23F2F2F2'/%3E%3Cpath d='M68.8615 69.9359L73.5814 72.6515L68.6675 75.5287L63.9477 72.8131L68.8615 69.9359Z' fill='%23F2F2F2'/%3E%3Cpath d='M92.1375 69.8069L96.8896 72.5548L91.9758 75.3995L87.2236 72.684L92.1375 69.8069Z' fill='%23F2F2F2'/%3E%3Cpath d='M78.8507 70.8413L83.6029 73.5568L78.6891 76.434L73.9369 73.6861L78.8507 70.8413Z' fill='%23F2F2F2'/%3E%3Cpath d='M101.06 71.3262L105.812 74.0741L100.931 76.9188L96.1784 74.2033L101.06 71.3262Z' fill='%23F2F2F2'/%3E%3Cpath d='M86.6096 73.0396L91.3618 75.7551L86.4479 78.6322L81.6957 75.8844L86.6096 73.0396Z' fill='%23F2F2F2'/%3E%3Cpath d='M63.01 73.3303L67.7622 76.0783L62.8484 78.9232L58.0962 76.2075L63.01 73.3303Z' fill='%23F2F2F2'/%3E%3Cpath d='M73.2581 74.1063L78.0103 76.8218L73.0964 79.699L68.3442 76.9511L73.2581 74.1063Z' fill='%23F2F2F2'/%3E%3Cpath d='M81.0811 76.2723L85.8333 78.9879L80.9195 81.865L76.1673 79.1172L81.0811 76.2723Z' fill='%23F2F2F2'/%3E%3Cpath d='M57.1588 76.7571L61.911 79.4727L56.9972 82.35L52.2451 79.6343L57.1588 76.7571Z' fill='%23F2F2F2'/%3E%3Cpath d='M67.6651 77.3391L72.4173 80.0871L67.5035 82.932L62.7836 80.2164L67.6651 77.3391Z' fill='%23F2F2F2'/%3E%3Cpath d='M89.9069 77.8562L94.6591 80.5717L89.7453 83.449L84.9932 80.7011L89.9069 77.8562Z' fill='%23F2F2F2'/%3E%3Cpath d='M75.5533 79.4728L80.3055 82.2207L75.4239 85.0656L70.6718 82.35L75.5533 79.4728Z' fill='%23F2F2F2'/%3E%3Cpath d='M51.3398 80.1515L56.092 82.8994L51.1458 85.7766L46.4259 83.0287L51.3398 80.1515Z' fill='%23F2F2F2'/%3E%3Cpath d='M62.0724 80.6042L66.8246 83.3521L61.9431 86.2292L57.1586 83.4814L62.0724 80.6042Z' fill='%23F2F2F2'/%3E%3Cpath d='M84.4433 81.0243L89.1955 83.7722L84.2817 86.6169L79.5295 83.9014L84.4433 81.0243Z' fill='%23F2F2F2'/%3E%3Cpath d='M70.0576 82.7054L74.7775 85.4533L69.896 88.2982L65.1438 85.5827L70.0576 82.7054Z' fill='%23F2F2F2'/%3E%3Cpath d='M78.9155 84.2573L83.6677 86.9728L78.7862 89.85L74.034 87.1344L78.9155 84.2573Z' fill='%23F2F2F2'/%3E%3Cpath d='M43.2578 84.8715L48.01 87.6192L43.0961 90.4641L38.3439 87.7486L43.2578 84.8715Z' fill='%23F2F2F2'/%3E%3Cpath d='M64.5293 85.9382L69.2814 88.6538L64.3677 91.531L59.6155 88.7831L64.5293 85.9382Z' fill='%23F2F2F2'/%3E%3Cpath d='M102.579 77.2097L107.331 79.9576L85.7687 92.5332L81.0165 89.8177L102.579 77.2097Z' fill='%23F2F2F2'/%3E%3Cpath d='M73.4842 87.4575L78.2363 90.173L73.3226 93.0502L68.5704 90.3023L73.4842 87.4575Z' fill='%23F2F2F2'/%3E%3Cpath d='M56.2537 83.546L61.0059 86.2615L48.9153 93.3413L44.1631 90.5934L56.2537 83.546Z' fill='%23F2F2F2'/%3E%3Cpath d='M106.232 81.5093L113.248 85.5826L95.5967 95.8304L88.5815 91.7895L106.232 81.5093Z' fill='%23F2F2F2'/%3E%3Cpath d='M58.969 88.6863L63.7535 91.4017L54.7341 96.671L49.9819 93.9556L58.969 88.6863Z' fill='%23F2F2F2'/%3E%3Cpath d='M80.3377 89.7207L85.0899 92.4685L77.3959 96.9298L72.6437 94.2143L80.3377 89.7207Z' fill='%23F2F2F2'/%3E%3Cpath d='M67.8916 90.2056L72.6438 92.9534L60.5531 100.001L55.801 97.2853L67.8916 90.2056Z' fill='%23F2F2F2'/%3E%3Cpath d='M72.0617 94.5699L76.7816 97.2855L66.4044 103.363L61.6522 100.648L72.0617 94.5699Z' fill='%23F2F2F2'/%3E%3Cpath d='M96.4047 1.20704L95.5318 0.722089L94.659 0.204832C94.3069 0.0382724 93.9158 -0.0286728 93.5283 0.0112187C93.1408 0.0511102 92.7716 0.19634 92.4607 0.43115L30.4559 36.315C29.572 36.9016 28.8372 37.6862 28.3097 38.6066C27.7821 39.5269 27.4765 40.5576 27.4171 41.6168L27.6434 82.8993C27.6101 83.2737 27.6763 83.6502 27.8352 83.9908C27.9942 84.3315 28.2402 84.6241 28.5486 84.839L30.7146 86.0997C30.4071 85.8782 30.1641 85.5787 30.0107 85.2321C29.8573 84.8856 29.7989 84.5044 29.8417 84.1278L29.4861 42.8775C29.5696 41.8017 29.9059 40.7608 30.4677 39.8395C31.0294 38.9182 31.8007 38.1426 32.7189 37.5758L94.6267 1.62726C94.9356 1.40164 95.2987 1.26188 95.6791 1.22213C96.0596 1.18238 96.4438 1.2441 96.7927 1.40099L96.4047 1.20704Z' fill='%23292D39'/%3E%3Cpath d='M94.562 1.62728C96.2431 0.625114 97.6331 1.43334 97.6331 3.373L97.8594 44.6232C97.8103 45.6847 97.509 46.7193 96.9806 47.6412C96.4522 48.5632 95.7117 49.346 94.8206 49.925L32.9129 85.9058C31.2318 86.8756 29.8417 86.0998 29.8417 84.1278L29.4861 42.8776C29.5696 41.8017 29.9059 40.7608 30.4677 39.8395C31.0294 38.9182 31.8008 38.1426 32.7189 37.5758L94.562 1.62728ZM95.4026 44.2999L95.2085 6.5088C95.2085 5.37733 94.3681 4.89239 93.3659 5.47429L33.8827 40.0327C33.345 40.3881 32.9002 40.867 32.5852 41.4294C32.2703 41.9918 32.0944 42.6213 32.0723 43.2655L32.2663 81.0566C32.2663 82.2204 33.1069 82.673 34.1414 82.0911L93.5921 47.5327C94.1298 47.1773 94.5747 46.6985 94.8897 46.1361C95.2046 45.5737 95.3805 44.9441 95.4026 44.2999V44.2999Z' fill='%2349505F'/%3E%3Cpath d='M119.311 17.2744V8.981L115.494 6.77753L114.158 7.61033L116.951 14.2554L113.568 13.9778L112.232 14.8106L116.049 22.9999L117.385 22.1671L121.219 18.3848L119.311 17.2744Z' fill='%23082357'/%3E%3Cpath d='M117.957 18.1073L117.975 9.81395L114.158 7.61047L114.14 15.9038L112.232 14.8108L116.049 23L119.883 19.2177L117.957 18.1073Z' fill='%2319599D'/%3E%3Cpath d='M102.03 7.10723L102.047 15.869L106.09 18.1766L107.582 17.2397V10.2476L108.102 10.5599L109.595 9.64032L105.535 1L104.043 1.93689L100 5.94478L102.03 7.10723Z' fill='%23082357'/%3E%3Cpath d='M102.03 7.08981L102.047 15.8516L106.09 18.1592L106.072 9.39738L108.102 10.5598L104.043 1.91949L100 5.94473L102.03 7.08981Z' fill='%2319599D'/%3E%3Cpath d='M167.259 23.1999L139.946 38.9903L117 25.7412L144.411 10L167.259 23.1999Z' fill='%23F2F2F2'/%3E%3Cpath d='M164.668 22.6572L119.615 24.927L144.189 10.8143L164.668 22.6572Z' fill='%23C2C2C2'/%3E%3Cpath d='M139.946 38.9904V116.389L117 103.115V25.7411L139.946 38.9904V38.9904Z' fill='%2349505F'/%3E%3Cpath d='M118.332 97.3905V33.0193L138.613 44.7389V109.11L118.332 97.3905V97.3905Z' fill='black'/%3E%3Cpath d='M137.7 45.2571V107.531L119.245 96.8723V34.5986L137.7 45.2571V45.2571Z' fill='%23505050'/%3E%3Cpath d='M167.259 23.1998V100.573L139.946 116.389V38.9904L167.259 23.1998V23.1998Z' fill='%23292D39'/%3E%3Cpath d='M139.946 38.9904V43.4315L117 30.1823V25.7411L139.946 38.9904V38.9904Z' fill='%23A6A6A6'/%3E%3Cpath d='M139.946 38.9904V43.4314L167.259 27.6655V23.1998L139.946 38.9904Z' fill='%2349505F'/%3E%3Cpath d='M163.681 32.8964V92.5056L157.537 96.0338L145.201 103.189V43.555L156.451 37.0661L157.537 36.4246L163.681 32.8964V32.8964Z' fill='%23363636'/%3E%3Cpath d='M137.232 99.5372V106.248L128.103 100.968L119.714 96.1323V89.4214L128.103 94.2572L137.232 99.5372Z' fill='%237D7D7D'/%3E%3Cpath d='M162.472 84.9309L137.232 99.5372L119.714 89.4214L145.078 74.8645L162.472 84.9309V84.9309Z' fill='%23F2F2F2'/%3E%3Cpath d='M162.473 84.9308L137.232 99.537V106.248L162.473 91.6665V84.9308V84.9308Z' fill='%2349505F'/%3E%3Cpath d='M133.877 98.6241L132.791 98.0073V99.0435L133.877 99.685V98.6241V98.6241Z' fill='%23FF9F31'/%3E%3Cpath d='M133.877 100.475L132.791 99.8578V100.45L133.877 101.067V100.475Z' fill='%230D0D0D'/%3E%3Cpath d='M136.319 100.031L135.233 99.4138V103.879L136.319 104.521V100.031Z' fill='%23434343'/%3E%3Cpath d='M133.852 102.671C133.842 102.489 133.789 102.312 133.7 102.154C133.61 101.995 133.485 101.86 133.334 101.758C133.038 101.585 132.791 101.758 132.791 102.054C132.802 102.238 132.857 102.417 132.952 102.576C133.046 102.735 133.177 102.869 133.334 102.967C133.63 103.041 133.852 103.041 133.852 102.671V102.671Z' fill='%23FF9F31'/%3E%3Cpath d='M137.232 91.642V97.2426L128.103 91.9627L119.714 87.1021V81.5261L128.103 86.3619L137.232 91.642V91.642Z' fill='%237D7D7D'/%3E%3Cpath d='M137.232 91.6419V97.2425L128.103 91.9626V86.3618L137.232 91.6419Z' fill='%23929292'/%3E%3Cpath d='M134.395 90.9756V92.4314L128.794 89.1992V87.7435L134.395 90.9756ZM134.395 93.2208V94.6518L128.794 91.4443V89.9886L134.395 93.2208V93.2208Z' fill='%23B8B8B8'/%3E%3Cpath d='M136.418 92.0366L135.332 91.4198V92.4561L136.418 93.0975V92.0366Z' fill='%23FF9F31'/%3E%3Cpath d='M130.324 91.2718L129.584 90.8277V91.0497L130.324 91.4691V91.2718V91.2718Z' fill='%235EDBFF'/%3E%3Cpath d='M130.324 89.1254L129.584 88.7059V88.9032L130.324 89.3228V89.1254Z' fill='%2300649E'/%3E%3Cpath d='M136.418 93.887L135.332 93.2701V93.8623L136.418 94.4792V93.887ZM136.418 95.0961L135.332 94.4793V95.0714L136.418 95.7129V95.0961Z' fill='%230D0D0D'/%3E%3Cpath d='M162.472 77.0357L137.232 91.642L119.714 81.5261L145.078 66.9693L162.472 77.0357V77.0357Z' fill='%23F2F2F2'/%3E%3Cpath d='M162.473 77.0358L137.232 91.6419V97.2426L162.473 82.6364V77.0358V77.0358Z' fill='%2349505F'/%3E%3Cpath d='M137.232 84.7335V90.3095L128.103 85.0542L119.714 80.2184V74.6176L128.103 79.4535L137.232 84.7335Z' fill='%237D7D7D'/%3E%3Cpath d='M137.232 84.7335V90.3096L128.103 85.0543V79.4536L137.232 84.7335V84.7335Z' fill='%23929292'/%3E%3Cpath d='M134.395 84.0675V85.5232L128.794 82.291V80.8353L134.395 84.0675ZM134.395 86.3125V87.7681L128.794 84.5361V83.0804L134.395 86.3125Z' fill='%23B8B8B8'/%3E%3Cpath d='M136.418 85.1285L135.332 84.5116V85.5479L136.418 86.1646V85.1285Z' fill='%23FF9F31'/%3E%3Cpath d='M130.324 84.3634L129.584 83.9193V84.1413L130.324 84.5607V84.3634V84.3634Z' fill='%235EDBFF'/%3E%3Cpath d='M130.324 82.2169L129.584 81.7974V81.9948L130.324 82.4143V82.2169Z' fill='%2300649E'/%3E%3Cpath d='M136.418 86.9787L135.332 86.3618V86.954L136.418 87.5708V86.9787V86.9787ZM136.418 88.2123L135.332 87.5709V88.163L136.418 88.7799V88.2123Z' fill='%230D0D0D'/%3E%3Cpath d='M162.472 70.1273L137.232 84.7336L119.714 74.6177L145.078 60.0609L162.472 70.1273V70.1273Z' fill='%23F2F2F2'/%3E%3Cpath d='M162.473 70.1272L137.232 84.7334V90.3094L162.473 75.7278V70.1272V70.1272Z' fill='%2349505F'/%3E%3Cpath d='M137.232 77.8251V83.4011L128.103 78.1458L119.714 73.31V67.7092L128.103 72.5451L137.232 77.8251Z' fill='%237D7D7D'/%3E%3Cpath d='M137.232 77.8253V83.4012L128.103 78.146V72.5453L137.232 77.8253Z' fill='%23929292'/%3E%3Cpath d='M134.395 77.1589V78.6146L128.794 75.3824V73.9268L134.395 77.1589ZM134.395 79.4042V80.86L128.794 77.6278V76.1721L134.395 79.4042Z' fill='%23B8B8B8'/%3E%3Cpath d='M136.418 78.2199L135.332 77.603V78.6393L136.418 79.2809V78.2199Z' fill='%23FF9F31'/%3E%3Cpath d='M130.324 77.4551L129.584 77.0109V77.233L130.324 77.6525V77.4551V77.4551Z' fill='%235EDBFF'/%3E%3Cpath d='M130.324 75.3084L129.584 74.889V75.0864L130.324 75.5059V75.3084Z' fill='%2300649E'/%3E%3Cpath d='M136.418 80.0704L135.332 79.4536V80.0456L136.418 80.6625V80.0704ZM136.418 81.3041L135.332 80.6625V81.2547L136.418 81.8961V81.3041V81.3041Z' fill='%230D0D0D'/%3E%3Cpath d='M162.472 63.2191L137.232 77.8252L119.714 67.7094L145.078 53.1525L162.472 63.2191V63.2191Z' fill='%23F2F2F2'/%3E%3Cpath d='M162.473 63.2191L137.232 77.8254V83.4014L162.473 68.8199V63.2191V63.2191Z' fill='%2349505F'/%3E%3Cpath d='M137.232 70.9169V76.5175L128.103 71.2376L119.714 66.4018V60.8011L128.103 65.6369L137.232 70.9169Z' fill='%237D7D7D'/%3E%3Cpath d='M137.232 70.9168V76.5176L128.103 71.2375V65.6369L137.232 70.9168V70.9168Z' fill='%23929292'/%3E%3Cpath d='M134.395 70.2507V71.7063L128.794 68.4742V67.0185L134.395 70.2507ZM134.395 72.4958V73.9514L128.794 70.7193V69.2636L134.395 72.4958Z' fill='%23B8B8B8'/%3E%3Cpath d='M136.418 71.3117L135.332 70.6949V71.7311L136.418 72.3726V71.3117Z' fill='%23FF9F31'/%3E%3Cpath d='M130.324 70.5466L129.584 70.1272V70.3246L130.324 70.7441V70.5466Z' fill='%235EDBFF'/%3E%3Cpath d='M130.324 68.4L129.584 67.9806V68.178L130.324 68.5973V68.4Z' fill='%2300649E'/%3E%3Cpath d='M136.418 73.1621L135.332 72.5453V73.1374L136.418 73.7543V73.1621V73.1621ZM136.418 74.3711L135.332 73.7543V74.3464L136.418 74.9879V74.3711V74.3711Z' fill='%230D0D0D'/%3E%3Cpath d='M162.472 56.3107L137.232 70.9168L119.714 60.801L145.078 46.2688L162.472 56.3107V56.3107Z' fill='%23F2F2F2'/%3E%3Cpath d='M162.473 56.3105L137.232 70.9168V76.5176L162.473 61.9113V56.3105V56.3105Z' fill='%2349505F'/%3E%3Cpath d='M137.232 64.0084V69.6091L128.103 64.3292L119.714 59.4933V53.8926L128.103 58.7284L137.232 64.0084Z' fill='%237D7D7D'/%3E%3Cpath d='M137.232 64.0084V69.6092L128.103 64.3291V58.7285L137.232 64.0084Z' fill='%23929292'/%3E%3Cpath d='M134.395 63.3424V64.7981L128.794 61.5659V60.1102L134.395 63.3424ZM134.395 65.5876V67.0433L128.794 63.8111V62.3555L134.395 65.5876Z' fill='%23B8B8B8'/%3E%3Cpath d='M136.418 64.4031L135.332 63.7863V64.8226L136.418 65.4641V64.4031V64.4031Z' fill='%23FF9F31'/%3E%3Cpath d='M130.324 63.6383L129.584 63.1942V63.4162L130.324 63.8356V63.6383V63.6383Z' fill='%235EDBFF'/%3E%3Cpath d='M130.324 61.4919L129.584 61.0724V61.2699L130.324 61.6893V61.4919Z' fill='%2300649E'/%3E%3Cpath d='M136.418 66.2537L135.332 65.6369V66.229L136.418 66.8459V66.2537V66.2537ZM136.418 67.4873L135.332 66.8459V67.4379L136.418 68.0795V67.4873V67.4873Z' fill='%230D0D0D'/%3E%3Cpath d='M162.472 49.4021L137.232 64.0084L119.714 53.8926L145.078 39.3604L162.472 49.4021V49.4021Z' fill='%23F2F2F2'/%3E%3Cpath d='M162.473 49.4023L137.232 64.0085V69.6093L162.473 55.003V49.4023V49.4023Z' fill='%2349505F'/%3E%3Cpath d='M137.232 57.1V62.7007L128.103 57.4207L119.714 52.5849V46.9841L128.103 51.82L137.232 57.1Z' fill='%237D7D7D'/%3E%3Cpath d='M137.232 57.1002V62.7008L128.103 57.4209V51.8203L137.232 57.1002Z' fill='%23929292'/%3E%3Cpath d='M134.395 56.4339V57.8896L128.794 54.6576V53.2019L134.395 56.4339ZM134.395 58.6793V60.135L128.794 56.9028V55.4471L134.395 58.6793Z' fill='%23B8B8B8'/%3E%3Cpath d='M136.418 57.4949L135.332 56.8781V57.9144L136.418 58.5558V57.4949Z' fill='%23FF9F31'/%3E%3Cpath d='M130.324 56.7299L129.584 56.3105V56.5079L130.324 56.9274V56.7299Z' fill='%235EDBFF'/%3E%3Cpath d='M130.324 54.5833L129.584 54.1639V54.3613L130.324 54.7807V54.5833Z' fill='%2300649E'/%3E%3Cpath d='M136.418 59.3453L135.332 58.7285V59.3206L136.418 59.9375V59.3453V59.3453ZM136.418 60.5792L135.332 59.9377V60.5298L136.418 61.1712V60.5792Z' fill='%230D0D0D'/%3E%3Cpath d='M162.472 42.4939L137.232 57.1001L119.714 46.9842L145.078 32.452L162.472 42.4939V42.4939Z' fill='%23F2F2F2'/%3E%3Cpath d='M162.473 42.4939L137.232 57.1V62.7008L162.473 48.0945V42.4939V42.4939Z' fill='%2349505F'/%3E%3Cpath d='M137.232 50.1918V55.7926L128.103 50.5125L119.714 45.6767V40.076L128.103 44.9119L137.232 50.1918V50.1918Z' fill='%237D7D7D'/%3E%3Cpath d='M137.232 50.1918V55.7925L128.103 50.5126V44.9119L137.232 50.1918V50.1918Z' fill='%23929292'/%3E%3Cpath d='M134.395 49.5257V50.9814L128.794 47.7492V46.2935L134.395 49.5257ZM134.395 51.7708V53.2265L128.794 49.9943V48.5386L134.395 51.7708Z' fill='%23B8B8B8'/%3E%3Cpath d='M136.418 50.5865L135.332 49.9697V51.0059L136.418 51.6474V50.5865Z' fill='%23FF9F31'/%3E%3Cpath d='M130.324 49.8218L129.584 49.4023V49.5996L130.324 50.0192V49.8218Z' fill='%235EDBFF'/%3E%3Cpath d='M130.324 47.6752L129.584 47.2559V47.4532L130.324 47.8973V47.6752V47.6752Z' fill='%2300649E'/%3E%3Cpath d='M136.418 52.437L135.332 51.8203V52.4123L136.418 53.0292V52.437V52.437ZM136.418 53.6706L135.332 53.0291V53.6213L136.418 54.2627V53.6706V53.6706Z' fill='%230D0D0D'/%3E%3Cpath d='M162.472 35.5855L137.232 50.1917L119.714 40.0759L145.078 25.5437L162.472 35.5855V35.5855Z' fill='%23C2C2C2'/%3E%3Cpath d='M162.473 35.5854L137.232 50.1917V55.7923L162.473 41.1861V35.5854V35.5854Z' fill='%2349505F'/%3E%3Cpath d='M157.537 38.431L158.769 37.8029L158.623 95.4169L157.537 96.0336V38.431V38.431Z' fill='%230D0D0D'/%3E%3Cpath d='M157.537 38.4295V96.0336L156.451 95.4167L156.159 39.2387L157.537 38.4295V38.4295Z' fill='%23015280'/%3E%3Cpath d='M147.022 44.5259L148.327 43.7745V100.782L147.022 101.371V44.5259Z' fill='%230D0D0D'/%3E%3Cpath d='M147.022 44.5342V101.371L145.716 100.776V45.294L147.022 44.5342Z' fill='%23015280'/%3E%3Cpath d='M139.946 111.947V116.388L117 103.139V98.6982L139.946 111.947Z' fill='%23A6A6A6'/%3E%3Cpath d='M139.946 111.947V116.389L167.259 100.573V96.1323L139.946 111.947Z' fill='%23616161'/%3E%3Cpath fill-rule='evenodd' clip-rule='evenodd' d='M63.7935 25.2622C61.7254 26.6317 59.6236 28.5066 57.7639 30.6405C56.9592 31.564 56.6765 31.9146 55.9264 32.9196C54.5412 34.7754 53.1432 37.0863 52.1065 39.2333C51.8643 39.7348 51.3327 40.9142 51.3327 40.9499C51.3327 40.9646 51.4727 40.8958 51.6438 40.7969L51.9549 40.6172L52.2089 40.0693C52.6385 39.1426 53.2083 38.0504 53.7853 37.0475C54.3607 36.0474 55.0679 34.9239 55.1901 34.8159C55.2377 34.7738 55.4005 34.7696 55.6829 34.8032C55.9149 34.8308 56.2709 34.8593 56.474 34.8665C56.7208 34.8753 56.8432 34.9028 56.8432 34.9495C56.8432 34.9879 56.737 35.2282 56.6072 35.4835C56.2825 36.1222 55.9012 36.9299 55.6466 37.5187C55.4289 38.022 55.1367 38.7551 55.1367 38.7979C55.1367 38.8109 55.269 38.7452 55.4306 38.6519L55.7245 38.4823L56.0526 37.7474C56.565 36.5996 57.3742 34.9876 57.469 34.9258C57.4905 34.9117 57.8025 34.8581 58.1622 34.8067C58.522 34.7552 59.1123 34.6581 59.474 34.5908C59.8358 34.5235 60.1439 34.4735 60.1588 34.4799C60.1948 34.4951 60.0861 34.908 59.8901 35.5009C59.6367 36.267 59.6298 36.2275 59.9817 36.0243L60.2809 35.8516L60.5239 35.1132C60.6576 34.707 60.7858 34.3458 60.8088 34.3104C60.8364 34.2678 60.9636 34.2077 61.1844 34.1326C61.987 33.8599 63.2081 33.3273 64.0246 32.8938C64.6248 32.5753 64.6287 32.5756 64.6295 32.9474C64.6298 33.0844 64.6418 33.2109 64.6562 33.2284C64.6811 33.2588 64.9278 33.1487 65.1356 33.0143C65.2312 32.9526 65.2334 32.9453 65.2339 32.6936C65.2347 32.2518 65.2247 32.2695 65.6186 32.0115C66.7039 31.3007 67.655 30.616 68.4093 30.0026C68.7598 29.7175 68.9506 29.5791 68.9781 29.5899C69.0009 29.5988 69.1311 29.8025 69.2674 30.0425L69.5153 30.479L69.812 30.3077C70.1597 30.1069 70.1517 30.1664 69.8997 29.6601C69.7566 29.3725 69.62 28.9828 69.6485 28.9437C69.6546 28.9354 69.8115 28.7885 69.9973 28.6173C70.3698 28.2738 71.2415 27.4123 71.8939 26.7426C72.1256 26.5048 72.3356 26.2984 72.3607 26.284C72.4732 26.219 73.2124 26.8142 73.7952 27.4391C74.0954 27.7609 74.1541 27.8024 74.2578 27.7659C74.3766 27.724 74.7189 27.4961 74.7537 27.4358C74.7731 27.402 74.0011 26.4802 73.9061 26.4237C73.8758 26.4057 73.8214 26.3524 73.7851 26.3054C73.7113 26.2096 73.5881 26.1038 73.3095 25.8972C73.1136 25.7519 73.014 25.5997 73.044 25.4917C73.0536 25.4575 73.2158 25.2441 73.4046 25.0174C73.5934 24.7907 73.9268 24.3752 74.1455 24.0942C74.3642 23.8131 74.5671 23.5693 74.5965 23.5523C74.6872 23.5 75.426 23.7996 76.0188 24.1292C76.6262 24.4669 77.2041 24.9038 77.615 25.3361C77.8939 25.6294 77.9115 25.632 78.2585 25.4304C78.5558 25.2578 78.5657 25.2201 78.3685 25.0113C77.5568 24.1517 76.6198 23.4789 75.6229 23.0399C73.0601 21.9112 69.8778 22.1716 66.4066 23.794C65.8508 24.0538 64.3166 24.9158 63.7935 25.2622ZM66.6554 24.326C67.1112 24.1252 67.7171 23.8895 68.1109 23.7599C68.265 23.7092 68.2908 23.7146 68.2908 23.7973C68.2908 23.9746 67.5805 24.8325 66.8973 25.4803C65.1242 27.1617 63.0997 28.0864 61.7049 27.852C61.5521 27.8263 61.5005 27.7934 61.5005 27.7216C61.5005 27.6335 61.5288 27.6023 61.8471 27.3401C62.2576 27.002 63.1105 26.3693 63.6335 26.0149C64.1974 25.6328 66.0883 24.576 66.6554 24.326ZM69.7484 23.3271C70.9344 23.0448 72.2353 23.0137 73.4724 23.2379C73.8387 23.3043 73.979 23.3521 73.979 23.4104C73.979 23.4718 73.8164 23.6933 73.2954 24.3415C72.9195 24.8094 72.574 25.214 72.5276 25.2408C72.469 25.2746 72.3223 25.2257 72.0468 25.0804C71.2268 24.6481 70.2496 24.3313 69.3498 24.2062C68.9593 24.1519 68.8596 24.1196 68.8596 24.0471C68.8596 23.9141 69.1435 23.4794 69.2507 23.4483C69.28 23.4398 69.504 23.3852 69.7484 23.3271ZM60.83 28.4833C61.0688 28.5562 61.0609 28.6385 60.7805 28.999C59.753 30.3204 58.716 31.8335 57.7498 33.4216C57.4123 33.9763 57.3458 34.0687 57.2643 34.0963C57.1326 34.1408 55.8546 34.0413 55.8314 33.9847C55.7959 33.898 55.8844 33.7413 56.2305 33.2789C57.2835 31.8718 58.2375 30.7635 59.4514 29.5367C59.7669 29.2178 60.0571 28.9202 60.0962 28.8754C60.1747 28.7855 60.4397 28.5676 60.5722 28.4841C60.6201 28.4539 60.7326 28.4535 60.83 28.4833ZM68.5136 24.9039C69.1434 24.9085 70.2781 25.1644 70.9749 25.4588C71.4526 25.6606 71.8459 25.8911 71.8459 25.9691C71.8459 26.1476 69.3978 28.5518 69.2835 28.4855C69.2663 28.4755 69.1216 28.284 68.9619 28.0599C68.5786 27.5217 67.9742 26.7863 67.5565 26.3497C67.3711 26.1559 67.2246 25.9647 67.2308 25.9247C67.2376 25.8802 67.4077 25.6732 67.6686 25.3917C68.1442 24.8786 68.1056 24.9009 68.5136 24.9039ZM62.1404 28.603C62.5259 28.5721 62.549 28.5769 62.545 28.6873C62.5422 28.7617 62.4524 28.9904 62.2986 29.3147C61.9364 30.0783 61.376 31.4043 60.9755 32.4456C60.5546 33.5399 60.5085 33.6335 60.3722 33.6732C60.1451 33.7392 59.2809 33.9141 58.8551 33.9802C58.1563 34.0886 58.0164 34.0905 58.0164 33.9915C58.0164 33.7924 59.4382 31.5878 60.4161 30.2706C61.0202 29.4571 61.6183 28.7029 61.696 28.6568C61.7155 28.6452 61.9155 28.621 62.1404 28.603ZM64.066 28.0936L64.5872 27.8648L64.6081 27.9736C64.6196 28.0335 64.629 28.9322 64.629 29.9709L64.629 31.8593L64.4423 31.9741C63.7075 32.4264 62.2368 33.1004 61.4367 33.3516C61.1953 33.4274 61.1805 33.4255 61.1805 33.3192C61.1805 33.0454 62.2911 30.3953 63.0571 28.8414C63.251 28.448 63.253 28.4454 63.3984 28.384C63.4789 28.3501 63.7792 28.2194 64.066 28.0936ZM66.8423 26.8251C67.2138 27.162 67.566 27.5366 67.8941 27.9437C68.174 28.2911 68.6463 28.9801 68.6463 29.0412C68.6463 29.1147 67.6039 29.956 66.851 30.4901C66.3368 30.8548 65.3023 31.5229 65.2756 31.5075C65.2622 31.4997 65.2459 30.6008 65.2396 29.5099L65.228 27.5264L65.3818 27.4112C65.4664 27.3478 65.7275 27.1515 65.9622 26.9748C66.1968 26.7982 66.4237 26.6315 66.4665 26.6043C66.5251 26.5669 66.6173 26.6211 66.8423 26.8251ZM76.752 27.9508C75.645 28.6559 74.5453 29.5847 73.5394 30.6644C72.6892 31.5771 72.2829 32.1027 71.7804 32.9406C70.4037 35.236 69.8106 37.4249 69.7581 40.4036C69.7447 41.1638 69.7542 41.5299 69.7977 41.9396C70.0318 44.1417 70.8298 45.4514 72.1643 45.8239C73.474 46.1894 75.1644 45.8546 77.0187 44.8622C78.9982 43.8028 81.1539 41.9134 82.4395 40.1109C82.8812 39.4915 83.474 38.4621 83.7285 37.8722C84.1563 36.8806 84.566 35.4735 84.7651 34.3121C85.1501 32.0663 85.0439 29.9461 84.4656 28.33C84.1776 27.5254 83.8448 27.0598 83.3136 26.7184C82.1742 25.9861 80.0729 26.1762 78.0974 27.1902C77.408 27.5441 77.254 27.6311 76.752 27.9508ZM60.2651 37.5283C58.9002 38.517 57.7272 39.7977 56.9486 41.1493C56.3596 42.1716 56.0074 43.2544 55.8799 44.4347C55.8206 44.983 55.8574 45.9947 55.9493 46.3456C56.2789 47.603 57.298 48.2708 58.7405 48.1745C58.9526 48.1603 60.0912 47.9231 61.6202 47.5744C63.011 47.2573 64.2744 46.9835 64.4276 46.9661C64.8929 46.913 65.0534 47.0664 64.9258 47.4423C64.8253 47.7385 64.4867 48.0894 63.8279 48.58C63.45 48.8614 62.5174 49.3891 62.1539 49.5272C61.4551 49.7926 60.7154 49.905 60.1578 49.8303C59.7598 49.777 59.1573 49.438 58.9625 49.1577L58.8247 48.9595L57.3896 49.788L55.9544 50.6166L55.9544 53.6422L55.9544 56.6679L57.5365 55.7545L59.1185 54.8411L59.1185 54.2853C59.1185 53.9003 59.1308 53.7225 59.1586 53.7065C59.1806 53.6937 59.3846 53.6941 59.6119 53.7073C61.4565 53.8145 64.0815 52.6607 65.9622 50.916C67.1405 49.8229 67.9092 48.8091 68.4869 47.5865C69.4539 45.5398 69.6285 43.4256 68.9303 42.2194C68.6455 41.7274 68.1107 41.3086 67.5264 41.12C66.7368 40.8653 66.6028 40.8824 63.447 41.6418C61.9659 41.9982 60.675 42.2891 60.5784 42.2881C60.4818 42.2872 60.361 42.2472 60.31 42.1992C60.0774 41.9804 60.1985 41.5549 60.6299 41.0756C60.7979 40.889 60.8465 40.8561 61.5538 40.4511C62.1828 40.091 62.3592 40.0041 62.6737 39.8999C63.3998 39.6592 63.8516 39.5755 64.3909 39.5816C64.9636 39.5881 65.4601 39.7745 65.7948 40.1087L65.9581 40.2717L67.4266 39.4238L68.8952 38.576L68.8952 35.7562L68.8952 32.9364L67.3665 33.819L65.8377 34.7016L65.8377 35.1544C65.8377 35.5892 65.8347 35.609 65.7619 35.651C65.7202 35.6751 65.4991 35.6821 65.2705 35.6665C64.4304 35.6093 63.806 35.7294 62.754 36.1505C62.1099 36.4083 60.8436 37.1093 60.2651 37.5283ZM46 47.8839L46 49.9009L47.0488 49.2954L48.0975 48.6899L48.0975 52.9505L48.0975 57.211L47.0488 57.8165L46 58.4221L46 60.4185L46 62.415L50.5506 59.7878L55.1012 57.1605L55.1012 55.164L55.1012 53.1675L54.0522 53.7731L53.0033 54.3787L53.0124 50.1232L53.0214 45.8677L54.0842 45.2432L55.1469 44.6187L55.1243 44.3545C55.1119 44.2092 55.1016 43.3078 55.1014 42.3513L55.1012 40.6122L50.5506 43.2395L46 45.8668L46 47.8839ZM78.1647 31.3333C78.3256 31.2832 78.5576 31.2428 78.6802 31.2437C79.2827 31.248 79.4892 31.5325 79.6671 32.6038C79.8077 33.4505 79.8046 35.906 79.6612 37.1971C79.5849 37.8844 79.363 38.5562 79.0668 38.9974C78.6148 39.6704 77.7611 40.3901 77.0318 40.713C76.333 41.0224 75.8174 41.0432 75.5345 40.7734C75.2943 40.5443 75.1174 39.8599 75.0418 38.8678C74.9686 37.9049 75.0427 35.477 75.1692 34.6955C75.2927 33.9325 75.6462 33.1999 76.1318 32.7004C76.8269 31.9853 77.4783 31.5472 78.1647 31.3333ZM51.3877 61.1125C51.349 61.2073 52.054 61.9271 52.6246 62.3754C52.7998 62.5131 53.217 62.7826 53.5517 62.9743C55.1823 63.9082 56.9397 64.2358 58.9941 63.9889C61.1169 63.7338 63.1443 62.9833 65.3933 61.6199C66.6855 60.8365 67.7415 60.0657 68.9485 59.0247C72.8478 55.6619 76.1612 51.0467 78.4564 45.7812C78.6384 45.3635 78.6262 45.35 78.2572 45.562L78.0026 45.7084L77.8322 46.0847C77.3227 47.2097 76.7269 48.3676 76.0591 49.5308C75.4119 50.658 74.8669 51.5118 74.7522 51.578C74.6351 51.6456 73.0902 51.5052 73.0902 51.427C73.0902 51.3912 73.2117 51.1257 73.3602 50.8368C73.7721 50.0355 74.1988 49.1194 74.5315 48.3226C74.6969 47.9263 74.8323 47.5878 74.8323 47.5704C74.8323 47.5531 74.6923 47.6199 74.5212 47.7189L74.2101 47.8991L74.0425 48.2938C73.6838 49.138 72.6145 51.3295 72.5036 51.4474C72.4841 51.4682 72.1801 51.5241 71.8282 51.5716C71.4762 51.6191 70.8763 51.7152 70.495 51.785C70.1137 51.8549 69.7891 51.9068 69.7737 51.9003C69.7583 51.8938 69.8402 51.576 69.9557 51.1941C70.0711 50.8122 70.177 50.4332 70.1909 50.3518L70.2162 50.2039L69.9373 50.3649L69.6585 50.5259L69.3836 51.3227C69.2324 51.7609 69.0967 52.1263 69.082 52.1347C69.0672 52.1431 68.8472 52.2229 68.593 52.312C67.7482 52.6081 66.5917 53.1022 65.8555 53.4817C65.2656 53.7857 65.3045 53.7877 65.3045 53.4539C65.3045 53.0353 65.3078 53.0377 64.9809 53.2265L64.7005 53.3884L64.7092 53.7103C64.714 53.8874 64.7019 54.0595 64.6823 54.0928C64.6628 54.126 64.4148 54.3074 64.1313 54.4956C63.3584 55.0089 62.4168 55.6842 61.649 56.2758C61.1865 56.6321 60.9534 56.796 60.9335 56.7789C60.9173 56.7649 60.7902 56.5552 60.651 56.313L60.3979 55.8725L60.1137 56.0366C59.9574 56.1268 59.8295 56.2168 59.8295 56.2366C59.8295 56.3105 59.9349 56.553 60.131 56.9305C60.2421 57.1443 60.3198 57.3423 60.3035 57.3704C60.2872 57.3985 59.914 57.7679 59.474 58.1913C59.0341 58.6147 58.4181 59.2293 58.1053 59.557L57.5365 60.153L57.312 60.0149C56.9975 59.8215 56.3958 59.2842 56.0505 58.8883L55.7589 58.5541L55.4478 58.732C55.2767 58.8299 55.1367 58.9195 55.1367 58.9311C55.1367 58.9783 55.5592 59.4964 55.7983 59.7424C55.9393 59.8874 56.2401 60.1654 56.4667 60.36C56.7596 60.6116 56.8786 60.7452 56.8783 60.8222C56.8778 60.9195 56.8015 61.0259 56.1292 61.8669C55.7175 62.3819 55.3483 62.8221 55.3086 62.845C55.1151 62.9567 53.6218 62.1923 52.9466 61.6359C52.7527 61.4761 52.4668 61.2151 52.3112 61.0559C52.1556 60.8967 52.0118 60.7624 51.9916 60.7574C51.9382 60.7442 51.4117 61.0539 51.3877 61.1125ZM64.7124 55.1619C64.7249 55.3415 64.7353 56.2524 64.7354 57.1863C64.7356 58.5164 64.726 58.8901 64.6912 58.9116C64.6668 58.9267 64.4228 59.1062 64.149 59.3106C63.8753 59.515 63.5873 59.7274 63.5091 59.7826L63.3669 59.8831L63.0715 59.6097C62.4159 59.0028 61.2641 57.538 61.2929 57.3478C61.3076 57.2512 61.4693 57.1063 62.1759 56.5566C62.861 56.0235 63.7376 55.4167 64.4549 54.9788L64.6896 54.8355L64.7124 55.1619ZM66.8332 53.7059C67.3602 53.4614 68.1592 53.1446 68.5748 53.0154C68.7107 52.9732 68.7737 52.9748 68.7821 53.0204C68.8104 53.1742 67.8064 55.6264 67.0837 57.1683C66.6701 58.051 66.7195 57.994 66.2061 58.1821C66.0524 58.2385 65.8134 58.3378 65.675 58.4029C65.5366 58.4681 65.4031 58.5185 65.3783 58.5151C65.3435 58.5103 65.3287 58.0959 65.3135 56.693C65.3027 55.6943 65.3054 54.7806 65.3196 54.6625L65.3455 54.4479L65.8138 54.2048C66.0714 54.071 66.5301 53.8465 66.8332 53.7059ZM60.9467 58.3153C61.342 58.8849 61.8125 59.4674 62.3104 60.0039C62.531 60.2416 62.706 60.4581 62.6994 60.485C62.6927 60.512 62.4723 60.7649 62.2094 61.0471L61.7315 61.5603L61.4649 61.546C60.679 61.504 59.6606 61.2507 58.8163 60.887C58.1492 60.5997 58.0816 60.5569 58.0938 60.4298C58.1041 60.3224 58.1463 60.2663 58.51 59.8762C59.2006 59.1356 60.4991 57.8976 60.5994 57.8843C60.6236 57.8811 60.7799 58.075 60.9467 58.3153ZM69.9702 52.6271C70.7416 52.4106 71.9526 52.2453 71.9526 52.3564C71.9526 52.4847 71.1502 53.8202 70.4489 54.859C69.7297 55.9244 68.3954 57.6603 68.2375 57.7362C68.1984 57.755 67.9904 57.7884 67.7753 57.8106C67.4089 57.8484 67.3849 57.8438 67.3949 57.7377C67.4008 57.6755 67.5059 57.406 67.6285 57.1388C68.126 56.0547 68.7491 54.5646 69.2832 53.1816C69.3648 52.9703 69.4462 52.789 69.464 52.7787C69.4819 52.7684 69.7097 52.7002 69.9702 52.6271ZM73.3945 52.3019C73.7648 52.3267 74.0901 52.3598 74.1172 52.3754C74.1443 52.391 74.157 52.4381 74.1453 52.4799C74.0922 52.6708 72.9927 54.1106 72.1304 55.1185C71.5224 55.829 70.7424 56.6571 70.1079 57.2656C69.3683 57.9749 69.3373 57.9965 69.1424 57.9373C68.8768 57.8567 68.8974 57.7894 69.3845 57.147C70.2827 55.9622 70.8759 55.0912 71.7208 53.7162C72.2924 52.7859 72.5862 52.3346 72.6408 52.3031C72.6849 52.2776 73.024 52.2771 73.3945 52.3019ZM57.9417 61.3362C58.7737 61.7944 59.8984 62.1422 60.9108 62.2543C61.1364 62.2793 61.1353 62.4015 60.9069 62.7011C60.8151 62.8215 60.7123 62.936 60.6785 62.9555C60.5663 63.0203 59.6771 63.2009 59.1718 63.2616C58.2135 63.3767 57.3481 63.3549 56.4284 63.1924C56.0374 63.1234 55.9578 63.0921 55.9456 63.0027C55.9286 62.8787 55.9144 62.9022 56.3204 62.387C56.8608 61.7012 57.2838 61.2122 57.3906 61.1497C57.4748 61.1005 57.5757 61.1346 57.9417 61.3362ZM65.8031 59.0098C66.527 58.6932 67.1348 58.5399 67.7042 58.5302C68.2046 58.5216 68.4127 58.5686 68.426 58.6932C68.4353 58.7804 68.4208 58.8065 68.3193 58.8854C68.2547 58.9355 67.9699 59.1577 67.6864 59.379C66.2236 60.521 64.5715 61.5198 63.1003 62.1518C62.7587 62.2984 61.6707 62.7156 61.656 62.7056C61.6535 62.7039 61.6407 62.6681 61.6276 62.6262C61.6073 62.5614 61.6348 62.5087 61.8098 62.2774C62.4354 61.4507 63.3475 60.5639 64.2394 59.9153C64.5734 59.6725 65.454 59.1625 65.8031 59.0098Z' fill='%23105BAB'/%3E%3Cdefs%3E%3Cfilter id='filter0_d' x='0' y='40.7952' width='200.029' height='142.013' filterUnits='userSpaceOnUse' color-interpolation-filters='sRGB'%3E%3CfeFlood flood-opacity='0' result='BackgroundImageFix'/%3E%3CfeColorMatrix in='SourceAlpha' type='matrix' values='0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 127 0'/%3E%3CfeOffset dy='20'/%3E%3CfeGaussianBlur stdDeviation='6'/%3E%3CfeColorMatrix type='matrix' values='0 0 0 0 0.286275 0 0 0 0 0.313726 0 0 0 0 0.372549 0 0 0 0.12 0'/%3E%3CfeBlend mode='normal' in2='BackgroundImageFix' result='effect1_dropShadow'/%3E%3CfeBlend mode='normal' in='SourceGraphic' in2='effect1_dropShadow' result='shape'/%3E%3C/filter%3E%3ClinearGradient id='paint0_linear' x1='184.177' y1='91.7732' x2='96.8088' y2='97.4739' gradientUnits='userSpaceOnUse'%3E%3Cstop stop-color='%2319D7CF'/%3E%3Cstop offset='1' stop-color='%233F95FC'/%3E%3C/linearGradient%3E%3ClinearGradient id='paint1_linear' x1='96.4399' y1='91.7732' x2='8.50199' y2='97.5488' gradientUnits='userSpaceOnUse'%3E%3Cstop stop-color='%2319D7CF'/%3E%3Cstop offset='1' stop-color='%233F95FC'/%3E%3C/linearGradient%3E%3ClinearGradient id='paint2_linear' x1='180.302' y1='40.7952' x2='5.29709' y2='54.059' gradientUnits='userSpaceOnUse'%3E%3Cstop stop-color='%2319D7CF'/%3E%3Cstop offset='1' stop-color='%233F95FC'/%3E%3C/linearGradient%3E%3C/defs%3E%3C/svg%3E%0A) Керована відповідність вимогам
 Експерти як сервіс та Virtual CISO
 Кероване виявлення загроз і реагування
 Програми обізнаності з ІБ