Сертифікація за стандартом ASVS
Глибокий аудит, верифікація та сертифікація ваших застосунків відповідно до OWASP ASVS
Основна мета верифікації безпеки застосунків полягає в проведенні поглибленої перевірки та виявленні вразливостей на рівні застосунку, здатних поставити під загрозу клієнтські системи та інформацію. При верифікації відбувається глибший аналіз безпеки, ніж при тестуванні на проникнення або аудиті безпеки вихідного коду.
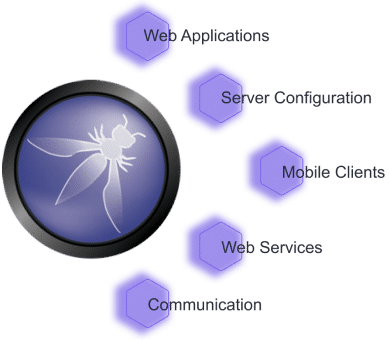
Наш сервіс ASVS забезпечує комплексну оцінку безпеки ваших застосунків і перевірку їхньої відповідності вимогам ASVS. Ми проводимо детальний аудит безпеки, використовуючи трирівневу систему ASVS (L1, L2, L3), адаптовану під ваш бізнес і рівень ризиків.
Наші експерти виявляють вразливості, як-от SQL-ін’єкції, недоліки автентифікації або небезпечне зберігання даних, та надають чіткі рекомендації щодо їхнього усунення.
Сервіс інтегрується з іншими стандартами, включно з ISO 27001 і NIST, спрощуючи управління безпекою. Ми пропонуємо регулярні перевірки та оновлення політик безпеки, щоб ваш сайт залишався захищеним від нових загроз. З OWASP ASVS ви зміцнюєте довіру клієнтів, демонструючи прихильність високим стандартам захисту даних.
Більше про наші відмінності та систему якості.
Гарантії безпеки
- Правильність реалізації елементів управління автентифікацією та авторизацією в застосунку.
- Правильність бізнес-логіки на рівні проектування та реалізації.
- Відсутність вразливостей на рівні застосунку, здатних поставити під загрозу системи та клієнтські дані, що обробляються та/або зберігаються в застосунку.
- Правильність методів забезпечення безпеки, які використовуються під час налаштування баз даних, серверів застосунків та інших компонентів і модулів, що підтримують застосунок, а також інтегрованих сторонніх компонентів.
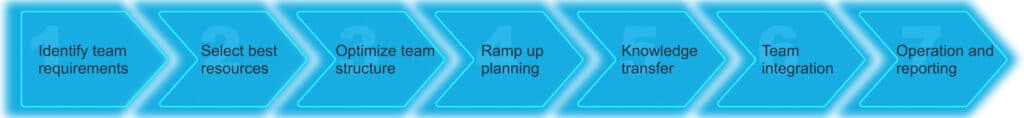
Етапи оцінки безпеки застосунків
Резюме сервісу
| ⏳ Тривалість проєкту | Зазвичай це займає від 4 до 8 тижнів або довше, залежно від складності застосунку та рівня сертифікації, який потрібно отримати. |
| 🎁 Це може бути безплатно чи мати пробний період? | Безплатна консультація та первинний аналіз бізнес-вимог. Використовуйте нашого віртуального експерта. |
| 💼 Для якого типу бізнесу це потрібно? | Фінанси, охорона здоров’я, електронна комерція, державні органи та будь-які організації, які розробляють програмне забезпечення. |
| 💡 Коли потрібна ця послуга? | Якщо ви хочете продемонструвати, що ваш застосунок було розроблено та перевірено з використанням визнаних у галузі стандартів безпеки. |
| 📈 Ваша вигода | Зниження ризику інцидентів безпеки та втрати довіри клієнтів. Конкурентна перевага завдяки демонстрації прихильності до безпеки та відповідності. |
| ⚙️ Наші методи та інструменти | Аналіз архітектури застосунків, перегляд документації, ручне й автоматичне тестування, аналіз коду та конфігурації. |
| 📑 Результати | Звіт про відповідність ASVS, рекомендації щодо усунення недоліків, звіт про верифікацію за ASVS. |
Ознайомтеся з нашими додатковими сервісами та бізнес-кейсами. Надішліть форму нижче для замовлення верифікації за вимогами ASVS. Отримайте безплатну консультацію.
Запитати вартість
'%3E%3Cpath d='M188.03 87.5l-.02 8.08-87.72 50.96.03-8.05 87.7-50.98z' fill='url(%23paint0_linear)'/%3E%3Cpath d='M100.32 138.49l-.03 8.05L12 95.58l.02-8.07 88.3 50.98z' fill='url(%23paint1_linear)'/%3E%3Cpath d='M188.03 87.5l-87.71 50.99-88.3-50.98 87.71-50.98 88.3 50.98z' fill='url(%23paint2_linear)'/%3E%3C/g%3E%3Cpath d='M48.17 89.42l-1.86-1.09a3.1 3.1 0 01-1.3-2.85l1.85 1.07a3.14 3.14 0 001.3 2.87z' fill='%2349505F'/%3E%3Cpath d='M82.9.14c-.09-.06-.2-.1-.3-.13H81l-.29.08h-.13l-.28.1h-.14l-.41.23L49.28 18l-.46.3-.15.1-.31.24-.16.15-.27.24-.18.18-.24.24-.18.2-.22.26a2 2 0 01-.16.2l-.21.27c0 .1-.1.17-.15.24a1.9 1.9 0 00-.2.28l-.14.24-.16.28v.1l-.1.18-.13.24-.13.29c0 .08 0 .16-.1.25s0 .2-.12.28l-.1.25-.1.3a2.1 2.1 0 00-.07.24l-.09.31V25.69l.18 59.76a3.1 3.1 0 001.3 2.85l1.85 1.09a3.14 3.14 0 01-1.3-2.87l-.19-59.76v-.52-.74-.33-.24l.1-.3c.01-.08.03-.17.07-.25 0-.09 0-.2.1-.3l.09-.23c0-.1.07-.21.12-.3.03-.09.07-.17.12-.25.03-.1.07-.2.13-.29.03-.08.07-.16.12-.23.04-.1.1-.19.15-.27l.16-.3.15-.24.2-.28.16-.22c.05-.1.12-.19.2-.27l.17-.22c.06-.1.13-.18.2-.26l.19-.2.23-.24.18-.18.27-.24.18-.15c.09-.08.19-.16.3-.23l.14-.1.46-.3 30.4-17.56.41-.22h.14l.28-.1h.13l.3-.1h1.6l.32.14L82.9.14z' fill='%2349505F'/%3E%3Cpath d='M46.44 88.11a2.97 2.97 0 01-1.17-2.63l-.16-59.76v-.67-.34-.26-.3l.07-.29.07-.25.08-.23.09-.3.09-.23.12-.28c0-.1.07-.17.1-.24l.13-.28.21-.4v-.1l.16-.3.15-.23.18-.27.17-.22.17-.25.18-.23c0-.07.14-.14.2-.23l.19-.21.2-.2.2-.22.22-.18.21-.19.27-.2.16-.13.45-.28L79.87.67l.4-.2h.08l.3-.12h.13l.28-.08H82.47l.31.14.5.3H82.82l-.34.08h-.15l-.3.12h-.13l-.43.22-30.47 17.6-.47.3-.15.12-.33.24-.2.19-.25.2-.17.2-.26.24-.2.25-.2.22-.13.17-.21.27c-.04.07-.1.14-.15.2l-.2.32-.16.25-.17.3-.15.26-.2.5c-.04.11-.09.2-.14.3 0 .1-.08.17-.1.26-.05.1-.1.2-.13.3l-.1.25-.09.28-.09.28c-.03.1-.06.19-.07.29V26.83l.16 59.77c0 .63.11 1.26.36 1.85l-.75-.34z' fill='%23292D39'/%3E%3Cpath d='M81.58 1.52c2.45-1.48 4.46-.27 4.46 2.54l.18 59.77a9.84 9.84 0 01-4.46 7.7L51.33 89.1c-2.45 1.41-4.46.27-4.46-2.56L46.7 26.8a9.84 9.84 0 014.45-7.69L81.58 1.52z' fill='%23292D39'/%3E%3Cpath d='M49.34 89.2c-1.22 0-1.96-1-1.96-2.65l-.16-59.76a9.38 9.38 0 014.17-7.24L81.85 1.97c.52-.32 1.11-.5 1.72-.54 1.22 0 1.96.98 1.96 2.63l.17 59.77a9.38 9.38 0 01-4.18 7.25L51.07 88.66c-.53.32-1.12.5-1.73.54z' fill='%2349505F'/%3E%3Cpath d='M51.66 25.54l30.5-17.92V63.9l-30.5 17.67V25.54z' fill='%23FF9F31'/%3E%3Cpath d='M65.99 77.96c-.54.31-.97 0-.97-.55a2.11 2.11 0 01.97-1.66l5.42-3.14c.52-.3.97 0 .97.56a2.17 2.17 0 01-.97 1.67L66 77.96z' fill='%23F2F2F2'/%3E%3Cpath d='M70.48 11.39l-7.14 4.13c-.16.1-.28 0-.28-.16a.6.6 0 01.28-.5l7.14-4.12c.16-.1.28 0 .28.16a.6.6 0 01-.28.49zM68 14.05a1 1 0 01-.45.79c-.24.15-.45 0-.45-.27a1 1 0 01.45-.77c.25-.1.46.03.46.25z' fill='%23292D39'/%3E%3Cpath d='M134.38 98.71l.09-.18v-.1-.2-.08-3.03.36a.9.9 0 010 .19v.08a.5.5 0 01-.1.18v.1l-.14.19v.07l-.31.3h-.08c-.12.1-.26.2-.41.28l-36.77 21.37c-.2.11-.41.21-.63.3h-.19c-.17.07-.35.13-.54.16h-.17c-.24.06-.49.1-.73.14H92.56l-.66-.1h-.1a3.7 3.7 0 01-.69-.21h-.14l-.63-.3-21.67-12.52a2.24 2.24 0 01-1.32-1.84v2.76a2.23 2.23 0 001.3 1.85l21.7 12.51c.19.12.4.22.62.3h.14l.67.2h.1l.68.13H94.26h-.01l.68-.12h.18l.63-.1h.19a4 4 0 00.62-.29l36.77-21.37c.15-.08.28-.18.4-.28h.1l.3-.3.16-.2.1-.25z' fill='%2349505F'/%3E%3Cpath d='M133.25 93.27a1.93 1.93 0 010 3.66L96.48 118.3a7.05 7.05 0 01-6.32 0L68.5 105.8a1.94 1.94 0 010-3.67l36.76-21.36a6.99 6.99 0 016.33 0l21.67 12.51z' fill='%23292D39'/%3E%3Cpath d='M93.34 118.44a5.94 5.94 0 01-2.82-.67l-21.67-12.52a1.64 1.64 0 01-.98-1.25 1.6 1.6 0 01.95-1.23l36.77-21.5a6.42 6.42 0 015.65 0l21.65 12.58a1.64 1.64 0 01.98 1.25 1.6 1.6 0 01-.96 1.24L96.14 117.7a5.6 5.6 0 01-2.8.73z' fill='%2349505F'/%3E%3Cpath d='M93.34 118.03c-.92.03-1.84-.19-2.66-.62l-21.7-12.51c-.5-.29-.8-.64-.8-.96 0-.3.3-.65.79-.93l36.77-21.37a5.94 5.94 0 015.29 0l21.68 12.51c.51.28.8.65.8.95 0 .3-.29.66-.78.95l-36.77 21.36c-.8.43-1.7.64-2.62.62z' fill='%23F2F2F2'/%3E%3Cpath d='M104.88 83.58l23.48 13.93-30.96 17.76-22.89-14 30.37-17.69z' fill='%23FF9F31'/%3E%3Cpath d='M113.84 87.52l5.5 3.17a1.7 1.7 0 001.56 0 .48.48 0 00.33-.46.48.48 0 00-.33-.45l-5.49-3.17a1.74 1.74 0 00-1.57 0 .48.48 0 00-.33.46.47.47 0 00.33.45zM122.58 92.06c-.35 0-.63-.16-.63-.36 0-.2.28-.36.63-.36.34 0 .62.16.62.36 0 .2-.28.36-.62.36zM124.36 93.02a.47.47 0 00.45 0c.12 0 .12-.18 0-.25a.48.48 0 00-.45 0c-.12.07-.12.18 0 .25z' fill='%23292D39'/%3E%3Cpath d='M79.57 107.57a3.18 3.18 0 012.88 0l3.63 2.1a.87.87 0 01.43 1.34.87.87 0 01-.43.32 3.18 3.18 0 01-2.89 0l-3.61-2.1a.87.87 0 01-.6-.82.88.88 0 01.59-.84z' fill='%23353A49'/%3E%3Cpath d='M99.3 94.66c.63.33 1.15.85 1.49 1.48 1.93-.3 3.9.06 5.6 1.03 2.04 1.17 2.56 2.8 1.27 3.79.31.11.62.26.92.43 1.89 1.08 2.27 2.61.87 3.42a6.14 6.14 0 01-4.72 0h-.08a1.47 1.47 0 01-.3-.15l-1.36-.77-8.92-5.18-1.7-.98a3.57 3.57 0 01-.63-.73 1.8 1.8 0 01.82-2.66 7.64 7.64 0 016.74.32zM105.36 44.59c-.19-.44-.28-.91-.28-1.4a1.5 1.5 0 01.28-1.05c.2-.19.47-.19.87 0 .38.22.67.55.85.94.2.44.3.91.28 1.39.04.37-.06.74-.28 1.03-.19.21-.47.2-.85 0s-.68-.52-.87-.91zm.45-1.77c-.05.24-.05.5 0 .73-.05.28-.05.57 0 .85.08.22.22.41.42.54.03.02.06.05.1.06a.28.28 0 00.3-.06c.12-.22.16-.46.15-.7 0-.3-.05-.58-.15-.85a.9.9 0 00-.4-.54c-.18-.2-.33-.17-.42-.03zM107.72 43.74v-.61l1.12.63v3.25l-.6-.36v-2.53l-.52-.38zM109.69 47.08c-.2-.44-.29-.91-.28-1.39a1.5 1.5 0 01.28-1.06c.19-.19.47-.19.85 0 .38.2.68.54.84.94.2.43.3.9.28 1.37.05.37-.05.75-.28 1.05-.19.22-.47.2-.84 0a2.07 2.07 0 01-.85-.91zm.45-1.74c-.11.22-.16.46-.14.7a2.37 2.37 0 00.28 1.16c.07.1.16.17.26.23h.4c.1-.22.16-.46.14-.7 0-.3-.04-.58-.12-.85a.92.92 0 00-.42-.54c-.2-.19-.31-.17-.4 0zM112.04 46.2v-.58l1.1.64v3.22l-.58-.33v-2.68l-.52-.26zM114 49.57a3.38 3.38 0 01-.27-1.39 1.5 1.5 0 01.28-1.06c.17-.18.48-.18.85 0 .38.22.67.55.85.95.19.42.29.89.28 1.36.04.37-.06.75-.28 1.06-.19.2-.47.18-.85 0-.38-.21-.68-.53-.87-.92zm.44-1.76c-.09.23-.13.48-.12.73 0 .28.04.57.12.84a1 1 0 00.42.54.28.28 0 00.4 0c.11-.22.16-.46.14-.7 0-.3-.04-.6-.14-.87a.92.92 0 00-.4-.52c-.19-.19-.33-.16-.42-.02zM116.34 48.82v-.59l1.13.63v3.23l-.61-.33v-2.64l-.52-.3zM118.32 52.06a3.41 3.41 0 01-.28-1.39 1.5 1.5 0 01.28-1.05c.19-.2.47-.2.84 0 .4.2.7.53.87.94.19.43.28.9.26 1.36.04.38-.06.75-.28 1.06-.17.21-.47.19-.85 0a2.19 2.19 0 01-.84-.92zm.44-1.76a2.37 2.37 0 000 1.58c.07.22.21.4.4.53h.4c.11-.21.16-.46.14-.7.04-.29.04-.58 0-.87a.94.94 0 00-.42-.52c-.3-.19-.42-.16-.52-.02zM120.67 51.17v-.61l1.1.66v3.22l-.58-.33v-2.64l-.52-.3zM122.69 54.53c-.17-.43-.26-.9-.26-1.36a1.5 1.5 0 01.28-1.06c.17-.19.47-.19.85 0 .38.2.68.54.85.94.19.43.28.9.28 1.36.04.38-.06.76-.28 1.06-.2.21-.47.19-.85 0a2.05 2.05 0 01-.87-.94zm.45-1.74c-.05.24-.05.49 0 .73-.04.28-.04.56 0 .85a1 1 0 00.42.54h.4c.11-.22.16-.47.14-.7 0-.3-.04-.6-.14-.88a.92.92 0 00-.4-.52c-.26-.18-.4-.16-.5-.02h.08zM125.04 53.68v-.6l1.13.65v3.22l-.59-.33V54l-.54-.3zM126.94 57.02c-.19-.43-.28-.9-.28-1.36a1.5 1.5 0 01.28-1.06c.2-.19.48-.19.88 0 .37.21.67.54.84.94.19.43.28.9.26 1.36.04.38-.05.75-.26 1.06-.19.21-.5.19-.87 0a2.12 2.12 0 01-.85-.94zm.45-1.74c-.1.22-.15.46-.14.7 0 .3.04.6.14.88.07.22.2.41.4.54.19.1.33.1.42 0 .1-.23.13-.47.12-.7 0-.3-.04-.6-.12-.88a.94.94 0 00-.42-.51.26.26 0 00-.2-.11.26.26 0 00-.2.08zM129.3 56.18v-.62l1.13.66v3.22l-.6-.33v-2.63l-.53-.3zM131.27 59.51c-.2-.42-.29-.89-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.19.47-.19.85 0 .38.21.67.54.84.94.2.43.3.9.29 1.37.04.37-.06.75-.29 1.05-.18.22-.47.2-.84 0a2 2 0 01-.85-.94zm.45-1.74c-.1.22-.16.47-.14.71 0 .3.04.59.11.87.08.22.23.4.43.54h.4c.1-.22.16-.46.14-.7 0-.3-.04-.6-.14-.87a.84.84 0 00-.4-.52c-.2-.19-.33-.17-.4-.03zM133.62 58.67v-.61l1.1.65v3.23l-.58-.33v-2.64l-.52-.3zM135.57 62c-.19-.42-.29-.89-.28-1.36a1.5 1.5 0 01.28-1.06c.2-.18.47-.18.87 0 .38.22.68.55.85.95.2.42.29.89.28 1.36.02.37-.08.74-.28 1.06-.19.2-.47.18-.87 0a2.12 2.12 0 01-.85-.94zm.45-1.73c-.06.23-.06.47 0 .7a2.5 2.5 0 000 .87c.07.21.21.4.4.52.19.12.33 0 .42 0 .05-.23.05-.47 0-.7.04-.3.04-.59 0-.88a.93.93 0 00-.42-.51.25.25 0 00-.2-.1.26.26 0 00-.2.1zM137.92 61.16v-.59l1.13.66v3.22l-.59-.33V61.5l-.54-.33zM139.9 64.5c-.2-.43-.29-.9-.28-1.37a1.5 1.5 0 01.28-1.05c.19-.2.47-.2.84 0 .38.2.68.54.85.94.2.43.29.9.28 1.36.05.38-.06.75-.28 1.06-.19.21-.47.19-.84 0a2.12 2.12 0 01-.85-.94zm.45-1.74c-.11.22-.16.46-.14.7-.01.3.04.6.14.87.06.23.2.42.4.54h.4c.1-.21.16-.46.14-.7 0-.3-.05-.6-.14-.87a.84.84 0 00-.4-.52c-.2-.19-.33-.16-.4-.02zM142.25 63.65v-.61l1.1.66v3.22l-.58-.33v-2.63l-.52-.3zM144.2 66.99c-.2-.43-.29-.9-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.19.47-.19.87 0 .38.2.68.54.85.94.19.43.29.9.28 1.36.04.38-.06.76-.28 1.06-.2.21-.47.19-.87 0a2.12 2.12 0 01-.85-.94zm.45-1.74c-.1.22-.14.46-.12.7-.01.3.03.6.12.88.07.2.21.39.4.51.19.12.33 0 .42 0 .09-.22.13-.46.12-.7.01-.3-.03-.6-.12-.87-.07-.21-.21-.4-.4-.52-.19-.16-.33-.14-.42.02v-.02zM146.55 66.14v-.6l1.13.65v3.22l-.61-.33v-2.63l-.52-.3zM148.55 69.48c-.2-.43-.29-.9-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.21.47-.19.85 0 .38.21.67.54.84.94.2.43.3.9.28 1.36.05.38-.05.76-.28 1.06-.19.21-.47.19-.84 0a2.12 2.12 0 01-.85-.94zm.45-1.74c-.1.22-.16.46-.14.7 0 .3.04.6.14.88a.8.8 0 00.4.51c.18.12.32 0 .4 0 .1-.21.16-.46.14-.7 0-.3-.04-.59-.12-.87a.94.94 0 00-.42-.52c-.22-.12-.33-.12-.43 0h.03zM150.9 68.64v-.62l1.1.66v3.22l-.58-.33v-2.63l-.52-.3zM105.36 50.13c-.19-.43-.28-.9-.28-1.38a1.5 1.5 0 01.28-1.06c.2-.19.47-.19.85 0 .39.2.7.54.87.94.18.44.26.91.26 1.39.04.36-.06.73-.28 1.03-.2.21-.47.19-.85 0a2.07 2.07 0 01-.85-.92zm.45-1.76a2.35 2.35 0 00.14 1.89c.08.09.16.17.26.23.19.1.33.1.42 0 .1-.23.13-.47.12-.7 0-.3-.04-.58-.12-.85a.92.92 0 00-.42-.55c-.19-.18-.3-.16-.4-.02zM107.72 49.26v-.58l1.1.63v3.25l-.59-.36v-2.63l-.52-.3zM109.67 52.63a3.3 3.3 0 01-.26-1.4 1.5 1.5 0 01.28-1.05c.19-.19.47-.19.85 0 .37.22.66.55.84.94.2.43.3.9.28 1.36.05.38-.05.76-.28 1.06-.19.21-.47.2-.84 0-.39-.2-.7-.52-.87-.91zm.44-1.74c-.09.22-.13.46-.11.7 0 .29.03.57.11.85a1 1 0 00.43.54h.4c.1-.22.16-.46.14-.7 0-.3-.05-.58-.14-.85a.9.9 0 00-.4-.54c-.2-.16-.33-.16-.43 0zM112.02 51.76v-.6l1.13.64v3.22l-.6-.33v-2.63l-.53-.3zM114 55.12a3.41 3.41 0 01-.29-1.39 1.5 1.5 0 01.28-1.06c.19-.19.47-.19.85 0 .38.21.69.54.87.94.18.43.27.9.26 1.37.04.37-.06.75-.29 1.05-.16.22-.47.2-.84 0a2.19 2.19 0 01-.85-.91zm.44-1.77c-.11.23-.16.48-.14.73 0 .3.04.58.14.85.06.22.2.41.4.54.19.1.33.1.42 0 .05-.23.05-.47 0-.7.04-.3.04-.59 0-.87a.94.94 0 00-.42-.52.26.26 0 00-.4-.03zM116.34 54.25v-.59l1.13.64v3.22l-.59-.33v-2.64l-.54-.3zM118.32 57.61a3.41 3.41 0 01-.28-1.39 1.5 1.5 0 01.28-1.06c.19-.18.47-.18.84 0 .38.22.68.55.85.95.2.42.29.89.28 1.36.04.37-.06.75-.28 1.06-.19.2-.47.18-.85 0-.37-.2-.67-.53-.84-.92zm.44-1.76c-.1.22-.15.47-.14.73-.04.28-.04.56 0 .84.08.23.23.42.43.54h.4c.1-.21.16-.46.14-.7 0-.3-.05-.6-.14-.87a.84.84 0 00-.4-.52c-.07-.19-.22-.16-.29 0v-.02zM120.67 56.74v-.61l1.1.66V60l-.58-.33v-2.63l-.52-.31zM122.69 60.08c-.2-.43-.29-.9-.28-1.37a1.5 1.5 0 01.28-1.05c.19-.2.47-.2.87 0 .38.2.68.54.85.94.19.43.28.9.28 1.36.03.38-.07.75-.28 1.06-.2.21-.47.19-.87 0a2.12 2.12 0 01-.85-.94zm.45-1.74a1.5 1.5 0 000 .73c-.05.28-.05.56 0 .84.06.23.2.42.4.54.18.1.33.1.42 0 .09-.22.13-.46.12-.7 0-.3-.04-.59-.12-.87a.94.94 0 00-.42-.52.26.26 0 00-.37-.13.26.26 0 00-.1.1h.07zM125.04 59.23v-.6l1.13.65v3.22l-.59-.33v-2.63l-.54-.3zM126.94 62.57c-.19-.43-.28-.9-.28-1.36a1.5 1.5 0 01.28-1.06c.2-.19.48-.19.85 0 .38.2.68.54.85.94.19.43.29.9.28 1.36.04.38-.06.76-.28 1.06-.19.21-.47.19-.85 0a2 2 0 01-.85-.94zm.45-1.74c-.1.22-.15.46-.14.7 0 .3.04.6.12.88.07.22.22.41.42.54h.4c.11-.22.16-.47.14-.7 0-.3-.04-.6-.14-.88a.8.8 0 00-.4-.52c-.19-.28-.4-.16-.4-.02zM129.3 61.72v-.6l1.1.65V65l-.59-.33v-2.63l-.51-.3zM131.25 65.06c-.2-.43-.3-.9-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.19.47-.19.87 0 .38.21.67.54.84.94.2.43.3.9.29 1.36.04.38-.06.76-.29 1.06-.19.21-.47.2-.87 0a2.12 2.12 0 01-.84-.94zm.44-1.74c-.1.22-.13.47-.11.7-.02.3.02.6.11.88.08.21.22.4.4.54.2.1.33.1.43 0 .05-.23.05-.47 0-.7.05-.3.05-.59 0-.88-.08-.2-.22-.39-.4-.51-.2-.2-.33-.17-.43-.03zM133.6 64.22v-.62l1.13.66v3.22l-.61-.33v-2.63l-.52-.3zM135.57 67.62c-.19-.42-.29-.89-.28-1.36a1.5 1.5 0 01.28-1.06c.2-.18.47-.18.85 0 .38.2.68.54.85.94.19.43.28.9.28 1.37.04.37-.06.75-.28 1.05-.2.22-.48.2-.85 0a2.12 2.12 0 01-.85-.94zm.45-1.74c-.1.22-.16.47-.14.71 0 .3.04.6.14.87a.8.8 0 00.4.52c.19.11.33 0 .4 0 .11-.22.16-.46.14-.7 0-.3-.04-.6-.14-.88a.84.84 0 00-.4-.52c-.19-.23-.3-.2-.4-.07v.07zM137.92 66.7v-.6l1.1.65v3.23l-.58-.33V67l-.52-.3zM139.88 69.98c-.2-.43-.3-.9-.29-1.37a1.5 1.5 0 01.28-1.06c.2-.18.47-.18.88 0 .37.21.67.55.84.94.2.43.29.9.28 1.37.05.37-.06.75-.28 1.06-.19.2-.47.18-.87 0a2.12 2.12 0 01-.84-.94zm.44-1.74a2.52 2.52 0 000 1.58c.08.2.22.38.4.5.19.13.33 0 .43 0 .1-.21.14-.46.11-.7.01-.3-.02-.59-.11-.87-.08-.2-.22-.39-.4-.51-.2-.1-.33-.07-.43.07v-.07zM142.23 69.2v-.61l1.12.66v3.22l-.6-.33V69.5l-.52-.31zM144.2 72.54c-.2-.43-.29-.9-.28-1.37a1.5 1.5 0 01.28-1.05c.19-.2.47-.2.85 0 .39.2.69.53.84.94.2.43.3.9.29 1.36.04.38-.06.75-.29 1.06-.18.21-.47.19-.84 0a2.12 2.12 0 01-.85-.94zm.45-1.74c-.1.22-.16.46-.14.7 0 .3.04.6.14.87a.8.8 0 00.4.52c.19.12.33 0 .4 0 .1-.22.16-.46.14-.7 0-.3-.04-.6-.12-.87a.94.94 0 00-.42-.52c-.2-.17-.3-.14-.4 0zM146.55 71.7v-.62l1.1.66v3.22l-.58-.33V72l-.52-.3zM148.55 75.03a3.2 3.2 0 01-.26-1.36c-.03-.38.06-.75.26-1.06.19-.21.5-.19.87 0 .38.2.68.54.85.94.19.43.28.9.28 1.36.04.38-.06.76-.28 1.06-.2.21-.47.19-.85 0a2.05 2.05 0 01-.87-.94zm.45-1.74c-.05.23-.05.47 0 .7-.04.3-.04.59 0 .88.07.21.22.4.42.51a.26.26 0 00.4 0c.11-.21.16-.46.14-.7 0-.3-.04-.6-.14-.87a.92.92 0 00-.4-.52c-.23-.16-.38-.14-.47 0h.05zM150.9 74.18v-.6l1.13.65v3.22l-.59-.33V74.5l-.54-.3zM105.34 55.68a3.74 3.74 0 01-.26-1.38 1.5 1.5 0 01.28-1.06c.2-.2.47-.2.85 0 .37.21.67.54.85.94.2.43.29.9.28 1.38.04.37-.06.74-.28 1.04-.2.21-.47.19-.85 0a2.12 2.12 0 01-.87-.92zm.47-1.76c-.1.23-.16.48-.14.73 0 .28.04.57.12.84.07.23.22.42.42.54h.4c.11-.21.16-.46.14-.7a2.33 2.33 0 00-.28-1.16.82.82 0 00-.26-.23c-.19-.19-.33-.16-.4-.02zM107.7 54.81v-.59l1.12.64v3.36l-.59-.35v-2.63l-.54-.43zM109.67 58.22c-.2-.44-.3-.9-.29-1.39a1.5 1.5 0 01.29-1.05c.18-.2.47-.2.87 0 .37.21.66.54.84.94.19.43.28.9.26 1.36.04.37-.05.74-.26 1.06-.19.2-.47.19-.87 0a2.07 2.07 0 01-.84-.92zm.44-1.74c-.1.22-.16.46-.14.7 0 .3.04.58.14.85.07.23.2.42.4.54.2.1.33.1.43 0 .09-.22.13-.46.11-.7 0-.29-.03-.57-.11-.85a.92.92 0 00-.43-.54.24.24 0 00-.4-.05v.05zM112.02 57.3v-.58l1.13.63v3.22l-.6-.33v-2.63l-.53-.3zM114 60.57a3.41 3.41 0 01-.29-1.39 1.5 1.5 0 01.28-1.05c.19-.2.47-.2.85 0 .37.21.67.54.84.94.2.43.3.9.29 1.36.04.38-.06.75-.29 1.06-.18.21-.47.19-.84 0a2.19 2.19 0 01-.85-.92zm.44-1.76c-.11.23-.16.48-.14.73-.04.28-.04.56 0 .84.07.23.22.42.42.54h.4c.11-.21.16-.46.14-.7 0-.3-.04-.6-.14-.87a.82.82 0 00-.4-.52c-.07-.1-.21-.07-.28.07v-.1zM116.34 59.8v-.6l1.1.64v3.22l-.58-.33V60.1l-.52-.3zM118.3 63.16a3.41 3.41 0 01-.29-1.39 1.5 1.5 0 01.28-1.06c.2-.19.47-.19.87 0 .38.21.68.54.85.94.2.43.29.9.28 1.37.04.37-.06.75-.28 1.05-.19.22-.47.2-.87 0a2.19 2.19 0 01-.85-.91zm.44-1.77c-.06.24-.06.5 0 .73-.05.28-.05.57 0 .85.06.22.2.41.4.54.19.1.33.1.42 0 .1-.22.13-.46.12-.7.01-.3-.03-.6-.12-.87-.07-.22-.21-.4-.4-.52-.19-.19-.33-.17-.42-.03zM120.64 62.29v-.61l1.13.66v3.22l-.6-.33v-2.64l-.53-.3zM122.69 65.63c-.2-.43-.29-.9-.28-1.37a1.5 1.5 0 01.28-1.06c.19-.18.47-.18.85 0 .38.22.67.55.84.95.2.42.3.89.29 1.36.04.37-.06.75-.29 1.06-.19.2-.47.18-.84 0a2.12 2.12 0 01-.85-.94zm.45-1.74c-.11.22-.16.47-.14.73a2.35 2.35 0 00.28 1.15c.07.1.16.17.26.23h.4c.1-.22.16-.46.14-.7 0-.3-.05-.6-.14-.87a.82.82 0 00-.4-.52c-.26-.19-.4-.16-.47-.02h.07zM125.04 64.78v-.61l1.1.66v3.22l-.58-.33v-2.63l-.52-.31zM126.92 68.12a3.2 3.2 0 01-.28-1.37 1.5 1.5 0 01.28-1.05c.19-.2.5-.2.87 0 .38.2.68.54.85.94.19.43.29.9.28 1.36.04.38-.06.75-.28 1.06-.19.21-.47.19-.85 0a2.04 2.04 0 01-.87-.94zm.45-1.74c-.09.22-.13.46-.12.7-.01.3.03.6.12.87.07.22.21.41.4.54.19.1.33.1.42 0 .05-.23.05-.47 0-.7a2.5 2.5 0 000-.87c-.07-.21-.21-.4-.4-.52-.19-.19-.4-.16-.4-.02h-.02zM129.27 67.27v-.6l1.13.65v3.22l-.61-.33v-2.59l-.52-.35zM131.25 70.61c-.2-.43-.3-.9-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.19.47-.19.84 0 .4.2.7.53.85.94.2.43.29.9.28 1.36.04.38-.06.76-.28 1.06-.19.21-.47.19-.85 0a2.12 2.12 0 01-.84-.94zm.44-1.74c-.1.22-.15.46-.14.7 0 .3.05.6.14.88.07.22.2.41.4.54h.4c.11-.22.16-.47.14-.7.04-.3.04-.59 0-.88a.94.94 0 00-.42-.52c-.3-.18-.42-.16-.52-.02zM133.6 69.76v-.6l1.1.65v3.22l-.58-.33v-2.72l-.52-.22zM135.55 73.1a3.2 3.2 0 01-.28-1.36c-.03-.38.07-.75.28-1.06.19-.19.5-.19.87 0 .38.21.68.54.85.94.19.43.28.9.28 1.36.04.38-.06.76-.28 1.06-.2.21-.47.2-.85 0a2.04 2.04 0 01-.87-.94zm.45-1.74c-.05.24-.05.47 0 .7-.05.3-.05.59 0 .88.07.22.22.4.42.51.02.03.05.06.09.07a.26.26 0 00.22 0 .26.26 0 00.09-.07c.1-.22.14-.46.12-.7 0-.3-.03-.59-.12-.87a.92.92 0 00-.4-.52c-.19-.16-.33-.14-.42 0zM137.9 72.33v-.61l1.13.65v3.22l-.61-.32v-2.7l-.52-.24zM139.88 75.6c-.2-.43-.3-.9-.29-1.37a1.5 1.5 0 01.28-1.06c.2-.19.47-.19.85 0 .4.2.7.53.85.94.19.43.29.9.28 1.37.04.37-.06.75-.28 1.05-.17.22-.47.2-.85 0a2.12 2.12 0 01-.84-.94zm.44-1.75c-.1.22-.15.47-.14.71 0 .3.04.59.14.87.06.22.2.42.4.54h.4c.11-.22.16-.46.14-.7 0-.3-.04-.6-.11-.87a.94.94 0 00-.43-.52c-.19-.19-.3-.17-.4-.03zM142.23 74.68v-.61l1.1.65v3.23l-.59-.33v-2.64l-.51-.3zM144.18 78.09a3.2 3.2 0 01-.26-1.37 1.5 1.5 0 01.28-1.06c.17-.18.47-.18.85 0 .38.22.67.55.84.95.2.42.3.89.29 1.36.04.37-.06.75-.29 1.06-.18.2-.47.18-.84 0a2.05 2.05 0 01-.87-.94zm.44-1.74c-.08.22-.12.46-.11.7 0 .3.04.59.11.87.08.22.23.4.43.52a.26.26 0 00.2.1.26.26 0 00.2-.1c.1-.22.16-.46.14-.7 0-.3-.05-.6-.14-.88a.92.92 0 00-.4-.51c-.2-.17-.33-.14-.43 0zM146.53 77.24v-.61l1.13.66v3.22l-.6-.33v-2.63l-.53-.31zM148.55 80.58c-.2-.43-.29-.9-.28-1.37a1.5 1.5 0 01.28-1.05c.19-.22.47-.2.85 0 .39.2.7.53.87.94.17.43.26.9.25 1.36.05.38-.05.75-.28 1.06-.16.21-.44.19-.84 0a2.12 2.12 0 01-.85-.94zm.45-1.74c-.1.22-.16.46-.14.7 0 .3.04.6.14.87.06.22.2.4.4.52h.42c.05-.23.05-.47 0-.7.04-.3.04-.59 0-.87a.94.94 0 00-.42-.52c-.24-.17-.36-.14-.45 0h.05zM150.9 79.73v-.6l1.13.65V83l-.59-.33v-2.63l-.54-.3zM105.34 61.23c-.2-.44-.29-.91-.28-1.39a1.5 1.5 0 01.28-1.05c.19-.2.47-.2.87 0 .37.21.67.54.85.94.19.42.28.89.28 1.36.03.37-.07.75-.28 1.06-.2.2-.47.19-.87 0a2.07 2.07 0 01-.85-.92zm.45-1.76c-.1.23-.14.48-.12.73-.01.28.03.57.12.84.06.22.2.42.4.54.19.1.33.1.42 0 .09-.22.13-.46.12-.7 0-.29-.04-.57-.12-.85a.92.92 0 00-.42-.54.26.26 0 00-.4-.02zM107.7 60.38v-.6l1.12.63v3.24l-.61-.35v-2.73l-.52-.19zM109.67 63.72c-.2-.43-.3-.9-.29-1.38a1.5 1.5 0 01.29-1.06c.18-.2.47-.2.84 0 .38.21.67.54.85.94.2.43.29.9.28 1.36.04.38-.06.75-.28 1.06-.19.21-.47.19-.85 0a2.18 2.18 0 01-.84-.92zm.44-1.76c-.1.23-.15.48-.14.73-.04.28-.04.56 0 .84.08.23.22.42.42.54h.4c.12-.21.16-.46.15-.7 0-.3-.05-.6-.14-.87a.82.82 0 00-.4-.52c-.08-.19-.22-.16-.29-.02zM112.02 62.92v-.58l1.1.63v3.22l-.59-.33v-2.7l-.51-.24zM113.97 66.21a3.41 3.41 0 01-.28-1.38 1.5 1.5 0 01.28-1.06c.19-.19.47-.19.87 0 .37.22.67.55.84.94.2.43.3.9.29 1.36.04.38-.06.76-.29 1.06-.18.21-.47.19-.87 0a2.18 2.18 0 01-.84-.92zm.45-1.76c-.05.24-.05.49 0 .73-.06.28-.06.57 0 .85.07.21.2.4.4.54.18.1.32.1.42 0 .05-.24.05-.48 0-.7.05-.3.05-.6 0-.88-.08-.2-.22-.4-.4-.52-.19-.18-.33-.16-.42-.02zM116.32 65.27v-.6l1.13.65v3.22l-.61-.33v-2.63l-.52-.3zM118.3 68.68a3.2 3.2 0 01-.29-1.36 1.5 1.5 0 01.28-1.06c.2-.19.47-.19.85 0 .39.2.69.54.85.94.19.43.29.9.28 1.36.04.38-.06.76-.28 1.06-.2.21-.47.2-.85 0a2.11 2.11 0 01-.85-.94zm.44-1.74a2.37 2.37 0 00.15 1.89c.06.1.15.17.25.23h.4c.11-.22.16-.46.14-.7 0-.3-.04-.6-.14-.88a.82.82 0 00-.4-.51c-.19-.2-.33-.17-.4-.03zM120.64 67.84v-.62l1.11.66v3.22l-.59-.33v-2.63l-.52-.3zM122.69 71.17c-.2-.42-.29-.89-.28-1.36-.03-.37.07-.75.28-1.06.19-.19.5-.19.87 0 .38.21.68.54.85.94.19.43.28.9.28 1.37.04.37-.06.75-.28 1.05-.2.22-.47.2-.85 0a2.05 2.05 0 01-.87-.94zm.45-1.74c-.09.24-.13.49-.12.73-.01.29.03.58.12.85a1 1 0 00.42.54c.03.03.06.05.1.06a.28.28 0 00.3-.06c.11-.22.16-.46.14-.7 0-.3-.04-.6-.14-.87a.92.92 0 00-.4-.52c-.28-.19-.42-.17-.52-.03h.1zM125.04 70.33v-.61l1.13.66v3.22l-.61-.33v-2.64l-.52-.3zM126.92 73.67a3.2 3.2 0 01-.28-1.37 1.5 1.5 0 01.28-1.05c.19-.2.47-.2.85 0 .39.2.69.53.84.94.2.42.3.89.29 1.36.04.37-.06.75-.29 1.06-.18.2-.47.18-.84 0a2.11 2.11 0 01-.85-.94zm.45-1.74c-.1.22-.16.46-.14.7a2.5 2.5 0 00.28 1.18c.07.1.16.17.26.23h.4c.1-.21.16-.46.14-.7.04-.3.04-.58 0-.87a.94.94 0 00-.42-.52c-.31-.19-.5-.16-.5-.02h-.02zM129.27 72.82v-.5l1.1.66v3.23l-.58-.33v-2.64l-.52-.42zM131.22 76.16a3.2 3.2 0 01-.25-1.37 1.5 1.5 0 01.28-1.05c.16-.2.47-.2.84 0 .38.2.68.54.85.94.2.43.29.9.28 1.36.04.38-.06.75-.28 1.06-.19.21-.47.19-.85 0a2.04 2.04 0 01-.87-.94zm.45-1.74c-.04.23-.04.47 0 .7-.04.3-.04.59 0 .87.08.22.23.41.42.54a.28.28 0 00.4 0c.11-.21.16-.46.14-.7 0-.3-.04-.6-.14-.87a.92.92 0 00-.4-.52c-.18-.19-.33-.16-.42-.02zM133.57 75.31v-.63l1.13.66v3.22l-.6-.33v-2.61l-.53-.3zM135.55 78.65a3.2 3.2 0 01-.28-1.36 1.5 1.5 0 01.28-1.06c.19-.19.47-.19.85 0 .39.2.7.53.87.94.17.43.26.9.25 1.36.05.38-.05.76-.28 1.06-.16.21-.47.19-.84 0a2.11 2.11 0 01-.85-.94zm.45-1.74c-.11.22-.16.46-.15.7 0 .3.05.6.15.88.06.21.2.4.4.51.18.12.32 0 .4 0 .1-.21.16-.46.14-.7 0-.3-.04-.59-.12-.87a.94.94 0 00-.42-.52c-.2-.16-.3-.14-.4.12v-.12zM137.9 77.8v-.6l1.1.65v3.22l-.58-.33v-2.63l-.52-.3zM139.85 81.14c-.17-.43-.26-.9-.26-1.36a1.5 1.5 0 01.28-1.06c.2-.19.47-.19.85 0 .38.21.68.54.85.94.19.43.29.9.28 1.36.04.38-.06.76-.28 1.06-.19.21-.47.2-.85 0a2.16 2.16 0 01-.87-.94zm.45-1.74c-.09.23-.13.47-.12.7 0 .3.04.6.12.88.07.22.22.4.42.51a.25.25 0 00.2.1.26.26 0 00.2-.1c.11-.21.16-.46.14-.7 0-.3-.04-.6-.14-.87a.92.92 0 00-.4-.52c-.19-.16-.33-.02-.42-.02v.02zM142.2 80.3v-.62l1.13.66v3.22l-.59-.33V80.6l-.54-.3zM144.18 83.63c-.2-.42-.3-.89-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.19.47-.19.87 0 .38.21.67.54.84.94.19.43.28.9.26 1.37.04.37-.06.75-.28 1.05-.16.22-.45.2-.85 0a2.12 2.12 0 01-.84-.94zm.44-1.74c-.1.22-.15.47-.14.71 0 .3.05.59.14.87.07.22.21.4.4.52.2.11.33 0 .43 0 .05-.24.05-.48 0-.7.04-.3.04-.59 0-.88a.94.94 0 00-.43-.52c-.19-.16-.3-.16-.4 0zM146.53 82.79v-.61l1.13.65v3.23l-.6-.33v-2.64l-.53-.3zM148.55 86.13c-.2-.43-.29-.9-.28-1.37a1.5 1.5 0 01.28-1.06c.19-.2.47-.18.85 0 .38.22.67.55.84.95.2.42.3.89.28 1.36.05.37-.05.75-.28 1.06-.19.18-.47.18-.84 0a2 2 0 01-.85-.94zm.45-1.74c-.11.22-.16.46-.14.7-.04.29-.04.58 0 .87.07.22.22.4.42.52.19.12.3 0 .4 0 .11-.22.16-.46.14-.7 0-.3-.04-.6-.14-.88a.8.8 0 00-.4-.51c-.12-.17-.26-.14-.33 0h.05zM150.9 85.28v-.61l1.1.66v3.22l-.58-.33v-2.63l-.52-.31zM105.34 66.78c-.2-.44-.29-.91-.28-1.39a1.5 1.5 0 01.28-1.06c.19-.18.47-.18.85 0 .38.21.67.54.84.94.2.43.3.9.28 1.37.05.37-.05.75-.28 1.06-.19.2-.47.18-.84 0a2.07 2.07 0 01-.85-.92zm.45-1.76c-.11.22-.16.47-.14.72a2.37 2.37 0 00.28 1.16c.07.1.16.17.26.23h.4c.1-.22.16-.46.14-.7a2.37 2.37 0 00-.29-1.16.81.81 0 00-.25-.23c-.2-.19-.33-.17-.4-.02zM107.7 65.9v-.63l1.1.64v3.24l-.6-.35v-2.59l-.5-.3zM109.64 69.27c-.19-.44-.29-.9-.28-1.39-.03-.37.07-.75.28-1.05.2-.2.47-.2.87 0 .38.21.67.54.85.94.2.42.29.89.28 1.36.04.37-.06.75-.28 1.06-.19.2-.47.19-.85 0-.38-.21-.68-.53-.87-.92zm.45-1.76a1.9 1.9 0 000 .73c-.04.28-.04.56 0 .84.07.22.21.41.4.54.19.1.33.1.42 0 .06-.23.06-.47 0-.7a2.5 2.5 0 000-.87c-.07-.21-.21-.4-.4-.52-.19-.19-.33-.16-.42.1v-.12zM112 68.4v-.59l1.12.64v3.22l-.6-.33V68.7l-.53-.31zM113.97 71.76a3.41 3.41 0 01-.28-1.38 1.5 1.5 0 01.28-1.06c.19-.2.47-.2.84 0 .39.2.69.53.85.94.2.43.29.9.28 1.36.05.38-.06.75-.28 1.06-.19.21-.47.19-.84 0a2.18 2.18 0 01-.85-.92zm.45-1.76c-.11.23-.16.48-.15.73a2.35 2.35 0 00.29 1.15c.07.1.16.18.25.23h.4c.12-.21.17-.46.15-.7 0-.3-.05-.6-.15-.87a.8.8 0 00-.4-.52c-.18-.19-.3-.04-.4-.04V70zM116.32 70.9v-.62l1.1.66v3.22l-.58-.33V71.2l-.52-.3zM118.27 74.23a3.2 3.2 0 01-.26-1.36c-.03-.37.06-.75.26-1.06.19-.19.5-.19.87 0 .38.21.68.54.85.94.19.43.29.9.28 1.36.04.38-.06.76-.28 1.06-.2.21-.47.19-.85 0a2.04 2.04 0 01-.87-.94zm.45-1.74c-.09.23-.13.48-.12.73 0 .29.04.57.12.85.07.22.22.41.42.54a.28.28 0 00.4 0c.11-.22.16-.46.14-.7 0-.3-.04-.6-.14-.88a.91.91 0 00-.4-.52c-.19-.18-.33-.18-.42-.02zM120.62 73.38v-.6l1.13.65v3.22l-.61-.33V73.7l-.52-.3zM122.69 76.72c-.2-.43-.29-.9-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.19.47-.19.85 0 .39.2.7.54.87.94.17.44.26.9.26 1.37.04.37-.06.75-.29 1.05-.19.21-.47.2-.84 0a2.12 2.12 0 01-.85-.94zm.45-1.74c-.11.23-.16.48-.14.73a2.35 2.35 0 00.28 1.16c.07.1.16.17.26.23h.4c.1-.22.16-.46.14-.7 0-.3-.04-.6-.12-.88a.94.94 0 00-.42-.51c-.29-.2-.4-.17-.5-.03h.1zM125.04 75.88v-.61l1.13.65v3.22l-.59-.33v-2.63l-.54-.3zM126.9 79.21a3.2 3.2 0 01-.26-1.36 1.5 1.5 0 01.28-1.06c.17-.19.47-.19.85 0 .38.21.67.54.84.94.2.43.3.9.29 1.37.04.37-.06.75-.29 1.05-.18.22-.47.2-.84 0a2.05 2.05 0 01-.87-.94zm.44-1.74c-.04.24-.04.48 0 .71-.03.29-.03.58 0 .87a1 1 0 00.43.54h.4c.1-.22.16-.46.14-.7 0-.3-.04-.6-.14-.87a.92.92 0 00-.4-.52c-.19-.19-.38-.17-.38-.03h-.05zM129.25 78.37v-.61l1.1.66v3.31l-.58-.33v-2.73l-.52-.3zM131.22 81.73a3.2 3.2 0 01-.28-1.36 1.5 1.5 0 01.28-1.06c.2-.19.47-.19.85 0 .4.2.7.53.87.94.17.43.26.9.26 1.36.04.38-.06.76-.28 1.06-.17.21-.47.19-.85 0a2.11 2.11 0 01-.85-.94zm.45-1.74c-.1.22-.15.46-.14.7 0 .3.04.6.14.88.07.21.21.4.4.54.19.09.33.09.42 0 .1-.23.13-.47.12-.7 0-.3-.04-.6-.12-.88a.94.94 0 00-.42-.52.26.26 0 00-.4-.04v.02zM133.57 80.86v-.61l1.13.66v3.17l-.58-.33v-2.63l-.55-.26zM135.53 84.2c-.18-.44-.27-.9-.26-1.37a1.5 1.5 0 01.28-1.05c.19-.2.47-.2.85 0s.67.54.84.94c.2.43.3.9.28 1.36.05.38-.05.75-.28 1.06-.19.21-.47.19-.84 0a2.17 2.17 0 01-.87-.94zm.47-1.74c-.11.22-.16.46-.15.7 0 .3.05.6.12.87.08.22.23.4.43.52.18.12.3 0 .4 0 .1-.22.16-.46.14-.7 0-.3-.05-.6-.14-.87a.92.92 0 00-.4-.52c-.2-.17-.33-.14-.4 0zM137.9 83.35v-.6l1.1.65v3.22l-.58-.33v-2.63l-.52-.3zM139.85 86.69c-.2-.43-.29-.9-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.19.47-.19.87 0 .38.21.68.54.85.94.19.43.29.9.28 1.36.04.38-.07.76-.3 1.06-.17.21-.45.19-.85 0a2.1 2.1 0 01-.85-.94zm.45-1.74c-.11.22-.16.46-.14.7 0 .3.04.6.14.88.06.21.2.4.4.51.19.12.33 0 .42 0 .05-.23.05-.47 0-.7.04-.3.04-.58 0-.87a.94.94 0 00-.42-.52.26.26 0 00-.4 0zM142.2 85.84v-.6l1.13.65v3.22l-.59-.33v-2.63l-.54-.3zM144.18 89.18c-.2-.43-.3-.9-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.19.47-.19.84 0 .38.21.68.54.85.94.2.43.29.9.28 1.36.04.38-.06.76-.28 1.06-.19.21-.47.2-.85 0a2 2 0 01-.84-.94zm.44-1.74c-.1.22-.15.46-.14.7-.04.3-.04.59 0 .88.08.22.23.4.43.51.18.12.3 0 .4 0 .1-.21.16-.46.14-.7 0-.3-.05-.6-.14-.87a.82.82 0 00-.4-.52c-.07-.16-.22-.14-.29 0zM146.53 88.34v-.62l1.1.66v3.22l-.59-.33v-2.63l-.51-.3zM148.55 91.67c-.2-.42-.29-.89-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.2.47-.19.87 0 .38.21.68.54.85.94.19.43.28.9.28 1.37.04.37-.06.75-.28 1.05-.2.2-.47.2-.87 0a2.12 2.12 0 01-.85-.94zm.45-1.74a1.4 1.4 0 000 .71 2.5 2.5 0 000 .87c.06.22.2.4.4.52.18.11.32 0 .42 0 .1-.22.14-.47.12-.7 0-.3-.03-.6-.12-.88-.07-.2-.22-.4-.4-.52-.26-.16-.4-.14-.5 0h.08zM150.9 90.83v-.61l1.13.66v3.22l-.61-.33v-2.64l-.52-.3zM105.32 72.33c-.2-.44-.3-.91-.28-1.4-.04-.37.06-.74.28-1.05.19-.19.5-.19.87 0 .37.22.67.55.84.94.2.43.3.9.28 1.37.05.37-.05.75-.28 1.05-.19.21-.47.2-.84 0-.39-.2-.7-.52-.87-.91zm.44-1.77c-.08.24-.12.48-.11.73 0 .29.03.57.11.85a1 1 0 00.43.54c.02.03.05.05.09.06a.28.28 0 00.3-.06c.12-.22.17-.46.15-.7 0-.3-.05-.58-.14-.85a.9.9 0 00-.4-.54c-.2-.2-.33-.17-.43-.03zM107.67 71.46v-.6l1.13.64v3.18l-.61-.36V71.7l-.52-.23zM109.64 74.82c-.19-.44-.29-.91-.28-1.39a1.5 1.5 0 01.28-1.06c.2-.18.47-.18.85 0 .38.2.68.54.84.94.2.43.3.9.29 1.37.04.37-.06.75-.29 1.06-.18.2-.47.18-.84 0a2.19 2.19 0 01-.85-.92zm.45-1.76c-.1.22-.16.47-.14.72a2.37 2.37 0 00.28 1.16c.07.1.16.17.26.23h.4c.11-.22.16-.46.14-.7.04-.3.04-.59 0-.87a.94.94 0 00-.42-.52c-.3-.19-.43-.17-.52-.02zM112 73.95v-.59l1.12.64v3.22l-.59-.33v-2.64l-.54-.3zM113.94 77.31a3.38 3.38 0 01-.25-1.39 1.5 1.5 0 01.28-1.05c.19-.2.47-.2.84 0 .38.21.67.54.85.94.2.42.29.89.28 1.36.05.37-.06.75-.28 1.06-.19.2-.47.19-.84 0-.38-.21-.69-.53-.88-.92zm.45-1.76c-.09.23-.13.48-.12.73 0 .28.05.57.12.84.08.23.22.42.42.54a.28.28 0 00.4 0c.12-.21.17-.46.15-.7 0-.3-.05-.6-.15-.87a.92.92 0 00-.4-.52c-.18-.19-.33-.16-.42-.02zM116.3 76.44v-.61l1.12.66v3.22l-.6-.33v-2.63l-.52-.3zM118.27 79.78c-.2-.43-.29-.9-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.2.47-.2.85 0 .39.2.7.53.87.94.18.43.27.9.26 1.36.04.38-.06.75-.29 1.06-.16.21-.47.19-.84 0a2.12 2.12 0 01-.85-.94zm.45-1.74c-.1.22-.16.46-.14.7 0 .3.04.6.14.87.06.23.2.42.4.54h.4c.1-.21.16-.46.14-.7 0-.3-.04-.59-.12-.87a.94.94 0 00-.42-.52c-.2-.19-.3-.16-.4-.02zM120.62 78.93v-.6l1.13.65v3.22l-.59-.33v-2.63l-.54-.3zM122.69 82.27c-.17-.43-.26-.9-.26-1.36a1.5 1.5 0 01.28-1.06c.2-.19.47-.19.85 0 .38.21.68.54.85.94.19.43.28.9.28 1.36.04.38-.06.76-.28 1.06-.2.21-.47.19-.85 0a2.16 2.16 0 01-.87-.94zm.45-1.74c-.05.24-.05.49 0 .73-.04.28-.04.57 0 .85.08.22.22.4.42.54h.4c.11-.22.16-.46.14-.7 0-.3-.04-.6-.14-.88a.92.92 0 00-.4-.52c-.3-.18-.45-.16-.54-.02h.12zM125.04 81.42v-.6l1.1.65v3.22l-.58-.33v-2.63l-.52-.3zM126.9 84.76c-.2-.43-.29-.9-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.19.47-.19.87 0 .38.21.67.54.84.94.2.43.29.9.26 1.37.04.37-.05.74-.26 1.05-.18.21-.47.2-.87 0a2.12 2.12 0 01-.84-.94zm.44-1.74c-.1.22-.15.47-.14.7 0 .3.05.6.14.88.07.22.21.41.4.54.2.1.33.1.43 0 .05-.23.05-.47 0-.7.04-.3.04-.59 0-.88a.94.94 0 00-.42-.51.26.26 0 00-.36-.03h-.05zM129.25 83.92v-.61l1.13.65v3.22l-.59-.33v-2.63l-.54-.3zM131.22 87.25a3.2 3.2 0 01-.28-1.36 1.5 1.5 0 01.28-1.06c.2-.18.47-.18.85 0 .38.21.68.54.85.94.19.43.29.9.28 1.37.04.37-.06.75-.28 1.05-.2.22-.47.2-.85 0a2 2 0 01-.85-.94zm.45-1.74c-.1.22-.15.47-.14.71 0 .3.04.59.12.87.08.22.22.41.42.54h.4c.11-.22.16-.46.14-.7 0-.3-.04-.6-.14-.87a.82.82 0 00-.4-.52c-.19-.19-.33-.17-.4-.03zM133.57 86.43v-.61l1.11.66v3.22l-.59-.33v-2.63l-.52-.3zM135.53 89.75c-.2-.43-.3-.9-.29-1.37a1.5 1.5 0 01.29-1.05c.18-.2.47-.2.87 0 .38.2.67.54.84.94.2.42.3.89.28 1.36.04.37-.06.75-.28 1.06-.19.2-.47.19-.87 0a2.12 2.12 0 01-.84-.94zm.44-1.74c-.1.22-.13.46-.12.7 0 .3.03.6.12.87.08.21.22.4.4.52.2.12.33 0 .43 0 .08-.22.13-.47.11-.7.02-.3-.03-.6-.11-.88a.94.94 0 00-.43-.51.25.25 0 00-.2-.1.26.26 0 00-.2.1zM137.88 88.9v-.61l1.13.66v3.22l-.62-.33V89.2l-.51-.31zM139.85 92.24c-.2-.43-.29-.9-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.2.47-.2.85 0s.68.53.84.94c.2.43.3.9.29 1.36.04.38-.06.75-.29 1.06-.18.21-.47.19-.84 0a2.11 2.11 0 01-.85-.94zm.45-1.74c-.11.22-.16.46-.14.7 0 .3.04.6.14.87a.82.82 0 00.4.52c.19.12.3 0 .4 0 .1-.22.16-.46.14-.7 0-.3-.04-.6-.14-.87a.82.82 0 00-.4-.52c-.19-.17-.33-.14-.4 0zM142.2 91.4v-.62l1.1.66v3.22l-.58-.33V91.7l-.52-.3zM144.15 94.73c-.18-.39-.28-.81-.3-1.25a1.5 1.5 0 01.28-1.05c.19-.2.5-.2.87 0 .38.22.67.56.85.96.19.43.28.9.28 1.36.04.38-.06.76-.28 1.06-.2.21-.47.19-.87 0a2.11 2.11 0 01-.83-1.08zm.45-1.74c-.05.23-.05.47 0 .7a2.5 2.5 0 000 .88c.07.2.22.39.4.51.19.12.33 0 .42 0 .1-.22.15-.46.12-.7.01-.3-.03-.6-.12-.87-.07-.21-.21-.4-.4-.52-.18-.16-.33-.14-.42 0zM146.5 93.88v-.6l1.13.65v3.22l-.6-.33V94.2l-.53-.3zM148.55 97.22c-.2-.43-.29-.9-.28-1.36a1.5 1.5 0 01.28-1.06c.19-.21.47-.19.85 0 .39.2.69.53.84.94.2.43.3.9.28 1.36.05.38-.05.76-.28 1.06-.19.2-.47.2-.84 0a2.12 2.12 0 01-.85-.94zm.45-1.74c-.11.22-.16.46-.14.7 0 .3.04.6.14.88a.8.8 0 00.4.51c.18.12.32 0 .4 0 .1-.21.15-.46.14-.7 0-.3-.04-.59-.12-.87a.94.94 0 00-.42-.52c-.26-.16-.38-.14-.47 0h.07zM150.9 96.38v-.54l1.1.65v3.22l-.58-.32v-2.64l-.52-.37zM74.22 35.77a9.92 9.92 0 00-2.65 2.31c-.73-1.28-2.62-1.38-4.84-.1a10.65 10.65 0 00-5.14 7.01c-.38.15-.75.32-1.1.53-2.47 1.43-4.46 4.3-4.46 6.43 0 1.71 1.27 2.4 3.06 1.88h.1c.12-.04.25-.1.36-.17l1.78-1.03 11.76-6.82 2.22-1.3c.44-.36.86-.76 1.24-1.2a9.12 9.12 0 002.48-5.57c.03-2.66-2.13-3.52-4.8-1.97z' fill='%23F2F2F2'/%3E%3Cpath d='M120.16 19.29a8.38 8.38 0 015.23-1.25c3.05.72 5.82 2.32 7.95 4.61 1.27 1.24 2.4 2.6 3.4 4.08a28.67 28.67 0 012.4 4.27 20.36 20.36 0 012 8.36 7.46 7.46 0 01-2.4 6.08l-.18.13-3.1 1.78-1.49-2.3c-.53-.2-1.05-.43-1.55-.68a21.68 21.68 0 01-6.69-5.7 26.75 26.75 0 01-4.86-8.82 17.7 17.7 0 01-.95-6.29l-1.13-1.72-.85-1.3 2.22-1.25z' fill='%23B3B3B3'/%3E%3Cpath d='M118.76 21.88l6.65-3.83c3.04.72 5.81 2.33 7.95 4.62l-12.52 7.22a17.7 17.7 0 01-.95-6.28l-1.13-1.73z' fill='%23D1D1D1'/%3E%3Cpath d='M120.84 29.9l12.52-7.23c1.26 1.24 2.4 2.6 3.4 4.07a28.58 28.58 0 012.39 4.28l-13.45 7.75a26.72 26.72 0 01-4.86-8.88z' fill='%23B3B3B3'/%3E%3Cpath d='M125.7 38.72l13.45-7.76a20.38 20.38 0 012 8.35l-8.76 5.06a21.7 21.7 0 01-6.68-5.65z' fill='%23A3A3A3'/%3E%3Cpath d='M133.49 28.62c4.98 7.3 5.87 15.68 2 18.7-3.88 3.03-11.08-.42-16.06-7.72-4.97-7.3-5.87-15.68-2-18.69 3.89-3 11.08.42 16.06 7.71z' fill='%23667482'/%3E%3Cpath d='M132.39 29.37c4.48 6.55 5.29 14.08 1.8 16.8-3.5 2.72-9.98-.37-14.44-6.94-4.46-6.57-5.28-14.08-1.78-16.8 3.49-2.73 9.95.4 14.42 6.94z' fill='%234A5957'/%3E%3Cpath d='M132.42 29.37c3.46 5.06 4.66 10.7 3.3 14.13a4.98 4.98 0 01-1.56 2.2c-3.4 2.65-9.67-.37-14.03-6.74-4.36-6.37-5.11-13.63-1.77-16.3 3.44-2.63 9.71.4 14.06 6.7z' fill='%23015280'/%3E%3Cpath d='M138.69 40.4c-.54.94-.56 1.95 0 2.26l2.6 1.53 1.96-3.42-2.58-1.53c-.57-.3-1.44.22-1.98 1.16z' fill='silver'/%3E%3Cpath d='M138.69 40.4c-.54.94-.56 1.95 0 2.26l2.6 1.53 1.05-1.83-3.56-2.05-.1.09z' fill='%23667482'/%3E%3Cpath d='M140.83 41.67c-.69 1.18-.7 2.46 0 2.85l4.57 2.65 2.47-4.28-4.56-2.65c-.7-.4-1.8.24-2.48 1.43z' fill='%2349505F'/%3E%3Cpath d='M140.83 41.67c-.69 1.18-.7 2.46 0 2.85l4.57 2.65 1.43-2.48-5.7-3.34-.3.32z' fill='%23292D39'/%3E%3Cpath d='M146.04 41.45l17.26 10.12-1.35 2.35-1.43 2.55-17.24-10.12c-.77-.44-.76-1.88 0-3.23.75-1.37 2-2.11 2.76-1.67z' fill='%2349505F'/%3E%3Cpath d='M143.24 43.12l18.7 10.8-1.42 2.55-17.24-10.12c-.83-.44-.81-1.88-.04-3.23z' fill='%23292D39'/%3E%3Cpath d='M160.5 53.22c-.79 1.36-.8 2.85 0 3.25l1.18.7 2.85-4.9-1.18-.7c-.82-.44-2.07.3-2.85 1.65z' fill='silver'/%3E%3Cpath d='M160.5 53.22c-.79 1.36-.8 2.85 0 3.25l1.18.7 1.6-2.78-2.54-1.42-.25.25z' fill='%23667482'/%3E%3Cpath d='M164.46 52.27c.77.44.75 1.9 0 3.25-.76 1.35-2.04 2.1-2.85 1.65-.82-.44-.74-1.9 0-3.25s2.1-2.1 2.85-1.65z' fill='%23A3A3A3'/%3E%3Cg style='mix-blend-mode:lighten'%3E%3Cpath d='M132.42 29.37c3.46 5.06 4.66 10.7 3.3 14.13-3.63 1.63-9.43-1.42-13.55-7.52-3.16-4.63-4.5-9.74-3.8-13.33 3.43-2.62 9.7.4 14.05 6.72z' fill='%2300649E'/%3E%3C/g%3E%3Cg style='mix-blend-mode:lighten'%3E%3Cpath d='M130.58 29.68c0 1.15-1.43 1.21-3.22.13-1.8-1.09-3.25-2.85-3.27-4.02 0-1.17 1.43-1.2 3.23-.13 1.8 1.07 3.25 2.88 3.26 4.02z' fill='%232BB9E4'/%3E%3C/g%3E%3Cg style='mix-blend-mode:lighten'%3E%3Cpath d='M123.04 25.6a1.2 1.2 0 01-.76 1.83 2.12 2.12 0 01-2.22-1.17 1.19 1.19 0 01-.1-1.11 1.2 1.2 0 01.86-.72 2.15 2.15 0 012.22 1.17z' fill='%232BB9E4'/%3E%3C/g%3E%3Cdefs%3E%3ClinearGradient id='paint0_linear' x1='184.18' y1='87.51' x2='96.81' y2='93.21' gradientUnits='userSpaceOnUse'%3E%3Cstop stop-color='%2319D7CF'/%3E%3Cstop offset='1' stop-color='%233F95FC'/%3E%3C/linearGradient%3E%3ClinearGradient id='paint1_linear' x1='96.44' y1='87.51' x2='8.5' y2='93.28' gradientUnits='userSpaceOnUse'%3E%3Cstop stop-color='%2319D7CF'/%3E%3Cstop offset='1' stop-color='%233F95FC'/%3E%3C/linearGradient%3E%3ClinearGradient id='paint2_linear' x1='180.3' y1='36.53' x2='5.3' y2='49.79' gradientUnits='userSpaceOnUse'%3E%3Cstop stop-color='%2319D7CF'/%3E%3Cstop offset='1' stop-color='%233F95FC'/%3E%3C/linearGradient%3E%3Cfilter id='filter0_d' x='0' y='36.53' width='200.03' height='142.01' filterUnits='userSpaceOnUse' color-interpolation-filters='sRGB'%3E%3CfeFlood flood-opacity='0' result='BackgroundImageFix'/%3E%3CfeColorMatrix in='SourceAlpha' values='0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 127 0'/%3E%3CfeOffset dy='20'/%3E%3CfeGaussianBlur stdDeviation='6'/%3E%3CfeColorMatrix values='0 0 0 0 0.286275 0 0 0 0 0.313726 0 0 0 0 0.372549 0 0 0 0.12 0'/%3E%3CfeBlend in2='BackgroundImageFix' result='effect1_dropShadow'/%3E%3CfeBlend in='SourceGraphic' in2='effect1_dropShadow' result='shape'/%3E%3C/filter%3E%3C/defs%3E%3C/svg%3E)
'%3E%3Cpath d='M188.06 102.46l-.02 8.07-87.72 50.97.03-8.06 87.7-50.98z' fill='url(%23paint0_linear)'/%3E%3Cpath d='M100.35 153.44l-.03 8.06-88.3-50.97.03-8.07 88.3 50.98z' fill='url(%23paint1_linear)'/%3E%3Cpath d='M188.06 102.46l-87.71 50.98-88.3-50.98L99.76 51.5l88.3 50.97z' fill='url(%23paint2_linear)'/%3E%3C/g%3E%3Cpath d='M120.69 53.23a1.34 1.34 0 01.62.99v6.35l-.99-.57v-6.35a1.38 1.38 0 00-.6-1.01l.97.6z' fill='%2349505F'/%3E%3Cpath d='M107.17 61.17c.03-.46.1-.9.23-1.35a10.87 10.87 0 012.08-3.89c.34-.39.71-.74 1.12-1.06.22-.18.45-.33.7-.47l6.84-3.97.4-.18c.32-.18.68-.3 1.06-.34.52-.1 1.06-.01 1.53.24l.98.57c-.45-.26-.99-.34-1.5-.24a3.6 3.6 0 00-1.06.34l-.4.2-6.84 3.95c-.25.14-.5.3-.73.47a10.1 10.1 0 00-3.2 4.98c-.1.43-.18.87-.22 1.32v6.49l-.99-.6v-6.46z' fill='%23292D39'/%3E%3Cpath d='M112.3 55.02a9.2 9.2 0 00-4.14 6.83v6.38l2.02-1.17v-6.38a4.74 4.74 0 012.13-3.35l6.85-3.97c1.09-.62 2-.2 2.15.89v6.35l2.02-3.4v-4.12c-.18-2.36-1.97-3.27-4.15-2l-6.87 3.94zM134.77 104.26l1.14.68a.65.65 0 00-.67 0l-1.14-.65a.65.65 0 01.67-.03z' fill='%2349505F'/%3E%3Cpath d='M135.24 105.12l-1.14-.65a.9.9 0 01.28-.13l1.15.67a.8.8 0 00-.29 0v.1zM135.53 104.88l-1.15-.67a.54.54 0 01.37 0l1.14.65a.57.57 0 00-.36 0v.02z' fill='%2349505F'/%3E%3Cpath d='M135.89 104.91l-1.14-.65h.02l1.14.68-.02-.03zM134.6 107.2l-1.15-.68a.69.69 0 01-.26-.6 2.02 2.02 0 01.9-1.58l1.15.65a2 2 0 00-.9 1.6.7.7 0 00.25.6z' fill='%2349505F'/%3E%3Cpath d='M134.6 107.2l-1.15-.68a.69.69 0 01-.26-.6c0-.24.06-.48.16-.7l1.14.68c-.1.22-.16.45-.16.7a.69.69 0 00.26.6zM134.49 105.9l-1.14-.68a2 2 0 01.3-.5l1.15.66c-.13.15-.23.33-.31.52z' fill='%2349505F'/%3E%3Cpath d='M134.8 105.38l-1.14-.65c.12-.16.27-.3.44-.4l1.14.66c-.17.1-.31.24-.44.39zM135.24 105.12c.52-.29.94 0 .94.54a2.03 2.03 0 01-.94 1.59c-.5.28-.9 0-.9-.52a1.99 1.99 0 01.9-1.61zM118.07 95.08l1.14.65a.65.65 0 00-.68 0l-1.14-.68a.65.65 0 01.68.03z' fill='%2349505F'/%3E%3Cpath d='M118.53 95.8l-1.14-.67c.1-.02.2-.02.29 0l1.14.65c-.1.02-.2.07-.29.13v-.1zM118.82 95.67l-1.14-.64a.55.55 0 01.36 0l1.14.67a.57.57 0 00-.36 0v-.03z' fill='%2349505F'/%3E%3Cpath d='M119.18 95.73l-1.14-.68.03.03 1.14.65h-.03zM117.89 97.98l-1.15-.65a.7.7 0 01-.25-.6 2.1 2.1 0 01.9-1.6l1.14.67a2.06 2.06 0 00-.9 1.59.65.65 0 00.26.6z' fill='%2349505F'/%3E%3Cpath d='M117.89 97.98l-1.15-.65a.7.7 0 01-.25-.6c0-.23.05-.47.15-.7l1.14.66c-.1.22-.15.45-.15.7a.65.65 0 00.26.6z' fill='%2349505F'/%3E%3Cpath d='M117.78 96.69l-1.14-.65c.08-.19.18-.36.31-.52l1.14.67a2 2 0 00-.3.5z' fill='%2349505F'/%3E%3Cpath d='M118.1 96.2l-1.15-.68c.13-.15.28-.28.44-.4l1.14.68c-.17.1-.33.23-.44.4z' fill='%2349505F'/%3E%3Cpath d='M118.53 95.8c.52-.3.94 0 .94.52a2.1 2.1 0 01-.91 1.61c-.52.29-.93 0-.93-.54a2.06 2.06 0 01.9-1.59zM117.89 104.2l-1.15.66a.72.72 0 01.68 0l1.14-.68a.7.7 0 00-.67.03z' fill='%2349505F'/%3E%3Cpath d='M117.42 104.94l1.14-.68h-.29l-1.14.65.29.13v-.1zM117.13 104.8l1.14-.64a.54.54 0 00-.36 0l-1.14.67a.58.58 0 01.36 0v-.02z' fill='%2349505F'/%3E%3Cpath d='M116.77 104.86l1.14-.68-.02.03-1.15.65h.03zM118.07 107.11l1.14-.64a.7.7 0 00.26-.6 2.1 2.1 0 00-.91-1.61l-1.14.67a2.06 2.06 0 01.9 1.59.63.63 0 01-.25.6z' fill='%2349505F'/%3E%3Cpath d='M118.07 107.11l1.14-.64a.71.71 0 00.26-.6c0-.24-.06-.48-.16-.7l-1.14.65c.1.22.15.46.16.7a.62.62 0 01-.26.6z' fill='%2349505F'/%3E%3Cpath d='M118.3 105.82l1.14-.65a2.14 2.14 0 00-.31-.52l-1.14.67c.13.15.23.32.31.5zM117.86 105.32l1.14-.67a2.13 2.13 0 00-.44-.39l-1.14.67c.17.1.32.24.44.4z' fill='%2349505F'/%3E%3Cpath d='M117.42 104.94c-.52-.32-.94 0-.94.51a2.11 2.11 0 00.91 1.61c.52.29.94 0 .94-.54a2.05 2.05 0 00-.91-1.58zM134.7 94.97l-1.15.68a.65.65 0 01.68 0l1.14-.65a.72.72 0 00-.67-.03z' fill='%2349505F'/%3E%3Cpath d='M134.23 95.7l1.14-.65-.28-.13-1.15.68h.29v.1zM133.87 95.6l1.14-.68a.57.57 0 00-.37 0l-1.14.65a.57.57 0 01.37 0v.03z' fill='%2349505F'/%3E%3Cpath d='M133.58 95.62l1.14-.65h-.03l-1.14.68.03-.03zM134.88 97.9l1.14-.67a.62.62 0 00.26-.6 2.03 2.03 0 00-.91-1.58l-1.14.65a1.97 1.97 0 01.9 1.6.7.7 0 01-.25.6z' fill='%2349505F'/%3E%3Cpath d='M134.88 97.9l1.14-.67a.63.63 0 00.26-.6c0-.24-.06-.48-.16-.7l-1.14.68c.11.21.17.45.16.7a.7.7 0 01-.26.6zM134.98 96.6l1.14-.67a2.6 2.6 0 00-.31-.49l-1.14.65c.13.16.23.33.31.52z' fill='%2349505F'/%3E%3Cpath d='M134.67 96.09l1.14-.65a1.52 1.52 0 00-.44-.39l-1.14.65c.16.1.31.24.44.39z' fill='%2349505F'/%3E%3Cpath d='M134.23 95.7c-.52-.28-.94 0-.94.55a2.03 2.03 0 00.94 1.58c.5.3.9 0 .9-.52a1.97 1.97 0 00-.9-1.6z' fill='%2349505F'/%3E%3Cpath d='M116.54 93.57v2.54l7.23 4.2v-2.53l-7.23-4.2z' fill='%23292D39'/%3E%3Cpath d='M123.77 97.78v2.54l2.62-1.53v-2.52l-2.62 1.5zM119.16 92.07l-2.62 1.5 7.23 4.2 2.62-1.5-7.23-4.2zM128.99 97.78l.02 2.54 7.27-4.2v-2.55l-7.3 4.2z' fill='%2349505F'/%3E%3Cpath d='M126.37 99.28l.02 2.54 2.62-1.5-.02-2.54-2.62 1.5z' fill='%2349505F'/%3E%3Cpath d='M119.08 103.5l.03 2.53 7.28-4.2-.02-2.55-7.3 4.23z' fill='%2349505F'/%3E%3Cpath d='M126.37 99.28l.02 2.54 7.22 4.2v-2.51l-7.24-4.23z' fill='%23292D39'/%3E%3Cpath d='M116.48 101.98l2.6 1.53 7.29-4.23 2.62-1.5 7.29-4.2-2.6-1.51-7.29 4.2-2.62 1.5-7.29 4.2z' fill='%2349505F'/%3E%3Cpath d='M116.48 101.98v2.54l2.62 1.5-.02-2.51-2.6-1.53z' fill='%23292D39'/%3E%3Cpath d='M133.6 103.5v2.53l2.65-1.51-.02-2.54-2.62 1.53z' fill='%2349505F'/%3E%3Cpath d='M136.23 101.98l-7.24-4.2-2.62 1.5 7.24 4.23 2.62-1.53z' fill='%2349505F'/%3E%3Cpath d='M126.4 69.94l.02 29.37-2.93-1.72-.05-27.65h2.95z' fill='%23292D39'/%3E%3Cpath d='M128.91 69.94l.03 27.91-2.52 1.46-.03-29.37h2.52zM139.73 70.72l2.98-1.74.08-29.94-2.98 1.74-.08 29.94z' fill='%2349505F'/%3E%3Cpath d='M139.8 40.78l2.99-1.74-3.24-1.87-2.99 1.74 3.25 1.87z' fill='%2349505F'/%3E%3Cpath d='M136.56 38.91l-.07 29.94 3.24 1.87.08-29.94-3.25-1.87z' fill='%23292D39'/%3E%3Cpath d='M130.8 19.5l2.21-1.26h-.16l-2.2 1.27h.16z' fill='%23358683'/%3E%3Cpath d='M133 18.13a6.2 6.2 0 014.13-.39c1.2.28 2.33.73 3.38 1.35a19.96 19.96 0 015.37 4.72c1.3 1.58 2.4 3.33 3.24 5.2.7 1.48 1.13 3.08 1.3 4.71l1.24 15.9a4.77 4.77 0 01-1.9 4.86l-2.2 1.27a4.77 4.77 0 001.92-4.83L148.21 35a14.28 14.28 0 00-1.27-4.7 23.35 23.35 0 00-3.24-5.19 20.46 20.46 0 00-5.4-4.72 11.89 11.89 0 00-3.37-1.35 6.2 6.2 0 00-4.13.4l2.2-1.3z' fill='%23FCC689'/%3E%3Cpath d='M138.3 20.36c-5.03-2.9-9.52-1.5-9.96 3.12l-1.32 14.42c-.44 4.64 3.4 10.84 8.5 13.8l5.38 3.12c5.18 2.95 8.97 1.19 8.58-3.92l-1.27-15.93a21.23 21.23 0 00-9.9-14.6z' fill='%23FF9F31'/%3E%3Cpath d='M107.38 69.1a6.9 6.9 0 003.03 3.17l7.27 4.2a16.81 16.81 0 008.43 1.98c2.8.03 5.55-.65 8.02-1.97l7.31-4.2a5.81 5.81 0 003.43-4.8v2.9a5.8 5.8 0 01-3.46 4.8l-7.28 4.23a17.22 17.22 0 01-8.05 1.97c-2.93.08-5.84-.6-8.43-1.97l-7.13-4.23a6.92 6.92 0 01-3.06-3.14 4.33 4.33 0 01-.34-1.58v-2.93c-.03.54.06 1.08.26 1.58z' fill='%23F33'/%3E%3Cpath d='M110.52 62.73c-4.57 2.6-4.6 6.9 0 9.54l7.26 4.2a18.16 18.16 0 0016.45 0l7.31-4.2c4.57-2.59 4.6-6.9 0-9.54l-7.26-4.2a18.16 18.16 0 00-16.45 0l-7.31 4.2z' fill='%23FF9F31'/%3E%3Cpath d='M121.26 20.39a4.12 4.12 0 00-4.85 3.3l-4.88 22.15 8.98.2 4.02-20.75a4.12 4.12 0 00-3.27-4.9z' fill='%23F3B999'/%3E%3Cpath d='M122.24 6.17c.4-.88.52-1.24 1.9-1.09.36 0 .75.32.62.65a3.7 3.7 0 00-.52 2.03c.23.8.9 1.5.99 2.36.15 1.74-2.96 2.6-3.74 1-.6-1.05.23-3.7.75-4.95z' fill='%232B0D04'/%3E%3Cpath d='M106.7 106.8s6.15-1.5 4.5 5.4c0 .26-.68 1.81-3.1 1.45a5.02 5.02 0 00-3.57 1.53 10.75 10.75 0 01-8.33 1.66c-1.17-.15-1.77-.54-1.92-1.06a4.18 4.18 0 010-1.4c.52-1.71 3.79-3.45 6.07-4.52l6.36-3.06z' fill='%23FDFDFD'/%3E%3Cpath d='M106.7 105.74s6.33-1.38 4.67 5.53c0 .28-.85 1.68-3.27 1.32a5.04 5.04 0 00-3.57 1.53 10.93 10.93 0 01-8.33 1.69c-4.98-.73.65-5.38 4.1-7l6.4-3.07z' fill='%23414245'/%3E%3Cpath d='M96.77 97.15s6.15-1.5 4.49 5.4c0 .28-.68 1.81-3.09 1.45-1.58-.26-3.09 1.17-3.55 1.53a10.93 10.93 0 01-8.33 1.69c-1.2-.18-1.8-.57-1.95-1.1a4.18 4.18 0 010-1.4c.52-1.68 3.82-3.42 6.07-4.5l6.36-3.07z' fill='%23FDFDFD'/%3E%3Cpath d='M96.4 96.09s6.36-1.35 4.67 5.55c0 .26-.85 1.66-3.26 1.3-1.59-.24-3.1 1.2-3.56 1.53a10.9 10.9 0 01-8.32 1.69c-5.01-.73.62-5.38 4.1-7.01l6.38-3.06z' fill='%23414245'/%3E%3Cpath d='M90.72 61.74a23.35 23.35 0 0111.1 9.32c0 1.03-.72.2-.72 1.97 0 5.44-1.2 17.25 0 26.54-2.1 3.34-9.96-.37-9.96-1.59 0-2.95-2.3-32.66-.42-36.24z' fill='%23292D39'/%3E%3Cpath d='M108.18 77.8c0-.44 0-.86.13-1.22-.13.34-.23.69-.3 1.04a62.73 62.73 0 00-10.23-10.1c3.2-4.27 15.2-9.57 19.9-10.6.41-.5.39-.89.57-.73 6.33 4.41 21.27 1.74 21.32 2.28.63 4.62 1.84 9.78-2.07 14.35-1.71 2.02-15.05 6.51-18.16 7.96-.2 0-8.04 28.28-8.07 28.9 0 2.47-10.61 3.2-10.61-2.28.03-.26 7.26-28.23 7.52-29.6z' fill='%23292D39'/%3E%3Cpath d='M105.82 72.72l-1.4.93.29.31 3.47-2.72c-.8.46-1.58.96-2.36 1.48z' fill='%23D1DCE6'/%3E%3Cpath d='M130.03 21.66c-1.02 0-4.2 0-6.33.2v4.1h-.21c0 4.31.67 17.13 3.68 17.13 3.01 0 15.57-9.96 15.57-13.18 0-3.22-9.5-8.25-12.71-8.25z' fill='%23F3B999'/%3E%3Cpath d='M140.5 65.28c.93-1.1 5.36-33.79 2.68-37a29.5 29.5 0 00-7.49-5.17s-5.36 3.6-7.35 2.9c-1.98-.7-2.68-4.64-2.68-4.64a6.2 6.2 0 00-4.72-1.32c-2.47 2.28-2.92 9.79-3.33 12.32-.56 3.58-.96 6.19-1.31 8.7-.11 1.5-.33 3-.65 4.48-.24.83-.16 2.17-.67 4.4-.24 1.63-.53 3.47-.88 5.57-1.5 8.25 22.13 14.7 26.4 9.76z' fill='%2349505F'/%3E%3Cpath d='M139.57 58.42c0-.36-6.8.73-13.12.13-.5.95-1.12 1.82-1.84 2.6a.8.8 0 010 .72 10.9 10.9 0 01-3.17 3.53c-.55.41-1.12.83-1.69 1.2-2.3 1.52-4.7 2.9-7 4.4-2.31 1.5-4.41 2.83-6.56 4.34.62.7 1.24 1.4 1.89 2.07.08-.35.18-.7.31-1.04 0 .37 0 .78-.13 1.22-.18 1.27-7.5 29.34-7.5 29.6 0 5.48 10.38 4.75 10.61 2.28 0-.62 7.79-28.82 8.07-28.9 3.09-1.45 16.42-5.93 18.16-7.96 3.81-4.36 2.6-9.52 1.97-14.19z' fill='%23D1DCE6'/%3E%3Cpath d='M119.36 80.78c3.1-1.45 16.43-5.94 18.16-7.96 3.92-4.57 2.6-9.73 2.08-14.35 0-.36-6.8.73-13.13.13-.49.95-1.11 1.82-1.84 2.6a.8.8 0 010 .72 10.9 10.9 0 01-3.16 3.53c-.55.42-1.12.83-1.7 1.2-2.3 1.53-4.69 2.9-7 4.4a198.36 198.36 0 00-5.47 3.58c3.81 2.73 7.65 5.37 11.52 8 .14-.63.32-1.25.54-1.85zM107.2 74.8l-1.1.74c.63.7 1.25 1.4 1.9 2.08.08-.35.18-.7.31-1.04 0 .36 0 .78-.13 1.22-.18 1.27-7.5 29.34-7.5 29.6 0 5.47 10.38 4.75 10.62 2.28 0-.52 5.55-20.47 7.42-26.9-3.87-2.62-7.7-5.27-11.52-7.99z' fill='%23292D39'/%3E%3Cpath d='M128.42 24.15c.86.16 1.76.1 2.6-.18.85-.3 1.59-.87 2.1-1.63v-3.38l-6-.52-.2 4.16a1.9 1.9 0 001.5 1.55zM140.43 57.72a4.15 4.15 0 11-8.15-1.58l4.85-24.98a4.14 4.14 0 118.12 1.58l-4.82 24.98z' fill='%23F3B999'/%3E%3Cpath d='M137.1 14.32a19.94 19.94 0 01-3.54 6.93 7.78 7.78 0 01-8.6 1.19c-2.97-2.26-2.92-7.65-2.59-13.15.34-5.5 4.5-6.3 7.94-3.82 3.45 2.5 7.89 3.35 6.8 8.85z' fill='%23FFCEB3'/%3E%3Cpath d='M137.91 15.85c-.34.62-1.4 2-1.5 2.18a10.02 10.02 0 01-2.6 2.98c.37-1.03.86-3.55.47-3.55a4.98 4.98 0 002.02-3.11c.01-.35-.09-.7-.28-.99a1.2 1.2 0 00-.78-.44.44.44 0 00-.31 0c-.96.39-1.2 1.66-1.92 2.36-.73.7.75-3.22.34-4.18-.42-.96-2.29-.96-4.75-1.73-2.46-.78-5.19 1.34-5.19 1.24-.65-.41-.57-1.53-.96-1.43-.39.1 0 0-.2 0a8.36 8.36 0 00-.76 1.66 10.9 10.9 0 01.83-7.57V3.1A5.71 5.71 0 01125.56.7c1.26-.4 2.56-.64 3.87-.7h.41c.61 0 1.22.05 1.82.13h.5c.48.09.96.22 1.42.39h.16c.44.16.86.36 1.27.6.29.15.56.32.83.51a9.31 9.31 0 013.71 6.17c.31 2.8-.26 5.6-1.64 8.05z' fill='%232B0D04'/%3E%3Cpath d='M142.14 68.38a1.4 1.4 0 01.62 1.04v6.56l-1.03-.6V68.8a1.39 1.39 0 00-.63-1.04l1.04.62z' fill='%2349505F'/%3E%3Cpath d='M128.06 76.58a8.56 8.56 0 01.75-2.72 9.78 9.78 0 012.82-3.69c.24-.18.48-.34.73-.49l7.13-4.07.4-.21c.35-.17.72-.3 1.11-.36.54-.09 1.1 0 1.58.26l1.04.6a2.6 2.6 0 00-1.58-.27 4 4 0 00-1.12.37l-.39.2-7.13 4.08a7.77 7.77 0 00-1.9 1.58 9.78 9.78 0 00-2.4 5.32v6.22l-1.04-.6v-6.22z' fill='%23292D39'/%3E%3Cpath d='M144.87 70.1a5.18 5.18 0 01-2.08 3.63v-4.28c-.16-1.14-1.11-1.56-2.23-.91l-7.13 4.07a5.03 5.03 0 00-2.21 3.48v6.12l-2.07 1.2v-6.13a9.47 9.47 0 014.3-7.03l7.14-4.07c2.25-1.32 4.15-.4 4.33 2.05l-.05 1.87z' fill='%2349505F'/%3E%3Cpath d='M59.05 110.62l3.16-1.84.03-40.3-3.16 1.82-.03 40.32z' fill='%23292D39'/%3E%3Cpath d='M59.07 70.3l3.17-1.81-2.88-1.69-3.16 1.84 2.87 1.66z' fill='%23374246'/%3E%3Cpath d='M56.2 68.64l-.06 40.29 2.9 1.69.04-40.32-2.88-1.66z' fill='%2349505F'/%3E%3Cpath d='M111.84 141.1l3.17-1.84.02-40.32-3.16 1.84-.03 40.32z' fill='%23292D39'/%3E%3Cpath d='M111.87 100.78l3.16-1.84-2.9-1.66-3.17 1.82 2.9 1.68z' fill='%23374246'/%3E%3Cpath d='M108.96 99.1l-.02 40.31 2.9 1.69.03-40.32-2.9-1.68z' fill='%2349505F'/%3E%3Cpath d='M147.25 121.38l3.17-1.84.02-32.87-3.16 1.84-.03 32.87z' fill='%23292D39'/%3E%3Cpath d='M147.28 88.51l3.16-1.84-2.9-1.66-3.17 1.84 2.9 1.66z' fill='%23374246'/%3E%3Cpath d='M144.37 86.85l-.02 32.87 2.9 1.66.03-32.87-2.9-1.66z' fill='%2349505F'/%3E%3Cpath d='M49.81 56.27v9.5c.39.34.8.66 1.25.93v-9.5a7 7 0 01-1.25-.93z' fill='%23A3A7AA'/%3E%3Cpath d='M152.39 74.38l-.23.41a7.43 7.43 0 01-.97 1.25c-.23.29-.49.56-.77.8v8.53l-.21.34-.31.5-.24.33-.36.5-.26.3-.67.73v9.5l.54-.6v-.13l.26-.34.29-.39.23-.36.31-.44c.06-.13.13-.25.2-.36l.24-.5c.06-.11.11-.23.16-.36a4 4 0 00.2-.5v-.35c.08-.18.13-.36.16-.55.02-.11.02-.22 0-.34v-.57-.28-6.15c.23-.31.5-.62.7-.96.25-.36.45-.74.6-1.14v-.21c.14-.37.25-.75.34-1.14v-.2c.08-.4.12-.8.13-1.2v-2.96c.11-1.07 0-2.15-.34-3.16zM112.57 92.72l-8.7-5.04L58 61.2l-6.9-4a7 7 0 01-1.28-.93l-.2-.2A12.97 12.97 0 0147 52.3c-.34.62-.59 1.28-.75 1.97v4.15c.14 2.73 1.3 5.3 3.24 7.21l.24.24c.38.35.8.66 1.24.93l6.93 4 45.89 26.48 8.69 5.03 11.61 6.94v-9.93l-11.53-6.6z' fill='%2349505F'/%3E%3Cpath d='M151.28 98.38c-.13.2-.27.38-.42.55l-.62.63-.18.18-.54.42-.24.19-.82.55c-.44.23-.88.47-1.37.68l-.47.19-1.03.39-.57.16-1.09.29h-.57c-.44 0-.9.15-1.34.23h-.39c-.62 0-1.3.13-1.97.16h-2.58c-.7-.02-1.38-.08-2.07-.18h-.26l-1.84-.32h-.59c-.54 0-1.11-.24-1.66-.4h-.43c-.68-.18-1.32-.39-1.97-.62l-.46-.19-1.53-.6-.52-.26c-.62-.29-1.22-.6-1.8-.95l-.32-.18v9.61l.31.19c.59.35 1.19.66 1.81.94l.52.26 1.5.6.46.2c.68.23 1.32.44 2 .62h.44c.54.16 1.08.3 1.65.4h.6c.62 0 1.24.2 1.86.28h.23c.7 0 1.37 0 2.07.16h2.58l1.94-.16h.31c.46-.04.9-.1 1.35-.2l.57-.14 1.08-.28.57-.16c.34 0 .7-.24 1.04-.4l.46-.18a13.67 13.67 0 002.2-1.23l.23-.19.52-.45.2-.15a6.2 6.2 0 001.19-1.47l.16-.27c0-.2.24-.42.31-.63v-.31c.08-.21.14-.42.18-.63.02-.1.02-.21 0-.32.04-.31.04-.63 0-.95v-2.99a7.69 7.69 0 00-.7-3.07z' fill='%2349505F'/%3E%3Cpath d='M46.31 57.44a11.6 11.6 0 003.27 5.6l.23.2c.4.36.82.68 1.27.94l6.9 3.97 45.9 26.59 8.69 5 10.63 6.44.31.2c7.5 4.34 18.55 4.96 24.68 1.4a7.02 7.02 0 003.91-5.36v-.9a7.5 7.5 0 00-1.11-3.17 10.94 10.94 0 00-1.69-2.08c-.36-.36-.75-.7-1.2-1.06a10.2 10.2 0 003.17-6.36v-1.3a9.4 9.4 0 00-.98-3.52 8.5 8.5 0 002.95-5.6v-.89a7.46 7.46 0 00-.93-3.06 12.73 12.73 0 00-4.82-4.6 29.55 29.55 0 00-16.2-3.2c-.54-3.93-3.7-7.95-9.3-11.19a44.28 44.28 0 00-22.68-5.4 7.55 7.55 0 00-3.16-3.16 22.34 22.34 0 00-19.4.26c-8.8-2.83-19.13-2.6-25.46 1.11a11.08 11.08 0 00-4.28 4.1c-.34.62-.59 1.29-.75 1.97a7.78 7.78 0 00.05 3.07z' fill='%23F6D391'/%3E%3Cpath d='M49.81 53.88v9.5c.39.35.8.66 1.25.93v-9.5a7 7 0 01-1.25-.93z' fill='%23A3A7AA'/%3E%3Cpath d='M152.39 71.99l-.23.41a7.5 7.5 0 01-.78 1.07l-.19.18c-.23.3-.49.56-.77.8V83l-.21.34-.31.49-.47.54-.36.5-.26.3c-.21.26-.44.5-.68.73v9.5l.55-.6v-.13l.26-.34.28-.38.24-.37.3-.44c.06-.13.13-.25.22-.36l.23-.5c.06-.11.1-.23.16-.36.07-.16.14-.32.2-.5v-.35c.08-.18.13-.36.16-.55v-.34-.57-.28-6.15c.23-.31.5-.62.7-.96.24-.35.44-.74.6-1.14v-.2c.13-.38.24-.76.33-1.15v-.55c.08-.39.13-.79.13-1.19v-2.96c.18-1 .14-2.04-.1-3.03zM112.57 90.33l-8.7-5.03L58 58.8l-6.9-4a7 7 0 01-1.28-.93l-.2-.2A12.97 12.97 0 0147 49.9a7.9 7.9 0 00-.75 1.97v4.08c.14 2.72 1.3 5.3 3.24 7.2l.24.24c.38.35.8.67 1.24.94l6.93 4 45.94 26.4 8.7 5.03 10.65 6.44v-9.5l-10.63-6.38zM150.86 96.09l-.62.62-.18.18-.54.42-.24.18-.82.55c-.44.25-.9.48-1.37.67l-.47.19-1.03.39-.57.15-1.09.29-.57.13c-.44 0-.9.16-1.34.23h-.39c-.62 0-1.3.13-1.97.16h-2.58c-.7-.02-1.38-.08-2.07-.18h-.26l-1.84-.31h-.59c-.54 0-1.11-.24-1.65-.4h-.44c-.68-.18-1.32-.38-1.97-.62l-.46-.18-1.53-.6-.52-.26c-.62-.28-1.22-.6-1.8-.94l-.32-.18v9.53l.31.18c.59.35 1.2.66 1.81.94l.52.23c.5.23 1 .44 1.5.63l.47.18c.67.23 1.31.44 1.99.62h.44c.54.16 1.08.29 1.65.4h.6c.62.12 1.24.2 1.86.28h.23c.7 0 1.37.13 2.07.16h2.58l1.94-.16h.31c.46-.04.9-.11 1.35-.2l.57-.14 1.08-.29.57-.15c.34-.13.7-.23 1.04-.4l.46-.17a13.52 13.52 0 002.2-1.23l.23-.18.52-.44.2-.16a6.12 6.12 0 001.19-1.46l.16-.26c0-.2.24-.41.31-.62v-.31c.08-.2.14-.42.18-.63.02-.1.02-.2 0-.31.04-.31.04-.63 0-.94v-2.97c0-1.1-1.8-2.18-2.25-3.17l1.14.55z' fill='%23FCC689'/%3E%3Cpath d='M46.31 55.05a11.72 11.72 0 003.27 5.6l.23.21c.4.36.82.67 1.27.93l6.9 3.97 45.9 26.52 8.69 5 10.63 6.44.31.2c7.5 4.34 18.55 4.96 24.68 1.4a7.01 7.01 0 003.84-5.4v-.9a7.5 7.5 0 00-1.12-3.16 10.99 10.99 0 00-1.69-2.08c-.36-.36-.75-.7-1.19-1.06a10.2 10.2 0 003.16-6.36v-1.3a9.36 9.36 0 00-.98-3.52 8.5 8.5 0 002.96-5.6v-.89a7.47 7.47 0 00-.94-3.06 12.74 12.74 0 00-4.82-4.6 29.55 29.55 0 00-16.19-3.21c-.54-3.92-3.71-7.94-9.31-11.18a44.28 44.28 0 00-22.68-5.4 7.55 7.55 0 00-3.16-3.16 22.34 22.34 0 00-19.4.26c-8.8-2.83-19.13-2.6-25.46 1.11a11.08 11.08 0 00-4.28 4.1c-.33.62-.59 1.29-.75 1.97a7.78 7.78 0 00.13 3.17z' fill='%23FF9F31'/%3E%3Cpath d='M92.54 67.06c-.16 3.94 1.69 4.67 3.37 4.49 2.6-.31 7-7.97 7-7.97l12.54-12.97v-.2c.52-3.53.88-6.13 1.27-8.9-.31-.5-2.6-1.74-3.22-.94L98.82 59.93a22.7 22.7 0 00-2.8 1.92 8.85 8.85 0 00-3.48 5.21z' fill='%23F3B999'/%3E%3Cpath d='M121.03 20.05h-.12c-2.2 2.32-2.61 9.93-2.97 12.5-.5 3.6-.87 6.29-1.18 8.84a31.5 31.5 0 01-.6 4.54c-.1.68-.18 1.36-.22 2.05-.15.03-.32.03-.47 0a4.3 4.3 0 01-2.8-1.1c-.46-.4-.84-.9-1.11-1.45a5.16 5.16 0 01-.34-3.7l4.99-18.4c.3-.98.9-1.84 1.68-2.44.79-.6 1.73-.91 2.68-.89l.46.05z' fill='%23292D39'/%3E%3Cpath d='M121.31 77.28l-15.98 9.29H102.76l-8.53-4.93 2.3-1.35v-.62l1.25.75.31-.2v.38l3.45 1.97.26-.15v.33l4.67 2.6 2.13-1.25v-.54l.5.28 2.1-1.24v-.55l.48.29 2.1-1.25v-.54l.47.29 2.13-1.25v-.42l.47.29 2.13-1.22v-1.66l-2.21-1.3-2.13 1.25v.54l-.52-.3 1.25-.7v-1.6l-2.2-1.29-.42.26v-.5l-2.2-1.26-.42.23v-.52l-2.2-1.27-.42.26v-.5l-2.2-1.26-.42.23v-.5l-2.2-1.26-.42.23v-.47l-2.2-1.27-.42.23v-.49l-2.2-1.27-.42.23v-.46l-2.18-1.3-.44.26v-.5l-2.18-1.26-2.13 1.21v.55l-.5-.26-2.1 1.22v.7l-.59-.34-2.6 1.43-1.4.8-.72.42v.57l-.5-.29-2.1 1.22v1.59l4.55 2.59h.23v.23l3.32 1.95-2.31 1.35v.62L75 70.54v.93l.6.26c.85.5 1.56 1.2 2.08 2.05l25.63 14.79.28.13h2.13l.28-.13 15.96-9.3a.96.96 0 00.57-.77v-1.92a.9.9 0 01-1.22.7z' fill='%2349505F'/%3E%3Cpath d='M74.85 68.95l15.98-9.26a2.96 2.96 0 012.72 0l27.76 16c.17.06.78.75.88.9 0 0 .36.65-.1.65-.1.14-.25.13-.42.18l-16.34 9.15a3.04 3.04 0 01-2.75 0L74.85 70.54a.83.83 0 010-1.59z' fill='%2349505F'/%3E%3Cpath d='M89.79 66.77L87.69 68l2.18 1.28L92 68.05l-2.21-1.28zM86.42 67.81l-2.13 1.22 2.2 1.27 2.13-1.22-2.2-1.27z' fill='%23292D39'/%3E%3Cpath d='M83.36 66.2l-2.47 1.4-1.4.83-.72.42 3.7 2.15 2.13-1.22-1.14-.67 2.47-1.43-2.57-1.48zM88.88 69.24l-2.12 1.24 2.2 1.28 2.13-1.22-2.2-1.3zM78.27 69.14l-2.13 1.21L80.69 73l2.13-1.24-4.54-2.62zM83.05 71.89l-2.13 1.21 3.42 2 2.13-1.22-3.42-2zM89.82 72.8L87.69 74l2.2 1.27 2.13-1.22-2.2-1.27zM88.7 63.12l-2.13 1.22 2.2 1.27 2.11-1.22-2.18-1.27zM91.3 64.62l-2.1 1.25 2.17 1.27 2.13-1.22-2.2-1.3zM86.08 64.62l-2.1 1.22 3.4 1.97 2.13-1.22-3.43-1.97zM93.92 66.15l-2.1 1.22 2.17 1.27 2.13-1.22-2.2-1.27zM96.56 67.66l-2.13 1.24 2.18 1.27 2.13-1.22-2.18-1.3zM92.3 68.23l-2.12 1.22 2.2 1.27 2.13-1.22-2.2-1.27zM99.16 69.19l-2.1 1.22 2.17 1.3 2.13-1.25-2.2-1.27zM94.8 69.68l-2.1 1.22 2.18 1.27L97 70.95l-2.2-1.27zM84.89 69.94l-2.13 1.22 2.2 1.27 2.13-1.22-2.2-1.27zM101.78 70.72l-2.13 1.22 2.2 1.27 2.13-1.22-2.2-1.27zM91.37 70.7l-2.12 1.21 2.2 1.27 2.1-1.22-2.18-1.27zM97.31 71.13l-2.12 1.22 2.2 1.27 2.13-1.22-2.2-1.27zM87.35 71.37l-2.1 1.22 2.18 1.3 2.13-1.25-2.2-1.27zM93.84 72.12l-2.13 1.22 2.2 1.3 2.13-1.25-2.2-1.27zM104.4 72.22l-2.13 1.25 2.2 1.27 2.13-1.25-2.2-1.27zM99.8 72.59l-2.1 1.21 2.18 1.28 2.13-1.22-2.2-1.27zM96.3 73.55l-2.1 1.24 2.18 1.27 2.13-1.22-2.2-1.3zM102.32 74.04l-2.13 1.22 2.2 1.27 2.14-1.22-2.2-1.27zM92.36 74.27l-2.13 1.22 2.2 1.3 2.13-1.25-2.2-1.27zM98.8 75l-2.13 1.22 2.2 1.27 2.13-1.22L98.8 75z' fill='%23292D39'/%3E%3Cpath d='M107.02 73.75l-2.13 1.22 2.2 1.27 2.13-1.22-2.2-1.27zM109.64 75.26l-2.13 1.24 2.2 1.27 2.13-1.22-2.2-1.3z' fill='%23F2F2F2'/%3E%3Cpath d='M139.7 54.9a4.07 4.07 0 00-5.6-1.33L115.8 66.8c-1.03.24-2.04.54-3.03.9a8.2 8.2 0 00-4.62 3.64c-1.27 3.45 0 4.6 1.68 4.93 2.36.47 8.49-5 8.49-5l20.08-10.75a4.08 4.08 0 001.3-5.63z' fill='%23F3B999'/%3E%3Cpath d='M133.22 49.64a4.8 4.8 0 004.04 5.47 4.8 4.8 0 005.43-4.07l2.82-18.65a4.79 4.79 0 10-9.47-1.38l-2.82 18.63z' fill='%23292D39'/%3E%3Cpath d='M104.84 75.5l-2.13 1.21 2.18 1.27 2.13-1.22-2.18-1.27z' fill='%23F2F2F2'/%3E%3Cpath d='M94.82 75.7l-2.12 1.22 2.2 1.27 2.1-1.22-2.18-1.27zM101.26 76.42l-2.13 1.22 2.2 1.3 2.13-1.24-2.2-1.28zM97.29 77.13l-2.13 1.24 2.2 1.27 2.13-1.24-2.2-1.27z' fill='%23292D39'/%3E%3Cpath d='M113.24 77.36l-2.1 1.22 2.18 1.3 2.13-1.25-2.2-1.27zM103.72 77.88l-2.1 1.22 2.18 1.27 2.15-1.22-2.23-1.27z' fill='%23F2F2F2'/%3E%3Cpath d='M86.7 74.01l-2.12 1.22 9.65 5.6 2.12-1.21-9.65-5.6zM99.73 78.55l-2.1 1.22 2.17 1.3 2.13-1.25-2.2-1.27z' fill='%23292D39'/%3E%3Cpath d='M107.43 77l-2.13 1.22 5.43 3.16 2.12-1.25-5.42-3.13zM106.21 79.3l-2.13 1.22 4.05 2.36 2.13-1.24-4.05-2.34z' fill='%23F2F2F2'/%3E%3Cpath d='M96.67 79.8l-2.13 1.22 3.45 2 2.13-1.22-3.45-2z' fill='%23292D39'/%3E%3Cpath d='M102.24 80l-2.13 1.22 5.43 3.14 2.13-1.22-5.43-3.14z' fill='%23F2F2F2'/%3E%3Cpath d='M100.38 81.95l-2.13 1.22 4.67 2.72 2.12-1.24-4.67-2.7zM100.74 65.4l-3.11 1.82 7.9 4.56 3.12-1.81-7.91-4.57z' fill='%23292D39'/%3E%3Cpath d='M74.77 50.35l.39-.23.39-.2a1.04 1.04 0 011.01 0l28.28 16.31a3.17 3.17 0 011.37 2.41v18.81a.98.98 0 01-.41.9l-.99.58a.91.91 0 00.42-.88V69.24a3.06 3.06 0 00-1.4-2.41L75.55 50.48a.99.99 0 00-.99 0l.21-.13z' fill='%2349505F'/%3E%3Cpath d='M103.88 66.88L75.6 50.53a.86.86 0 00-1.4.8v18.82a3.06 3.06 0 001.4 2.41l28.28 16.34c.78.44 1.4 0 1.4-.8V69.3a3.06 3.06 0 00-1.4-2.42z' fill='%23292D39'/%3E%3Cpath d='M86.5 65.7v-.8c0-1.58 1.12-2.22 2.5-1.43l.23.13a5.48 5.48 0 012.49 4.32v.78l.53.31v-.78a6.7 6.7 0 00-3.02-5.24l-.23-.13c-1.67-.98-3.03-.2-3.03 1.74v.71l.53.38z' fill='%23F2F2F2'/%3E%3Cpath d='M92.08 77.22l-5.94-3.45a2.82 2.82 0 01-1.29-2.23V65.8c0-.8.58-1.15 1.29-.73l5.94 3.43a2.86 2.86 0 011.29 2.23v5.75c0 .82-.58 1.15-1.29.75z' fill='%23F2F2F2'/%3E%3Cpath d='M90.18 70.35a2.34 2.34 0 00-1.07-1.91c-.6-.35-1.07 0-1.07.61.03.57.26 1.1.65 1.51v2.42a.94.94 0 00.42.73c.23.13.42 0 .42-.25v-2.4c.42.1.65-.19.65-.7z' fill='%23A0A0A0'/%3E%3Cpath d='M129.08 86.56l-.03-.06v-.03-.06-.02V85.49v.19l.03.05v.03l.05.05v.03l.09.08h.02l.12.09 10.92 6.34.19.1h.05l.16.04h.06l.21.04h.55l.2-.03h.03l.2-.06h.04l.19-.09 6.43-3.72a.67.67 0 00.4-.54v.82a.66.66 0 01-.4.55l-6.43 3.71a1.2 1.2 0 01-.19.09h-.04l-.2.06h-.03l-.2.04h-.51l-.2-.04h-.05l-.19-.03h-.05a1.2 1.2 0 01-.19-.08l-10.91-6.35a.81.81 0 01-.12-.08h-.03a.57.57 0 01-.1-.1l-.04-.05-.03-.07z' fill='%2349505F'/%3E%3Cpath d='M129.42 84.94a.58.58 0 00-.4.54.58.58 0 00.4.55l10.92 6.34a2.1 2.1 0 001.87 0l6.43-3.71a.58.58 0 00.28-.88.58.58 0 00-.28-.21l-10.9-6.34a2.07 2.07 0 00-1.89 0l-6.43 3.71z' fill='%23292D39'/%3E%3Cpath d='M141.27 92.41c.29 0 .57-.06.83-.2l6.44-3.71a.49.49 0 00.29-.37.48.48 0 00-.28-.37l-10.92-6.38a1.9 1.9 0 00-1.68 0l-6.43 3.73a.48.48 0 00-.29.37c.01.08.05.16.1.22.05.07.11.12.19.15l10.92 6.35c.25.14.53.21.83.21z' fill='%2349505F'/%3E%3Cpath d='M141.27 92.3c.27 0 .54-.06.79-.2l6.44-3.7c.15-.1.24-.2.24-.3 0-.08-.1-.18-.24-.27L137.6 81.5a1.76 1.76 0 00-1.58 0l-6.43 3.71c-.15.08-.24.2-.24.28 0 .1.09.2.23.29l10.92 6.34c.24.12.5.19.78.18z' fill='%23F2F2F2'/%3E%3Cpath d='M137.84 82.06l-6.97 4.14 9.2 5.27 6.79-4.16-9.02-5.25z' fill='%2317ADE3'/%3E%3Cpath d='M135.18 83.23l-1.63.94a.5.5 0 01-.47 0 .14.14 0 01-.1-.13.14.14 0 01.1-.14l1.63-.94a.51.51 0 01.47 0c.03.01.05.03.07.06.02.02.03.05.03.08s-.01.06-.03.08a.14.14 0 01-.07.05zM132.59 84.58c.1 0 .18-.05.18-.1 0-.07-.08-.11-.18-.11-.1 0-.19.04-.19.1 0 .06.08.1.19.1zM132.06 84.87a.14.14 0 01-.14 0c-.03 0-.03-.06 0-.08a.14.14 0 01.14 0c.03.02.03.05 0 .08z' fill='%23292D39'/%3E%3Cpath d='M145.36 89.19a.94.94 0 00-.86 0l-1.08.62a.26.26 0 00-.17.25.26.26 0 00.17.24.94.94 0 00.86 0l1.07-.62a.26.26 0 00.18-.25c0-.05-.01-.1-.04-.15a.26.26 0 00-.13-.1z' fill='%23353A49'/%3E%3Cpath d='M139.5 85.35c-.2.1-.34.26-.44.44a2.57 2.57 0 00-1.67.3c-.6.36-.76.84-.37 1.13l-.28.13c-.56.32-.67.78-.26 1.02a1.82 1.82 0 001.4 0h.03a.44.44 0 00.09-.05l.4-.23 2.65-1.53.5-.3c.07-.06.14-.13.2-.21a.53.53 0 00.06-.45.53.53 0 00-.31-.34 2.27 2.27 0 00-2 .1z' fill='%23F2F2F2'/%3E%3Cpath d='M118.08 97.56l-.02-.06v-.03-.06-.02V96.49v.19l.02.05v.03l.05.05v.03l.09.08h.02l.12.09 10.92 6.34.19.1h.05l.16.04h.06l.21.04h.55l.2-.03h.03l.2-.06h.04l.19-.09 6.43-3.72a.67.67 0 00.4-.54v.82a.66.66 0 01-.4.55l-6.43 3.71-.19.09h-.04l-.2.06h-.03l-.2.04h-.51l-.2-.04h-.05l-.19-.03h-.05a1.16 1.16 0 01-.19-.08l-10.92-6.35a.81.81 0 01-.11-.08h-.03a.57.57 0 01-.1-.1l-.04-.05-.03-.07z' fill='%2349505F'/%3E%3Cpath d='M118.42 95.94a.58.58 0 00-.4.54.58.58 0 00.4.55l10.92 6.34a2.09 2.09 0 001.87 0l6.43-3.71a.58.58 0 00.28-.88.58.58 0 00-.28-.21l-10.9-6.34a2.07 2.07 0 00-1.89 0l-6.43 3.71z' fill='%23292D39'/%3E%3Cpath d='M130.27 103.41c.29 0 .57-.06.83-.2l6.44-3.71a.49.49 0 00.29-.37.48.48 0 00-.28-.37l-10.92-6.38a1.9 1.9 0 00-1.68 0l-6.43 3.73a.48.48 0 00-.29.37c.01.08.05.16.1.22.05.07.11.12.19.15l10.92 6.35c.25.14.53.21.83.21z' fill='%2349505F'/%3E%3Cpath d='M130.27 103.3c.27 0 .54-.06.79-.2l6.44-3.7c.15-.1.24-.2.24-.3 0-.08-.1-.18-.24-.27l-10.92-6.34a1.76 1.76 0 00-1.56 0l-6.44 3.71c-.15.08-.24.2-.24.28 0 .1.09.2.23.29l10.92 6.34c.24.13.5.19.78.18z' fill='%23F2F2F2'/%3E%3Cpath d='M126.84 93.06l-6.97 4.14 9.2 5.27 6.79-4.16-9.02-5.25z' fill='%2317ADE3'/%3E%3Cpath d='M124.18 94.23l-1.63.94a.5.5 0 01-.47 0 .14.14 0 01-.1-.13.14.14 0 01.1-.14l1.63-.94a.51.51 0 01.47 0c.03.01.05.03.07.06.02.02.03.05.03.08s-.01.06-.03.08a.14.14 0 01-.07.05zM121.59 95.58c.1 0 .18-.05.18-.1 0-.07-.08-.11-.18-.11-.1 0-.19.04-.19.1 0 .06.08.1.19.1zM121.06 95.87a.14.14 0 01-.14 0c-.03 0-.03-.06 0-.08a.14.14 0 01.14 0c.03.02.03.05 0 .08z' fill='%23292D39'/%3E%3Cpath d='M134.36 100.19a.95.95 0 00-.86 0l-1.08.62a.26.26 0 000 .5.93.93 0 00.86 0l1.07-.63c.05-.02.1-.05.13-.1.03-.04.05-.1.05-.14 0-.06-.01-.11-.04-.16a.26.26 0 00-.13-.1z' fill='%23353A49'/%3E%3Cpath d='M128.5 96.35c-.2.1-.34.26-.44.44a2.57 2.57 0 00-1.67.3c-.6.36-.76.84-.37 1.13l-.28.13c-.56.32-.67.78-.26 1.02a1.82 1.82 0 001.4 0h.03a.44.44 0 00.09-.05l.4-.23 2.65-1.53.5-.3c.07-.06.14-.13.2-.21a.53.53 0 00.06-.45.53.53 0 00-.31-.34 2.27 2.27 0 00-2 .1z' fill='%23F2F2F2'/%3E%3Cpath d='M84.14 49.47c-.02.5.13 1 .42 1.41a4.35 4.35 0 002.18 1.26 7.2 7.2 0 002.78.23c.79-.06 1.56-.3 2.25-.67a2.04 2.04 0 001.12-1.4v-1.04l-.75-.04c-.12-.1-.24-.2-.37-.28a5.94 5.94 0 00-2.92-.88 7.32 7.32 0 00-2.1.13c-.58.11-1.13.33-1.63.64l-.56-.03-.43-.03v.7z' fill='%23B3B3B3'/%3E%3Cpath d='M84.56 48.78v2.1a4.35 4.35 0 002.19 1.26v-3.96c-.58.11-1.13.33-1.62.63l-.57-.03z' fill='%23D1D1D1'/%3E%3Cpath d='M86.75 48.18v3.96a7.2 7.2 0 002.77.23v-4.25a7.93 7.93 0 00-2.77.06z' fill='%23B3B3B3'/%3E%3Cpath d='M89.5 48.12v4.25c.8-.05 1.57-.28 2.27-.66v-2.78a5.94 5.94 0 00-2.26-.8z' fill='%23A3A3A3'/%3E%3Cpath d='M88.18 51.35c2.41.19 4.52-.75 4.7-2.09.2-1.33-1.6-2.56-4.02-2.75-2.41-.18-4.53.76-4.7 2.1-.2 1.32 1.6 2.56 4.02 2.74z' fill='%23667482'/%3E%3Cpath d='M88.2 50.99c2.17.16 4.07-.67 4.24-1.88.17-1.2-1.46-2.31-3.63-2.47-2.17-.16-4.06.68-4.23 1.88-.17 1.2 1.46 2.3 3.63 2.47z' fill='%234A5957'/%3E%3Cpath d='M88.2 51c1.68.13 3.19-.36 3.82-1.16.16-.19.26-.42.3-.67.17-1.17-1.4-2.24-3.52-2.4-2.1-.16-3.93.65-4.1 1.81-.16 1.18 1.42 2.25 3.5 2.42z' fill='%23015280'/%3E%3Cpath d='M91.69 50.97c.14-.25.38-.4.53-.3l.72.4-.54.94-.72-.4c-.15-.1-.14-.38 0-.64z' fill='silver'/%3E%3Cpath d='M91.69 50.97c.14-.25.38-.4.53-.3l.72.4-.29.5-.97-.56v-.04z' fill='%23667482'/%3E%3Cpath d='M92.28 51.3c.19-.32.49-.5.68-.38l1.25.72-.68 1.17-1.25-.72c-.19-.11-.19-.46 0-.78z' fill='%2349505F'/%3E%3Cpath d='M92.28 51.3c.19-.32.49-.5.68-.38l1.25.72-.4.68-1.56-.9.03-.11z' fill='%23292D39'/%3E%3Cpath d='M92.94 52.57l4.77 2.71.37-.64.41-.69-4.76-2.7c-.21-.13-.55.08-.77.44-.22.37-.23.77-.02.88z' fill='%2349505F'/%3E%3Cpath d='M92.95 51.68l5.13 2.96.41-.69-4.76-2.7c-.22-.14-.56.06-.78.43z' fill='%23292D39'/%3E%3Cpath d='M97.72 54.4c.21-.38.56-.59.77-.45l.32.18-.77 1.35-.33-.19c-.21-.13-.2-.53 0-.9z' fill='silver'/%3E%3Cpath d='M97.72 54.4c.21-.38.56-.59.77-.45l.32.18-.43.76-.7-.4.04-.1z' fill='%23667482'/%3E%3Cpath d='M98.03 55.46c.21.12.56-.08.77-.44.22-.37.22-.77 0-.9-.21-.14-.55.08-.77.44-.22.36-.2.79 0 .9z' fill='%23A3A3A3'/%3E%3Cg style='mix-blend-mode:lighten'%3E%3Cpath d='M88.2 51c1.68.13 3.19-.36 3.82-1.16-.12-1.08-1.63-2.04-3.65-2.18-1.53-.12-2.92.26-3.68.92-.15 1.18 1.43 2.25 3.52 2.42z' fill='%2300649E'/%3E%3C/g%3E%3Cg style='mix-blend-mode:lighten'%3E%3Cpath d='M88.03 50.52c.28-.16.1-.5-.4-.78-.51-.28-1.13-.38-1.41-.23-.28.16-.09.5.41.78s1.13.38 1.4.23z' fill='%232BB9E4'/%3E%3C/g%3E%3Cg style='mix-blend-mode:lighten'%3E%3Cpath d='M86.03 49.29a.33.33 0 00.33-.43.58.58 0 00-.58-.37.33.33 0 00-.33.43.59.59 0 00.58.37z' fill='%232BB9E4'/%3E%3C/g%3E%3Cdefs%3E%3ClinearGradient id='paint0_linear' x1='184.21' y1='102.46' x2='96.84' y2='108.16' gradientUnits='userSpaceOnUse'%3E%3Cstop stop-color='%2319D7CF'/%3E%3Cstop offset='1' stop-color='%233F95FC'/%3E%3C/linearGradient%3E%3ClinearGradient id='paint1_linear' x1='96.47' y1='102.46' x2='8.53' y2='108.24' gradientUnits='userSpaceOnUse'%3E%3Cstop stop-color='%2319D7CF'/%3E%3Cstop offset='1' stop-color='%233F95FC'/%3E%3C/linearGradient%3E%3ClinearGradient id='paint2_linear' x1='180.33' y1='51.48' x2='5.33' y2='64.75' gradientUnits='userSpaceOnUse'%3E%3Cstop stop-color='%2319D7CF'/%3E%3Cstop offset='1' stop-color='%233F95FC'/%3E%3C/linearGradient%3E%3Cfilter id='filter0_d' x='.03' y='51.48' width='200.03' height='142.01' filterUnits='userSpaceOnUse' color-interpolation-filters='sRGB'%3E%3CfeFlood flood-opacity='0' result='BackgroundImageFix'/%3E%3CfeColorMatrix in='SourceAlpha' values='0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 127 0'/%3E%3CfeOffset dy='20'/%3E%3CfeGaussianBlur stdDeviation='6'/%3E%3CfeColorMatrix values='0 0 0 0 0.286275 0 0 0 0 0.313726 0 0 0 0 0.372549 0 0 0 0.12 0'/%3E%3CfeBlend in2='BackgroundImageFix' result='effect1_dropShadow'/%3E%3CfeBlend in='SourceGraphic' in2='effect1_dropShadow' result='shape'/%3E%3C/filter%3E%3C/defs%3E%3C/svg%3E)
'%3E%3Cpath d='M188.03 91.77l-.02 8.07-87.72 50.97.03-8.06 87.7-50.98z' fill='url(%23paint0_linear)'/%3E%3Cpath d='M100.32 142.75l-.03 8.06L12 99.84l.02-8.07 88.3 50.98z' fill='url(%23paint1_linear)'/%3E%3Cpath d='M188.03 91.77l-87.71 50.98-88.3-50.98L99.73 40.8l88.3 50.97z' fill='url(%23paint2_linear)'/%3E%3C/g%3E%3Cpath d='M112.57 5.47c-1-.58-1.8 0-1.84 1.04l-.2 37.79a4.04 4.04 0 001.82 3.23l59.45 34.5c1.03.58 1.84 0 1.87-1.04l.2-37.79a4.04 4.04 0 00-1.81-3.23l-59.49-34.5z' fill='%23FF9F31'/%3E%3Cpath d='M68.06 72.1V72.52h.22l23.35 13.55v-.49c4.68 3.53 10.73 4.79 15.61 8.21 1.58 1.1 3.04 2.2 4.56 3.24l-.71.38 21.33 12.74h.36c.2.03.39.03.58 0h2.46l.61-.2c.24-.07.47-.18.68-.31L172.67 89a2.17 2.17 0 001.26-1.78v3.56a2.16 2.16 0 01-1.23 1.74l-35.75 20.63-.65.32h-2.39a.5.5 0 01-.23 0H131.52l-.62-.29L69 77.21a.39.39 0 010-.16v-.39l-.94-4.56z' fill='%23292D39'/%3E%3Cpath d='M69.32 70.39l35.72-20.63a6.85 6.85 0 016.14 0l62.04 35.95a1.88 1.88 0 010 3.56l-35.56 20.62a6.69 6.69 0 01-6.11 0l-61.9-35.95c-1.98-1.03-2.01-2.61-.33-3.55z' fill='%23292D39'/%3E%3Cpath d='M134.43 109.83c.92.02 1.83-.2 2.65-.62l35.56-20.62c.55-.32.87-.71.87-1.1 0-.39-.32-.78-.87-1.1L110.7 50.41a5.56 5.56 0 00-2.68-.65c-.93-.02-1.84.2-2.66.65L69.8 71.04c-.55.32-.87.7-.87 1.06 0 .36.32.81.9 1.13l61.82 35.95c.83.42 1.75.63 2.68.62l.1.03z' fill='%2349505F'/%3E%3Cpath d='M110.34 61.05l-4.75 2.74 4.91 2.85 4.76-2.72-4.92-2.87zM102.78 63.37l-4.75 2.72 4.91 2.88 4.75-2.75-4.91-2.85z' fill='%23F2F2F2'/%3E%3Cpath d='M95.93 59.72l-5.5 3.17-3.17 1.84-1.58.9 8.27 4.82 4.76-2.71-2.53-1.49 5.5-3.17-5.75-3.36zM108.3 66.57l-4.78 2.75 4.92 2.88 4.75-2.75-4.88-2.88zM84.58 66.25L79.83 69l10.11 5.88 4.76-2.71-10.12-5.92zM95.18 72.46l-4.75 2.71 7.66 4.5 4.79-2.75-7.7-4.46zM110.34 74.53l-4.75 2.71 4.88 2.88 4.75-2.75-4.88-2.84zM107.89 52.87l-4.75 2.74 4.9 2.85 4.76-2.72-4.91-2.87zM113.74 56.3l-4.79 2.7 4.92 2.89 4.75-2.75-4.88-2.85zM102.07 56.23l-4.75 2.71 7.6 4.43 4.74-2.71-7.6-4.43zM119.56 59.69l-4.72 2.75 4.88 2.84 4.75-2.71-4.91-2.88zM125.4 63.11l-4.74 2.72 4.91 2.88 4.75-2.75-4.91-2.85zM115.94 64.31l-4.76 2.72 4.92 2.87 4.75-2.71-4.91-2.88zM131.26 66.5l-4.75 2.76 4.91 2.84 4.75-2.71-4.91-2.88zM121.53 67.58l-4.75 2.71 4.91 2.88 4.72-2.75-4.88-2.84zM99.35 68.1l-4.75 2.74 4.91 2.85 4.76-2.72-4.92-2.88zM137.08 69.94l-4.72 2.71 4.91 2.88L142 72.8l-4.91-2.87zM113.8 69.8l-4.75 2.75 4.91 2.85 4.76-2.72-4.92-2.87zM127.09 70.84l-4.75 2.72 4.91 2.87L132 73.7l-4.91-2.85zM104.88 71.33l-4.75 2.74 4.88 2.85 4.75-2.72-4.88-2.87zM119.33 73.04l-4.75 2.72 4.91 2.87 4.75-2.75-4.91-2.84zM142.93 73.33l-4.75 2.75 4.91 2.84 4.75-2.71-4.91-2.88zM132.68 74.1l-4.75 2.72 4.91 2.88 4.76-2.75-4.92-2.84zM124.86 76.27L120.1 79l4.91 2.88 4.75-2.75-4.91-2.85zM148.78 76.76l-4.75 2.71 4.91 2.88 4.75-2.72-4.9-2.87zM138.28 77.34l-4.76 2.75 4.92 2.84 4.72-2.71-4.88-2.88zM116.03 77.86l-4.75 2.71 4.91 2.88 4.76-2.75-4.92-2.84zM130.39 79.47l-4.75 2.75 4.88 2.85 4.75-2.72-4.88-2.88zM154.6 80.15l-4.75 2.75 4.94 2.88 4.72-2.75-4.91-2.88zM143.87 80.6l-4.75 2.75 4.88 2.88 4.78-2.75-4.91-2.88zM121.5 81.02l-4.75 2.75 4.9 2.85 4.76-2.72-4.91-2.88zM135.88 82.7l-4.72 2.75 4.88 2.85 4.76-2.72-4.92-2.87zM127.03 84.26l-4.76 2.71 4.88 2.88 4.76-2.72-4.88-2.87zM162.68 84.87l-4.75 2.75 4.91 2.84 4.76-2.71-4.92-2.88zM141.41 85.94l-4.75 2.71 4.91 2.88 4.75-2.75-4.9-2.84zM103.36 77.21l-4.75 2.75 21.56 12.57 4.75-2.71-21.56-12.61zM132.46 87.46l-4.76 2.71 4.92 2.88 4.75-2.75-4.91-2.84zM149.69 84.03l-4.76 2.72 12.1 7.08 4.75-2.75-12.1-7.05zM99.7 82l-7 4.07 17.64 10.25 7.02-4.08L99.7 82zM146.97 89.17l-4.78 2.72 9.02 5.27 4.75-2.72-8.99-5.27zM125.6 90.2l-4.75 2.75 7.7 4.46 4.75-2.71-7.7-4.5zM138.05 90.72l-4.75 2.72 12.09 7.05 4.75-2.72-12.1-7.05zM133.88 95.05l-4.72 2.72 10.38 6.08 4.75-2.72-10.41-6.08zM110.34 60.56l-4.75 2.75 4.91 2.84 4.76-2.71-4.92-2.88z' fill='%23F2F2F2'/%3E%3Cpath d='M102.78 62.89l-4.75 2.71 4.91 2.88 4.75-2.75-4.91-2.84z' fill='%23F2F2F2'/%3E%3Cpath d='M95.93 59.27l-5.5 3.13-3.17 1.85-1.58.9 8.27 4.82 4.76-2.72-2.53-1.48 5.5-3.17-5.75-3.33zM108.3 66.09l-4.78 2.75 4.92 2.84 4.75-2.71-4.88-2.88zM84.58 65.77l-4.75 2.74 10.11 5.92 4.76-2.75-10.12-5.91zM95.18 71.97l-4.75 2.72 7.66 4.46 4.79-2.72-7.7-4.46zM110.34 74.04l-4.75 2.72 4.88 2.87 4.75-2.74-4.88-2.85zM107.89 52.38l-4.75 2.75 4.9 2.84 4.76-2.71-4.91-2.88zM113.74 55.8l-4.79 2.72 4.92 2.88 4.75-2.75-4.88-2.84zM102.07 55.74l-4.75 2.72 7.6 4.43 4.74-2.72-7.6-4.43zM119.56 59.2l-4.72 2.75 4.88 2.85 4.75-2.72-4.91-2.88zM125.4 62.63l-4.74 2.72 4.91 2.87 4.75-2.71-4.91-2.88zM115.94 63.83l-4.76 2.71 4.92 2.88 4.75-2.72-4.91-2.87zM131.26 66.02l-4.75 2.75 4.91 2.85 4.75-2.72-4.91-2.88zM121.53 67.1l-4.75 2.7 4.91 2.88 4.72-2.71-4.88-2.88zM99.35 67.6l-4.75 2.76 4.91 2.84 4.76-2.71-4.92-2.88zM137.08 69.45l-4.72 2.72 4.91 2.87 4.72-2.71-4.91-2.88zM113.8 69.32l-4.75 2.75 4.91 2.84 4.76-2.71-4.92-2.88zM127.09 70.36l-4.75 2.71 4.91 2.88L132 73.2l-4.91-2.84zM104.88 70.84l-4.75 2.75 4.88 2.84 4.75-2.71-4.88-2.88zM119.33 72.55l-4.75 2.72 4.91 2.88 4.75-2.72-4.91-2.88zM142.93 72.85l-4.75 2.74 4.91 2.85 4.75-2.72-4.91-2.87zM132.68 73.62l-4.75 2.72 4.91 2.87 4.76-2.74-4.92-2.85zM124.86 75.79l-4.75 2.71 4.91 2.88 4.75-2.75-4.91-2.84zM148.78 76.27L144.03 79l4.91 2.88 4.75-2.72-4.9-2.88zM138.28 76.85l-4.76 2.75 4.92 2.88 4.72-2.75-4.88-2.88zM116.03 77.37l-4.75 2.72 4.91 2.87 4.76-2.74-4.92-2.85zM130.39 78.99l-4.75 2.75 4.88 2.84 4.75-2.72-4.88-2.87zM154.6 79.67l-4.75 2.74 4.94 2.88 4.72-2.75-4.91-2.87zM143.87 80.12l-4.75 2.75 4.88 2.87 4.78-2.74-4.91-2.88zM121.5 80.54l-4.75 2.75 4.9 2.84 4.76-2.71-4.91-2.88zM135.88 82.22l-4.72 2.75 4.88 2.84 4.76-2.71-4.92-2.88zM127.03 83.77l-4.76 2.75 4.88 2.84 4.76-2.71-4.88-2.88zM162.68 84.39l-4.75 2.74 4.91 2.85 4.76-2.72-4.92-2.87zM141.41 85.45l-4.75 2.72 4.91 2.88 4.75-2.72-4.9-2.88zM103.36 76.72l-4.75 2.75 21.56 12.58 4.75-2.72-21.56-12.6zM132.46 86.97l-4.76 2.72 4.92 2.88 4.75-2.75-4.91-2.85zM149.69 83.55l-4.76 2.71 12.1 7.08 4.75-2.75-12.1-7.04zM99.7 81.5l-7 4.08 17.64 10.25 7.02-4.04L99.7 81.51zM146.97 88.69l-4.78 2.71 9.02 5.27 4.75-2.71-8.99-5.27zM125.6 89.72l-4.75 2.75 7.7 4.46 4.75-2.72-7.7-4.49zM138.05 90.2l-4.75 2.75 12.09 7.05 4.75-2.71-12.1-7.08zM133.88 94.57l-4.72 2.72 10.38 6.07 4.75-2.71-10.41-6.08z' fill='%23F2F2F2'/%3E%3Cpath d='M109.53 1.2l.88-.48.87-.52a2.13 2.13 0 012.2.23l62 35.88a6.81 6.81 0 013.04 5.3l-.22 41.29a2.14 2.14 0 01-.9 1.94l-2.18 1.26a2.13 2.13 0 00.88-1.97l.35-41.25a6.86 6.86 0 00-3.23-5.3l-61.9-35.95a2.17 2.17 0 00-2.17-.23l.38-.2z' fill='%23292D39'/%3E%3Cpath d='M111.38 1.63c-1.68-1-3.07-.2-3.07 1.74l-.23 41.25a6.7 6.7 0 003.04 5.3l61.9 35.99c1.69.97 3.08.19 3.08-1.78l.35-41.25a6.86 6.86 0 00-3.23-5.3L111.38 1.63zm-.84 42.67l.2-37.8c0-1.12.83-1.6 1.83-1.03l59.49 34.56a4.04 4.04 0 011.8 3.24l-.19 37.79c0 1.16-.84 1.61-1.87 1.03l-59.45-34.56a4.04 4.04 0 01-1.81-3.23z' fill='%2349505F'/%3E%3Cpath d='M159.51 82.54v.49l-4.72 2.75v-.49l4.72-2.75z' fill='%23CCC'/%3E%3Cpath d='M154.8 85.3v.48l-4.95-2.88v-.49l4.94 2.88z' fill='%23A6A6A6'/%3E%3Cpath d='M153.7 79.15v.48l-4.76 2.72v-.48l4.75-2.72z' fill='%23CCC'/%3E%3Cpath d='M148.94 81.86v.49l-4.91-2.88V79l4.91 2.87z' fill='%23A6A6A6'/%3E%3Cpath d='M147.84 75.72v.49l-4.75 2.71v-.48l4.75-2.72z' fill='%23CCC'/%3E%3Cpath d='M143.1 78.92v-.48l-4.92-2.85v.49l4.91 2.84z' fill='%23A6A6A6'/%3E%3Cpath d='M142 72.33v.48l-4.73 2.72v-.49l4.72-2.71z' fill='%23CCC'/%3E%3Cpath d='M137.27 75.04v.49l-4.91-2.88v-.48l4.91 2.87z' fill='%23A6A6A6'/%3E%3Cpath d='M136.17 68.9v.49l-4.75 2.71v-.48l4.75-2.72z' fill='%23CCC'/%3E%3Cpath d='M131.42 71.62v.48l-4.91-2.84v-.49l4.91 2.85z' fill='%23A6A6A6'/%3E%3Cpath d='M130.32 65.5v.46l-4.75 2.75v-.49l4.75-2.71z' fill='%23CCC'/%3E%3Cpath d='M125.57 68.22v.49l-4.91-2.88v-.48l4.91 2.87z' fill='%23A6A6A6'/%3E%3Cpath d='M124.47 62.08v.49l-4.75 2.71v-.48l4.75-2.72z' fill='%23CCC'/%3E%3Cpath d='M119.72 64.8v.48l-4.88-2.84v-.49l4.88 2.85z' fill='%23A6A6A6'/%3E%3Cpath d='M118.62 58.65v.49l-4.75 2.75v-.49l4.75-2.75z' fill='%23CCC'/%3E%3Cpath d='M113.87 61.4v.49L108.95 59v-.49l4.92 2.88z' fill='%23A6A6A6'/%3E%3Cpath d='M112.8 55.26v.48l-4.75 2.72v-.49l4.75-2.71z' fill='%23CCC'/%3E%3Cpath d='M108.05 57.97v.49l-4.92-2.85v-.48l4.92 2.84z' fill='%23A6A6A6'/%3E%3Cpath d='M161.78 90.6v.48l-4.75 2.75v-.49l4.75-2.75z' fill='%23CCC'/%3E%3Cpath d='M157.03 93.34v.49l-12.1-7.08v-.49l12.1 7.08z' fill='%23A6A6A6'/%3E%3Cpath d='M155.96 93.96v.48l-4.75 2.72v-.49l4.75-2.71z' fill='%23CCC'/%3E%3Cpath d='M151.2 96.67v.49l-9.01-5.27v-.49l9.02 5.27z' fill='%23A6A6A6'/%3E%3Cpath d='M150.14 97.29v.48l-4.75 2.72V100l4.75-2.71z' fill='%23CCC'/%3E%3Cpath d='M145.39 100v.49l-12.1-7.05v-.49l12.1 7.05z' fill='%23A6A6A6'/%3E%3Cpath d='M144.29 100.65v.48l-4.75 2.72v-.49l4.75-2.71z' fill='%23CCC'/%3E%3Cpath d='M129.16 97.29v.48l10.38 6.08v-.49l-10.38-6.07z' fill='%23A6A6A6'/%3E%3Cpath d='M117.36 91.79v.45l-7.02 4.08v-.49l7.02-4.04z' fill='%23CCC'/%3E%3Cpath d='M110.34 95.83v.49L92.7 86.07v-.49l17.65 10.25z' fill='%23A6A6A6'/%3E%3Cpath d='M148.78 83v.48L144 86.23v-.49l4.78-2.74z' fill='%23CCC'/%3E%3Cpath d='M144 85.74v.49l-4.88-2.88v-.48l4.88 2.87z' fill='%23A6A6A6'/%3E%3Cpath d='M138.44 82.93v-.45l4.72-2.75v.49l-4.72 2.71z' fill='%23CCC'/%3E%3Cpath d='M138.44 82.48v.45l-4.92-2.84v-.49l4.92 2.88z' fill='%23A6A6A6'/%3E%3Cpath d='M137.6 76.47v.48l-4.76 2.75v-.49l4.76-2.74z' fill='%23CCC'/%3E%3Cpath d='M127.93 76.34v.48l4.91 2.88v-.49l-4.91-2.87z' fill='%23A6A6A6'/%3E%3Cpath d='M132 73.2v.49l-4.75 2.74v-.48L132 73.2z' fill='%23CCC'/%3E%3Cpath d='M122.34 73.07v.49l4.91 2.87v-.48l-4.91-2.88z' fill='%23A6A6A6'/%3E%3Cpath d='M126.41 69.97v.45l-4.72 2.75v-.49l4.72-2.71z' fill='%23CCC'/%3E%3Cpath d='M116.78 69.8v.5l4.91 2.87v-.49l-4.91-2.87zM116.1 69.42v.48l-4.92-2.87v-.49l4.92 2.88z' fill='%23A6A6A6'/%3E%3Cpath d='M115.26 63.44v.48l-4.76 2.72v-.49l4.76-2.71z' fill='%23CCC'/%3E%3Cpath d='M110.5 66.15v.49l-4.9-2.85v-.48l4.9 2.84z' fill='%23A6A6A6'/%3E%3Cpath d='M109.66 60.17v.49l-4.75 2.71v-.48l4.75-2.72z' fill='%23CCC'/%3E%3Cpath d='M104.91 62.89v.48l-7.6-4.43v-.48l7.6 4.43z' fill='%23A6A6A6'/%3E%3Cpath d='M146.32 88.33v.45l-4.75 2.75v-.48l4.75-2.72z' fill='%23CCC'/%3E%3Cpath d='M141.57 91.05v.48l-4.91-2.88v-.48l4.91 2.88z' fill='%23A6A6A6'/%3E%3Cpath d='M140.8 85.1v.48l-4.76 2.72v-.49l4.76-2.71z' fill='%23CCC'/%3E%3Cpath d='M131.16 84.97v.48l4.88 2.85v-.49l-4.88-2.84z' fill='%23A6A6A6'/%3E%3Cpath d='M135.27 81.86v.49l-4.75 2.72v-.49l4.75-2.72z' fill='%23CCC'/%3E%3Cpath d='M130.52 84.58v.49l-4.89-2.85v-.48l4.89 2.84z' fill='%23A6A6A6'/%3E%3Cpath d='M129.77 78.63v.49l-4.75 2.74v-.48l4.75-2.75z' fill='%23CCC'/%3E%3Cpath d='M125.02 81.38v.48L120.11 79v-.49l4.91 2.88z' fill='%23A6A6A6'/%3E%3Cpath d='M124.24 75.43v.45l-4.75 2.75v-.48l4.75-2.72z' fill='%23CCC'/%3E%3Cpath d='M114.58 75.27v.49l4.91 2.87v-.48l-4.91-2.88z' fill='%23A6A6A6'/%3E%3Cpath d='M118.72 72.2v.48l-4.76 2.72v-.49l4.76-2.71z' fill='%23CCC'/%3E%3Cpath d='M109.05 72.07v.48l4.91 2.85v-.49l-4.91-2.84z' fill='%23A6A6A6'/%3E%3Cpath d='M113.19 68.97v.48l-4.75 2.75v-.52l4.75-2.71z' fill='%23CCC'/%3E%3Cpath d='M103.52 68.84v.48l4.92 2.88v-.52l-4.92-2.84z' fill='%23A6A6A6'/%3E%3Cpath d='M107.7 65.73v.49l-4.76 2.75v-.49l4.75-2.75z' fill='%23CCC'/%3E%3Cpath d='M98.03 65.6v.49l4.91 2.88v-.49l-4.91-2.88z' fill='%23A6A6A6'/%3E%3Cpath d='M101.68 62.6v.48L96.58 66l-.4-.22 5.5-3.17zM98.7 67.25v.49l-4.75 2.71v-.48l4.76-2.72z' fill='%23CCC'/%3E%3Cpath d='M85.68 65.15v.49l8.27 4.81v-.48l-8.27-4.82z' fill='%23A6A6A6'/%3E%3Cpath d='M137.37 89.82v.48l-4.75 2.75v-.48l4.75-2.75z' fill='%23CCC'/%3E%3Cpath d='M127.7 89.69v.48l4.92 2.88v-.48l-4.92-2.88z' fill='%23A6A6A6'/%3E%3Cpath d='M131.9 86.65v.48l-4.75 2.72v-.48l4.76-2.72z' fill='%23CCC'/%3E%3Cpath d='M122.27 86.52v.45l4.88 2.88v-.48l-4.88-2.85z' fill='%23A6A6A6'/%3E%3Cpath d='M121.66 86.62v-.49l4.75-2.71v.48l-4.75 2.72z' fill='%23CCC'/%3E%3Cpath d='M116.75 83.29v.48l4.9 2.85v-.49l-4.9-2.84z' fill='%23A6A6A6'/%3E%3Cpath d='M120.95 80.22v.48l-4.76 2.75v-.49l4.76-2.74z' fill='%23CCC'/%3E%3Cpath d='M111.28 80.09v.48l4.91 2.88v-.49l-4.9-2.87z' fill='%23A6A6A6'/%3E%3Cpath d='M115.22 76.89v.48l-4.75 2.75v-.49l4.75-2.74z' fill='%23CCC'/%3E%3Cpath d='M105.6 76.76v.48l4.87 2.88v-.49l-4.88-2.87z' fill='%23A6A6A6'/%3E%3Cpath d='M109.76 73.72v.48l-4.75 2.72v-.49l4.75-2.71z' fill='%23CCC'/%3E%3Cpath d='M100.13 73.59v.48l4.88 2.85v-.49l-4.88-2.84z' fill='%23A6A6A6'/%3E%3Cpath d='M104.27 70.49v.48L99.5 73.7v-.49l4.76-2.71z' fill='%23CCC'/%3E%3Cpath d='M94.6 70.36v.48l4.91 2.85v-.49l-4.91-2.84z' fill='%23A6A6A6'/%3E%3Cpath d='M133.3 94.21v.49l-4.76 2.71v-.48l4.76-2.72z' fill='%23CCC'/%3E%3Cpath d='M120.85 92.47v.48l7.7 4.46v-.48l-7.7-4.46z' fill='%23A6A6A6'/%3E%3Cpath d='M124.92 89.33v.49l-4.75 2.71v-.48l4.75-2.72z' fill='%23CCC'/%3E%3Cpath d='M120.17 92.05v.48L98.61 79.96v-.49l21.56 12.58z' fill='%23A6A6A6'/%3E%3Cpath d='M102.88 76.43v.49l-4.79 2.75v-.52l4.79-2.72z' fill='%23CCC'/%3E%3Cpath d='M90.43 74.69v.48l7.66 4.5v-.52l-7.66-4.46z' fill='%23A6A6A6'/%3E%3Cpath d='M94.7 71.68v.49l-4.76 2.71v-.45l4.76-2.75z' fill='%23CCC'/%3E%3Cpath d='M89.94 74.43v.45L79.83 69v-.49l10.11 5.92z' fill='%23A6A6A6'/%3E%3Cpath d='M167.6 87.26v.49l-4.76 2.71v-.48l4.76-2.72z' fill='%23CCC'/%3E%3Cpath d='M162.84 89.98v.48l-4.91-2.84v-.49l4.91 2.85z' fill='%23A6A6A6'/%3E%3Cpath d='M127.74 45.1l1.1-.65-.87 1.01-1.1.66.87-1.02zM123.46 40.14l1.11-.65 1.36-.26-1.11.65-1.36.26zM134.78 50.61l1.12-.65.3 1.95-1.12.64-.3-1.94zM122.08 29.76l1.1-.66 1.75 1.44-1.11.64-1.73-1.42zM128.2 31.03l1.1-.65a4.48 4.48 0 00-1.83 4.1 14.1 14.1 0 006.29 11.03l-1.1.65a14.04 14.04 0 01-6.3-11.03 4.5 4.5 0 011.85-4.1z' fill='%23015280'/%3E%3Cpath d='M128.2 31.03l1.1-.65a4.27 4.27 0 00-1.82 3.57l-1.1.65a4.24 4.24 0 011.83-3.57z' fill='%23015280'/%3E%3Cpath d='M126.4 34.56l1.1-.65v.52c.01.71.09 1.42.23 2.11l-1.1.65a9.93 9.93 0 01-.22-2.63z' fill='%23015280'/%3E%3Cpath d='M127.72 36.54a14.5 14.5 0 005.56 8.61l-1.11.65a14.53 14.53 0 01-5.55-8.61l1.1-.65zM133.28 45.15l.5.32-1.1.65-.51-.32 1.11-.65z' fill='%23015280'/%3E%3Cpath d='M138.28 45.91l-1.1.65a4.39 4.39 0 01-4.5-.44l1.1-.65a4.41 4.41 0 004.5.44z' fill='%23015280'/%3E%3Cpath d='M133.78 45.47c.53.3 1.08.55 1.66.72l-1.11.64a6.59 6.59 0 01-1.65-.71l1.1-.65zM135.44 46.19a3.66 3.66 0 002.84-.28l-1.1.65a3.59 3.59 0 01-2.85.27l1.11-.64zM140.56 49.07l1.1-.65 1.35 1.86-1.1.64-1.35-1.85zM128.04 24l1.03 2.46-1.1.65-1.05-2.45 1.12-.66z' fill='%23015280'/%3E%3Cpath d='M123.5 26.64l1.1-.66 3.44-1.98-1.11.66-3.44 1.98z' fill='%23606060'/%3E%3Cpath d='M127.97 27.15l1.1-.65c.92-.1 1.85.01 2.72.3l-1.1.66c-.87-.3-1.8-.4-2.72-.31z' fill='%23015280'/%3E%3Cpath d='M129.07 26.46c.8-.09 1.61-.02 2.39.2l.34.11-1.1.65-.36-.1a6.08 6.08 0 00-2.37-.21l1.1-.65zM141.67 46.44l1.1-.64a6.46 6.46 0 01-1.12 2.59l-1.1.64a6.6 6.6 0 001.12-2.59z' fill='%23015280'/%3E%3Cpath d='M141.67 46.44l1.1-.64a6.46 6.46 0 01-1.12 2.59l-1.1.64a6.6 6.6 0 001.12-2.59zM134.77 29.8l1.1-.65c1 .86 1.91 1.82 2.72 2.86l-1.1.66a19.14 19.14 0 00-2.72-2.87z' fill='%23015280'/%3E%3Cpath d='M135.87 29.15c1 .86 1.91 1.82 2.72 2.86l-1.1.66a19.14 19.14 0 00-2.72-2.87l1.1-.65zM140.41 37.7l1.1-.65a19.3 19.3 0 011.2 3.88l-1.12.65a19.67 19.67 0 00-1.18-3.87z' fill='%23015280'/%3E%3Cpath d='M141.51 37.05c.5 1.17.88 2.38 1.14 3.62v.25l-1.11.64v-.24a20.1 20.1 0 00-1.13-3.61l1.1-.66zM141.59 41.56l1.11-.64 1.75.6-1.11.65-1.75-.6z' fill='%23015280'/%3E%3Cpath d='M143.34 42.17l1.11-.64-.02 5.61-1.1.66v-5.63zM131.43 24.35l4.83 2.83-1.1.65-4.84-2.82 1.11-.66z' fill='%23015280'/%3E%3Cpath d='M135.16 27.83l1.1-.65-.4 1.97-1.1.65.4-1.97z' fill='%23015280'/%3E%3Cpath d='M123.72 35.96l-1.66-.58v-5.62l1.73 1.42c.21-.9.63-1.74 1.2-2.47l-1.52-2.07 3.44-1.98 1.05 2.45c.92-.1 1.85 0 2.72.3l-.38-2.4 4.84 2.82-.38 1.97c1 .86 1.91 1.82 2.71 2.87l1.05-1.3 3.4 5.99-1.52.28c.53 1.25.92 2.55 1.18 3.89l1.74.6v5.73l-1.65-1.36a6.6 6.6 0 01-1.11 2.59l1.29 1.85-3.43 1.98-.85-2.04c-.96.13-1.93.04-2.84-.25l.3 1.94-4.83-2.82.31-1.6c-1.05-.9-2-1.92-2.82-3.04l-.88 1.01-3.4-5.97 1.35-.25c-.48-1.28-.83-2.6-1.05-3.94zm8.97 10.16c3.48 2.03 6.31.4 6.32-3.65a14.07 14.07 0 00-6.29-11.03c-3.5-2.04-6.33-.41-6.34 3.65a14.04 14.04 0 006.3 11.03z' fill='%2300649E'/%3E%3Cpath d='M139.65 30.8l3.4 5.96-1.11.66-3.4-5.98 1.1-.64zM148.72 58.3l.75-.45-.6.7-.74.44.6-.69zM145.8 54.92l.76-.45.92-.17-.75.44-.93.18zM153.52 62.05l.75-.44.21 1.32-.76.44-.2-1.32zM144.87 47.84l.75-.44 1.19.97-.75.44-1.2-.97zM149.05 48.68l.76-.44a3.05 3.05 0 00-1.3 2.8 9.58 9.58 0 004.29 7.5l-.75.45a9.54 9.54 0 01-4.29-7.51 3.07 3.07 0 011.29-2.8z' fill='%23015280'/%3E%3Cpath d='M149.05 48.68l.76-.44a2.87 2.87 0 00-1.3 2.44l-.76.44a2.94 2.94 0 011.3-2.44zM147.8 51.12l.77-.44v.36c0 .48.05.95.15 1.42l-.76.46c-.1-.48-.15-.96-.14-1.44l-.02-.36z' fill='%23015280'/%3E%3Cpath d='M148.7 52.46a9.9 9.9 0 003.79 5.87l-.75.45a9.99 9.99 0 01-3.8-5.86l.77-.46zM152.49 58.33l.35.22-.75.44-.35-.21.75-.45z' fill='%23015280'/%3E%3Cpath d='M155.9 58.86l-.76.44a3.02 3.02 0 01-3.05-.31l.75-.44a3.03 3.03 0 003.07.3z' fill='%23015280'/%3E%3Cpath d='M152.8 58.55c.35.2.73.38 1.13.49l-.75.44c-.4-.11-.78-.28-1.13-.5l.75-.43zM153.96 59.04c.65.2 1.35.13 1.95-.18l-.77.44a2.48 2.48 0 01-1.93.18l.75-.44zM157.45 61l.75-.43.93 1.25-.76.44-.92-1.25zM148.92 43.93l.7 1.66-.74.45-.71-1.67.75-.44z' fill='%23015280'/%3E%3Cpath d='M145.82 45.72l.77-.44 2.33-1.35-.75.44-2.35 1.35z' fill='%23606060'/%3E%3Cpath d='M148.92 46.04l.75-.44c.62-.07 1.26 0 1.85.21l-.75.44c-.6-.2-1.23-.27-1.85-.2z' fill='%23015280'/%3E%3Cpath d='M149.63 45.6c.54-.06 1.1-.02 1.62.13l.23.08-.75.44h-.23a4.19 4.19 0 00-1.62-.14l.75-.5zM158.21 59.22l.75-.45a4.32 4.32 0 01-.76 1.8l-.75.44c.37-.54.63-1.15.76-1.8z' fill='%23015280'/%3E%3Cpath d='M158.21 59.22l.75-.45a4.32 4.32 0 01-.76 1.8l-.75.44c.37-.54.63-1.15.76-1.8zM153.51 47.86l.75-.45c.68.6 1.3 1.25 1.85 1.96l-.75.44c-.55-.71-1.17-1.36-1.85-1.95z' fill='%23015280'/%3E%3Cpath d='M154.26 47.43c.68.59 1.3 1.24 1.85 1.95l-.75.44c-.55-.7-1.17-1.36-1.85-1.95l.75-.44zM157.35 53.27l.76-.46c.35.84.62 1.7.8 2.6l-.75.43c-.18-.88-.45-1.75-.8-2.57z' fill='%23015280'/%3E%3Cpath d='M158.1 52.81c.34.8.6 1.63.78 2.47v.17l-.75.44v-.17c-.17-.84-.43-1.66-.76-2.45l.73-.46zM158.16 55.9l.75-.45 1.19.42-.75.44-1.2-.42z' fill='%23015280'/%3E%3Cpath d='M159.35 56.3l.75-.43-.01 3.83-.75.44V56.3zM151.23 44.17l3.3 1.92-.76.44-3.3-1.92.76-.44z' fill='%23015280'/%3E%3Cpath d='M153.77 46.53l.75-.44-.26 1.34-.75.44.26-1.34z' fill='%23015280'/%3E%3Cpath d='M145.98 52.07l-1.13-.4V47.8l1.18.97c.15-.61.43-1.19.83-1.68l-1.05-1.41 2.34-1.3.77 1.67c.62-.06 1.25 0 1.85.21l-.26-1.64 3.26 1.95-.26 1.3c.68.59 1.3 1.24 1.85 1.95l.71-.83 2.32 4.05-1.03.2c.35.84.62 1.71.8 2.6l1.19.41v3.89l-1.13-.92a4.71 4.71 0 01-.76 1.78l.92 1.3-2.33 1.3-.6-1.4c-.64.1-1.3.04-1.91-.16l.2 1.3-3.3-1.94.21-1.07a13.37 13.37 0 01-1.91-2.07l-.6.68-2.33-4.06.93-.18a12.8 12.8 0 01-.76-2.62zm6.1 6.92c2.38 1.4 4.32.28 4.32-2.49a9.58 9.58 0 00-4.29-7.5c-2.38-1.4-4.3-.28-4.3 2.48a9.55 9.55 0 004.28 7.5z' fill='%2300649E'/%3E%3Cpath d='M156.82 48.55l2.34 4.07-.77.45-2.32-4.08.75-.44z' fill='%23015280'/%3E%3Cpath d='M86.26 20.2L58.95 35.99 36 22.74 63.41 7l22.85 13.2z' fill='%23F2F2F2'/%3E%3Cpath d='M83.67 19.66l-45.05 2.27L63.19 7.8l20.48 11.85z' fill='%23C2C2C2'/%3E%3Cpath d='M58.95 35.99v77.4L36 100.1V22.74L58.95 36z' fill='%2349505F'/%3E%3Cpath d='M37.33 94.39V30.02l20.28 11.72v64.37L37.33 94.39z' fill='%23000'/%3E%3Cpath d='M56.7 42.26v62.27L38.25 93.87V31.6L56.7 42.26z' fill='%23505050'/%3E%3Cpath d='M86.26 20.2v77.37L58.95 113.4v-77.4l27.3-15.79z' fill='%23292D39'/%3E%3Cpath d='M58.95 35.99v4.44L36 27.18v-4.44L58.95 36z' fill='%23A6A6A6'/%3E%3Cpath d='M58.95 35.99v4.44l27.3-15.76V20.2l-27.3 15.79z' fill='%2349505F'/%3E%3Cpath d='M82.68 29.9v59.6l-6.14 3.53-12.34 7.16V40.56l11.25-6.5 1.09-.64 6.14-3.52z' fill='%23363636'/%3E%3Cpath d='M56.23 96.54v6.7l-9.13-5.27-8.39-4.84v-6.7l8.4 4.83 9.12 5.28z' fill='%237D7D7D'/%3E%3Cpath d='M81.47 81.93l-25.24 14.6-17.52-10.1 25.37-14.57 17.4 10.07z' fill='%23F2F2F2'/%3E%3Cpath d='M81.47 81.93l-25.24 14.6v6.72l25.24-14.58v-6.74z' fill='%2349505F'/%3E%3Cpath d='M52.88 95.62l-1.09-.61v1.03l1.09.64v-1.06z' fill='%23FF9F31'/%3E%3Cpath d='M52.88 97.47l-1.09-.61v.59l1.09.62v-.6z' fill='%230D0D0D'/%3E%3Cpath d='M55.32 97.03l-1.09-.62v4.47l1.09.64v-4.49z' fill='%23434343'/%3E%3Cpath d='M52.85 99.67a1.18 1.18 0 00-.52-.91c-.3-.18-.54 0-.54.3a1.16 1.16 0 00.54.9c.3.08.52.08.52-.29z' fill='%23FF9F31'/%3E%3Cpath d='M56.23 88.64v5.6l-9.13-5.28-8.39-4.86v-5.57l8.4 4.83 9.12 5.28z' fill='%237D7D7D'/%3E%3Cpath d='M56.23 88.64v5.6l-9.13-5.28v-5.6l9.13 5.28z' fill='%23929292'/%3E%3Cpath d='M53.4 87.98v1.45l-5.6-3.23v-1.46l5.6 3.24zm0 2.24v1.43l-5.6-3.2v-1.46l5.6 3.23z' fill='%23B8B8B8'/%3E%3Cpath d='M55.42 89.04l-1.09-.62v1.04l1.09.64v-1.06z' fill='%23FF9F31'/%3E%3Cpath d='M49.32 88.27l-.74-.44v.22l.74.42v-.2z' fill='%235EDBFF'/%3E%3Cpath d='M49.32 86.13l-.74-.42v.2l.74.41v-.2z' fill='%2300649E'/%3E%3Cpath d='M55.42 90.89l-1.09-.62v.6l1.09.6v-.58zm0 1.2l-1.09-.61v.6l1.09.63v-.61z' fill='%230D0D0D'/%3E%3Cpath d='M81.47 74.04l-25.24 14.6-17.52-10.11 25.37-14.56 17.4 10.07z' fill='%23F2F2F2'/%3E%3Cpath d='M81.47 74.04l-25.24 14.6v5.6l25.24-14.6v-5.6z' fill='%2349505F'/%3E%3Cpath d='M56.23 81.73v5.58l-9.13-5.26-8.39-4.83v-5.6l8.4 4.83 9.12 5.28z' fill='%237D7D7D'/%3E%3Cpath d='M56.23 81.73v5.58l-9.13-5.26v-5.6l9.13 5.28z' fill='%23929292'/%3E%3Cpath d='M53.4 81.07v1.45l-5.6-3.23v-1.45l5.6 3.23zm0 2.24v1.46l-5.6-3.23v-1.46l5.6 3.23z' fill='%23B8B8B8'/%3E%3Cpath d='M55.42 82.13l-1.09-.62v1.04l1.09.61v-1.03z' fill='%23FF9F31'/%3E%3Cpath d='M49.32 81.36l-.74-.44v.22l.74.42v-.2z' fill='%235EDBFF'/%3E%3Cpath d='M49.32 79.22l-.74-.42v.2l.74.41v-.2z' fill='%2300649E'/%3E%3Cpath d='M55.42 83.98l-1.09-.62v.6l1.09.61v-.6zm0 1.23l-1.09-.64v.6l1.09.61v-.57z' fill='%230D0D0D'/%3E%3Cpath d='M81.47 67.13l-25.24 14.6-17.52-10.11 25.37-14.56 17.4 10.07z' fill='%23F2F2F2'/%3E%3Cpath d='M81.47 67.13l-25.24 14.6v5.58l25.24-14.58v-5.6z' fill='%2349505F'/%3E%3Cpath d='M56.23 74.83v5.57l-9.13-5.25-8.39-4.84v-5.6l8.4 4.84 9.12 5.28z' fill='%237D7D7D'/%3E%3Cpath d='M56.23 74.83v5.57l-9.13-5.25v-5.6l9.13 5.28z' fill='%23929292'/%3E%3Cpath d='M53.4 74.16v1.45l-5.6-3.23v-1.45l5.6 3.23zm0 2.24v1.46l-5.6-3.23v-1.46l5.6 3.23z' fill='%23B8B8B8'/%3E%3Cpath d='M55.42 75.22l-1.09-.62v1.04l1.09.64v-1.06z' fill='%23FF9F31'/%3E%3Cpath d='M49.32 74.46l-.74-.45v.22l.74.42v-.2z' fill='%235EDBFF'/%3E%3Cpath d='M49.32 72.3l-.74-.41v.2l.74.42v-.2z' fill='%2300649E'/%3E%3Cpath d='M55.42 77.07l-1.09-.62v.6l1.09.61v-.59zm0 1.23l-1.09-.64v.6l1.09.64v-.6z' fill='%230D0D0D'/%3E%3Cpath d='M81.47 60.22l-25.24 14.6-17.52-10.11 25.37-14.56 17.4 10.07z' fill='%23F2F2F2'/%3E%3Cpath d='M81.47 60.22l-25.24 14.6v5.58l25.24-14.58v-5.6z' fill='%2349505F'/%3E%3Cpath d='M56.23 67.92v5.6l-9.13-5.28-8.39-4.84v-5.6l8.4 4.84 9.12 5.28z' fill='%237D7D7D'/%3E%3Cpath d='M56.23 67.92v5.6l-9.13-5.28v-5.6l9.13 5.28z' fill='%23929292'/%3E%3Cpath d='M53.4 67.25v1.46l-5.6-3.24v-1.45l5.6 3.23zm0 2.25v1.45l-5.6-3.23v-1.46l5.6 3.24z' fill='%23B8B8B8'/%3E%3Cpath d='M55.42 68.31l-1.09-.62v1.04l1.09.64v-1.06z' fill='%23FF9F31'/%3E%3Cpath d='M49.32 67.55l-.74-.42v.2l.74.41v-.2z' fill='%235EDBFF'/%3E%3Cpath d='M49.32 65.4l-.74-.42v.2l.74.42v-.2z' fill='%2300649E'/%3E%3Cpath d='M55.42 70.16l-1.09-.61v.59l1.09.61v-.59zm0 1.21l-1.09-.62v.6l1.09.64v-.62z' fill='%230D0D0D'/%3E%3Cpath d='M81.47 53.31l-25.24 14.6-17.52-10.1 25.37-14.54 17.4 10.04z' fill='%23F2F2F2'/%3E%3Cpath d='M81.47 53.31l-25.24 14.6v5.6l25.24-14.6v-5.6z' fill='%2349505F'/%3E%3Cpath d='M56.23 61v5.6l-9.13-5.27-8.39-4.84v-5.6l8.4 4.84L56.22 61z' fill='%237D7D7D'/%3E%3Cpath d='M56.23 61v5.6l-9.13-5.27v-5.6L56.23 61z' fill='%23929292'/%3E%3Cpath d='M53.4 60.34v1.46l-5.6-3.23V57.1l5.6 3.23zm0 2.25v1.45l-5.6-3.23v-1.45l5.6 3.23z' fill='%23B8B8B8'/%3E%3Cpath d='M55.42 61.4l-1.09-.61v1.03l1.09.64V61.4z' fill='%23FF9F31'/%3E%3Cpath d='M49.32 60.64l-.74-.45v.23l.74.42v-.2z' fill='%235EDBFF'/%3E%3Cpath d='M49.32 58.5l-.74-.43v.2l.74.42v-.2z' fill='%2300649E'/%3E%3Cpath d='M55.42 63.25l-1.09-.61v.59l1.09.62v-.6zm0 1.24l-1.09-.64v.59l1.09.64v-.6z' fill='%230D0D0D'/%3E%3Cpath d='M81.47 46.4L56.23 61 38.71 50.9l25.37-14.54 17.4 10.04z' fill='%23F2F2F2'/%3E%3Cpath d='M81.47 46.4L56.23 61v5.6L81.47 52v-5.6z' fill='%2349505F'/%3E%3Cpath d='M56.23 54.1v5.6l-9.13-5.28-8.39-4.84v-5.6l8.4 4.84 9.12 5.28z' fill='%237D7D7D'/%3E%3Cpath d='M56.23 54.1v5.6l-9.13-5.28v-5.6l9.13 5.28z' fill='%23929292'/%3E%3Cpath d='M53.4 53.43v1.46l-5.6-3.23V50.2l5.6 3.23zm0 2.25v1.45l-5.6-3.23v-1.45l5.6 3.23z' fill='%23B8B8B8'/%3E%3Cpath d='M55.42 54.5l-1.09-.62v1.03l1.09.65v-1.07z' fill='%23FF9F31'/%3E%3Cpath d='M49.32 53.73l-.74-.42v.2l.74.42v-.2z' fill='%235EDBFF'/%3E%3Cpath d='M49.32 51.58l-.74-.42v.2l.74.42v-.2z' fill='%2300649E'/%3E%3Cpath d='M55.42 56.35l-1.09-.62v.6l1.09.6v-.58zm0 1.23l-1.09-.64v.59l1.09.64v-.6z' fill='%230D0D0D'/%3E%3Cpath d='M81.47 39.5L56.23 54.1 38.71 43.98l25.37-14.53 17.4 10.04z' fill='%23F2F2F2'/%3E%3Cpath d='M81.47 39.5L56.23 54.1v5.6l25.24-14.6v-5.6z' fill='%2349505F'/%3E%3Cpath d='M56.23 47.2v5.6L47.1 47.5l-8.39-4.83v-5.6l8.4 4.83 9.12 5.28z' fill='%237D7D7D'/%3E%3Cpath d='M56.23 47.2v5.6L47.1 47.5v-5.6l9.13 5.28z' fill='%23929292'/%3E%3Cpath d='M53.4 46.53v1.45l-5.6-3.23v-1.46l5.6 3.24zm0 2.24v1.46l-5.6-3.24v-1.45l5.6 3.23z' fill='%23B8B8B8'/%3E%3Cpath d='M55.42 47.59l-1.09-.62v1.04l1.09.64v-1.06z' fill='%23FF9F31'/%3E%3Cpath d='M49.32 46.82l-.74-.42v.2l.74.42v-.2z' fill='%235EDBFF'/%3E%3Cpath d='M49.32 44.68l-.74-.42v.2l.74.44v-.22z' fill='%2300649E'/%3E%3Cpath d='M55.42 49.44l-1.09-.62v.6l1.09.6v-.58zm0 1.23l-1.09-.64v.6l1.09.63v-.59z' fill='%230D0D0D'/%3E%3Cpath d='M81.47 32.59l-25.24 14.6-17.52-10.11 25.37-14.54 17.4 10.05z' fill='%23C2C2C2'/%3E%3Cpath d='M81.47 32.59l-25.24 14.6v5.6l25.24-14.6v-5.6z' fill='%2349505F'/%3E%3Cpath d='M76.54 35.43l1.23-.63-.15 57.62-1.08.61v-57.6z' fill='%230D0D0D'/%3E%3Cpath d='M76.54 35.43v57.6l-1.09-.61-.3-56.18 1.39-.81z' fill='%23015280'/%3E%3Cpath d='M66.02 41.53l1.3-.76v57.01l-1.3.6V41.52z' fill='%230D0D0D'/%3E%3Cpath d='M66.02 41.53v56.84l-1.3-.6V42.3l1.3-.76z' fill='%23015280'/%3E%3Cpath d='M58.95 108.95v4.44L36 100.14V95.7l22.95 13.25z' fill='%23A6A6A6'/%3E%3Cpath d='M58.95 108.95v4.44l27.3-15.82v-4.44l-27.3 15.82z' fill='%23616161'/%3E%3Cdefs%3E%3ClinearGradient id='paint0_linear' x1='184.18' y1='91.77' x2='96.81' y2='97.47' gradientUnits='userSpaceOnUse'%3E%3Cstop stop-color='%2319D7CF'/%3E%3Cstop offset='1' stop-color='%233F95FC'/%3E%3C/linearGradient%3E%3ClinearGradient id='paint1_linear' x1='96.44' y1='91.77' x2='8.5' y2='97.55' gradientUnits='userSpaceOnUse'%3E%3Cstop stop-color='%2319D7CF'/%3E%3Cstop offset='1' stop-color='%233F95FC'/%3E%3C/linearGradient%3E%3ClinearGradient id='paint2_linear' x1='180.3' y1='40.8' x2='5.3' y2='54.06' gradientUnits='userSpaceOnUse'%3E%3Cstop stop-color='%2319D7CF'/%3E%3Cstop offset='1' stop-color='%233F95FC'/%3E%3C/linearGradient%3E%3Cfilter id='filter0_d' x='0' y='40.8' width='200.03' height='142.01' filterUnits='userSpaceOnUse' color-interpolation-filters='sRGB'%3E%3CfeFlood flood-opacity='0' result='BackgroundImageFix'/%3E%3CfeColorMatrix in='SourceAlpha' values='0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 127 0'/%3E%3CfeOffset dy='20'/%3E%3CfeGaussianBlur stdDeviation='6'/%3E%3CfeColorMatrix values='0 0 0 0 0.286275 0 0 0 0 0.313726 0 0 0 0 0.372549 0 0 0 0.12 0'/%3E%3CfeBlend in2='BackgroundImageFix' result='effect1_dropShadow'/%3E%3CfeBlend in='SourceGraphic' in2='effect1_dropShadow' result='shape'/%3E%3C/filter%3E%3C/defs%3E%3C/svg%3E)
'%3E%3Cpath d='M188.09 71.97l-.02 8.07-87.72 50.97.03-8.06 87.7-50.98z' fill='url(%23paint0_linear)'/%3E%3Cpath d='M100.38 122.95l-.03 8.06-88.3-50.97.03-8.07 88.3 50.98z' fill='url(%23paint1_linear)'/%3E%3Cpath d='M188.07 71.97l-87.71 50.98-88.3-50.98L99.77 21l88.3 50.98z' fill='url(%23paint2_linear)'/%3E%3C/g%3E%3Cpath d='M68.31 10.78a47.26 47.26 0 00-3.66-2.67l-.26-.17c-.77-.5-1.54-1-2.3-1.44-.76-.45-1.32-.74-1.98-1.07l-.52-.26c-.55-.28-1.15-.53-1.66-.77l-.26-.14c-.62-.27-1.24-.5-1.85-.72l-.46-.16c-.5-.16-1-.32-1.48-.45l-.27-.09c-4.68-1.25-8.72-.98-11.63.72l-9.06 5.28c2.96-1.73 7.1-1.98 11.9-.65.49.14.97.29 1.48.46l.46.15c.6.22 1.23.46 1.85.73l.28.12c.55.23 1.15.5 1.66.77l.53.26a33.69 33.69 0 014.27 2.52 51.2 51.2 0 013.91 2.84l9.05-5.26zM123.4 34.7c-.08-.24-.2-.47-.3-.71l-.62-1.44-.43-.85c-.2-.44-.41-.87-.64-1.3l-.5-.9-.7-1.25-.55-.93-.75-1.22-.6-.92c-.27-.4-.55-.8-.83-1.15l-.64-.92-.89-1.15-.67-.89-.97-1.15-.7-.84-1.06-1.2c-.23-.26-.45-.52-.69-.77-.4-.45-.83-.88-1.24-1.32l-.59-.6a73.69 73.69 0 00-1.9-1.86l-.2-.16c-.58-.54-1.14-1.08-1.79-1.6l-.69-.57-1.35-1.15-.83-.64-1.28-.95-.9-.63-.84-.59a54.48 54.48 0 00-3.07-1.93A40.96 40.96 0 0087.36.9c-5.42-1.46-10.1-1.15-13.47.84l-9.07 5.28c3.37-1.97 8.05-2.3 13.47-.85 3.44.96 6.74 2.37 9.82 4.2a59.4 59.4 0 013.92 2.5l.9.65 1.29.94.82.65c.46.35.91.72 1.36 1.15l.7.57c.6.52 1.14 1.05 1.77 1.59l.2.18c.66.6 1.29 1.22 1.9 1.85l.6.61 1.24 1.3.69.79c.35.39.71.79 1.06 1.15l.7.85.96 1.15.68.88c.3.4.6.8.89 1.15l.64.91c.28.4.55.8.82 1.15l.6.93c.26.4.52.8.76 1.22.24.42.38.61.55.92l.7 1.26.5.9c.16.3.43.87.64 1.3.2.42.29.57.42.86l.64 1.42.3.72c.28.72.56 1.42.8 2.13l9.08-5.26-.83-2.1zM163.82 92.3l.5-.88c.16-.3.22-.46.34-.69.11-.23.26-.63.39-.95.12-.33.17-.52.26-.79.1-.26.2-.69.29-1.05.1-.37.13-.56.18-.84.06-.3.13-.77.18-1.15.04-.38.08-.6.1-.9v-.38-1.59-1.47-.5c0-.33 0-.66-.08-1l-.07-.6c0-.3-.08-.61-.13-.93l-.1-.63c0-.3-.1-.6-.17-.92 0-.11 0-.23-.06-.34-.06-.12 0-.14-.06-.22-.14-.67-.3-1.35-.5-2.03 0-.1-.05-.2-.07-.28-.18-.64-.37-1.27-.58-1.9l-.13-.38c-.23-.68-.48-1.37-.75-2.06l-.18-.43c-.26-.66-.55-1.32-.85-1.99l-.07-.15c-.3-.69-.65-1.38-1-2.08l-.24-.45c-.36-.69-.72-1.36-1.15-2.04l-.16-.27c-.36-.62-.74-1.24-1.15-1.86l-.24-.38c-.43-.66-.86-1.31-1.31-1.96l-.3-.4c-.43-.63-.88-1.24-1.35-1.85l-.1-.15c-.5-.64-1-1.27-1.52-1.89l-.33-.41a59.92 59.92 0 00-1.6-1.82l-.21-.23c-.5-.54-1.01-1.08-1.53-1.6l-.31-.32c-.56-.56-1.15-1.15-1.71-1.64l-.37-.34a99.5 99.5 0 00-1.72-1.5l-.13-.1c-.61-.51-1.24-1-1.87-1.47l-.41-.32-1.9-1.35h-.07c-.85-.56-1.71-1.15-2.59-1.6-5.47-3.17-10.58-4.54-14.86-4.3l-9.07 5.26c4.28-.23 9.38 1.15 14.87 4.3.9.52 1.78 1.08 2.66 1.67.63.43 1.26.89 1.9 1.35l.4.3c.64.48 1.26.97 1.87 1.48l.14.11c.58.49 1.15.98 1.71 1.5l.37.33c.58.53 1.15 1.08 1.72 1.64l.3.32c.52.53 1.04 1.06 1.54 1.6l.22.24c.54.58 1.06 1.15 1.58 1.8l.35.42 1.5 1.88.1.15c.48.61.93 1.23 1.37 1.86l.28.4c.45.65.88 1.3 1.31 1.97l.25.37c.38.61.75 1.24 1.15 1.86 0 .09.11.18.16.27l1.15 2.04.23.46c.35.69.7 1.38 1 2.08l.08.15c.3.66.58 1.32.85 1.98l.17.44c.28.69.53 1.36.76 2.04 0 .14.08.27.13.4.2.63.4 1.26.57 1.88 0 .1.06.2.08.29.2.68.36 1.36.5 2.03 0 .19.08.37.11.56l.18.93.1.62c0 .3.1.62.13.93l.06.6c0 .33.06.67.09 1 .02.33 0 .33 0 .5v1.47c0 .69 0 1.33-.1 1.96 0 .31-.07.61-.11.91-.05.3-.1.78-.17 1.15a27.14 27.14 0 01-.47 1.9c-.11.36-.18.53-.27.78a17 17 0 01-.73 1.66c-.11.23-.33.58-.5.86l-.38.61c-.2.28-.42.53-.63.8a9.15 9.15 0 01-1.22 1.24c-.28.24-.27.25-.4.35-.43.34-.88.65-1.34.92l9.16-5.26c.47-.28.91-.59 1.34-.93l.4-.36c.28-.23.55-.48.8-.74.15-.16.28-.33.42-.5.14-.18.43-.51.64-.8.2-.29.25-.45.38-.65z' fill='%2317ADE3'/%3E%3Cpath d='M88.08 10.3c12.42 7.16 23 20.01 27.06 31.81 4.28-.23 9.38 1.15 14.87 4.3 14.95 8.66 27.12 27.44 27.08 41.92 0 9.84-5.66 15.18-13.96 14.88a23.9 23.9 0 01-7.01-1.4l-12.52-7.23-66.08-38.15-9.96-5.75c-.72-.42-1.4-.9-2.04-1.44l-.48-.38c-9.93-8.55-17.09-20.7-17.07-30.16 0-11.79 11.25-14.9 25.03-6.9a49.65 49.65 0 016.24 4.3c1.48-11.77 13.83-14.47 28.84-5.8z' fill='%23C8F4FA'/%3E%3Cpath d='M149.36 57.63l.07-.08.41-.46.1-.1.52-.6.08-.1.65-.76c.22-.26.46-.55.69-.85l.08-.09.72-.93.12-.16.72-1 .14-.17c.24-.36.5-.7.74-1.07l.1-.17.74-1.15v-.06l.7-1.21v-.1c.22-.4.42-.82.62-1.23l.09-.2c.18-.4.37-.8.53-1.2l.08-.2c.16-.42.3-.82.43-1.22 0 0 0-.13.05-.19.13-.4.23-.82.31-1.24v-.1c.07-.42.13-.82.16-1.22v-.07a7.1 7.1 0 000-1.23 6.98 6.98 0 00-.12-.97l-6.6 3.84a6.69 6.69 0 01.12 1.2 7.1 7.1 0 010 1.07 11.34 11.34 0 01-.17 1.33c-.08.4-.2.83-.31 1.24 0 .06 0 .13-.06.19-.13.4-.26.8-.42 1.2 0 .09 0 .16-.09.22a52.91 52.91 0 01-.62 1.4c-.2.41-.4.81-.62 1.22l-.07.11c-.21.4-.44.79-.69 1.15v.07c-.24.4-.48.78-.73 1.15l-.12.17-.72 1.06-.14.2-.72.99-.12.16-.72.92-.08.1-.7.85-.64.76-.08.1-.53.6-.1.1-.4.45-.07.07-.3.33-.15.16 6.6-3.85.16-.16.36-.27z' fill='%23082357'/%3E%3Cpath d='M158 39.3l-.28-.17-.41-.27-.1-.07-.4-.28-.07-.06-.38-.28-.17-.13-.36-.29-.2-.17-.38-.32-.25-.21-.42-.37-.27-.23-.5-.46-.24-.22-.8-.77a.33.33 0 01-.1-.09l-.8-.77-.3-.31-.64-.66-.39-.39-.64-.68-.42-.44-.7-.76-.44-.48c-.15-.16-.51-.6-.79-.9l-.39-.44-1.26-1.46-1.33-1.5-.42-.45-.84-.9-.49-.48-.72-.7-.48-.47-.67-.6-.47-.42-.63-.53-.47-.38-.6-.47-.43-.33-.6-.42-.4-.29-.15-.09-.73-.48-.46-.31-.35-.23-.29-.19-1-.6c-.4-.24-.83-.47-1.27-.69-.13-.08-.28-.13-.43-.2l-.93-.45-.55-.23-.93-.36-.6-.2c-.3-.12-.63-.21-.96-.3l-.4-.13c-1.7-.47-3.45-.7-5.21-.7-7.45.1-11.27-1.8-12.2-2.3a.96.96 0 01-.23-.14l-6.6 3.84.22.14c.93.54 4.76 2.44 12.2 2.3 1.9-.02 3.8.25 5.63.8l.96.3.6.21.92.36.55.23c.33.13.64.28.94.43l.43.21 1.27.7c.34.19.68.4 1 .6l.29.18.8.55.89.57.4.29.59.41.45.34.6.47.45.37.63.52.48.43.66.61.49.46c.24.22.48.47.72.71s.33.31.49.49l.84.88.42.46c.43.47.86.97 1.31 1.5l1.27 1.45.41.46.78.88.44.49.7.74.42.45.64.68.38.4.64.65.31.32.81.78.08.08.8.77.25.2.5.48.27.23.41.37.14.2.37.3.22.19.35.27.16.14.4.3.06.05.4.27.1.07.18.13c.26.17.44.29.57.36l.23.12 6.6-3.84-.17-.13z' fill='%2319599D'/%3E%3Cpath d='M127.72 21.58c.77.45 1.47.9 2.1 1.33a40.79 40.79 0 019.42 8.52c7.41 8.66 11.23 11.18 12.16 11.72l.23.12c1.55 7.38-8.82 18.14-9.37 18.72-.4.25-8.05 5.13-14.55 5.68-6.43-7.98-14.08-21.64-14.48-22.36-.54-1.15-10.8-23.87-9.2-29.45.07.06.14.1.22.14.93.54 4.76 2.44 12.2 2.3a22.3 22.3 0 0111.27 3.28z' fill='%23133371'/%3E%3Cpath d='M124.13 33.44v-.68c0-2.77 1.96-3.91 4.37-2.52l.4.23a9.68 9.68 0 014.38 7.57v.72l.93.57v-.7a11.76 11.76 0 00-5.3-9.2l-.4-.22c-2.94-1.7-5.3-.33-5.3 3.06v.69l.92.48z' fill='%23F2F2F2'/%3E%3Cpath d='M133.92 54.34L123.5 48.3a5.02 5.02 0 01-2.3-3.91V34.36c0-1.43 1.01-2.01 2.3-1.3l10.43 6.03a5 5 0 012.3 3.9v10.05c-.04 1.42-1.06 2.01-2.3 1.3z' fill='%23F2F2F2'/%3E%3Cpath d='M130.59 42.32a4.12 4.12 0 00-1.9-3.25c-1.03-.6-1.87-.11-1.87 1.09.06 1 .46 1.93 1.16 2.65v4.25a1.6 1.6 0 00.72 1.26c.4.23.74 0 .74-.42v-4.24c.7.06 1.15-.43 1.15-1.34z' fill='%23AAA'/%3E%3Cpath d='M90.14 36.5v-8.3L86.32 26l-1.34.83 2.8 6.65-3.39-.28-1.33.83 3.82 8.2 1.33-.84 3.84-3.78-1.91-1.11z' fill='%23082357'/%3E%3Cpath d='M88.78 37.33l.02-8.3-3.82-2.2-.01 8.3-1.91-1.1 3.82 8.2 3.83-3.79-1.93-1.11z' fill='%2319599D'/%3E%3Cpath d='M90.14 59.5v-8.3L86.32 49l-1.34.83 2.8 6.65-3.39-.28-1.33.83 3.82 8.2 1.33-.84 3.84-3.78-1.91-1.11z' fill='%23082357'/%3E%3Cpath d='M88.78 60.33l.02-8.3-3.82-2.2-.01 8.3-1.91-1.1 3.82 8.2 3.83-3.79-1.93-1.11z' fill='%2319599D'/%3E%3Cpath d='M49.19 84.94l-.07-.13v-.08-.15-.06V82.26 82.74l.07.13v.08l.11.13v.05l.23.23h.06c.1.08.2.15.3.2L77.3 99.5l.46.22h.15c.13.05.26.1.4.12h.13c.18.04.36.08.54.1h1.38l.48-.08h.08c.17-.03.34-.08.5-.15h.12l.46-.22 16.15-9.33a1.67 1.67 0 00.98-1.37v2.06a1.66 1.66 0 01-.97 1.37l-16.16 9.33c-.14.08-.3.16-.46.22h-.11l-.5.15h-.08l-.5.09h-1.27.01l-.5-.09h-.14l-.46-.06h-.15a2.97 2.97 0 01-.46-.23L49.97 85.7l-.3-.2h-.06a1.49 1.49 0 01-.23-.23l-.11-.14-.08-.2z' fill='%2349505F'/%3E%3Cpath d='M50.03 80.89a1.44 1.44 0 000 2.72l27.4 15.92a5.25 5.25 0 004.7 0l16.14-9.32a1.45 1.45 0 000-2.74l-27.38-15.9a5.2 5.2 0 00-4.72 0l-16.14 9.32z' fill='%23292D39'/%3E%3Cpath d='M79.76 99.63c.73.01 1.45-.16 2.1-.5L98 89.81a1.22 1.22 0 00.73-.93 1.2 1.2 0 00-.7-.92l-27.4-16a4.78 4.78 0 00-4.2 0L50.3 81.31a1.22 1.22 0 00-.73.93 1.2 1.2 0 00.72.92l27.39 15.92c.63.36 1.35.55 2.08.54z' fill='%2349505F'/%3E%3Cpath d='M79.76 99.33c.69.02 1.37-.14 1.98-.46l16.16-9.33c.38-.2.6-.47.6-.7 0-.24-.22-.5-.58-.7l-27.4-15.92a4.43 4.43 0 00-3.94 0l-16.15 9.32c-.38.21-.6.49-.6.7 0 .23.22.5.59.72l27.39 15.9c.6.33 1.27.49 1.95.47z' fill='%23F2F2F2'/%3E%3Cpath d='M71.17 73.67l-17.5 10.37 23.07 13.23 17.05-10.43-22.62-13.17z' fill='%23FF9F31'/%3E%3Cpath d='M64.5 76.6l-4.1 2.36a1.26 1.26 0 01-1.17 0 .35.35 0 010-.67l4.09-2.36a1.3 1.3 0 011.17 0 .35.35 0 010 .67zM57.98 79.98c.26 0 .47-.12.47-.27 0-.14-.21-.26-.47-.26s-.46.12-.46.26c0 .15.2.27.46.27zM56.65 80.7a.35.35 0 01-.33 0c-.09 0-.09-.13 0-.19a.36.36 0 01.33 0c.1.06.1.13 0 .19z' fill='%23292D39'/%3E%3Cpath d='M90.02 91.54a2.37 2.37 0 00-2.15 0l-2.7 1.56a.65.65 0 000 1.24 2.37 2.37 0 002.15 0l2.69-1.56a.65.65 0 00.01-1.24z' fill='%23353A49'/%3E%3Cpath d='M75.32 81.92c-.47.25-.86.63-1.1 1.1a6.44 6.44 0 00-4.18.77c-1.52.87-1.9 2.09-.94 2.82-.24.09-.47.2-.69.32-1.4.81-1.7 1.95-.65 2.55a4.57 4.57 0 003.52 0h.05l.24-.11 1-.58 6.65-3.85 1.26-.73c.18-.16.34-.34.47-.54a1.34 1.34 0 00-.6-1.99 5.7 5.7 0 00-5.03.24z' fill='%23F2F2F2'/%3E%3Cdefs%3E%3ClinearGradient id='paint0_linear' x1='184.24' y1='71.97' x2='96.87' y2='77.67' gradientUnits='userSpaceOnUse'%3E%3Cstop stop-color='%2319D7CF'/%3E%3Cstop offset='1' stop-color='%233F95FC'/%3E%3C/linearGradient%3E%3ClinearGradient id='paint1_linear' x1='96.5' y1='71.97' x2='8.56' y2='77.75' gradientUnits='userSpaceOnUse'%3E%3Cstop stop-color='%2319D7CF'/%3E%3Cstop offset='1' stop-color='%233F95FC'/%3E%3C/linearGradient%3E%3ClinearGradient id='paint2_linear' x1='180.34' y1='20.99' x2='5.34' y2='34.26' gradientUnits='userSpaceOnUse'%3E%3Cstop stop-color='%2319D7CF'/%3E%3Cstop offset='1' stop-color='%233F95FC'/%3E%3C/linearGradient%3E%3Cfilter id='filter0_d' x='.06' y='20.99' width='200.03' height='142.01' filterUnits='userSpaceOnUse' color-interpolation-filters='sRGB'%3E%3CfeFlood flood-opacity='0' result='BackgroundImageFix'/%3E%3CfeColorMatrix in='SourceAlpha' values='0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 127 0'/%3E%3CfeOffset dy='20'/%3E%3CfeGaussianBlur stdDeviation='6'/%3E%3CfeColorMatrix values='0 0 0 0 0.286275 0 0 0 0 0.313726 0 0 0 0 0.372549 0 0 0 0.12 0'/%3E%3CfeBlend in2='BackgroundImageFix' result='effect1_dropShadow'/%3E%3CfeBlend in='SourceGraphic' in2='effect1_dropShadow' result='shape'/%3E%3C/filter%3E%3C/defs%3E%3C/svg%3E)
'%3E%3Cpath d='M188.03 107.5l-.02 8.08-87.72 50.96.03-8.05 87.7-50.98z' fill='url(%23paint0_linear)'/%3E%3Cpath d='M100.32 158.49l-.03 8.05L12 115.58l.02-8.07 88.3 50.98z' fill='url(%23paint1_linear)'/%3E%3Cpath d='M188.03 107.5l-87.71 50.99-88.3-50.98 87.71-50.98 88.3 50.98z' fill='url(%23paint2_linear)'/%3E%3C/g%3E%3Cpath d='M66.3 54.6v2.78l-.7-1.09.02-2.78.68 1.09z' fill='%237A7E80'/%3E%3Cpath d='M68.07 55.2l-.01 2.77-1.76-.6V54.6l1.77.6z' fill='%238F9496'/%3E%3Cpath d='M179.84 89.6v2.78c0-10.66-6.99-21.33-21.05-29.45-24.6-14.2-62.42-16.2-90.66-4.96v-2.78c28.32-11.24 66.13-9.24 90.66 4.96 14.06 8.12 21.08 18.8 21.05 29.45z' fill='%234C9622'/%3E%3Cpath d='M158.8 60.13c-17.77-10.26-42.38-14.15-65.4-11.3a103.89 103.89 0 00-25.37 6.33v2.78c8.15-3.17 16.68-5.3 25.37-6.33 22.98-2.85 47.56 1.04 65.4 11.3 14.05 8.1 21.07 18.78 21.04 29.44v-2.78c.03-10.63-6.99-21.3-21.05-29.44z' fill='%23CCC'/%3E%3Cpath d='M183.62 89.61v2.78c0 11-7.2 21.98-21.5 30.4V120c14.3-8.41 21.47-19.4 21.5-30.4z' fill='%234C9622'/%3E%3Cpath d='M175.56 109.17A54.33 54.33 0 01162.18 120v2.78c5.01-2.87 9.53-6.52 13.38-10.82a29.9 29.9 0 008.06-19.57V89.6c-.02 6.75-2.7 13.46-8.06 19.57z' fill='%23CCC'/%3E%3Cpath d='M161.46 58.64c29.3 16.91 29.56 44.4.68 61.4l-2.69-1.49c27.42-16.16 27.17-42.24-.65-58.3-24.6-14.21-62.43-16.2-90.67-4.97l-1.77-.6-.68-1.08c15.33-5.82 31.7-8.4 48.08-7.55 17.93.7 34.89 5.16 47.7 12.59z' fill='%23F2F2F2'/%3E%3Cpath d='M162.14 120l-.02 2.79-2.67-1.55v-2.78l2.69 1.55zM36.43 88.8v-.32c.09-.55.2-1.08.34-1.63v-.16a36.24 36.24 0 01.61-2.06 22.92 22.92 0 011.46-3.41l.12-.27c.28-.54.6-1.09.9-1.64l.21-.34c.34-.55.69-1.1 1.06-1.63l.1-.14c.36-.52.73-1.02 1.13-1.48l.24-.3c.4-.5.83-1.01 1.28-1.49l.44-.49 1.09-1.14.52-.52 1.28-1.2.41-.38c.57-.5 1.18-1 1.79-1.48l.44-.35 1.49-1.14.67-.48 1.48-1.02.66-.43c.72-.48 1.48-.94 2.24-1.38v-2.77c-.75.45-1.5.9-2.23 1.38l-.65.43L52.02 64l-.67.48-1.48 1.15-.43.33c-.63.5-1.22 1.01-1.8 1.49l-.4.38c-.45.4-.87.8-1.28 1.2l-.52.51c-.37.39-.75.76-1.09 1.15-.34.38-.31.32-.44.49l-.21.2-1.09 1.31-.22.3-1.14 1.49-.1.13a27.8 27.8 0 00-1.05 1.64l-.2.34a30.22 30.22 0 00-1.76 3.46c0 .08-.07.15-.1.24a32.5 32.5 0 00-.63 1.68c0 .12-.07.24-.12.36-.18.56-.35 1.12-.49 1.7v.17c-.13.53-.24 1.07-.33 1.62v.31c-.08.56-.16 1.13-.2 1.7v.34c0 .6-.08 1.17-.08 1.75v2.78c0-.58 0-1.17.08-1.75v-.35c.01-.66.01-1.23.16-1.8zM147.9 124.23V127l-6.5-2.2v-2.78l6.5 2.2z' fill='%23CCC'/%3E%3Cpath d='M149.67 124.82l-.02 2.78-1.75-.6v-2.77l1.77.6z' fill='%238F9496'/%3E%3Cpath d='M150.35 125.9l-.01 2.79-.69-1.09.02-2.78.68 1.09z' fill='%237A7E80'/%3E%3Cpath d='M152.95 130.03l-.01 2.77-2.6-4.11.01-2.78 2.6 4.12z' fill='%23CCC'/%3E%3Cpath d='M159.3 120.29v2.78c-2.75 2.85-5.53 6.69-6.35 9.73v-2.82c.82-2.97 3.6-6.84 6.35-9.7z' fill='%234C9622'/%3E%3Cpath d='M158.04 121.67a23.77 23.77 0 00-5.09 8.31v2.78c1.11-3.1 2.84-5.94 5.09-8.35.41-.48.84-.94 1.26-1.39v-2.77l-1.26 1.42z' fill='%23A6A6A6'/%3E%3Cpath d='M159.3 120.29c-2.75 2.85-5.53 6.69-6.35 9.73l-2.6-4.11-.68-1.09-1.77-.6-6.5-2.2c5.93-.06 11.83-.7 17.63-1.88l.27.15z' fill='%23F2F2F2'/%3E%3Cpath d='M127.24 134.87c1.1-.18 2.2-.36 3.3-.56l.39-.08c.96-.18 1.91-.37 2.87-.58l1.08-.24 2.11-.49 1.22-.31 1.95-.52 1.23-.34 1.92-.58 1.16-.37c.67-.21 1.34-.45 2-.69l.97-.32c.98-.36 1.95-.72 2.9-1.1v-2.78c-.95.38-1.92.74-2.9 1.1l-.97.34-2.02.68-1.16.36-1.91.58-1.22.34-1.95.52-1.22.31c-.7.18-1.41.33-2.12.5l-1.09.25-2.87.56-.37.08c-1.1.2-2.2.38-3.31.56l-1.01.15-2.34.31-1.9.24-.88.09-2.9.27h-.35c-.86.07-1.71.13-2.57.17h-1l-1.96.1h-7.1c-1 0-1.98 0-2.98-.1-17.98-.75-34.94-5.24-47.74-12.64-14.86-8.55-22.19-19.79-22.16-31v2.76c0 11.23 7.43 22.47 22.16 31.02 12.81 7.43 29.73 11.89 47.74 12.64 1 0 2 0 2.98.1h7.08l1.98-.1h.98l2.6-.17h.33l2.9-.27.88-.1 1.48-.17h.4l2.34-.33 1.05-.19z' fill='%23CCC'/%3E%3Cpath d='M56.51 60.96c-27.4 16.14-27.15 42.24.67 58.3 24.6 14.21 62.42 16.2 90.66 4.97l1.77.6.68 1.08a118.4 118.4 0 01-48.1 7.55c-17.98-.76-34.93-5.25-47.73-12.65-29.31-16.91-29.56-44.4-.69-61.41l2.74 1.56z' fill='%23F2F2F2'/%3E%3Cpath d='M45.97 89.42l-1.86-1.09a3.1 3.1 0 01-1.29-2.85l1.84 1.07a3.14 3.14 0 001.31 2.87z' fill='%2349505F'/%3E%3Cpath d='M80.7.14c-.09-.06-.19-.1-.3-.13H78.8l-.3.08h-.13l-.28.1h-.13l-.42.23L47.09 18l-.46.3-.15.1-.32.24-.16.15-.27.24-.17.18-.24.24-.18.2-.22.26c-.05.07-.1.14-.17.2l-.2.27c0 .1-.1.17-.15.24a1.9 1.9 0 00-.2.28l-.15.24-.16.28v.1l-.09.18-.13.24-.14.29c0 .08 0 .16-.1.25s0 .2-.12.28l-.09.25-.1.3-.08.24-.09.31V25.69l.18 59.76a3.1 3.1 0 001.3 2.85l1.85 1.09a3.14 3.14 0 01-1.3-2.87l-.18-59.76v-.52-.74-.33-.24l.09-.3c.01-.08.04-.17.07-.25 0-.09 0-.2.1-.3l.1-.23c0-.1.07-.21.11-.3l.12-.25c.03-.1.08-.2.14-.29l.11-.23.15-.27.17-.3.15-.24.19-.28.16-.22c.06-.1.12-.19.2-.27l.17-.22c.06-.1.13-.18.21-.26l.18-.2.24-.24.18-.18.26-.24.18-.15.3-.23.15-.1.46-.3 30.4-17.56.4-.22h.14l.29-.1h.13l.3-.1h1.6l.31.14-1.85-1.1z' fill='%2349505F'/%3E%3Cpath d='M44.25 88.11a2.97 2.97 0 01-1.18-2.63l-.16-59.76v-.67-.34-.26-.3l.07-.29.08-.25.07-.23.1-.3.08-.23.12-.28c0-.1.07-.17.1-.24l.14-.28.2-.4v-.1l.17-.3.15-.23.18-.27.16-.22.18-.25.18-.23c0-.07.13-.14.19-.23l.2-.21.19-.2.2-.22.23-.18.2-.19.27-.2.17-.13.44-.28L77.68.67l.4-.2h.07l.31-.12h.12l.28-.08H80.27l.32.14.5.3H80.62l-.34.08h-.15l-.3.12h-.13l-.44.22-30.46 17.6-.48.3-.15.12-.33.24-.2.19-.24.2-.18.2-.25.24-.21.25-.2.22-.13.17-.2.27-.15.2-.21.32-.15.25-.18.3c-.04.09-.1.18-.15.26l-.2.5c-.03.11-.08.2-.14.3 0 .1-.07.17-.1.26l-.12.3-.1.25-.1.28s-.07.2-.08.28c-.04.1-.06.19-.08.29V26.83l.16 59.77c0 .63.12 1.26.36 1.85l-.74-.34z' fill='%23292D39'/%3E%3Cpath d='M79.38 1.52c2.46-1.48 4.46-.27 4.46 2.54l.18 59.77a9.84 9.84 0 01-4.46 7.7L49.14 89.1c-2.45 1.41-4.46.27-4.46-2.56L44.5 26.8a9.84 9.84 0 014.46-7.69L79.38 1.52z' fill='%23292D39'/%3E%3Cpath d='M47.15 89.2c-1.22 0-1.97-1-1.97-2.65l-.16-59.76a9.38 9.38 0 014.18-7.24L79.65 1.97c.52-.32 1.11-.5 1.73-.54 1.21 0 1.96.98 1.96 2.63l.16 59.77a9.38 9.38 0 01-4.18 7.25L48.87 88.66c-.52.32-1.11.5-1.72.54z' fill='%2349505F'/%3E%3Cpath d='M49.46 25.54l30.5-17.92V63.9l-30.5 17.67V25.54z' fill='%23FF9F31'/%3E%3Cpath d='M63.8 77.96c-.54.31-.97 0-.97-.55a2.11 2.11 0 01.96-1.66l5.43-3.14c.52-.3.96 0 .96.56a2.17 2.17 0 01-.96 1.67l-5.43 3.12z' fill='%23F2F2F2'/%3E%3Cpath d='M68.28 11.39l-7.13 4.13c-.17.1-.29 0-.29-.16a.6.6 0 01.29-.5l7.13-4.12c.16-.1.28 0 .28.16a.6.6 0 01-.28.49zM65.81 14.05a1 1 0 01-.46.79c-.23.15-.44 0-.44-.27a1 1 0 01.44-.77c.26-.1.46.03.46.25z' fill='%23292D39'/%3E%3Cpath d='M121.9 23.74c-.74-.43-1.35 0-1.35.77l-.16 27.83a2.97 2.97 0 001.34 2.33l43.86 25.45c.75.43 1.37.08 1.37-.78l.14-27.82a2.97 2.97 0 00-1.33-2.33L121.9 23.74z' fill='%2317ADE3'/%3E%3Cpath d='M89.12 72.82v.09a.3.3 0 000 .1v.4l.12.14h.07l.08.09.1.07h.09l.16.1 17.2 10v-.35c3.45 2.59 7.9 3.5 11.52 5.94 1.16.82 2.23 1.62 3.34 2.37l-.52.3 14.06 8.17.45.2h.13l.31.11.29.08h2.07c.16-.02.33-.05.5-.1h.1l.46-.13.5-.22 26.31-14.79a1.57 1.57 0 00.92-1.3v2.62a1.56 1.56 0 01-.92 1.28l-26.32 15.24c-.15.08-.31.16-.47.22l-.33.1a.22.22 0 01-.13 0H136.87l-.28-.07h-.45l-.44-.2-45.6-26.5H90a.27.27 0 00-.1-.08l-.1-.1c-.02.01-.05.01-.07 0l-.12-.13-.08-.1v-.1-.1-.11-.08c-.41-1.42-.41-2.3-.41-3.16z' fill='%23292D39'/%3E%3Cpath d='M90.04 71.52l26.32-15.18a5.01 5.01 0 014.46 0l45.6 26.5a1.38 1.38 0 010 2.6l-26.3 15.2a5 5 0 01-4.47 0l-45.6-26.5a1.38 1.38 0 01-.01-2.62z' fill='%2349505F'/%3E%3Cpath d='M137.93 100.6c.67.01 1.34-.15 1.94-.46l26.31-15.2c.4-.23.64-.53.64-.8 0-.26-.24-.58-.65-.81l-45.6-26.49a4.34 4.34 0 00-3.93 0l-26.3 15.18c-.4.23-.64.52-.64.8s.24.58.65.82l45.59 26.48c.6.33 1.3.5 1.99.48z' fill='%2349505F'/%3E%3Cpath d='M120.26 64.67l-3.51 2 3.61 2.12 3.5-2-3.6-2.12zM114.68 66.37l-3.5 2.02 3.6 2.1 3.51-2.01-3.6-2.11z' fill='%23F2F2F2'/%3E%3Cpath d='M109.64 63.7l-4.05 2.33-2.32 1.33-1.18.67 6.1 3.57 3.49-2-1.87-1.1 4.05-2.34-4.22-2.45zM118.74 68.75l-3.5 2 3.62 2.11 3.5-2-3.62-2.11zM101.3 68.5l-3.52 2.01 7.45 4.36 3.5-2.02-7.44-4.34zM109.1 73.06l-3.51 2.02 5.64 3.28 3.51-2-5.65-3.3zM120.24 74.59l-3.5 2 3.62 2.11 3.5-2-3.62-2.11zM118.44 58.65l-3.49 2.01 3.61 2.11 3.5-2.02-3.62-2.1zM122.75 61.17l-3.5 2 3.6 2.11 3.5-2-3.6-2.11zM114.16 61.1l-3.5 2.01 5.6 3.27 3.5-2-5.6-3.27zM127.05 63.68l-3.5 2 3.6 2.11 3.51-2.02-3.61-2.1zM131.34 66.19l-3.49 2 3.61 2.12 3.5-2.01-3.62-2.11zM124.37 67.07l-3.5 2.02 3.62 2.1 3.5-2.01-3.62-2.11zM135.65 68.7l-3.5 2 3.62 2.12 3.5-2-3.62-2.12zM128.47 69.47l-3.49 2.01 3.61 2.11 3.51-2-3.63-2.12zM112.16 69.86l-3.5 2 3.61 2.12 3.5-2-3.61-2.12zM139.95 71.21l-3.5 2 3.62 2.12 3.5-2-3.62-2.12zM122.81 71.12l-3.5 2.01 3.6 2.11 3.51-2-3.6-2.12zM132.6 71.88l-3.5 2 3.6 2.12 3.5-2.02-3.6-2.1zM116.21 72.24l-3.49 2 3.61 2.12 3.5-2.01-3.62-2.11zM126.87 73.5l-3.5 2 3.62 2.12 3.5-2.02-3.62-2.1zM144.26 73.72l-3.5 2.01 3.6 2.11 3.51-2-3.61-2.12zM136.7 74.27l-3.5 2.01 3.61 2.11 3.51-2-3.61-2.12zM130.94 75.88l-3.5 2 3.6 2.12 3.51-2.02-3.6-2.1zM148.55 76.24l-3.49 2 3.61 2.11 3.51-2-3.63-2.11zM140.83 76.67l-3.51 2.02 3.61 2.1 3.5-2-3.6-2.12zM124.43 77.04l-3.5 2 3.62 2.12 3.5-2.01-3.62-2.11zM135 78.24l-3.5 2 3.62 2.12 3.5-2-3.62-2.12zM152.85 78.75l-3.5 2 3.62 2.11 3.5-2-3.62-2.11zM144.93 79.08l-3.5 2.02 3.62 2.1 3.49-2.01-3.61-2.11zM128.46 79.39l-3.5 2 3.62 2.11 3.5-2-3.62-2.11zM139.07 80.62l-3.5 2 3.62 2.12 3.5-2-3.62-2.12zM132.53 81.77l-3.5 2 3.6 2.11 3.51-2-3.6-2.11zM158.8 82.21l-3.5 2 3.61 2.12 3.5-2-3.62-2.12zM143.13 83l-3.5 2 3.62 2.12 3.5-2.01-3.62-2.11zM115.11 76.58l-3.5 2 15.87 9.28 3.5-2-15.87-9.28zM136.54 84.11l-3.49 2.01 3.61 2.11 3.5-2-3.62-2.12zM149.22 81.59l-3.49 2.02 8.9 5.19 3.5-2.01-8.9-5.2zM112.4 80.1l-5.15 2.99 13 7.53 5.16-2.97-13-7.55zM147.22 85.38l-3.51 2 6.63 3.87 3.5-2-6.62-3.87zM131.5 86.15l-3.5 2 5.65 3.3 3.49-2.02-5.65-3.28zM140.66 86.5l-3.5 2.03 8.9 5.18 3.49-2-8.89-5.2zM137.6 89.7l-3.5 2 7.65 4.48 3.5-2-7.65-4.48zM120.26 64.32l-3.51 2 3.61 2.11 3.5-2-3.6-2.11z' fill='%23F2F2F2'/%3E%3Cpath d='M114.68 66.01l-3.5 2.02 3.6 2.11 3.51-2.02-3.6-2.1z' fill='%23F2F2F2'/%3E%3Cpath d='M109.64 63.35l-4.05 2.32-2.32 1.34-1.18.67 6.1 3.56 3.49-2-1.87-1.1 4.05-2.34-4.22-2.45zM118.74 68.39l-3.5 2.02 3.62 2.1 3.5-2.01-3.62-2.11zM101.3 68.15l-3.52 2 7.45 4.36 3.5-2.02-7.44-4.34zM109.1 72.7l-3.51 2.02 5.64 3.28 3.51-2-5.65-3.3zM120.24 74.23l-3.5 2 3.62 2.12 3.5-2-3.62-2.12zM118.44 58.3l-3.49 2 3.61 2.11 3.5-2.02-3.62-2.1zM122.75 60.8l-3.5 2.02 3.6 2.1 3.5-2-3.6-2.11zM114.16 60.75l-3.5 2 5.6 3.28 3.5-2.01-5.6-3.27zM127.05 63.32l-3.5 2 3.6 2.12 3.51-2.02-3.61-2.1zM131.34 65.83l-3.49 2 3.61 2.12 3.5-2-3.62-2.12zM124.37 66.7l-3.5 2.03 3.62 2.1 3.5-2.01-3.62-2.11zM135.65 68.34l-3.5 2.01 3.62 2.11 3.5-2-3.62-2.12zM128.47 69.12l-3.49 2 3.61 2.11 3.51-2-3.63-2.11zM112.16 69.5l-3.5 2.02 3.61 2.1 3.5-2-3.61-2.12zM139.95 70.86l-3.5 2 3.62 2.11 3.5-2-3.62-2.11zM122.81 70.77l-3.5 2 3.6 2.11 3.51-2-3.6-2.11zM132.6 71.52l-3.5 2.01 3.6 2.11 3.5-2.02-3.6-2.1zM116.21 71.88l-3.49 2 3.61 2.12 3.5-2-3.62-2.12zM126.87 73.14l-3.5 2.01 3.62 2.11 3.5-2.02-3.62-2.1zM144.26 73.37l-3.5 2 3.6 2.11 3.51-2-3.61-2.11zM136.7 73.92l-3.5 2 3.61 2.11 3.51-2-3.61-2.11zM130.94 75.5l-3.5 2.03 3.6 2.11 3.51-2.02-3.6-2.11zM148.55 75.88l-3.49 2 3.61 2.12 3.51-2.01-3.63-2.11zM140.83 76.31l-3.51 2.02 3.61 2.11 3.5-2-3.6-2.13zM124.43 76.68l-3.5 2 3.62 2.12 3.5-2-3.62-2.12zM135 77.89l-3.5 2 3.62 2.11 3.5-2-3.62-2.11zM152.85 78.4l-3.5 2 3.62 2.1 3.5-2-3.62-2.1zM144.93 78.72l-3.5 2.02 3.62 2.11 3.49-2.02-3.61-2.11zM128.46 79.03l-3.5 2 3.62 2.12 3.5-2-3.62-2.12zM139.07 80.26l-3.5 2.01 3.62 2.11 3.5-2-3.62-2.12zM132.53 81.4l-3.5 2.01 3.6 2.12 3.51-2.01-3.6-2.13zM158.8 81.85l-3.5 2.01 3.61 2.11 3.5-2-3.62-2.12zM143.13 82.64l-3.5 2 3.62 2.12 3.5-2-3.62-2.12zM115.11 76.22l-3.5 2 15.87 9.28 3.5-2-15.87-9.28zM136.54 83.76l-3.49 2 3.61 2.11 3.5-2-3.62-2.11zM149.22 81.23l-3.49 2.02 8.9 5.19 3.5-2-8.9-5.21zM112.4 79.74l-5.15 3 13 7.53 5.16-2.98-13-7.55zM147.22 85.02l-3.51 2 6.63 3.87 3.5-2-6.62-3.87zM131.5 85.8l-3.5 2 5.65 3.3 3.49-2.02-5.65-3.29zM140.66 86.15l-3.5 2.02 8.9 5.19 3.49-2-8.89-5.21zM137.6 89.34l-3.5 2.01 7.65 4.48 3.5-2.01-7.65-4.47z' fill='%23F2F2F2'/%3E%3Cpath d='M119.65 20.6h.09l.64-.37.63-.37a1.64 1.64 0 011.62.15l45.59 26.5a4.95 4.95 0 012.24 3.9l-.16 30.39a1.49 1.49 0 01-.67 1.49l-1.6.93a1.57 1.57 0 00.65-1.48l.18-30.38a5.03 5.03 0 00-2.25-3.91L121 20.9a1.6 1.6 0 00-1.6-.16l.25-.13z' fill='%23292D39'/%3E%3Cpath d='M166.61 47.39a5.03 5.03 0 012.25 3.9l-.18 30.39c0 1.48-1.03 2-2.26 1.29l-45.6-26.5a4.93 4.93 0 01-2.24-3.91l.16-30.38c0-1.49 1.04-2 2.27-1.28l45.6 26.49zm-46.22 4.95a2.98 2.98 0 001.34 2.33l43.86 25.45c.75.43 1.36.08 1.36-.78l.15-27.82a2.98 2.98 0 00-1.34-2.33l-43.78-25.45c-.74-.43-1.35 0-1.35.77l-.17 27.83h-.07z' fill='%2349505F'/%3E%3Cpath d='M156.48 80.5v.36l-3.51 2v-.35l3.5-2z' fill='%23CCC'/%3E%3Cpath d='M152.97 82.5v.37l-3.61-2.12v-.35l3.6 2.1z' fill='%23A6A6A6'/%3E%3Cpath d='M152.18 77.99v.36l-3.5 2V80l3.5-2.01z' fill='%23CCC'/%3E%3Cpath d='M148.67 80v.35l-3.6-2.1v-.36l3.6 2.1z' fill='%23A6A6A6'/%3E%3Cpath d='M147.87 75.48v.35l-3.5 2.01v-.36l3.5-2z' fill='%23CCC'/%3E%3Cpath d='M144.36 77.84v-.36l-3.6-2.1v.35l3.6 2.11z' fill='%23A6A6A6'/%3E%3Cpath d='M143.58 72.97v.35l-3.51 2.01v-.36l3.5-2z' fill='%23CCC'/%3E%3Cpath d='M140.07 74.97v.36l-3.61-2.11v-.36l3.6 2.11z' fill='%23A6A6A6'/%3E%3Cpath d='M139.26 70.45v.36l-3.49 2v-.35l3.5-2z' fill='%23CCC'/%3E%3Cpath d='M135.77 72.46v.36l-3.62-2.11v-.36l3.62 2.11z' fill='%23A6A6A6'/%3E%3Cpath d='M134.96 67.94v.36l-3.5 2v-.35l3.5-2z' fill='%23CCC'/%3E%3Cpath d='M131.46 69.95v.36l-3.6-2.11v-.36l3.6 2.1z' fill='%23A6A6A6'/%3E%3Cpath d='M130.66 65.42v.35l-3.5 2.02v-.35l3.5-2.02z' fill='%23CCC'/%3E%3Cpath d='M127.15 67.44v.35l-3.6-2.1v-.36l3.6 2.1z' fill='%23A6A6A6'/%3E%3Cpath d='M126.35 62.92v.36l-3.5 2v-.35l3.5-2.01z' fill='%23CCC'/%3E%3Cpath d='M122.86 64.93v.35l-3.61-2.1v-.36l3.6 2.1z' fill='%23A6A6A6'/%3E%3Cpath d='M122.05 60.4v.35l-3.49 2.02v-.36l3.5-2.02z' fill='%23CCC'/%3E%3Cpath d='M118.56 62.41v.36l-3.61-2.11v-.36l3.61 2.11z' fill='%23A6A6A6'/%3E%3Cpath d='M158.13 86.43v.36l-3.5 2v-.35l3.5-2z' fill='%23CCC'/%3E%3Cpath d='M154.63 88.44v.36l-8.9-5.2v-.35l8.9 5.19z' fill='%23A6A6A6'/%3E%3Cpath d='M153.85 88.88v.36l-3.51 2v-.35l3.5-2z' fill='%23CCC'/%3E%3Cpath d='M150.34 90.9v.35l-6.63-3.87v-.35l6.63 3.86z' fill='%23A6A6A6'/%3E%3Cpath d='M149.55 91.35v.36l-3.5 2v-.35l3.5-2z' fill='%23CCC'/%3E%3Cpath d='M146.06 93.36v.35l-8.9-5.18v-.36l8.9 5.19z' fill='%23A6A6A6'/%3E%3Cpath d='M145.25 93.82v.36l-3.5 2v-.35l3.5-2.01z' fill='%23CCC'/%3E%3Cpath d='M134.1 91.35v.36l7.65 4.47v-.35l-7.66-4.48z' fill='%23A6A6A6'/%3E%3Cpath d='M125.41 87.3v.35l-5.15 2.97v-.35l5.15-2.98z' fill='%23CCC'/%3E%3Cpath d='M120.26 90.27v.35l-13-7.53v-.36l13 7.54z' fill='%23A6A6A6'/%3E%3Cpath d='M148.54 80.83v.36l-3.5 2.02v-.36l3.5-2.02z' fill='%23CCC'/%3E%3Cpath d='M145.05 82.85v.36l-3.62-2.11v-.36l3.62 2.11z' fill='%23A6A6A6'/%3E%3Cpath d='M140.93 80.8v-.36l3.5-2v.35l-3.5 2z' fill='%23CCC'/%3E%3Cpath d='M140.93 80.44v.36l-3.61-2.11v-.36l3.61 2.11z' fill='%23A6A6A6'/%3E%3Cpath d='M140.32 76.03v.36l-3.5 2v-.36l3.5-2z' fill='%23CCC'/%3E%3Cpath d='M133.2 75.92v.36l3.61 2.11v-.36l-3.6-2.1z' fill='%23A6A6A6'/%3E%3Cpath d='M136.2 73.62v.36L132.7 76v-.36l3.5-2.02z' fill='%23CCC'/%3E%3Cpath d='M129.1 73.53v.36l3.6 2.1v-.35l-3.6-2.1z' fill='%23A6A6A6'/%3E%3Cpath d='M132.1 71.23v.35l-3.5 2.01v-.36l3.5-2z' fill='%23CCC'/%3E%3Cpath d='M124.98 71.12v.36l3.61 2.11v-.36l-3.6-2.1z' fill='%23A6A6A6'/%3E%3Cpath d='M127.98 68.82v.36l-3.49 2v-.35l3.5-2.01z' fill='%23CCC'/%3E%3Cpath d='M124.5 70.83v.35l-3.64-2.1v-.35l3.63 2.1z' fill='%23A6A6A6'/%3E%3Cpath d='M123.87 66.43v.35l-3.51 2.01v-.36l3.5-2z' fill='%23CCC'/%3E%3Cpath d='M120.36 68.43v.36l-3.61-2.11v-.36l3.61 2.11z' fill='%23A6A6A6'/%3E%3Cpath d='M119.77 64.02v.36l-3.51 2v-.35l3.5-2.01z' fill='%23CCC'/%3E%3Cpath d='M116.26 66.03v.35l-5.6-3.27v-.35l5.6 3.27z' fill='%23A6A6A6'/%3E%3Cpath d='M146.74 84.75v.36l-3.5 2v-.35l3.5-2z' fill='%23CCC'/%3E%3Cpath d='M143.25 86.76v.36L139.64 85v-.36l3.6 2.1z' fill='%23A6A6A6'/%3E%3Cpath d='M142.68 82.37v.36l-3.49 2v-.35l3.5-2z' fill='%23CCC'/%3E%3Cpath d='M135.58 82.27v.36l3.61 2.1v-.35l-3.61-2.1z' fill='%23A6A6A6'/%3E%3Cpath d='M138.63 80v.35l-3.51 2.01V82l3.5-2z' fill='%23CCC'/%3E%3Cpath d='M135.12 82v.36l-3.61-2.11v-.36l3.6 2.11z' fill='%23A6A6A6'/%3E%3Cpath d='M134.55 77.62v.36l-3.5 2.02v-.36l3.5-2.02z' fill='%23CCC'/%3E%3Cpath d='M131.05 79.64V80l-3.62-2.11v-.36l3.62 2.11z' fill='%23A6A6A6'/%3E%3Cpath d='M130.48 75.24v.36l-3.5 2.02v-.36l3.5-2.02z' fill='%23CCC'/%3E%3Cpath d='M123.38 75.15v.36l3.6 2.1v-.35l-3.6-2.1z' fill='%23A6A6A6'/%3E%3Cpath d='M126.42 72.88v.35l-3.5 2.01v-.36l3.5-2z' fill='%23CCC'/%3E%3Cpath d='M119.3 72.77v.36l3.62 2.11v-.36l-3.61-2.1z' fill='%23A6A6A6'/%3E%3Cpath d='M122.35 70.5v.36l-3.5 2v-.35l3.5-2.01z' fill='%23CCC'/%3E%3Cpath d='M115.25 70.41v.34l3.6 2.11v-.35l-3.6-2.1z' fill='%23A6A6A6'/%3E%3Cpath d='M118.3 68.12v.36l-3.51 2.02v-.36l3.5-2.02z' fill='%23CCC'/%3E%3Cpath d='M111.17 68.03v.36l3.62 2.1v-.35l-3.62-2.1z' fill='%23A6A6A6'/%3E%3Cpath d='M113.86 65.8v.36l-3.74 2.15-.31-.17 4.05-2.34zM111.68 69.24v.35l-3.5 2v-.35l3.5-2z' fill='%23CCC'/%3E%3Cpath d='M102.1 67.68v.35l6.09 3.57v-.36l-6.1-3.56z' fill='%23A6A6A6'/%3E%3Cpath d='M140.16 85.87v.35l-3.5 2.01v-.36l3.5-2z' fill='%23CCC'/%3E%3Cpath d='M133.05 85.76v.36l3.61 2.11v-.36l-3.6-2.1z' fill='%23A6A6A6'/%3E%3Cpath d='M136.14 83.52v.36l-3.5 2v-.35l3.5-2.01z' fill='%23CCC'/%3E%3Cpath d='M129.03 83.42v.35l3.6 2.11v-.35l-3.6-2.11z' fill='%23A6A6A6'/%3E%3Cpath d='M128.58 83.5v-.35l3.5-2v.35l-3.5 2z' fill='%23CCC'/%3E%3Cpath d='M124.97 81.04v.35l3.6 2.11v-.35l-3.6-2.11z' fill='%23A6A6A6'/%3E%3Cpath d='M128.06 78.8v.35l-3.5 2v-.35l3.5-2z' fill='%23CCC'/%3E%3Cpath d='M120.94 78.69v.36l3.61 2.1v-.35l-3.61-2.11z' fill='%23A6A6A6'/%3E%3Cpath d='M123.85 76.34v.36l-3.49 2v-.35l3.5-2.01z' fill='%23CCC'/%3E%3Cpath d='M116.75 76.24v.35l3.61 2.11v-.35l-3.61-2.11z' fill='%23A6A6A6'/%3E%3Cpath d='M119.84 74v.35l-3.5 2V76l3.5-2z' fill='%23CCC'/%3E%3Cpath d='M112.72 73.89v.35l3.61 2.12V76l-3.61-2.11z' fill='%23A6A6A6'/%3E%3Cpath d='M115.77 71.61v.36l-3.5 2v-.35l3.5-2z' fill='%23CCC'/%3E%3Cpath d='M108.66 71.52v.35l3.61 2.1v-.35l-3.6-2.1z' fill='%23A6A6A6'/%3E%3Cpath d='M137.14 89.08v.35l-3.5 2.03v-.36l3.5-2.02z' fill='%23CCC'/%3E%3Cpath d='M128 87.8v.36l5.65 3.3v-.36L128 87.8z' fill='%23A6A6A6'/%3E%3Cpath d='M130.99 85.5v.35l-3.51 2v-.35l3.5-2z' fill='%23CCC'/%3E%3Cpath d='M127.48 87.5v.36l-15.88-9.28v-.35l15.88 9.27z' fill='%23A6A6A6'/%3E%3Cpath d='M114.74 76v.36l-3.5 2V78l3.5-2z' fill='%23CCC'/%3E%3Cpath d='M105.59 74.72v.36l5.64 3.28V78l-5.64-3.28z' fill='%23A6A6A6'/%3E%3Cpath d='M108.74 72.5v.35l-3.51 2.02v-.36l3.5-2.02z' fill='%23CCC'/%3E%3Cpath d='M105.23 74.51v.36l-7.45-4.36v-.35l7.45 4.35z' fill='%23A6A6A6'/%3E%3Cpath d='M162.4 83.96v.36l-3.49 2v-.35l3.5-2z' fill='%23CCC'/%3E%3Cpath d='M158.91 85.97v.36l-3.6-2.11v-.36l3.6 2.11z' fill='%23A6A6A6'/%3E%3Cpath d='M55.6 104.31l-.09-.18v-.1-.2-.08-3.04.64a.5.5 0 00.1.18v.1l.14.19v.07l.31.3h.08c.13.1.27.2.41.28l36.77 21.37a6 6 0 00.63.3h.2c.16.07.34.13.53.16h.18c.23.06.48.1.72.14h1.85l.65-.1h.1c.24-.06.47-.13.69-.22h.15l.62-.3 21.67-12.5a2.24 2.24 0 001.32-1.85v2.76a2.23 2.23 0 01-1.3 1.85l-21.69 12.51a4 4 0 01-.62.3h-.15l-.67.2h-.1l-.67.13h-1.71.01l-.68-.12h-.18l-.62-.1h-.2a4 4 0 01-.62-.29l-36.77-21.37a2.74 2.74 0 01-.4-.28h-.1a2.02 2.02 0 01-.3-.3l-.15-.2-.1-.25z' fill='%2349505F'/%3E%3Cpath d='M56.73 98.87a1.93 1.93 0 000 3.66L93.5 123.9a7.04 7.04 0 006.32 0l21.67-12.51a1.94 1.94 0 000-3.67L84.73 86.36a6.99 6.99 0 00-6.33 0L56.73 98.87z' fill='%23292D39'/%3E%3Cpath d='M96.64 124.03c.98.02 1.95-.21 2.82-.66l21.67-12.52a1.64 1.64 0 00.98-1.25 1.6 1.6 0 00-.95-1.23L84.4 86.87a6.42 6.42 0 00-5.65 0L57.1 99.46a1.64 1.64 0 00-.98 1.25 1.6 1.6 0 00.96 1.23l36.77 21.38a5.6 5.6 0 002.8.72z' fill='%2349505F'/%3E%3Cpath d='M96.64 123.63c.92.03 1.84-.19 2.66-.62l21.7-12.52c.5-.28.8-.63.8-.95 0-.3-.3-.65-.79-.93L84.24 87.23a5.95 5.95 0 00-5.29 0L57.27 99.75c-.5.28-.8.65-.8.95 0 .3.3.65.78.95l36.77 21.36c.8.43 1.7.64 2.62.62z' fill='%23F2F2F2'/%3E%3Cpath d='M85.1 89.18l-23.48 13.93 30.96 17.76 22.89-14-30.36-17.69z' fill='%2317ADE3'/%3E%3Cpath d='M76.14 93.12l-5.5 3.17a1.7 1.7 0 01-1.56 0 .48.48 0 010-.91l5.49-3.17a1.74 1.74 0 011.57 0 .48.48 0 010 .91zM67.4 97.65c.35 0 .63-.16.63-.35 0-.2-.28-.36-.63-.36-.34 0-.62.16-.62.36 0 .2.28.35.62.35zM65.62 98.62a.48.48 0 01-.45 0c-.11 0-.11-.18 0-.25a.48.48 0 01.45 0c.12.07.12.18 0 .25z' fill='%23292D39'/%3E%3Cpath d='M110.42 113.17a3.19 3.19 0 00-2.89 0l-3.62 2.1a.87.87 0 00-.44 1.34c.11.15.26.26.44.32a3.19 3.19 0 002.88 0l3.61-2.1a.88.88 0 00.02-1.66z' fill='%23353A49'/%3E%3Cpath d='M90.68 100.25c-.63.34-1.15.86-1.49 1.5-1.93-.31-3.9.05-5.6 1.02-2.04 1.17-2.56 2.8-1.26 3.79-.32.11-.63.26-.93.43-1.88 1.08-2.27 2.61-.87 3.42a6.14 6.14 0 004.72 0h.08l.31-.15 1.35-.78 8.92-5.17 1.7-.98c.24-.21.45-.46.63-.73a1.8 1.8 0 00-.81-2.66 7.64 7.64 0 00-6.75.31z' fill='%23F2F2F2'/%3E%3Cpath d='M69.06 41.72v-1.97l6.32.99-5.27 6.9-1.05-1.97 3.16-3.95h-3.16zM62.74 50.41v1.98l-6.32-1 5.27-6.9 1.05 1.97-3.16 3.95h3.16z' fill='%23F2F2F2' stroke='%23F2F2F2' stroke-width='.2' stroke-linejoin='round'/%3E%3Cpath d='M66.69 41.33l-.8 7.9' stroke='%23F2F2F2' stroke-linecap='round'/%3E%3Cpath d='M148.88 58.29l.17-.19.22-.25.26-.3.28-.34.28-.37.3-.4v-.08l.3-.42v-.06l.3-.46.28-.5c.1-.15.17-.3.25-.48v-.08l.22-.47v-.1l.17-.47v-.08c0-.15.1-.33.12-.48 0-.16 0-.32.07-.5v-.48-.38l-2.67 1.53v.87c0 .15 0 .31-.07.48-.03.17-.07.33-.12.49v.08c-.05.16-.1.32-.17.47v.1c0 .15-.14.31-.22.47v.08l-.25.49c-.08.17-.18.33-.28.48l-.3.46c-.1.15-.2.3-.3.42v.08l-.3.4v.06l-.3.37-.27.35-.27.3-.21.25-.16.18-.12.12 2.67-1.54.12-.1z' fill='%23082357'/%3E%3Cpath d='M152.16 51.63h-.1l-.17-.11-.15-.1-.14-.11h-.06l-.14-.1-.09-.07-.14-.12-.08-.08-.17-.14-.1-.08-.19-.18-.1-.09-.3-.29-.3-.29-.11-.12c-.1-.08-.17-.16-.24-.24l-.15-.15-.25-.26-.15-.18-.27-.28-.17-.18-.3-.34-.16-.17-.47-.55-.5-.58-.17-.16-.31-.34-.18-.19c-.1-.08-.19-.18-.27-.27l-.2-.17-.24-.23-.2-.17-.23-.2-.18-.14-.22-.17-.16-.13-.23-.16-.15-.1h-.06l-.28-.19-.18-.11-.12-.1-.11-.07-.38-.22-.49-.27-.16-.07-.35-.16-.2-.1-.36-.13-.22-.09-.38-.11h-.14a7.34 7.34 0 00-1.98-.26c-1.6.11-3.2-.2-4.63-.9h-.08l-2.5 1.46h.08c1.43.7 3.03 1 4.62.9.72-.01 1.45.09 2.15.3l.36.1.23.1.35.13.2.09.36.16.16.08.48.26.38.23.11.07.31.2.33.23.15.1.23.16.17.13.23.17.18.14.23.2c.06.06.11.12.18.17l.25.24.19.16.28.27.17.2c.12.1.22.21.33.33l.15.17c.16.18.34.37.5.57l.49.56.15.16.3.34.16.19.27.27.06-.07.24.26.15.15.24.24.12.12.3.3.32.28.09.09.19.18.1.08.16.14.09.08.15.11.07.08.14.1h.06l.14.1.15.1h.06l.22.15h.09l2.5-1.46v.15z' fill='%2319599D'/%3E%3Cpath d='M140.67 44.93a15.67 15.67 0 014.37 3.74c1.3 1.7 2.86 3.2 4.61 4.44h.1c.58 2.8-3.36 6.88-3.56 7.1a15.06 15.06 0 01-5.52 2.16 73.26 73.26 0 01-5.5-8.49c-.2-.45-4.1-9.05-3.5-11.17h.08c1.44.7 3.03 1 4.62.89 1.53.05 3.01.5 4.3 1.33z' fill='%23133371'/%3E%3Cpath d='M139.31 49.42v-.3c0-1.05.74-1.48 1.66-.95l.15.09a3.67 3.67 0 011.7 2.92v.25l.36.21v-.26a4.46 4.46 0 00-2.01-3.49l-.15-.09c-1.12-.64-2.02-.11-2.02 1.17v.26l.31.2zM143.03 57.36l-3.97-2.29a1.93 1.93 0 01-.85-1.48v-3.77c0-.54.38-.76.85-.49l3.97 2.3a1.92 1.92 0 01.85 1.48v3.77c0 .53-.39.75-.85.48z' fill='%23F2F2F2'/%3E%3Cpath d='M141.76 52.8a1.57 1.57 0 00-.72-1.26c-.39-.22-.71 0-.71.42.02.38.17.73.44 1v1.6a.63.63 0 00.27.5c.15.09.28 0 .28-.16V53.3c.25.02.44-.17.44-.51z' fill='%23A6A6A6'/%3E%3Cdefs%3E%3ClinearGradient id='paint0_linear' x1='184.18' y1='107.51' x2='96.81' y2='113.21' gradientUnits='userSpaceOnUse'%3E%3Cstop stop-color='%2319D7CF'/%3E%3Cstop offset='1' stop-color='%233F95FC'/%3E%3C/linearGradient%3E%3ClinearGradient id='paint1_linear' x1='96.44' y1='107.51' x2='8.5' y2='113.28' gradientUnits='userSpaceOnUse'%3E%3Cstop stop-color='%2319D7CF'/%3E%3Cstop offset='1' stop-color='%233F95FC'/%3E%3C/linearGradient%3E%3ClinearGradient id='paint2_linear' x1='180.3' y1='56.53' x2='5.3' y2='69.79' gradientUnits='userSpaceOnUse'%3E%3Cstop stop-color='%2319D7CF'/%3E%3Cstop offset='1' stop-color='%233F95FC'/%3E%3C/linearGradient%3E%3Cfilter id='filter0_d' x='0' y='56.53' width='200.03' height='142.01' filterUnits='userSpaceOnUse' color-interpolation-filters='sRGB'%3E%3CfeFlood flood-opacity='0' result='BackgroundImageFix'/%3E%3CfeColorMatrix in='SourceAlpha' values='0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 127 0'/%3E%3CfeOffset dy='20'/%3E%3CfeGaussianBlur stdDeviation='6'/%3E%3CfeColorMatrix values='0 0 0 0 0.286275 0 0 0 0 0.313726 0 0 0 0 0.372549 0 0 0 0.12 0'/%3E%3CfeBlend in2='BackgroundImageFix' result='effect1_dropShadow'/%3E%3CfeBlend in='SourceGraphic' in2='effect1_dropShadow' result='shape'/%3E%3C/filter%3E%3C/defs%3E%3C/svg%3E)

;%7D.cls-2%7Bfill:url(%23Безымянный_градиент_2);%7D.cls-3%7Bfill:url(%23Безымянный_градиент_3);%7D.cls-4%7Bfill:%231c1e29;%7D.cls-5%7Bfill:%23292d39;%7D.cls-6%7Bfill:%2323262f;%7D.cls-7%7Bfill:%2349505f;%7D.cls-8%7Bfill:%23358683;%7D.cls-9%7Bfill:%23353a49;%7D.cls-10%7Bfill:%23224e5d;%7D.cls-11%7Bfill:%232b0d04;%7D.cls-12%7Bfill:%23022540;%7D.cls-13%7Bfill:%23f3b999;%7D.cls-14%7Bfill:%23fff;%7D.cls-15%7Bfill:%23b01720;%7D.cls-16%7Bfill:%23ccc;%7D.cls-17%7Bfill:%23374246;%7D.cls-18%7Bfill:%23a6a6a6;%7D.cls-19%7Bfill:%23f2f2f2;%7D.cls-20%7Bfill:%2300649e;%7D.cls-21%7Bfill:%23ffceb3;%7D.cls-22%7Bfill:%23ffb850;%7D.cls-23%7Bfill:%233f342f;%7D.cls-24%7Bfill:%23ff9f31;%7D.cls-25%7Bfill:%233e3027;%7D.cls-26%7Bfill:%23e5bd99;%7D.cls-27%7Bfill:%23c8f4fa;%7D.cls-28%7Bfill:%23efd0b4;%7D.cls-29%7Bfill:%23015280;%7D.cls-30%7Bfill:%23e9eff4;%7D.cls-31%7Bfill:snow;%7D%3C/style%3E%3ClinearGradient id='Безымянный_градиент' x1='186.1' y1='66.24' x2='98.73' y2='60.53' gradientTransform='matrix(1, 0, 0, -1, 0, 196)' gradientUnits='userSpaceOnUse'%3E%3Cstop offset='0' stop-color='%2319d7cf'/%3E%3Cstop offset='1' stop-color='%233f95fc'/%3E%3C/linearGradient%3E%3ClinearGradient id='Безымянный_градиент_2' x1='98.37' y1='66.27' x2='10.44' y2='60.5' xlink:href='%23Безымянный_градиент'/%3E%3ClinearGradient id='Безымянный_градиент_3' x1='183.86' y1='99.37' x2='8.86' y2='86.1' xlink:href='%23Безымянный_градиент'/%3E%3C/defs%3E%3Cpath class='cls-1' d='M188.2,103v8l-87.7,51v-8.1Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-2' d='M100.5,153.9V162L12.2,111v-8Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-3' d='M188.2,103l-87.7,50.9L12.2,103,99.9,52Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-4' d='M57.8,64.7l-.2.3v.3h0v3.2l.5-.3V65.1c0-.1.1-.2.1-.3l.2-.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M64.6,68.7c-.1-.2-.1-.5-.2-.7a1.9,1.9,0,0,0-.2-.7,5,5,0,0,0-.8-1.2l-.6-.6-.3-.2-3.4-2h-.8a.9.9,0,0,0-.7.1l-.5.3a1.1,1.1,0,0,1,.8-.1h.7l3.4,2,.3.2.6.5.8,1.3a1.4,1.4,0,0,1,.2.7,1.3,1.3,0,0,1,.1.6v3.3l.5-.3V68.7Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M62,65.6a4,4,0,0,1,1.4,1.5,4.4,4.4,0,0,1,.7,1.9v3.3l-1-.6V68.5a3,3,0,0,0-.4-1l-.7-.7-3.4-2.1a.7.7,0,0,0-1.1.5v3.2l-1-1.6V64.7c0-1.1,1-1.6,2.1-1Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M50.8,90.1l-.5.4h.3l.6-.4h-.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M50.6,90.5l.6-.3H51l-.5.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M50.5,90.4l.5-.3h-.2l-.5.4h.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M50.3,90.5l.5-.4h0l-.5.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M50.9,91.6l.6-.3c0-.1.1-.1.1-.2h0a.9.9,0,0,0-.1-.5l-.4-.3-.5.3.3.4.2.4c0,.1,0,.1-.1.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M50.9,91.6l.6-.3c0-.1.1-.1.1-.2h0c0-.2,0-.3-.1-.4l-.6.3v.4h0v.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M51,90.9l.5-.3-.2-.2-.5.3v.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M50.8,90.7l.6-.3-.2-.2-.6.3c.1.1.2.1.2.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-7' d='M50.6,90.5c-.3-.1-.5,0-.5.3a.8.8,0,0,0,.2.4c0,.2.2.3.3.4a.3.3,0,0,0,.5-.3l-.2-.4-.3-.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M59.2,85.6l-.6.3h.3l.6-.3h-.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M58.9,85.9l.6-.3h-.2l-.5.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M58.8,85.9l.5-.4h-.2l-.5.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M58.6,85.9l.6-.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M59.2,87l.6-.3h.1v-.2a.9.9,0,0,0-.1-.5l-.3-.3-.6.3c.1.1.3.2.3.4a.8.8,0,0,1,.2.4v.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M59.2,87l.6-.3h.1v-.2a.8.8,0,0,0-.1-.4l-.5.4c0,.1.1.2.1.3v.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M59.3,86.4l.5-.4v-.2l-.6.3.2.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M59.1,86.1l.6-.3-.2-.2-.6.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-7' d='M58.9,85.9a.3.3,0,0,0-.5.3.5.5,0,0,0,.2.4l.3.4c.3.1.5,0,.5-.3a.8.8,0,0,0-.2-.4C59.2,86.1,59,86,58.9,85.9Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M59.2,90.1l.6.3h-.3l-.6-.3h.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M59.5,90.5l-.6-.3H59l.6.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M59.6,90.4l-.6-.3h.2l.6.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M59.8,90.4l-.6-.3h0l.6.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M59.2,91.6l-.6-.4c-.1,0-.1,0-.1-.1s-.1-.1-.1-.2a.8.8,0,0,1,.2-.4c.1-.1.2-.3.3-.3l.6.3-.4.3c0,.2-.1.3-.1.5h0l.2.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M59.1,91.6l-.5-.4c-.1,0-.1,0-.1-.1s-.1-.1-.1-.2v-.3l.6.3v.4h0v.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M59.1,90.9l-.6-.3.2-.3.5.4c0,.1-.1.1-.1.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M59.2,90.6l-.5-.3a.2.2,0,0,1,.2-.2l.6.3-.3.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-7' d='M59.5,90.5c.2-.2.4,0,.4.2a.7.7,0,0,1-.1.5l-.3.3h-.4v-.2h0c0-.2.1-.3.1-.5l.4-.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M50.9,85.5l.5.4a.1.1,0,0,0-.1-.1c-.1,0-.2,0-.2.1l-.6-.4h.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M51.1,85.9l-.6-.3h.2l.5.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M51.2,85.8l-.5-.4h.2l.5.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M51.4,85.9l-.5-.4h0Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M50.8,87l-.6-.4h-.1a.7.7,0,0,1,.1-.5c.1-.1.2-.3.3-.3l.6.3-.3.3-.2.5h.1c0,.1,0,.1.1.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M50.8,87l-.6-.4h-.1c-.1-.2-.1-.3,0-.4l.5.3v.4h.1c0,.1,0,.1.1.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M50.7,86.3l-.6-.3.2-.2.6.3-.2.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M50.9,86.1l-.6-.3.2-.2.6.3-.2.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-7' d='M51.1,85.9c.3-.2.5,0,.5.2a.8.8,0,0,1-.2.5c-.1.1-.2.3-.3.3s-.5,0-.5-.2l.2-.5.3-.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M59.9,84.8v1.3l-3.6,2.1V86.9Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-7' d='M56.3,86.9v1.3L55,87.4V86.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M58.6,84.1l1.3.7-3.6,2.1L55,86.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-7' d='M53.7,86.9v1.3l-3.6-2.1V84.8Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-7' d='M55,87.7v1.2l-1.3-.7V86.9Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-7' d='M58.6,89.8V91L55,88.9V87.7Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M55,87.7v1.2L51.4,91V89.8Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M59.9,89l-1.3.8L55,87.7l-1.3-.8-3.6-2.1,1.3-.7L55,86.2l1.3.7Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M59.9,89v1.3l-1.3.7V89.8Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-7' d='M51.4,89.8V91l-1.3-.7V89Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M50.1,89l3.6-2.1,1.3.8-3.6,2.1Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M55,73.1V87.7l1.5-.9V73.1Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-4' d='M53.8,73.1V87l1.3.7V73.1Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-4' d='M48.4,73.4l-1.5-.8V57.7l1.5.8Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M48.3,58.5l-1.5-.8,1.7-.9,1.4.8Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M49.9,57.6V72.5l-1.6.9V58.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-8' d='M52.8,47.9l-1.1-.6h.1l1.1.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M51.7,47.3a2.8,2.8,0,0,0-2-.2,4.9,4.9,0,0,0-1.7.6,12,12,0,0,0-2.6,2.4,11.7,11.7,0,0,0-1.7,2.6,8.6,8.6,0,0,0-.6,2.3l-.6,7.9a2.2,2.2,0,0,0,.1,1.4,2.7,2.7,0,0,0,.8,1l1.1.7a2.8,2.8,0,0,1-.8-1.1,2,2,0,0,1-.1-1.3l.6-8a8.6,8.6,0,0,1,.6-2.3,14.5,14.5,0,0,1,1.7-2.6,9.6,9.6,0,0,1,2.6-2.3l1.7-.7a2.8,2.8,0,0,1,2,.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-9' d='M49.1,48.4c2.5-1.5,4.7-.8,4.9,1.6l.7,7.2a8.3,8.3,0,0,1-4.2,6.9l-2.7,1.6c-2.6,1.4-4.5.6-4.3-2l.6-7.9a11.4,11.4,0,0,1,1.7-4.3A10.9,10.9,0,0,1,49.1,48.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-10' d='M62.9,70.7c2.3,1.3,2.3,3.4,0,4.7l-3.6,2.1a8.9,8.9,0,0,1-8.2,0l-3.6-2.1c-2.3-1.3-2.3-3.4,0-4.7l3.6-2.1a8.9,8.9,0,0,1,8.2,0Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M64.4,72.7a3.8,3.8,0,0,1-1.5,1.6l-3.6,2.1a8.9,8.9,0,0,1-8.2,0l-3.6-2.1a2.9,2.9,0,0,1-1.2-1,2.4,2.4,0,0,1-.5-1.4v1.4a3,3,0,0,0,.5,1.5,2.7,2.7,0,0,0,1.2.9l3.6,2.1a8.9,8.9,0,0,0,8.2,0l3.6-2.1a2.9,2.9,0,0,0,1.5-1.6,1.9,1.9,0,0,0,.2-.8V71.9A3.1,3.1,0,0,1,64.4,72.7Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-9' d='M62.9,69.5c2.3,1.3,2.3,3.4,0,4.7l-3.6,2.1a8.9,8.9,0,0,1-8.2,0l-3.6-2.1c-2.3-1.3-2.3-3.4,0-4.7l3.6-2.1a8.9,8.9,0,0,1,8.2,0Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-4' d='M64.4,73.8a3.5,3.5,0,0,1-1.5,1.7l-3.6,2.1a8.8,8.8,0,0,1-4.2.9,7.8,7.8,0,0,1-4-.9l-3.6-2.1a2.9,2.9,0,0,1-1.2-1,2.4,2.4,0,0,1-.5-1.4v1.4a3,3,0,0,0,.5,1.5,2.7,2.7,0,0,0,1.2.9L51.1,79a8.9,8.9,0,0,0,8.2,0l3.6-2.1a2.9,2.9,0,0,0,1.5-1.6,2.4,2.4,0,0,0,.2-.8V73.1A1.9,1.9,0,0,1,64.4,73.8Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M129.5,52l.6.4h-.2a.1.1,0,0,0-.1.1l-.6-.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M129.8,52.4l-.6-.3h.2l.5.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M129.9,52.3l-.5-.3h.1l.6.3h-.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M130.1,52.3l-.6-.3h0l.6.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M129.5,53.4l-.6-.3a.1.1,0,0,1-.1-.1v-.2a.6.6,0,0,1,.1-.4l.3-.4.6.4c-.2,0-.3.2-.4.3s-.1.3-.1.4v.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M129.5,53.4l-.6-.3a.1.1,0,0,1-.1-.1v-.2a.2.2,0,0,1,0-.3l.5.3v.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M129.4,52.8l-.6-.3c.1-.1.1-.2.2-.2l.5.3c0,.1-.1.1-.1.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M129.5,52.6l-.5-.3a.2.2,0,0,1,.2-.2l.6.3-.3.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-7' d='M129.8,52.4c.2-.2.4,0,.4.2a.7.7,0,0,1-.1.5l-.3.3c-.3.2-.5,0-.5-.2s.1-.3.1-.5l.4-.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M91.3,68.1l-.6.3h.4l.6-.3h-.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M91.1,68.5l.6-.4h-.2l-.6.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M90.9,68.4l.6-.3h-.2l-.5.3h.1Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M90.8,68.4l.5-.3h0l-.6.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M91.4,69.6l.6-.3h.1V69c0-.2-.1-.3-.1-.5l-.4-.3-.5.3.3.4a.6.6,0,0,1,.1.4v.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M91.4,69.6l.6-.3c0-.1.1-.1.1-.2h0v-.4l-.6.3c.1.2.1.3,0,.4v.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M91.5,68.9l.5-.3v-.2l-.6.3c.1,0,.1.1.2.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M91.3,68.7l.6-.3c-.1-.1-.2-.2-.2-.3l-.6.4c.1,0,.1.1.2.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-7' d='M91.1,68.5c-.3-.2-.5,0-.5.2a.8.8,0,0,0,.2.5l.3.3c.2.2.4,0,.4-.2a.9.9,0,0,0-.1-.5l-.3-.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M99.6,63.5l-.5.4a.1.1,0,0,1,.1-.1h.2l.6-.4h-.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M99.4,63.9l.6-.3h-.2l-.6.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M99.2,63.8l.6-.3h-.2l-.5.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M99.1,63.9l.5-.4-.5.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M99.7,65l.6-.3c0-.1.1-.1.1-.2h0a.9.9,0,0,0-.1-.5l-.3-.3-.6.3.3.4a.5.5,0,0,1,.2.4c0,.1-.1.1-.1.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M99.7,65l.6-.3c0-.1.1-.1.1-.2h0a.6.6,0,0,0-.1-.4l-.5.3c0,.2.1.3.1.4s-.1.1-.1.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M99.8,64.3l.5-.3a.3.3,0,0,0-.1-.2l-.6.3.2.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M99.6,64.1l.6-.3-.2-.2-.6.3.2.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-7' d='M99.4,63.9c-.3-.2-.5,0-.5.3l.2.4c0,.2.2.3.3.4s.4,0,.5-.3-.1-.3-.2-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M99.7,68.1l.6.3H100l-.6-.3h.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M100,68.4l-.6-.3h.2l.5.4H100Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M100.1,68.4l-.6-.3h.2l.6.3h-.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M100.3,68.4l-.6-.3h0Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M99.6,69.6l-.5-.3c-.1-.1-.1-.1-.1-.2h-.1c0-.2.1-.3.2-.5l.3-.3.6.3-.4.3a.9.9,0,0,0-.1.5v.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M99.6,69.6l-.5-.3c-.1-.1-.1-.1-.1-.2h-.1c0-.2.1-.3.1-.4l.6.4a.2.2,0,0,0,0,.3v.2h0Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M99.6,68.9l-.6-.3.2-.3.5.3c0,.1-.1.2-.1.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M99.7,68.6l-.5-.3.2-.2.6.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-7' d='M100,68.4c.2-.1.4,0,.4.3a.9.9,0,0,1-.1.5l-.3.3c-.3.2-.5,0-.5-.3s.1-.3.1-.4l.4-.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M91.3,63.5l.6.3h-.3l-.6-.3h.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M91.6,63.9l-.6-.4h.2l.5.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M91.7,63.8l-.5-.3h.1l.6.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M91.9,63.8l-.6-.3h0Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M91.3,65l-.6-.4h-.1v-.2a.6.6,0,0,1,.1-.4l.3-.4.6.4a.5.5,0,0,0-.3.3.8.8,0,0,0-.2.5h.1c0,.1,0,.1.1.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M91.3,65l-.6-.4h-.1v-.2a.2.2,0,0,1,0-.3l.5.3v.4h.1c0,.1,0,.1.1.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M91.2,64.3l-.6-.3.2-.3.6.4a.2.2,0,0,0-.2.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M91.4,64.1l-.6-.4c.1,0,.1-.1.2-.2l.6.4a.2.2,0,0,0-.2.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-7' d='M91.6,63.9a.3.3,0,0,1,.5.2l-.2.5-.3.3c-.3.2-.5,0-.5-.2a.8.8,0,0,1,.2-.5.5.5,0,0,1,.3-.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M100.4,62.8v1.3l-3.6,2.1V64.9Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-7' d='M96.8,64.9v1.3l-1.3-.8V64.1Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M99.1,62l1.3.8-3.6,2.1-1.3-.8Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-7' d='M94.2,64.9v1.3l-3.6-2.1V62.8Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-7' d='M95.5,65.6v1.3l-1.3-.7V64.9Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-7' d='M99.1,67.7V69l-3.6-2.1V65.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M95.5,65.6v1.3L91.9,69V67.7Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M100.4,67l-1.3.7-3.6-2.1-1.3-.7-3.6-2.1,1.3-.8,3.6,2.1,1.3.8Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M100.4,67v1.3l-1.3.7V67.7Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-7' d='M91.9,67.7V69l-1.3-.7V67Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M90.6,67l3.6-2.1,1.3.7-3.6,2.1Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M95.5,51V65.7l1.4-.9V51Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-4' d='M94.2,51V64.9l1.3.8V51Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-4' d='M88.9,51.4l-1.5-.8V35.7l1.5.8Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M88.8,36.5l-1.5-.8,1.6-1,1.5.9Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M90.4,35.6V50.5l-1.6.9V36.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-8' d='M93.3,26l-1.1-.7Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M92.2,25.3a3,3,0,0,0-2.1-.2,5.2,5.2,0,0,0-1.6.6,10.1,10.1,0,0,0-2.7,2.4,21.3,21.3,0,0,0-1.6,2.5,10.5,10.5,0,0,0-.6,2.4L83,40.9a2.3,2.3,0,0,0,.1,1.4,2,2,0,0,0,.8,1l1.1.6a1.6,1.6,0,0,1-.8-1,2,2,0,0,1-.1-1.3l.6-8a8.6,8.6,0,0,1,.6-2.3,14,14,0,0,1,1.6-2.6,11.8,11.8,0,0,1,2.7-2.3,5.6,5.6,0,0,1,1.6-.7,3,3,0,0,1,2.1.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-9' d='M89.5,26.4c2.6-1.5,4.8-.8,5,1.6l.7,7.2A8.9,8.9,0,0,1,94,39.1,8.6,8.6,0,0,1,90.9,42l-2.6,1.6c-2.6,1.5-4.5.6-4.3-1.9l.6-7.9a10.8,10.8,0,0,1,1.7-4.3,9.5,9.5,0,0,1,3.2-3.1Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-10' d='M103.4,48.6c2.3,1.3,2.3,3.4,0,4.7l-3.6,2.1a8.9,8.9,0,0,1-8.2,0L88,53.3c-2.3-1.3-2.3-3.4,0-4.7l3.6-2.1a9.5,9.5,0,0,1,4.1-1,9.9,9.9,0,0,1,4.1,1Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M104.4,49.7a3.5,3.5,0,0,1-1.6,1.6l-3.6,2.1a8,8,0,0,1-4.1,1,8.6,8.6,0,0,1-4.1-1l-3.6-2.1a2.7,2.7,0,0,1-1.2-.9,2.5,2.5,0,0,1-.5-1.5v1.5a2.4,2.4,0,0,0,.5,1.4,2.9,2.9,0,0,0,1.2,1L91,54.9a9.5,9.5,0,0,0,4,1,8.7,8.7,0,0,0,4.2-1l3.6-2.1a4.1,4.1,0,0,0,1.6-1.6,2.2,2.2,0,0,0,.1-.8V48.9a1.9,1.9,0,0,1-.1.8Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-9' d='M102.8,46.5c2.3,1.3,2.3,3.5,0,4.8l-3.6,2.1a8.9,8.9,0,0,1-8.2,0l-3.6-2.1c-2.3-1.3-2.3-3.5,0-4.8L91,44.4a9.8,9.8,0,0,1,8.2,0Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-4' d='M104.4,50.9a3.5,3.5,0,0,1-1.6,1.6l-3.6,2.1a8,8,0,0,1-4.1,1,8.6,8.6,0,0,1-4.1-1l-3.6-2.1a2.7,2.7,0,0,1-1.2-.9,2.7,2.7,0,0,1-.5-1.5v1.5a2.4,2.4,0,0,0,.5,1.4,2.9,2.9,0,0,0,1.2,1L91,56.1a8.9,8.9,0,0,0,8.2,0l3.6-2.1a4.1,4.1,0,0,0,1.6-1.6,2.5,2.5,0,0,0,.1-.8V50.1a1.9,1.9,0,0,1-.1.8Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-11' d='M56,39.6c-.2-.4-.3-.6-1-.5a.3.3,0,0,0-.3.3,1.7,1.7,0,0,1,.3,1c-.1.4-.5.7-.5,1.2s1.5,1.2,1.8.5S56.2,40.2,56,39.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-12' d='M63,75.2v-.7c0,.2.1.4.1.6A30.8,30.8,0,0,1,68.2,70c-1.6-2.1-7.6-4.7-9.9-5.2-.2-.3-.2-.5-.3-.4-3.2,2.2-10.5.9-10.6,1.1-.3,2.3-.9,4.9,1.1,7.2s7.4,3.2,9,3.9,4,14.1,4,14.4,5.3,1.6,5.3-1.1C66.7,89.8,63,75.8,63,75.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-13' d='M52.1,47.3h3.2v2h.1c0,2.2-.3,8.6-1.8,8.6s-7.8-5-7.8-6.6S50.5,47.3,52.1,47.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M57.4,76.8c-1.6-.8-8.2-3-9.1-4s-1.3-4.8-1-7.1c0-.2,3.4.3,6.5,0a4.2,4.2,0,0,0,.9,1.4h-.1v.2A5.6,5.6,0,0,0,56.1,69h.2l.8.6c1.1.8,2.3,1.5,3.5,2.2l2.7,1.8-5.7,4A2.9,2.9,0,0,1,57.4,76.8Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-13' d='M52.9,48.5a1.9,1.9,0,0,1-1.3-.1,1.8,1.8,0,0,1-1.1-.8V46l3-.2v2a.5.5,0,0,1-.3.5A.5.5,0,0,1,52.9,48.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-14' d='M105.2,62.9s-2.9-.7-2.1,2.4c0,.2.3.9,1.4.7a2.4,2.4,0,0,1,1.6.7,6.4,6.4,0,0,0,1.9.8h2c.5-.1.8-.3.8-.5a.9.9,0,0,0,0-.7c-.2-.7-1.7-1.6-2.8-2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-15' d='M105.2,62.4s-2.9-.7-2.2,2.5c0,.1.4.8,1.5.6a2.4,2.4,0,0,1,1.6.7,4.6,4.6,0,0,0,1.9.8h2c2.3-.3-.3-2.5-1.9-3.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-14' d='M102.6,65.3s-2.8-.7-2.1,2.5c0,.1.3.9,1.5.7a2.2,2.2,0,0,1,1.6.7,5.8,5.8,0,0,0,1.8.8h2a1,1,0,0,0,.9-.5v-.7c-.2-.8-1.7-1.6-2.8-2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-15' d='M102.6,64.8s-2.9-.6-2.1,2.6c0,.1.3.8,1.5.6a2.2,2.2,0,0,1,1.6.7,5.8,5.8,0,0,0,1.8.8h2c2.3-.4-.3-2.5-1.9-3.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-9' d='M107.3,48.9c-.2-1-8.9-6.7-9.4-6.4a11,11,0,0,0-3.8,2.9c0,.5,8.9,5.6,8.9,6.4A82.8,82.8,0,0,1,103,64c1,1.6,4.6-.2,4.6-.8S107.9,51.8,107.3,48.9Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-9' d='M101.9,51.4a63.5,63.5,0,0,1-6.5-6.2c1.2-1.4,2.7-2.7,2.2-2.8s-.1-.4-.2-.3c-2.9,2-9.8.8-9.8,1-.3,2.2-.9,4.5.9,6.6s6.9,3,8.4,3.7,3.7,12.9,3.7,13.3,4.8,1.4,4.8-1.1C105.4,65.5,101.9,51.6,101.9,51.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-16' d='M160.8,106.7l-3.6-2.1V59.1l3.6,2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-17' d='M160.7,61.1l-3.6-2,3.3-1.9,3.6,2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-18' d='M164,59.2v45.6l-3.2,1.9V61.1Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M85.4,125.7,43.7,101.5V83.4l41.7,24.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-16' d='M86.5,142.6,83,140.5V95l3.6,2.1Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-17' d='M86.5,97.1,82.9,95l3.3-1.9,3.6,2.1Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-18' d='M89.8,95.2v45.5l-3.3,1.9V97.1Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-16' d='M46.5,120.3l-3.5-2V81.1l3.6,2.1Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-17' d='M46.5,83.2l-3.6-2.1,3.3-1.9,3.6,2.1Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-18' d='M49.8,81.3v37.2l-3.3,1.8V83.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M86.7,104.4,42.2,78.6l79-45.6,44.5,25.8Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-18' d='M165.7,58.8v4l-79,45.7v-4.1Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-16' d='M86.7,108.5,42.2,82.6v-4l44.5,25.8Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M75.5,71.1l-7.1-4.2H67.1L54.7,74.1h-.2v.3a.3.3,0,0,1,.1.2h.2L61.9,79h1.2l12.4-7.2h.2a.4.4,0,0,0,.1-.3.3.3,0,0,0-.1-.2c0-.1-.1-.1-.2-.1Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M68.8,70.1l1,.5-1,.6-1-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M70.3,70.6l1,.5-1,.6-1-.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M69.2,71.2l1,.6-1,.5-1-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M69.3,68.5l1,.5-1,.6-1-.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M68.2,69.1l.9.6-1,.6-.9-.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M70.5,69.1l.9.6-1.5.9L69,70Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M61.1,73.2l1,.6-1,.5-1-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M59.9,73.9l1,.6-1,.5-1-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M62.1,74l.9.6-.9.5-1-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M58.3,74.8l1,.6-1,.6-1-.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M62.6,75.1l.9.5-1,.6-.9-.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M60.9,74.7l1,.5-2.5,1.4-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M61.5,75.7l.9.6-1.8,1-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M63.3,76l.9.6L61.8,78l-1-.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M64.1,76.9l.9.5-2.1,1.3-.9-.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M63.9,69.5l1.4.8-3.5,2-1.4-.8Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-13' d='M56.5,46.7A2,2,0,0,1,58,47a1.8,1.8,0,0,1,.9,1.3l2.4,11H56.8l-2-10.3a2.3,2.3,0,0,1,.4-1.6,2,2,0,0,1,1.3-.8Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-20' d='M47,69.2c-.5-.5-2.7-16.8-1.3-18.4a15,15,0,0,1,3.6-2.6s2.6,1.8,3.6,1.4,1.3-2.3,1.3-2.3l1.1-.5a1.7,1.7,0,0,1,1.2-.1c1.1,1.1,1.4,4.8,1.6,6.1.7,4.6.8,6.1,1.6,11.5S49,71.7,47,69.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-13' d='M46.9,65.2a2.1,2.1,0,0,0,.9,1.3,1.7,1.7,0,0,0,1.5.3h0a2,2,0,0,0,1.3-.8,2.3,2.3,0,0,0,.4-1.6L48.5,52a1.9,1.9,0,0,0-2.4-1.6,2.1,2.1,0,0,0-1.6,2.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-13' d='M47.3,63.8l.5-.5.8-.4h.7l.8.3,9.1,6.6,1.5.4A4.6,4.6,0,0,1,63,72c.6,1.7,0,2.3-.9,2.5S57.9,72,57.9,72l-10-5.3-.5-.6a2.5,2.5,0,0,1-.4-.7v-.8a1.3,1.3,0,0,1,.3-.8Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-13' d='M46.9,65.2a2.1,2.1,0,0,0,.9,1.3,1.7,1.7,0,0,0,1.5.3h0a2,2,0,0,0,1.3-.8,2.3,2.3,0,0,0,.4-1.6L48.5,52a1.9,1.9,0,0,0-2.4-1.6,2.1,2.1,0,0,0-1.6,2.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-13' d='M47.3,63.8l.5-.5.8-.4h.7l.8.3,9.1,6.6,1.5.4A4.6,4.6,0,0,1,63,72c.6,1.7,0,2.3-.9,2.5S57.9,72,57.9,72l-10-5.3-.5-.6a2.5,2.5,0,0,1-.4-.7v-.8a1.3,1.3,0,0,1,.3-.8Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-13' d='M58.4,55c.3,2.4.6,4,.9,6.7l6.3,6.4s2.2,3.8,3.5,4,1.7-.3,1.6-2.2a4.4,4.4,0,0,0-1.8-2.6,7.1,7.1,0,0,0-1.4-1l-7.3-9.6C59.9,56.3,58.5,54.8,58.4,55Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-21' d='M48.6,43.6A9.1,9.1,0,0,0,50.3,47a4.1,4.1,0,0,0,2.1,1,3.5,3.5,0,0,0,2.2-.4c1.5-1.1,1.5-3.8,1.4-6.4s-2.3-3.2-4-1.9S48,40.9,48.6,43.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-11' d='M47.4,40.5a6.4,6.4,0,0,1,.6-1.8,3.7,3.7,0,0,1,1.2-1.3l1.1-.6a7.2,7.2,0,0,1,4.1,0c2.9.9,2.1,5.1,2,5.1a2,2,0,0,0-.4-.8.5.5,0,0,0-.5-.3c-.2,0-.4,0-.5.2a3.1,3.1,0,0,1-1.3.6,2.2,2.2,0,0,1-1.4,0c-.9-.2-1.5-.5-1.8.4s.4.9.6,1.3a2.5,2.5,0,0,1,.2.7s-.4.3-.6,0-.5-1-1-1.2h-.3l-.3.2c-.4.6.2,1.5.9,2.1s0,1.3.3,1.8a5,5,0,0,1-1.4-1.5l-.7-1.1A6.4,6.4,0,0,1,47.4,40.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M62.6,69.8l12.8-6.7a.4.4,0,0,1,.6.3v7.8a.8.8,0,0,1-.2.5,1,1,0,0,1-.4.5L62.6,78.9a.4.4,0,0,1-.6-.3V70.8a1.4,1.4,0,0,1,.2-.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M113,48.2l-7.2-4.1-.6-.2-.6.2L92.2,51.2c-.1.1-.2.1-.2.2s-.1.1-.1.2,0,.1.1.2.1.1.2.1l7.2,4.2.6.2.6-.2L113,48.9h.2a.3.3,0,0,0,.1-.2c0-.1-.1-.2-.1-.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M95.8,52l.9.5-1,.6-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M97,51l.9.6-1,.5-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M100.1,52.2l.9.6-1,.5-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M98.4,51.8l.9.6-2.4,1.4-.9-.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M98.9,52.9l1,.5-1.8,1.1-1-.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M100.7,53.2l1,.5-2.5,1.4-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M101.5,54l1,.6-2.1,1.2-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M101.4,46.6l1.4.8-3.6,2.1-1.4-.8Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-4' d='M149.2,81.1l-.3.2a.6.6,0,0,0-.1.4v4l.6-.4v-4a.4.4,0,0,1,.1-.3l.3-.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M157.6,86c-.1-.3-.1-.6-.2-.8l-.3-.8a5.9,5.9,0,0,0-1-1.7l-.7-.6-.4-.3-4.3-2.5h-.3l-.6-.2a1.6,1.6,0,0,0-1,.1l-.6.4,1-.2.6.3h.3l4.2,2.4.5.3a4.6,4.6,0,0,1,.7.7,8.6,8.6,0,0,1,1,1.6l.3.8a2.8,2.8,0,0,1,.1.9v4l.7-.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M154.4,82.2a5.2,5.2,0,0,1,1.8,1.8,5.7,5.7,0,0,1,.8,2.5v3.9l-1.2-.7V85.8a2.2,2.2,0,0,0-.5-1.2,2,2,0,0,0-.9-.9l-4.3-2.5a.8.8,0,0,0-1.3.6v3.9l-1.3-2.1V81c.1-1.5,1.3-2,2.6-1.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M140.4,112.8l-.7.4c0-.1.1-.1.2-.1h.2l.7-.5h-.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M140.1,113.2l.7-.4h-.2l-.7.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M139.9,113.2l.7-.5h-.2l-.8.4h.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M139.7,113.2l.7-.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M140.5,114.6l.7-.4c0-.1.1-.1.1-.2s.1-.1,0-.2a1.3,1.3,0,0,0-.1-.6l-.4-.4-.7.4.4.4a1.3,1.3,0,0,1,.1.6v.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M140.5,114.6l.7-.4c0-.1.1-.1.1-.2s.1-.1,0-.2,0-.3-.1-.4l-.7.4a.6.6,0,0,1,.1.4v.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M140.5,113.8l.7-.4a.4.4,0,0,0-.1-.3l-.8.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M140.3,113.5l.8-.4-.3-.3-.7.4.2.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-7' d='M140.1,113.2c-.4-.2-.6,0-.6.3a1.3,1.3,0,0,0,.1.6,1,1,0,0,0,.5.4c.3.2.5,0,.5-.3a1.3,1.3,0,0,0-.1-.6l-.4-.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M150.8,107.1l-.7.4h.4l.7-.5h-.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M150.5,107.5l.7-.4H151l-.7.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M150.3,107.5l.7-.4h-.2l-.7.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M150.1,107.5l.7-.5h0Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M150.9,108.9l.7-.4.2-.2v-.2a1.4,1.4,0,0,0-.2-.6.8.8,0,0,0-.4-.4l-.7.4.4.4a1.4,1.4,0,0,1,.2.6v.2l-.2.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M150.9,108.9l.7-.5h.2v-.2c0-.2,0-.3-.1-.4l-.7.4c.1.1.1.2.1.4v.2l-.2.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M151,108.1l.7-.4a.5.5,0,0,0-.2-.4l-.7.5c.1,0,.2.1.2.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M150.8,107.8l.7-.5-.3-.2-.7.4.3.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-7' d='M150.5,107.5a.4.4,0,0,0-.6.3,1.4,1.4,0,0,0,.2.6l.4.4a.4.4,0,0,0,.6-.3,1.4,1.4,0,0,0-.2-.6.8.8,0,0,0-.4-.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M150.9,112.7l.7.4h-.4l-.7-.4h.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M151.2,113.2l-.7-.4h.2l.7.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M151.4,113.1l-.7-.4h.2l.7.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M151.6,113.1l-.7-.4h0l.7.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M150.8,114.5l-.7-.4H150a.3.3,0,0,1-.1-.2,1.4,1.4,0,0,1,.2-.6.8.8,0,0,1,.4-.4l.7.4-.4.4c-.1.2-.1.4-.2.6v.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M150.8,114.5l-.7-.4H150a.3.3,0,0,1-.1-.2c0-.2.1-.3.1-.5l.8.4c-.1.2-.2.3-.2.5v.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M150.8,113.7l-.8-.4.2-.3.7.4C150.9,113.5,150.8,113.6,150.8,113.7Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M150.9,113.4l-.7-.4.3-.2.7.4-.3.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-7' d='M151.2,113.2a.4.4,0,0,1,.6.3,1.4,1.4,0,0,1-.2.6c-.1.1-.2.3-.4.4a.4.4,0,0,1-.6-.3,1.4,1.4,0,0,1,.2-.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M140.4,107l.7.4h-.4l-.7-.4h.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M140.7,107.5l-.7-.4h.2l.7.4h-.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M140.9,107.4l-.7-.4h.2l.7.4c-.1-.1-.2-.1-.2,0Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M141.1,107.4l-.7-.4h0l.7.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M140.3,108.8l-.7-.4-.2-.2V108a.8.8,0,0,1,.2-.5,1,1,0,0,1,.4-.5l.7.4-.4.5c-.1.2-.2.3-.2.5s0,.2.1.2,0,.2.1.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M140.3,108.8l-.7-.4-.2-.2V108a.6.6,0,0,1,.1-.4l.7.4c0,.1-.1.3-.1.4s0,.2.1.2,0,.2.1.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M140.2,108l-.7-.4.2-.3.7.4-.2.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M140.4,107.7l-.7-.4.3-.3.7.4-.3.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-7' d='M140.7,107.5a.4.4,0,0,1,.6.3,1.4,1.4,0,0,1-.2.6.8.8,0,0,1-.4.4.4.4,0,0,1-.6-.3,1.4,1.4,0,0,1,.2-.6A.8.8,0,0,1,140.7,107.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M151.8,106.1v1.6l-4.6,2.6v-1.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-7' d='M147.2,108.7v1.6l-1.6-.9v-1.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M150.1,105.2l1.7.9-4.6,2.6-1.6-.9Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M144,108.7v1.6l-4.6-2.6v-1.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-7' d='M145.6,109.7v1.6l-1.6-1v-1.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M150.2,112.3v1.6l-4.6-2.6v-1.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M145.6,109.7v1.6l-4.5,2.6v-1.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M151.8,111.3l-1.6,1-4.6-2.6-1.6-1-4.6-2.6,1.6-.9,4.6,2.6,1.6.9Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M151.8,111.3v1.6l-1.6,1v-1.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M141.1,112.3v1.6l-1.7-1v-1.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M139.4,111.3l4.6-2.6,1.6,1-4.5,2.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M145.6,91.5v18.2l1.8-1.1V91.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M144,91.5v17.3l1.6.9V91.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-10' d='M155.6,88.5c2.8,1.6,2.8,4.3,0,5.9L151.1,97a11.7,11.7,0,0,1-5.2,1.2,11.3,11.3,0,0,1-5.1-1.2l-4.6-2.6c-2.8-1.6-2.9-4.3,0-5.9l4.6-2.6a9.9,9.9,0,0,1,5.1-1.3,10.6,10.6,0,0,1,5.2,1.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M157.6,90.9a4.3,4.3,0,0,1-2,2l-4.5,2.6a9.8,9.8,0,0,1-5.3,1.2,10.8,10.8,0,0,1-5-1.2l-4.6-2.6a2.9,2.9,0,0,1-1.5-1.2A3.6,3.6,0,0,1,134,90v1.8a4.5,4.5,0,0,0,.7,1.8,4.4,4.4,0,0,0,1.5,1.2l4.6,2.6a11,11,0,0,0,5.1,1.2,11.3,11.3,0,0,0,5.1-1.2l4.6-2.6a5.5,5.5,0,0,0,2-2,4.4,4.4,0,0,0,.2-1V90a2.9,2.9,0,0,1-.2.9Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-9' d='M155.6,87c2.8,1.6,2.8,4.3,0,5.9l-4.5,2.6a11.7,11.7,0,0,1-5.2,1.2,11.3,11.3,0,0,1-5.1-1.2l-4.6-2.6c-2.9-1.6-2.9-4.3,0-5.9l4.5-2.6a11.7,11.7,0,0,1,5.2-1.2,11.3,11.3,0,0,1,5.1,1.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M135,81.2a5.4,5.4,0,0,1,2.7-.7,5,5,0,0,1,2.7.7L152,86.6a61.1,61.1,0,0,0-6.5,3.8l-10.6-6.1a1.6,1.6,0,0,1-.8-.6,1.2,1.2,0,0,1-.3-1,1.7,1.7,0,0,1,.3-1A1.4,1.4,0,0,1,135,81.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-7' d='M133.8,103.7s.7,2.4,0,3.3a3.3,3.3,0,0,1-2.2,0l-2.1-.6a6.3,6.3,0,0,1-2.3-.8,4.6,4.6,0,0,1-1.7-1.7c-1.8-2.3,1.4-1.6,3.5-.9A15.5,15.5,0,0,0,133.8,103.7Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-9' d='M133.9,104.5a3.2,3.2,0,0,1-2.1,1,7.1,7.1,0,0,1-2.5-1.1l-.8-.6v-17c-.1-3.7,2.4-3.7,4-3.8s1.5.4,1.4,2.1Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-9' d='M130,83.6a6,6,0,0,1,2.7-.7,6.8,6.8,0,0,1,2.7.7L146.9,89a42.1,42.1,0,0,0-6.4,3.9l-10.6-6.2a1.6,1.6,0,0,1-.8-.6,1.7,1.7,0,0,1-.3-1,1.4,1.4,0,0,1,1.2-1.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-13' d='M139.5,75.3a2.5,2.5,0,0,0,.1-1.2,1.8,1.8,0,0,0-.4-1h-1.6a3.1,3.1,0,0,0-2.4.8c-.9,1.1-.5,1.6,0,1.9S138.5,74.8,139.5,75.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-13' d='M139.5,72.8c-1.1.1-2,.4-1.8,1.5s1.3,1.1,2.4.9l3.7-.4a2.2,2.2,0,0,0,1.3-.8,2,2,0,0,0,.3-1.5h0a2.2,2.2,0,0,0-.8-1.3,2.1,2.1,0,0,0-1.5-.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-22' d='M141.1,69.1c0-2.2,2.4-4.2,4.7-5.3h1.5a2.4,2.4,0,0,1,1.4.5,3.4,3.4,0,0,1,1.2,1.2,3.2,3.2,0,0,1,.4,1.6c0,2.2-.3,12.1-2.5,12.1S141.1,71.3,141.1,69.1Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-18' d='M142.4,68.3a9.9,9.9,0,0,1,5-1.4c2.2,0,3.3-1.9,3.3.2s-.3,12.1-2.5,12.1S141.2,70.1,142.4,68.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-13' d='M145.6,68.5c-2.4.9-2-.3-2-.3s-.1-2.6-.1-2.6V63l4.6-.4.6,4.2a7.9,7.9,0,0,1-3.1,1.7Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-23' d='M148.8,60.7c-2.2,2.3-3.1,2.3-5.2.7a5.9,5.9,0,0,1-2.4-3,6.5,6.5,0,0,1-.2-3.9c.5-3.4,4.6-4.3,7.2-2.7C153.2,54.8,151.5,57.9,148.8,60.7Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-21' d='M147.9,58.5a13.9,13.9,0,0,1-1.3,4.4,4.4,4.4,0,0,1-2.2.7,4.1,4.1,0,0,1-2.2-.4c-1.5-1.2-1.3-3.7-1.3-6.8s2-3.7,3.7-2.4S148.2,55.4,147.9,58.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-23' d='M151.4,55.4c-.2-1.4-3.5-1.5-3.5-1.5s-1.6-5.4-7-1.2c-1.2.9-.7,2.8-.7,2.8s.3.2,1.9-.2.5,1.6.8,1.9a19.4,19.4,0,0,1,2.1,3.4l.4.6c.5.8-.6,2.2-.5,2.5s3,0,3.7-1.4S152.3,58.5,151.4,55.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-21' d='M144.9,59.2c-.2.8-.6,1.3-1.1,1.2s-.8-.6-.7-1.5.8-1.5,1.3-1.4S145.3,58.3,144.9,59.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-24' d='M150.9,92.7a13,13,0,0,1-5.8,1.4,11.2,11.2,0,0,1-5.6-1.8,11.9,11.9,0,0,1-1.9-2l.6-15.4a30.1,30.1,0,0,1,1-6,4.3,4.3,0,0,1,1.3-1.9,5.4,5.4,0,0,1,2-1,4.7,4.7,0,0,0,2.1,1.1,4.9,4.9,0,0,0,2.4-.2c3.1-.7,1.9-2.5,1.9-2.5,4.1,0,4.1,5.3,4.2,7.2.2,3.5.4,11,.3,16.9a6.8,6.8,0,0,1-2.5,4.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-13' d='M124.9,73.7a2.3,2.3,0,0,0,.7-1,2.5,2.5,0,0,0,.1-1.2l-1.5-.9a4.5,4.5,0,0,0-2.8-.6c-1.6.5-1.4,1.2-1.1,1.8S124.2,72.6,124.9,73.7Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-13' d='M126.2,71.6c-1.1-.5-2.2-1-2.7.2s1.3,1.9,2.5,2.4l3.1,1.8a1.9,1.9,0,0,0,1.8,0,2,2,0,0,0,1.2-1.2h0a1.9,1.9,0,0,0,.2-.7,1.5,1.5,0,0,0-.1-.7.9.9,0,0,0-.4-.6l-.7-.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-22' d='M130.2,72.4a3.2,3.2,0,0,0-1.4,1.6,3.1,3.1,0,0,0,.2,2.1h0a3.6,3.6,0,0,0,1.6,1.4,3,3,0,0,0,2.1-.2l9.7-5a2.5,2.5,0,0,0,1.4-1.6,2.6,2.6,0,0,0-.2-2.1,2.4,2.4,0,0,0-.6-.8,1.9,1.9,0,0,0-1-.5l-1.1-.2-1,.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-23' d='M140.8,59.3s.7-.4,1.4.9,2.6-.5,2.6-.5l1.6,2.3-1.6,1.7s-2.4.9-3.4-.1a10.7,10.7,0,0,1-.6-4.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M153.3,98.3l-.8-.4V79.3l.8.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M153.2,79.7l-.8-.4,2.1-1.2.8.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M155.3,78.6V97.2l-2,1.1V79.7Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-8' d='M158.9,66.5l-1.4-.8h.1l1.4.8Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-9' d='M157.6,65.7a4,4,0,0,0-2.6-.3,6.7,6.7,0,0,0-2.1.9,10.5,10.5,0,0,0-3.4,2.9,15.5,15.5,0,0,0-2,3.2,8,8,0,0,0-.9,3l-.7,9.9a2.2,2.2,0,0,0,.1,1.6,2.4,2.4,0,0,0,1.1,1.3l1.3.8a2.7,2.7,0,0,1-1-1.3,3.2,3.2,0,0,1-.2-1.7l.8-9.8a10.2,10.2,0,0,1,.8-3,16,16,0,0,1,2.1-3.2,10.2,10.2,0,0,1,3.3-2.9,6.7,6.7,0,0,1,2.1-.9,3.9,3.9,0,0,1,2.6.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M154.2,67.1c3.2-1.8,5.9-1,6.2,1.9l.9,9c.2,2.8-2.2,6.7-5.4,8.5l-3.4,2c-3.2,1.8-5.6.7-5.3-2.5l.8-9.9a13,13,0,0,1,2.1-5.2,14.9,14.9,0,0,1,4.1-3.8Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-24' d='M131.8,50.1c.2-.1.4,0,.4.2v6.9c0,.1-.1.7-.1.8l-.5.4-11.1,6c-.1.1-.3,0-.3-.2V57.1a.4.4,0,0,1,.1-.3l.2-.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M139.9,62.2l-6.7-3.9h-1.1l-11.7,6.8h-.1a.3.3,0,0,0-.1.2.4.4,0,0,0,.1.3h.1l6.7,3.9h1.2l11.6-6.8h.2v-.2a.3.3,0,0,0-.1-.2l-.2-.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M127.7,69.7h-.5l-6.7-3.9-.2-.2c0-.1,0-.2.2-.2l11.6-6.8h1l6.7,3.9c.1,0,.1.1.1.2h-.1l-11.7,6.8h-.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M132.2,60.5l.9.5-.9.6-.9-.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M133.6,60.9l.9.6-.9.5-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M134.9,60.3l1.1.6.6.3.3.2-1.6.9-.9-.5.5-.3-1.1-.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M132.6,61.5l.9.6-.9.5-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M137.1,61.5l.9.5-2,1.1-.8-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M135.1,62.6l.9.6-1.5.8-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M132.2,63l.9.6-.9.5-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M132.7,59l.9.5-.9.5-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M131.6,59.6l.9.5-.9.6-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M133.8,59.6l.9.5-1.4.9-1-.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M130.5,60.3l.9.5-.9.5-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M129.4,60.9l.9.5-.9.6-.9-.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M131.2,61.1l.9.5-1,.6-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M128.3,61.5l.9.5-.9.6-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M130.1,61.7l.9.5-.9.6-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M134.3,61.8l.9.6-.9.5-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M127.2,62.2l.9.5-.9.5-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M131.6,62.2l.9.5-1,.5-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M129.1,62.4l.9.5-1,.5-.8-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M133.3,62.4l.8.6-.9.5-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M130.5,62.8l.9.5-.9.5-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M126.1,62.8l.9.5-.9.6-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M128,63l.9.5-.9.5-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M129.5,63.4l.9.5-.9.5-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M125,63.5l.9.5-.9.5-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M127,63.5l.9.5-1,.5-.8-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M131.1,63.6l1,.5-1,.5-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M128.5,63.9l.9.5-1,.5-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M125.9,64.1l.9.5-.9.6-.9-.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M130.1,64.2l.9.5-.9.5-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M127.4,64.5l.9.5-.9.5-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M129.1,64.8l.9.5-.9.5-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M122.4,64.9l.9.5-.9.5-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M123.9,64l.9.5-.9.6-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M126.4,65.1l.9.5-1,.6-.8-.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M133.5,63.5l.9.5-4,2.3-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M128.1,65.4l.9.5-1,.5-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M124.8,64.7l.9.5-2.2,1.4-.9-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M134.2,64.4l1.3.7L132.2,67l-1.3-.7Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M125.3,65.7l.9.5-1.7,1-.8-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M129.4,65.9l.8.5-1.4.9-.9-.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M127,66l.9.5-2.3,1.3-.8-.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-19' d='M127.8,66.8l.9.5-2,1.2-.9-.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M120.4,56.1l-.4.4a1.4,1.4,0,0,0-.2.6v7.7c0,.4.3.6.6.4L132,58.4a.8.8,0,0,0,.4-.4,1.4,1.4,0,0,0,.2-.6V49.7c0-.4-.3-.5-.6-.4Zm11.8,1.3c0,.1-.1.2-.1.3l-.3.3-11.1,6.4c-.2.2-.4,0-.4-.2V57.1c0-.1.1-.2.1-.3l.3-.3,11.1-6.4c.2-.1.4,0,.4.2v7.1Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-25' d='M96.2,19.6c-.2-.4-.8-1.2-1.4-1.1s-.4.2-.3.3a3,3,0,0,1,.2,1c-.1.4-.4.7-.4,1.1s1.3,1.2,1.7.5a1.6,1.6,0,0,0,.3-.9,1.4,1.4,0,0,0-.1-.9Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-26' d='M96.4,37.9a1.4,1.4,0,0,0,.8.9,1.6,1.6,0,0,0,1.2.1,1.4,1.4,0,0,0,.9-.8,1.3,1.3,0,0,0,.1-1.2l-3-9.4a2.4,2.4,0,0,0-.8-.9,1.5,1.5,0,0,0-1.3-.1,1.4,1.4,0,0,0-.9.8,1.6,1.6,0,0,0-.1,1.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-26' d='M97.3,36.7l.6-.2h.7l.6.3.4.4,3.9,7.4a3.8,3.8,0,0,1,.8,2.3c-.3,1.4-.9,1.3-1.5,1.1s-1.4-2.5-2-3.5l-3.9-5.3a.9.9,0,0,1-.3-.7.6.6,0,0,1,0-.6,1.4,1.4,0,0,1,.2-.6C97,37,97.1,36.8,97.3,36.7Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-26' d='M94.2,30.1V26.3H92c-1.5,0-5.9,2.3-5.9,3.7s5.7,6.1,7.2,6.1,1.5-3.5,1.6-6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-14' d='M94.6,27a1.3,1.3,0,0,0-.1-.6,1.7,1.7,0,0,1,1.2.2,2.5,2.5,0,0,1,.8,1l1.6,5.1-.6.2L95.4,34l-.6.4-.9-2.6a11,11,0,0,0,.7-4.8Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-27' d='M87.2,46.5c-.4-.5-1.4-12.6-1.4-12.6a16.3,16.3,0,0,1,.5-4.9,8,8,0,0,1,3.2-1.9s2.4,1.6,3.2,1.3,1.2-2.1,1.2-2.1h1.4c1.2,1,1.3,3.8,1.4,4.9a67,67,0,0,0,1.8,10.9C99.2,45.8,89.1,48.7,87.2,46.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-26' d='M85.8,40.3a1.2,1.2,0,0,1,.5-.5l.6-.2h.7a.5.5,0,0,1,.5.3L95,46.1l1.2.5c.8.5,1.6,1,1.8,1.7s-.3,1.8-.9,1.9-3.3-2.4-3.3-2.4l-7.7-5.2-.4-.5a1.4,1.4,0,0,1-.2-.6c-.1-.2,0-.4,0-.6A1.6,1.6,0,0,1,85.8,40.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-26' d='M92.4,28a2,2,0,0,1-1.3-.1,2.2,2.2,0,0,1-1-.9V25l2.8-.3v2.4a.8.8,0,0,1-.2.5.8.8,0,0,1-.4.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-26' d='M85.5,41.2a1.3,1.3,0,0,0,.4,1.2,1.4,1.4,0,0,0,1.2.6,2.1,2.1,0,0,0,1.2-.5,1.6,1.6,0,0,0,.5-1.1l.3-10.5a2.1,2.1,0,0,0-.5-1.2,1.6,1.6,0,0,0-1.1-.5,1.7,1.7,0,0,0-1.2.5,1.4,1.4,0,0,0-.6,1.1Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-26' d='M85.5,41.2a1.3,1.3,0,0,0,.4,1.2,1.4,1.4,0,0,0,1.2.6,2.1,2.1,0,0,0,1.2-.5,1.6,1.6,0,0,0,.5-1.1l.3-10.5a2.1,2.1,0,0,0-.5-1.2,1.6,1.6,0,0,0-1.1-.5,1.7,1.7,0,0,0-1.2.5,1.4,1.4,0,0,0-.6,1.1Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-26' d='M89,36.1v5.2a1.7,1.7,0,0,1-.6,1.2,1.5,1.5,0,0,1-1.1.4h0a1.7,1.7,0,0,1-1.2-.5,1.8,1.8,0,0,1-.5-1.2l.2-4.7v-.6a4.2,4.2,0,0,1,1.6-.1,5.1,5.1,0,0,1,1.7.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-28' d='M88.7,22.8A7.4,7.4,0,0,0,90.3,26a3.4,3.4,0,0,0,1.9.9,3.7,3.7,0,0,0,2.1-.3c1.4-1.1,1.4-3.6,1.3-6.2s-2.1-3-3.8-1.8S88.1,20.2,88.7,22.8Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-25' d='M96.3,19.5c-.2,1-1.3,1-2,.8L92.7,20h-.5a.8.8,0,0,0-.4.4,11.8,11.8,0,0,0-.7,2,1.6,1.6,0,0,1-.4.7.1.1,0,0,0-.1.1.1.1,0,0,1-.1-.1c-.6-.1-.2,1.6.7,2a3.3,3.3,0,0,0,1.6.7,2,2,0,0,1,.5-.9c.2-.2.6-.6,1-.5h.2a1.3,1.3,0,0,1,.8.3h.1a7.8,7.8,0,0,1-.2,1.4,1.5,1.5,0,0,1-1.7,1.5,5.7,5.7,0,0,1-3.1-1.5A4,4,0,0,1,89,24.6l-.2-.3-.6-.8a8.4,8.4,0,0,1-.8-2.7v-1h0a5.2,5.2,0,0,1,.6-1.6,4.9,4.9,0,0,1,1.2-1.3,3.1,3.1,0,0,1,1-.5,5,5,0,0,1,3.8,0,3,3,0,0,1,1.7,1.2,3.1,3.1,0,0,1,.6,1.9ZM93.6,26h.7a2,2,0,0,0,.8-.8l-.7-.2-.4.5-.3.3V26Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-14' d='M85.2,36.2l.4-6.3a1.9,1.9,0,0,1,.2-.7l.4-.6.6-.4h1.5l.6.5a.9.9,0,0,1,.4.6,1.7,1.7,0,0,1,.1.7v6.3Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-29' d='M45.1,57.9l-.8-5.5a.8.8,0,0,1,0-.7,2.1,2.1,0,0,1,.4-.6l.6-.5a1.6,1.6,0,0,1,.9-.3h.9l.8.2.6.4a.9.9,0,0,1,.3.6L50,56.8Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-5' d='M100.6,46.8l12.8-6.7a.4.4,0,0,1,.6.3v7.8a.8.8,0,0,1-.2.5l-.4.5-12.8,6.7a.4.4,0,0,1-.6-.3V47.8a1.4,1.4,0,0,1,.2-.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-29' d='M60.3,52.1c-.6-4.2-2.4-6-4.2-5.4l1.8,6.1A9.5,9.5,0,0,1,60.3,52.1Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-9' d='M132.1,47.5c0-1.8,2.4-3.2,5.4-3.2s5.5,1.4,5.5,3.1-2.5,3.2-5.5,3.2S132.1,49.2,132.1,47.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M137.5,50.6c3,0,5.5-1.4,5.5-3.2v.9c0,1.7-2.5,3.1-5.5,3.1s-5.4-1.3-5.4-3.1v-.8C132.1,49.2,134.5,50.6,137.5,50.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M139.6,37.2l2,1.2a24.4,24.4,0,0,0-4.1,10l-2-1.2S135.7,36.9,139.6,37.2Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M141.6,38.4v1.7s-2.9,1-2.6,7.5l-1.5.8S137.8,38.1,141.6,38.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-9' d='M158.3,24.8,115.8,0l-1,.6V31.9l42.5,24.8,1-.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-9' d='M157.3,25.4,114.8.6V31.9l42.5,24.8Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M156.6,25.9l-41.1-24V31.1l41.1,24Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-29' d='M116.3,30.6l40.3,23.5V25.9L116.3,2.4Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-20' d='M148,45.7l-12.5-7.1-12.3-7.3V8.1L148,22.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M136,39l-.9-.5V37.4l-.4-1.1.7-1,1.1,1.7v.5l-.6.7Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-6' d='M135.6,18.5a3.6,3.6,0,0,0-2.7-.5c-.8.2-1.6,1.5-.9,4.5a6.6,6.6,0,0,0,.2.9,4.5,4.5,0,0,0,.2-1.7c.1-.8.2-1.6.6-1.4l2.4,1.6h.3l2.4,1.2c.4.2.5,1.2.6,2.1a11,11,0,0,0,.2,1.8c.1.1.1-.1.3-.5a7.6,7.6,0,0,0,.1-3,5.7,5.7,0,0,0-1.1-2.7,8.8,8.8,0,0,0-2.6-2.5Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-21' d='M133,20.3c-.4-.2-.5.6-.6,1.4a9.7,9.7,0,0,1-.1,1.7h0a16.4,16.4,0,0,0,.2,2.2,6.4,6.4,0,0,0,.3,2l.5.9a6,6,0,0,0,2.2,2.8c0,.6.8.5,1.1.5s.9-.4.9-.6l.9-.5a4,4,0,0,0,.3-1.5,12.3,12.3,0,0,0,.2-2h0a10.9,10.9,0,0,1-.1-1.8c-.1-1-.2-1.9-.6-2.2a16.9,16.9,0,0,1-2.4-1.2h-.3l-2.4-1.6Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-30' d='M136.3,36.8l-.7-1.3h0Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-13' d='M133.3,28.7c0,.7.1,1.4.1,1.9a8.3,8.3,0,0,1,.1,1.2,15.1,15.1,0,0,0,2,3.5,9.7,9.7,0,0,0,2.3-1.1c0-.4-.4-.9-.4-1.3V31.4l-.9.2-1-.2A11.3,11.3,0,0,1,133.3,28.7Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-31' d='M137.5,32.9V34a8.6,8.6,0,0,1-2,1.3,24.3,24.3,0,0,1-2-3.5,9.4,9.4,0,0,0-.1-1.2h-.3l-.3.2c-.1.1-.2.2-.2.3l-.3,2.9,1.8,3.2.8-.8.6-.9.8,1.3.3,1,.6.8a11.4,11.4,0,0,0,1.7-3.3c-.6,0,0-.6-.5-.7A5.6,5.6,0,0,0,137.5,32.9Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-30' d='M129.3,35.1a9.9,9.9,0,0,0,.2-1.7c0-2,1.3-2.4,3.1-1.8-.3,1.7,1.4,5,1.5,5.2l.8-.4.3,1v1Z' transform='translate(-12.2)'/%3E%3Cpath class='cls-30' d='M136,39V38l.6-.7.6,1.2a5.5,5.5,0,0,0,1.3-3.4v-.5c2.2,1.6,3.7,3.7,3.7,6a14.2,14.2,0,0,0,.1,1.9Z' transform='translate(-12.2)'/%3E%3C/svg%3E)