Автоматизація тестування на проникнення за допомогою штучного інтелекту
Insomnia Security Suite, або INSOM, — платформа компанії CQR для автоматизованого тестування на проникнення та завдань Red Team. Вона об’єднує перевірку вебзастосунків і API, аналіз вихідного коду, мережеве тестування, Active Directory, розвідку з відкритих джерел і перевірку можливості експлуатації вразливостей.
Штучний інтелект (ШІ) допомагає автоматизувати окремі етапи тестування та поєднувати їх у послідовний процес. H-X Technologies доповнює можливості платформи власною експертизою в тестуванні на проникнення, безпеці застосунків і DevSecOps.
Замовити демоInsomnia як основа регулярного тестування безпеки
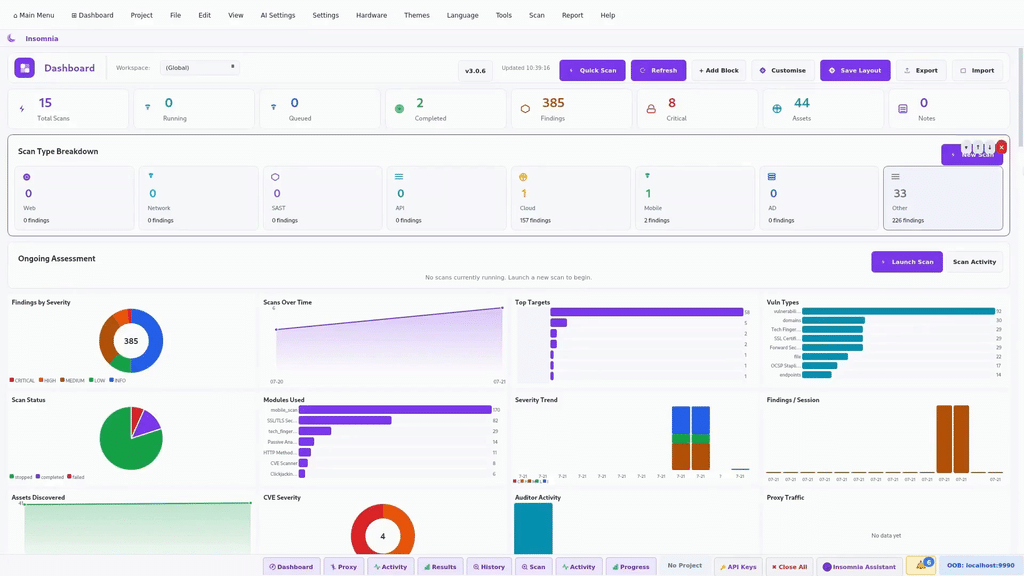
Insomnia допомагає поєднати автоматизовані перевірки та роботу фахівців в одному процесі. Платформу можна використовувати для тестування застосунків, API, вихідного коду, мережевої інфраструктури та Active Directory.
Автоматизація дає змогу частіше повторювати типові перевірки та швидше опрацьовувати технічні результати. Водночас складні сценарії, оцінювання бізнес-логіки та нестандартні шляхи атаки, як і раніше, потребують участі фахівців.
H-X Technologies допомагає пов’язати автоматизоване тестування з наявними процесами інформаційної безпеки та DevSecOps. За потреби фахівці H-X можуть доповнити результати автоматичних перевірок ручним аналізом.
Безпека між плановими перевірками
Тестування на проникнення дає глибоку експертну оцінку захищеності системи в певний момент часу. Воно залишається важливою частиною програми інформаційної безпеки.
Водночас застосунки та інфраструктура постійно змінюються. Виходять нові версії, з’являються API, оновлюються залежності, змінюються конфігурації, права доступу та мережеві сервіси.
Вразливість може з’явитися вже після завершення чергової перевірки. Тому між експертними проєктами корисно регулярно повторювати автоматизовані тести та контролювати зміни.
Insomnia дає змогу побудувати такий процес без спроби замінити фахівця автоматизацією.
Безкоштовна консультаціяПлатформа Insomnia
Insomnia Security Suite об’єднує інструменти для технічного тестування захищеності в одному середовищі. Розробник платформи — CQR Cybersecurity.
Insomnia підтримує розвідку, сканування, динамічне тестування застосунків, перевірку API, аналіз вихідного коду, мережеве тестування, Active Directory, перевірку відомих вразливостей та окремі сценарії експлуатації.
Працювати з платформою можна через графічний інтерфейс або командний рядок. Фахівець може запускати готові автоматизовані сценарії або вибирати й налаштовувати окремі перевірки.
Insomnia відрізняється від звичайного сканера вразливостей тим, що процес може тривати після виявлення потенційної проблеми. Для низки класів вразливостей доступні додаткові перевірки, підтвердження технічних умов і сценарії експлуатації.
Основні можливості Insomnia
ШІ-агенти можуть виконувати послідовність дій: збирати інформацію про ціль, запускати перевірки, аналізувати результати та готувати звіт.
Такий підхід автоматизує частину повторюваної роботи. Фахівець при цьому визначає межі тестування та може використовувати ручні інструменти для подальшої перевірки результатів.
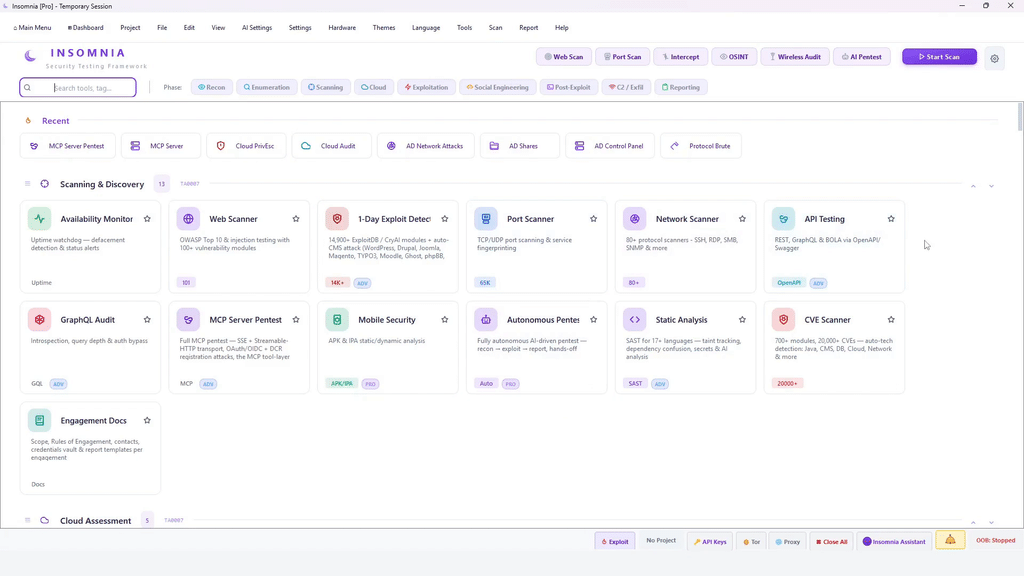
Insomnia підтримує динамічне тестування безпеки застосунків (DAST), дослідження вебзастосунків і перевірку поширених класів вразливостей.
Для API доступні перевірки REST і GraphQL, а також робота зі специфікаціями OpenAPI та Swagger. Можна враховувати автентифікацію та додатково досліджувати окремі запити вручну.
Це дає змогу регулярно перевіряти вебзастосунки та API після суттєвих змін, не чекаючи наступного повноцінного тестування на проникнення.
Insomnia може виявляти мережеві сервіси, визначати їхні версії та перевіряти інфраструктуру на відомі вразливості. Платформа також підтримує окремі сценарії перевірки мережевих протоколів і сегментації.
Для Active Directory передбачені спеціалізовані перевірки. Інтеграція з BloodHound дає змогу аналізувати зв’язки між об’єктами та потенційні шляхи розвитку атаки.
Такі можливості корисні під час тестування не лише зовнішнього периметра, а й внутрішньої інфраструктури.
Статичний аналіз вихідного коду (SAST) допомагає знаходити потенційні вразливості до запуску застосунку. Аналіз залежностей (SCA) дає змогу виявляти відомі проблеми у використовуваних компонентах.
Insomnia також підтримує пошук секретів у вихідному коді та аналіз потоків даних. Результати таких перевірок можна використовувати в процесі розробки та CI/CD.
Це допомагає виявляти частину проблем раніше, коли їх виправлення зазвичай простіше включити в процес розробки.
Insomnia підтримує розвідку з відкритих джерел (OSINT) і збирання технічної інформації про ціль.
Платформа може використовувати результати розвідки для виявлення доменів, піддоменів, IP-адрес, використовуваних технологій та інших елементів поверхні атаки.
Знайдені об’єкти можна передавати на наступні етапи сканування та технічного тестування.
Перевірки можна запускати повторно та за розкладом. Це дає змогу контролювати застосунки й інфраструктуру між окремими експертними аудитами.
Такий підхід особливо корисний для систем, які часто змінюються. Команда інформаційної безпеки отримує можливість швидше перевірити нову версію або зміну конфігурації.
Red Team із використанням ШІ
Автоматизація в Insomnia не означає, що ШІ самостійно «зламує все». Платформа використовує послідовність звичайних етапів технічного тестування та допомагає автоматизувати частину дій між ними.
Спочатку платформа збирає доступну інформацію про ціль. Потім вона визначає сервіси, технології та потенційні точки атаки.
Отримані дані використовуються для вибору наступних перевірок.
На наступному етапі результати сканування аналізуються та зіставляються з можливими сценаріями перевірки.
Це допомагає перейти від великої кількості технічних даних до більш цілеспрямованих дій.
Виявлена сканером проблема ще не завжди означає реальну вразливість.
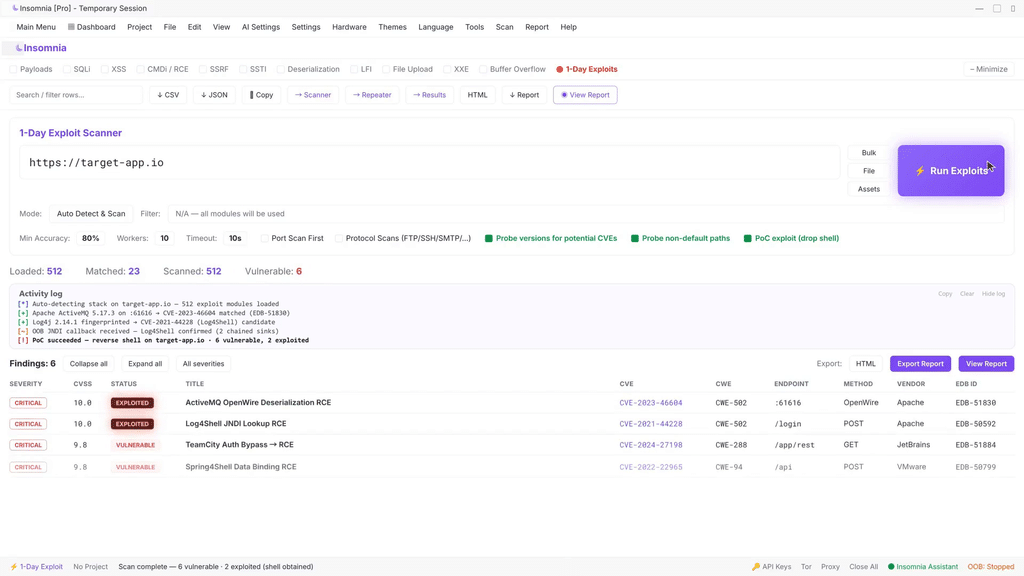
Для частини результатів Insomnia може виконувати додаткові перевірки. Їхнє завдання — отримати технічні підтвердження та зменшити кількість результатів, які потребують ручного аналізу.
Якщо це дозволено межами тестування та технічно можливо, окремі знахідки можна перевірити за допомогою сценаріїв експлуатації або доказу можливості експлуатації.
Не всі вразливості допускають автоматичну перевірку такого рівня. Складні та нестандартні випадки можуть потребувати ручної роботи фахівця.
Результати перевірки можна зібрати у звіт із технічною інформацією про знайдені проблеми.
Звіт стає відправною точкою для виправлення вразливостей, повторної перевірки та подальшого експертного аналізу.
Перевірка експлуатаційної значущості вразливостей
Звичайний сканер вразливостей насамперед показує, де може бути проблема. Для ухвалення рішень цього не завжди достатньо.
Наступне питання — наскільки знайдена вразливість застосовна до конкретної системи та чи можна підтвердити її технічний вплив.
Insomnia підтримує цільові перевірки відомих вразливостей за ідентифікаторами CVE та окремі сценарії експлуатації. Для частини знахідок це дає змогу отримати додаткові технічні докази або підготувати доказ можливості експлуатації.
В Active Directory аналіз зв’язків між об’єктами також допомагає досліджувати можливі шляхи розвитку атаки.
Автоматична перевірка не виключає ручного аналізу. Для критичних, складних і нестандартних результатів фахівці H-X можуть додатково оцінити технічний контекст і можливі наслідки для конкретної системи.
Безпека застосунків і DevSecOps
Insomnia можна застосовувати на різних етапах життєвого циклу програмного забезпечення.
SAST і SCA допомагають перевіряти вихідний код і залежності до випуску нової версії. DAST і тестування API застосовуються до вже працюючого застосунку або тестового середовища.
Перевірки вихідного коду можна включати до CI/CD і використовувати заданий рівень критичності як умову для подальшого виконання процесу. Це дає змогу пов’язати автоматизоване тестування з наявним циклом розробки.
H-X Technologies працює з безпекою програмних продуктів і DevSecOps. Тому Insomnia можна розглядати не як окремий сканер, а як один з інструментів загального процесу перевірки безпеки.
Можливі сценарії:
- аналіз вихідного коду в разі змін;
- перевірка залежностей;
- динамічне тестування після розгортання в тестовому середовищі;
- регулярне тестування API;
- повторна перевірка після виправлення вразливостей;
- використання результатів під час ухвалення рішення про випуск нової версії.
Мережі та Active Directory
Insomnia призначена не лише для перевірки застосунків.
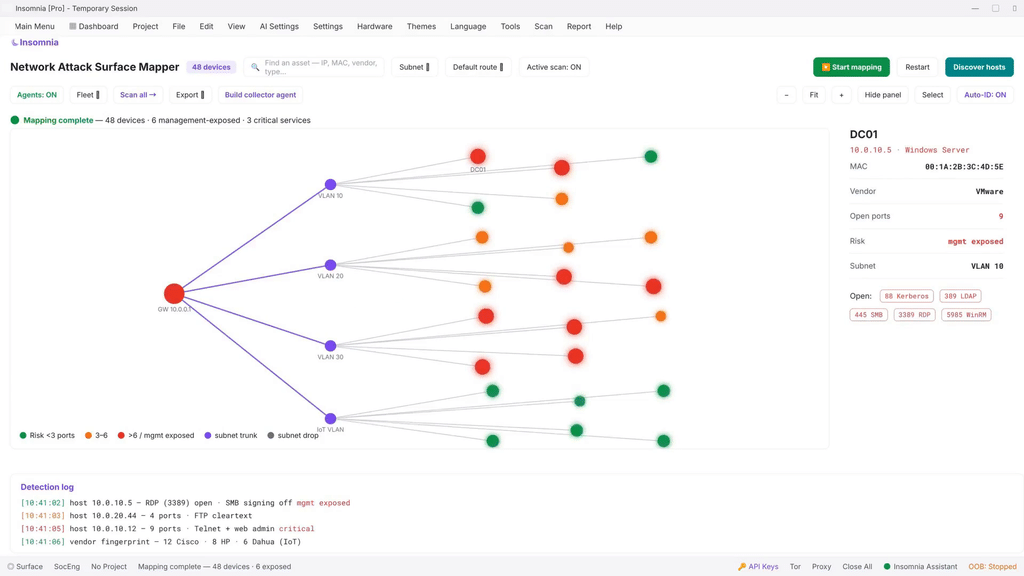
Платформа підтримує сканування IP-адрес і діапазонів, виявлення портів і сервісів, визначення версій і перевірку відомих вразливостей. Доступні також спеціалізовані перевірки мережевих протоколів.
Для Windows-інфраструктури передбачені окремі перевірки Active Directory. Дані BloodHound можна використовувати для аналізу зв’язків між об’єктами та пошуку потенційних шляхів розвитку атаки.
Такий підхід корисний, коли потрібно оцінити не один вузол, а взаємозв’язок між сервісами, обліковими записами, правами доступу та мережевими сегментами.
Безперервне тестування безпеки
Регулярне тестування на проникнення та безперервне автоматизоване тестування розв’язують різні завдання й доповнюють одне одного.
Експертна перевірка дає змогу досліджувати складну бізнес-логіку, нестандартні сценарії та контекст конкретної системи. Автоматизація допомагає частіше виконувати повторювані технічні перевірки між такими проєктами.
Наприклад, після випуску нової версії можна повторити DAST і перевірку API. Після зміни інфраструктури можна знову перевірити мережу, а аналіз вихідного коду запускати в разі суттєвих змін.
У результаті команда інформаційної безпеки швидше отримує інформацію про зміни. Фахівці при цьому можуть зосередитися на результатах, які справді потребують експертного аналізу.
Обговорити тестуванняInsomnia та експертиза H-X Technologies
Insomnia надає інструменти для автоматизації технічних перевірок. Ефективність їх застосування залежить від правильно вибраних цілей, меж тестування та місця рішення в наявних процесах.
H-X Technologies має експертизу в тестуванні на проникнення, безпеці застосунків і DevSecOps. Це дає змогу розглядати Insomnia не окремо, а в контексті загальної системи інформаційної безпеки компанії.
H-X може допомогти визначити, які перевірки доцільно автоматизувати насамперед.
Це можуть бути вебзастосунки та API, вихідний код, внутрішня інфраструктура, Active Directory або поєднання кількох напрямів.
Варіант розгортання залежить від архітектури, вимог до даних та умов доступу до середовища, що тестується.
До початку роботи важливо визначити, де запускатиметься Insomnia та які системи мають бути доступні для перевірки.
Якщо компанія використовує DevSecOps, автоматизовані перевірки можна пов’язати з наявними процесами CI/CD і контролю безпеки.
H-X має власну практику DevSecOps і досвід інтеграції засобів перевірки безпеки в процеси розробки.
Автоматизований результат не завжди дає повну відповідь щодо реального ризику.
За потреби фахівці H-X із тестування на проникнення та безпеки застосунків можуть доповнити автоматичну перевірку ручним аналізом.
У міру зміни застосунків та інфраструктури набір перевірок також може змінюватися.
Після початкового налаштування можна визначити, які тести слід виконувати регулярно, а які завдання доцільніше залишити для експертної перевірки.
Нестандартні вимоги та взаємодія з CQR
Стандартних можливостей продукту може бути недостатньо для проєкту зі специфічною мережевою архітектурою, інтеграціями або вимогами до процесу тестування.
H-X взаємодіє з командою CQR і може передати розробнику вимоги конкретного проєкту. Якщо потрібна зміна продукту, сторони можуть окремо оцінити можливість такого доопрацювання.
Можливість реалізації, обсяг робіт та умови залежать від конкретного запиту. Тому нестандартна функція не повинна розглядатися як доступна до підтвердження з боку розробника.
Обговорити сценарійВаріанти розгортання
Insomnia можна запускати локально на Windows, macOS і Linux. Платформа надає графічний інтерфейс і командний рядок.
Для корпоративних проєктів виробник також пропонує варіант розгортання у власній інфраструктурі. Крім того, передбачено автономний режим для ізольованих середовищ.
Insomnia можна використовувати безпосередньо на робочій станції фахівця.
Такий варіант підходить для окремих перевірок і повсякденної роботи команди інформаційної безпеки.
Для корпоративного середовища рішення можна розміщувати всередині контрольованої інфраструктури організації.
Такий варіант важливий, якщо результати тестування та дані внутрішніх систем мають залишатися всередині корпоративного контуру.
Insomnia підтримує автономний режим без звернень для перевірки ліцензії, оновлень і телеметрії.
Такий режим може використовуватися в ізольованих середовищах. Склад використовуваних ШІ-функцій, джерела оновлень і конкретну архітектуру такого розгортання доцільно визначити до впровадження.
Сценарії використання
Insomnia дає змогу об’єднати перевірку вебзастосунків, API та вихідного коду.
Рішення особливо актуальне для продуктів, які регулярно оновлюються та потребують повторних перевірок після змін.
Мережеве тестування та перевірки Active Directory дають змогу використовувати Insomnia для внутрішньої інфраструктури.
Автоматизовані перевірки можуть доповнювати періодичне тестування на проникнення та інші заходи з інформаційної безпеки.
Можливість локального та ізольованого використання важлива для середовищ, де результати тестування та дані інфраструктури не можна передавати зовнішнім сервісам.
Конкретна схема розгортання визначається з урахуванням вимог організації.
SAST, SCA, DAST і перевірку API можна використовувати на різних етапах розробки.
Це дає змогу автоматизувати частину повторюваних перевірок та отримувати результати ближче до моменту появи зміни.
Insomnia об’єднує розвідку, сканування, перевірку вразливостей і сценарії експлуатації в одному середовищі.
Команда може використовувати автоматизовані можливості разом із ручними інструментами та власними методиками тестування.
Етапи роботи з H-X Technologies
Спочатку визначаємо, які системи та процеси потрібно перевіряти.
Також враховуємо архітектуру, обмеження середовища та вимоги до проведення тестування.
Потім визначаємо відповідні напрями перевірки.
Це можуть бути вебзастосунки та API, вихідний код, мережі, Active Directory, OSINT або автоматизоване тестування з використанням ШІ.
Вибираємо варіант розміщення з урахуванням вимог до даних і доступності систем, що тестуються.
Для ізольованих середовищ окремо враховуємо обмеження на зовнішні підключення.
Визначаємо необхідні перевірки, порядок їх запуску та формат роботи з результатами.
За потреби розглядаємо зв’язок із наявними процесами DevSecOps і CI/CD.
Автоматизовані результати використовуються для подальшої роботи з вразливостями.
Якщо проблема потребує додаткової перевірки, до аналізу можуть долучатися фахівці H-X.
Після початкового налаштування можна визначити набір тестів для повторного запуску.
Це дає змогу використовувати Insomnia між експертними перевірками та контролювати зміни в застосунках та інфраструктурі.
Демонстрація Insomnia
Подивіться, як можливості Insomnia можна застосувати до вашої інфраструктури, застосунків і процесів розробки.
На демонстрації можна обговорити відповідні сценарії тестування, варіант розгортання та роль H-X Technologies у проєкті.
Запит демоЧасті запитання
Сканування вразливостей — лише одна з можливостей Insomnia.
Платформа також підтримує розвідку, тестування API, SAST і SCA, мережеві перевірки, Active Directory, додаткові перевірки знайдених проблем, сценарії експлуатації та автоматизоване тестування з використанням ШІ.
Тому Insomnia можна використовувати для ширшого процесу технічного тестування захищеності, а не лише для формування списку потенційних вразливостей.
Ні.
Автоматизація допомагає частіше виконувати повторювані перевірки й опрацьовувати великий обсяг технічних даних. Водночас бізнес-логіка, нестандартні шляхи атаки та складні вразливості можуть потребувати ручного аналізу.
Insomnia доцільно використовувати як доповнення до роботи фахівців і для регулярних перевірок між експертними проєктами.
Так.
Insomnia підтримує мережеве сканування, перевірки мережевих протоколів та окремі сценарії Active Directory. Платформу також можна використовувати для перевірки внутрішніх IP-адрес і діапазонів.
Вибір конкретних тестів залежить від архітектури та дозволених меж перевірки.
Так.
Платформа підтримує тестування REST API та GraphQL. Для REST API можна використовувати специфікації OpenAPI або Swagger та враховувати параметри автентифікації.
Окремі запити за потреби можна додатково досліджувати вручну.
Так, окремі перевірки Insomnia можна включати до CI/CD.
Наприклад, SAST і SCA можна запускати в процесі розробки та використовувати рівень критичності результатів як умову для подальшого виконання процесу.
H-X Technologies також надає послуги DevSecOps і може розглядати таку інтеграцію в контексті наявних процесів розробки клієнта.
Insomnia можна запускати локально на Windows, macOS і Linux.
Для корпоративних проєктів виробник також пропонує розгортання у власній інфраструктурі. Доступний і автономний режим для ізольованих середовищ.
Конкретну архітектуру слід вибирати з урахуванням вимог до даних, оновлень і використовуваних ШІ-компонентів.
Для низки класів вразливостей Insomnia підтримує додаткові перевірки, докази можливості експлуатації та спеціалізовані сценарії експлуатації.
Водночас не кожну вразливість можна або слід експлуатувати автоматично. Результат залежить від типу проблеми, конфігурації системи та дозволених меж тестування.
Складні випадки можуть потребувати ручної перевірки фахівцем.
H-X поєднує експертизу в тестуванні на проникнення, безпеці застосунків і DevSecOps із досвідом роботи з рішеннями CQR.
Залежно від проєкту H-X може допомогти визначити сценарії використання, спланувати розгортання, пов’язати автоматизовані перевірки з наявними процесами та проаналізувати складні результати.
Якщо виникають нестандартні вимоги до продукту, H-X також може передати їх команді CQR для окремого оцінювання.